


8
月
在社区成长 8 月
LEVEL 50
100 XP
简介
FortiGuard Labs 团队最近发现了一款属于Dark 101 恶意软件家族的勒索软件。该勒索软件以模糊的.NET 二进制文件形式提供,其目的是加密受害者的个人文件、删除备份副本和备份目录、禁用恢复模式和任务管理器,并最终要求以比特币支付赎金以解密文件。本文中提供的所有行为数据均来自沙箱报告,同时还进行了额外的逆向工程以揭示恶意软件的更多功能。2025 年全球威胁形势报告
使用此报告可以了解最新的攻击者策略,评估您的暴露情况,并在下一次攻击攻击您的环境之前确定采取行动的优先顺序。
立即下载
分析
FortiSandbox 报告记录了恶意软件的行为并提供了可视化辅助工具来支持分析。以下树视图(图1)说明了执行顺序,概述了勒索软件启动的操作和进程的时间顺序。视觉表示提供了对恶意软件操作流程的宝贵见解,使用户能够跟踪其行为并理解其执行逻辑。此外,还记录了分析过程中触发的可疑指标(图2),提供进一步的背景信息并帮助识别可疑和恶意活动。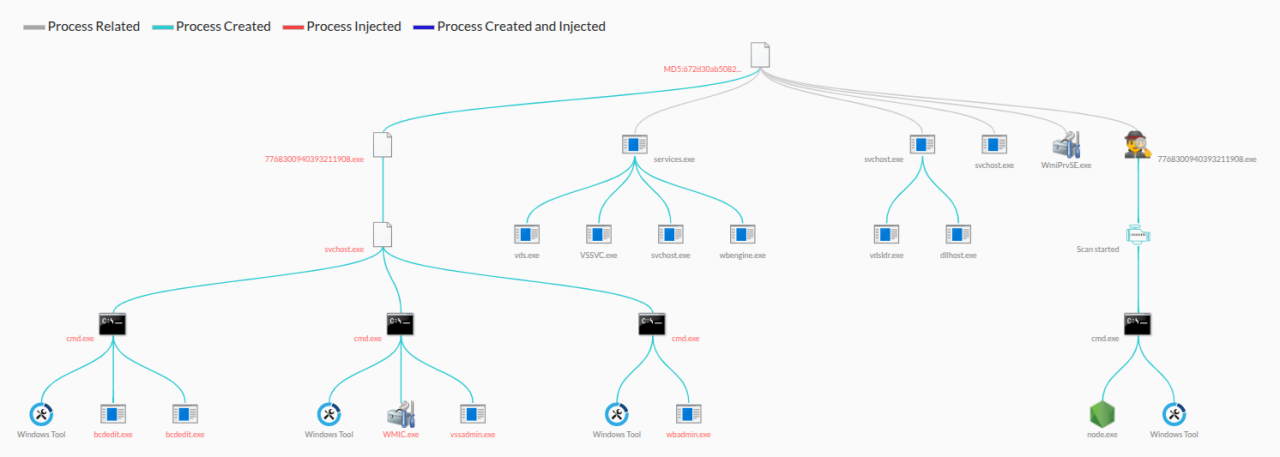
图1: 勒索软件执行链
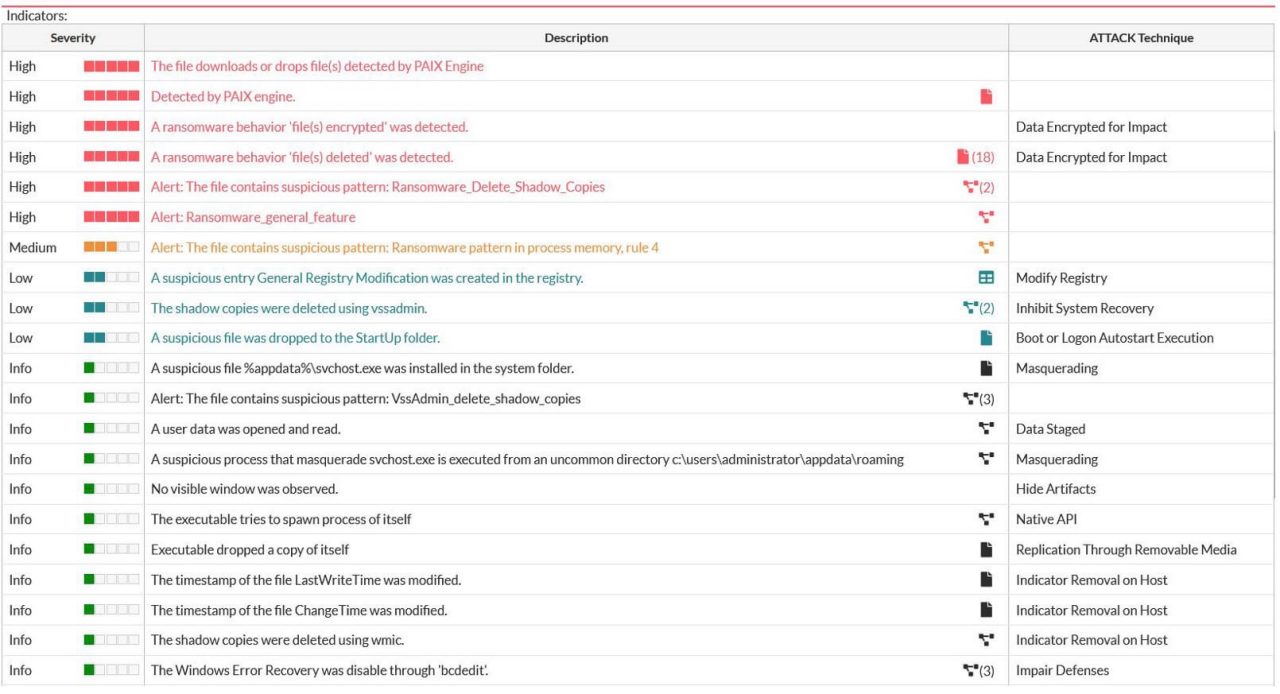
图2: 具有严重性和技术的指标
勒索软件首先尝试通过检查可执行文件是否在%Appdata% 文件夹外运行来检测分析环境。如果是这样,它会在继续执行之前引入10 秒的延迟。然而,FortiSandbox 通过从预期位置执行样本来准确模拟真实的用户环境,允许勒索软件在没有延迟或改变行为的情况下继续进行,从而确保分析过程中的完全可见性。图3 显示了负责此环境检查和延迟的sleepOutOfTempFolder 函数的图像。
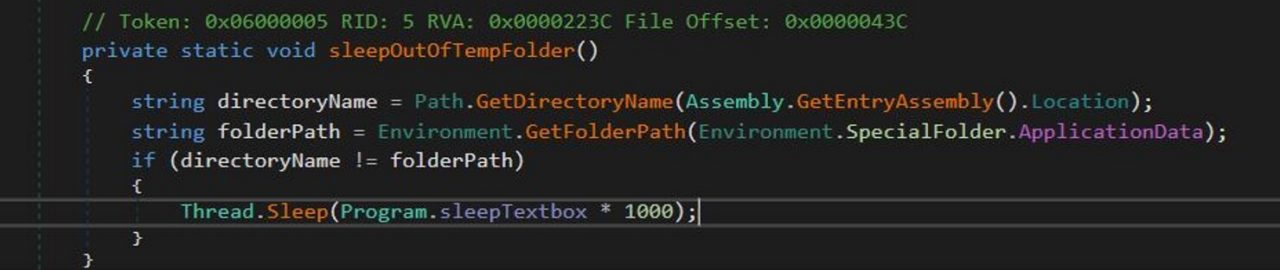
图3: 用于规避的sleepOutOfTempFolder函数的实现
之后,勒索软件将自身复制到%Appdata%文件夹中,并将自身重命名为svchost.exe。此名称模仿合法的Windows 系统进程,通常驻留在C:\Windows\System32 中。通过采用这个可信名称,勒索软件试图逃避检测并减少引起用户和自动化工具怀疑的机会。如图4 所示,由于其可疑行为和不一致的文件位置,FortiSandbox 正确地将此进程标记为高风险。

图4: %Appdata% 中重命名的svchost.exe 进程由于模拟关键系统进程而被标记为高风险。
作为其反恢复策略的一部分,Dark 101 勒索软件执行一系列具有破坏性可能性的系统命令,旨在消除通过Windows 内置恢复功能恢复加密文件的任何情况。具体来说,它运行以下命令,如图5 和6 所示。
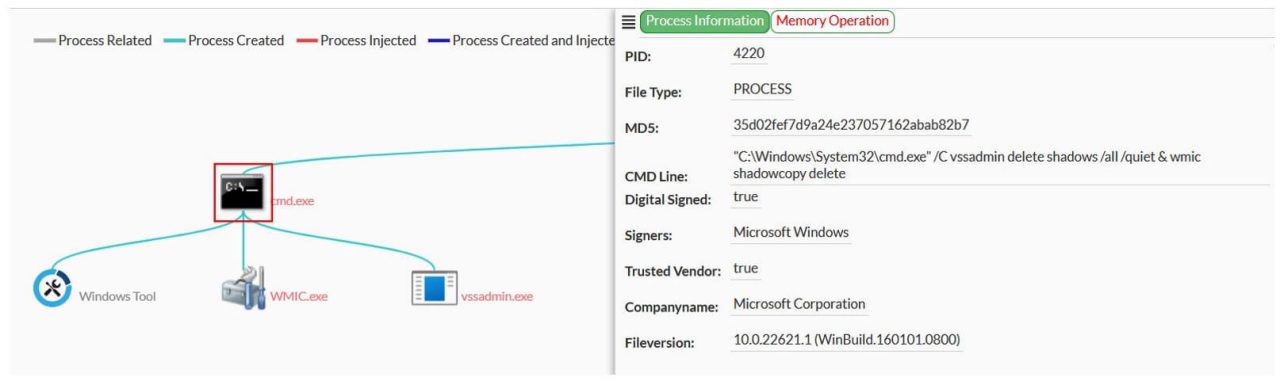
图5: 执行vssadmin和wmic命令删除所有卷影副本
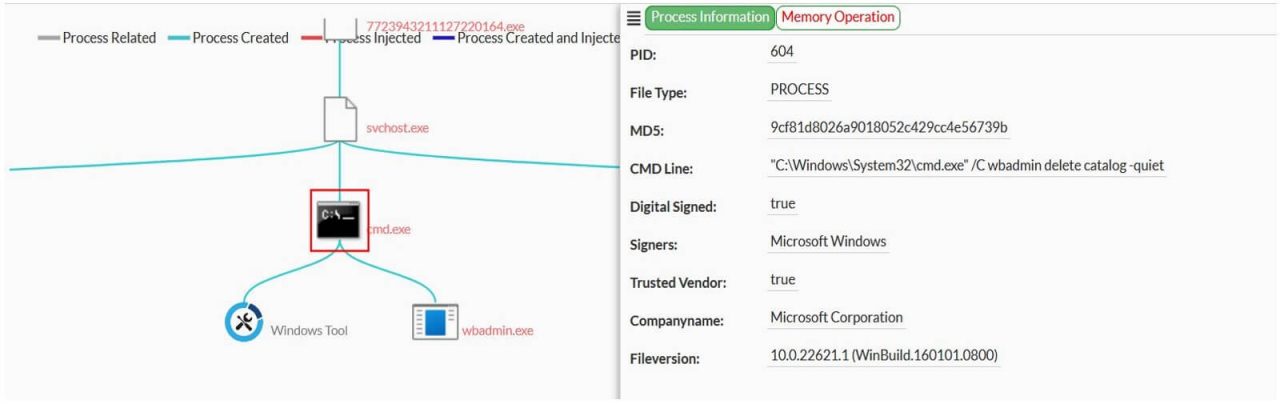
图6: 执行wbadmin 删除目录命令以删除Windows 备份目录
前两个命令删除所有卷影副本,系统通常使用这些副本来恢复文件的先前版本。第三个命令删除Windows 备份目录,从而有效地切断对可能已创建的任何系统映像备份的访问。通过将这些命令链接在一起,勒索软件可确保根除卷影副本和正式备份元数据,使受害者没有本地恢复选项。
在执行vssadmin、wmic 和wbadmin 命令以消除恢复选项后,Dark 101 勒索软件会通过修改Windows 注册表来禁用任务管理器。它将HKCU\Software\Microsoft\Windows\CurrentVersion\Policies\System 项下的DisableTaskMgr 值设置为1,这会阻止用户启动任务管理器。这种策略通常用于阻止用户干预,从而使终止勒索软件进程或检查正在运行的活动变得更加困难。通过限制对关键系统工具的访问,恶意软件增加了其持久性。
图7 显示了执行期间捕获的注册表修改。

图7: 注册表修改用于通过在当前用户的策略下将DisableTaskMgr设置为1来禁用任务管理器
禁用恢复机制和系统实用程序后,勒索软件开始扫描文件系统目录以查找要加密的目标。它针对可能包含个人或敏感数据的用户可访问位置,同时避开关键系统文件和目录以防止系统不稳定。勒索软件维护与文档、图像、档案、数据库和其他有价值内容关联的预定义文件扩展名列表。仅选择与这些扩展名匹配的文件进行加密,从而最大限度地提高影响,同时最大限度地降低系统故障的风险。
一旦文件被识别并被视为加密有效,勒索软件就会对其内容进行加密,并将随机生成的四字符扩展名附加到文件名中。这不仅使文件无法使用,而且还充当指示加密成功的标记。图8 显示了加密期间目标文件扩展名的部分列表
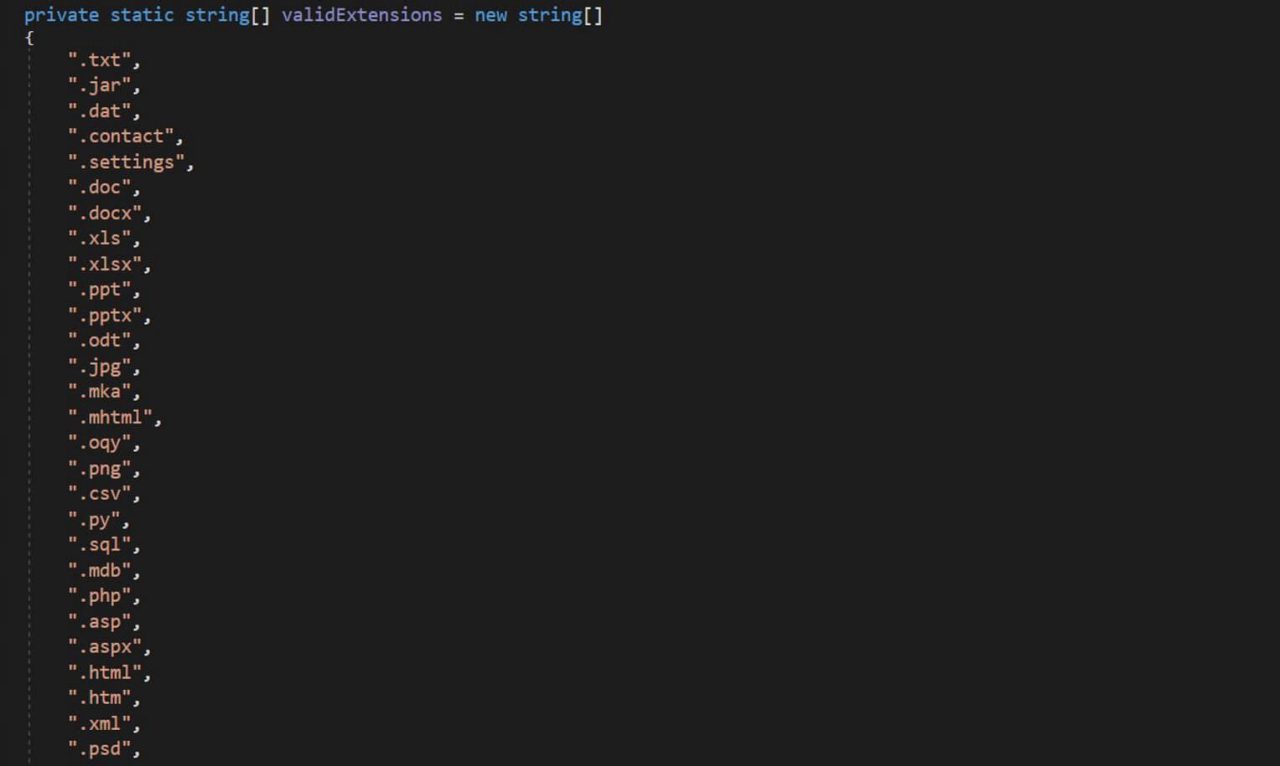
图8: Dark 101勒索软件针对加密的文件扩展名列表
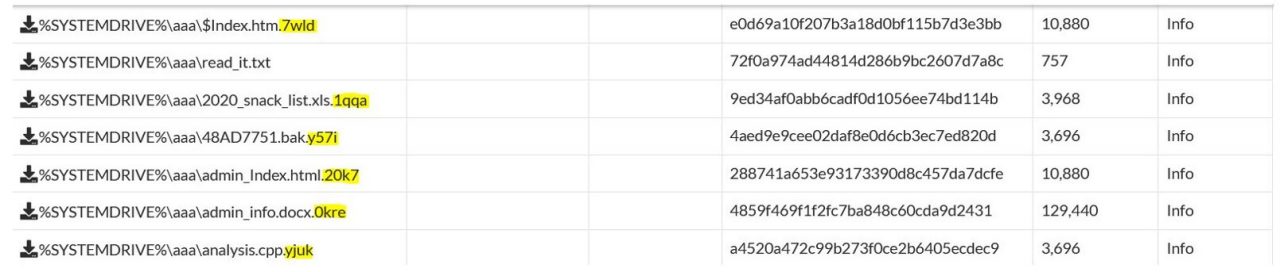
图9: 加密文件示例,每个文件均使用随机的四字符扩展名进行重命名。
为了通知受害者并要求付款,Dark 101 勒索软件会将名为read_it.txt 的勒索字条放入每个包含加密文件的目录中。该文本文件充当勒索消息,通知受害者其数据已被加密,并提供有关如何支付赎金的详细说明。该票据要求以比特币付款,通常包含唯一标识符或联系信息(例如电子邮件地址),以便与攻击者建立通信。这种策略旨在迫使受害者遵守赎金要求。图10 显示了分析过程中捕获的勒索字条。
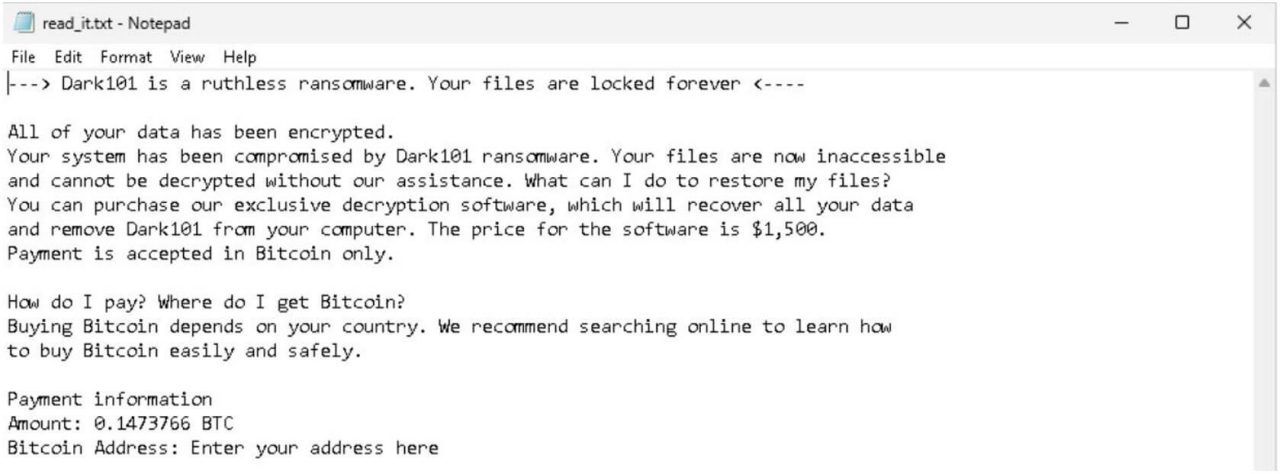
图10: Dark 101勒索软件投放的勒索字条(read_it.txt),要求以比特币支付
部署勒索字条并完成加密后,Dark 101 勒索软件的执行阶段就完成了。此时,恶意软件已禁用恢复选项,加密有价值的文件,并留下付款指令以强迫受害者遵守规定。 FortiSandbox 成功捕获了攻击的每个阶段- 从逃避和执行到加密和勒索,从而实现了全面的行为分析和威胁情报的提取。
斜接攻击
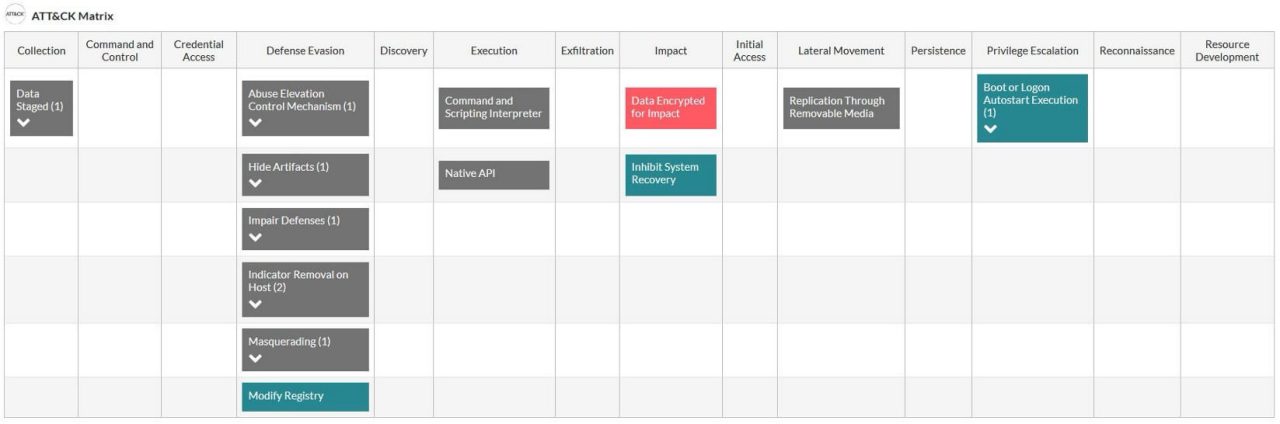
下表列出了勒索软件使用的技术。
摘要
对Dark 101 勒索软件的分析凸显了现代恶意软件的复杂性以及主动防御的必要性。 FortiSandbox 可以有效检测并记录恶意行为,展示其在防御不断演变的网络威胁方面的关键作用。Fortinet 保护
FortiGuard Antivirus as: 检测并阻止了本报告中描述的恶意软件MSIL/Kryptik.SAC!tr.赎金
FortiGuard 防病毒引擎是FortiGate、FortiMail、FortiClient 和FortiEDR 解决方案的一部分。拥有这些具有最新保护措施的产品的客户将受到保护。
FortiGuard 沙箱服务将勒索软件文件检测为勒索软件类别中的高风险。
我们还建议读者参加免费的NSE 培训:NSE 1 – 信息安全意识,这是一个有关互联网威胁的模块,旨在帮助最终用户学习如何识别和保护自己免受网络钓鱼攻击。
如果您认为此威胁或任何其他网络安全威胁已影响您的组织,请联系我们的全球FortiGuard 事件响应团队。
IOC
MD5 总和:
ae3dd3d1eedb6835e6746d51d9ab21c6注册表:
HKCU\Software\Microsoft\Windows\CurrentVersion\Policies\System\DisableTaskMgr=1命令行:
Vssadmin 删除影子/all /quietWmic 卷影复制删除
Wbadmin 删除目录–quiet
相关文件:
%APPDATA%\svchost.exe读它.txt
