


8
月
在社区成长 8 月
LEVEL 50
100 XP
本指南将引导您在Amazon Web Services (AWS) 上设置具有模拟SSRF 漏洞的Web 服务器和Kali Linux 实例。
对AWS EC2 和IAM 有基本了解。
SSH 客户端(例如OpenSSH、PuTTY)。
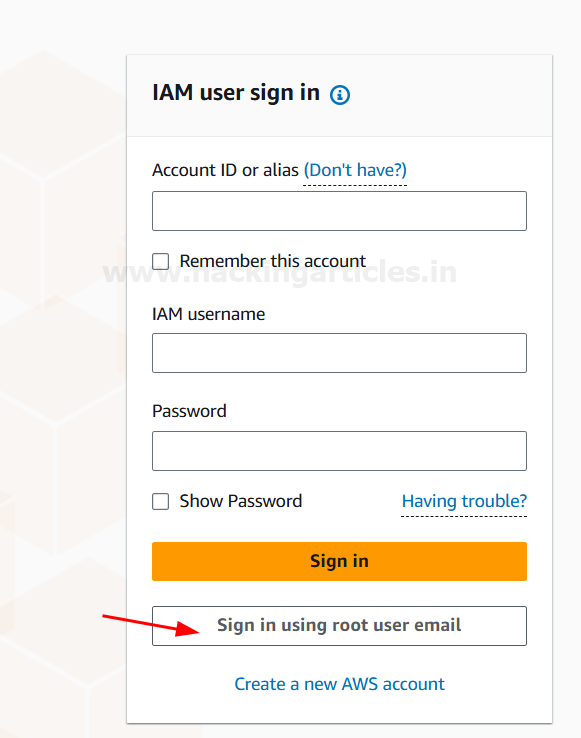
然后,选择“使用根用户电子邮件登录”。
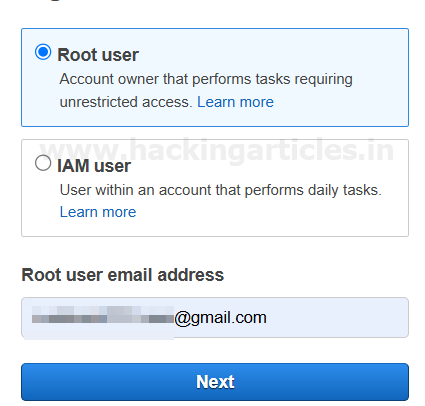
输入您的根用户电子邮件地址,然后单击“下一步”。
按照提示完成登录过程。
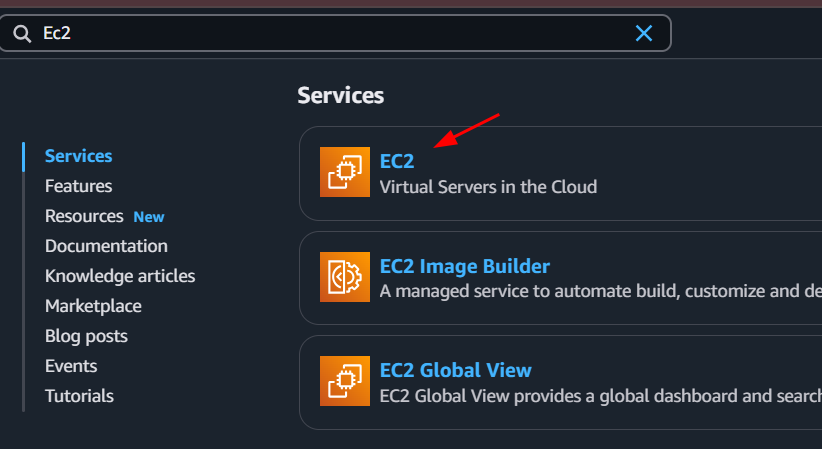
然后,输入“Ec2”并从服务列表中选择“EC2 – 云中的虚拟服务器”。
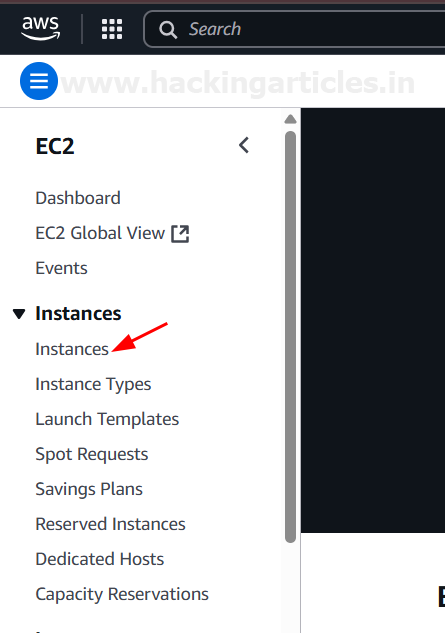
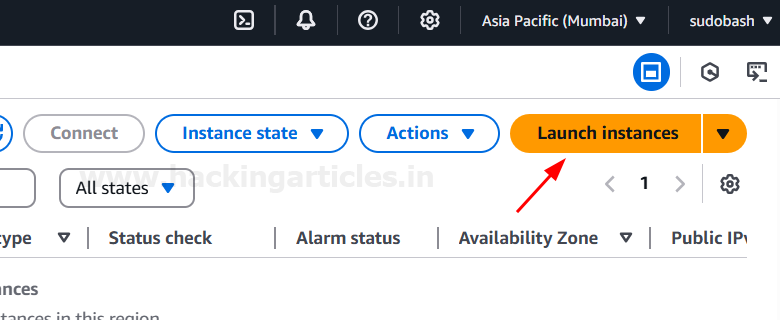
然后,单击“启动实例”按钮。
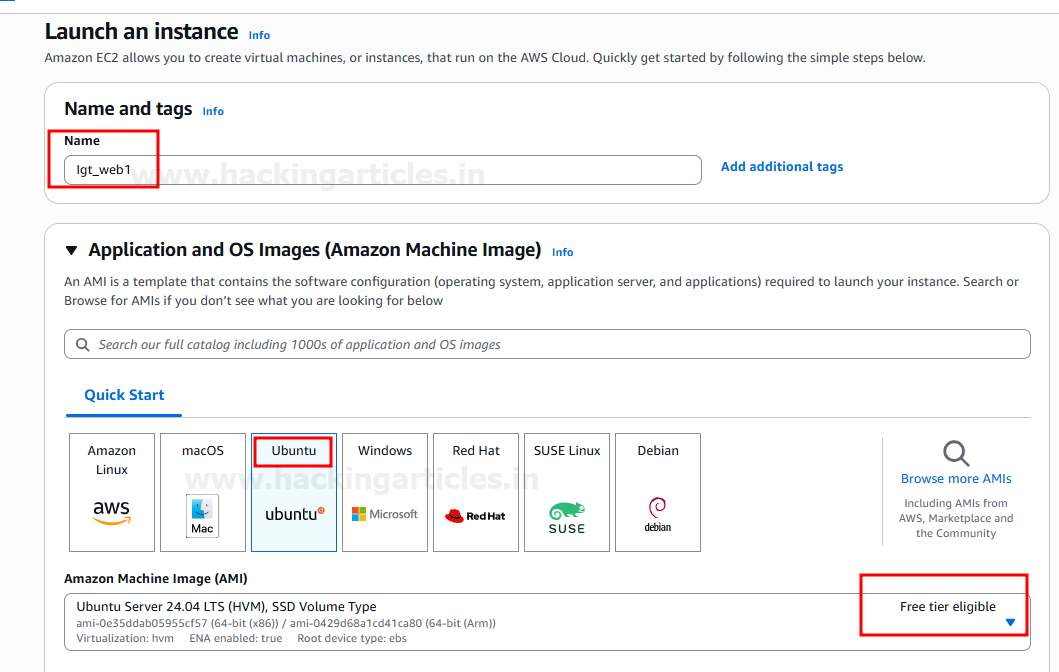
应用程序和操作系统映像(亚马逊系统映像- AMI):从“快速启动”选项中选择“Ubuntu”。
如果您使用的是免费套餐帐户,请确保选择“符合免费套餐资格”。
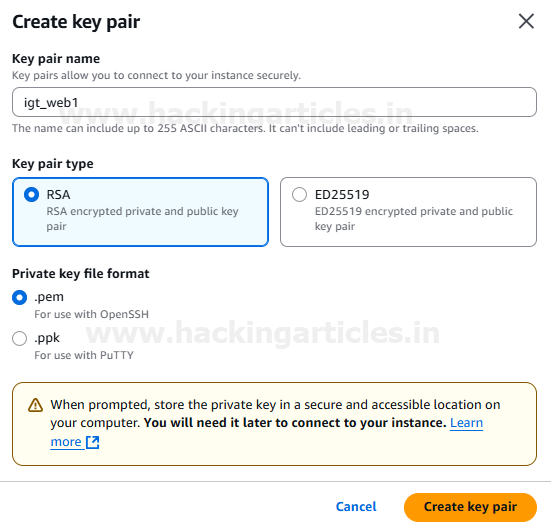
实例类型密钥对(登录):点击“创建新密钥对”。
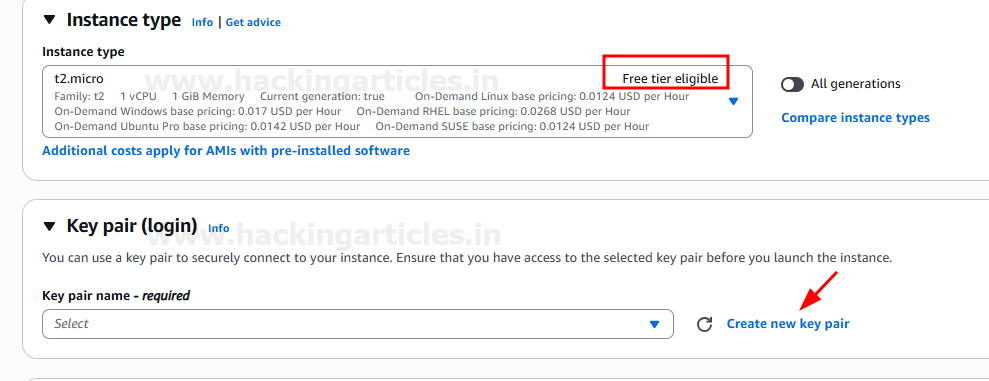
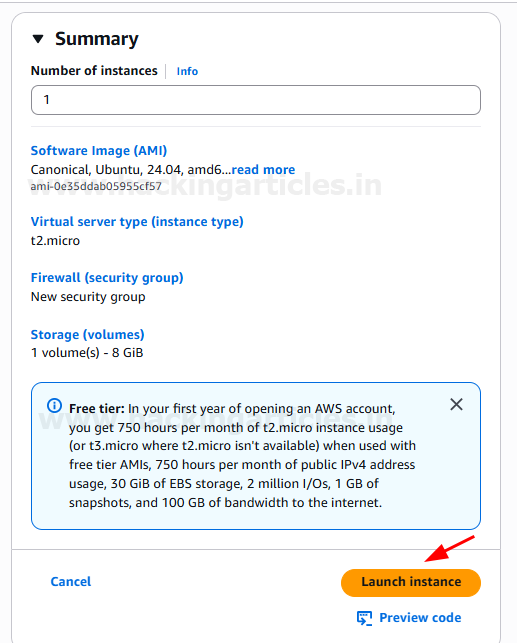
选择“符合免费套餐条件”的实例类型,例如t2.micro。
输入“密钥对名称”,例如lgt_web1。
选择“RSA”作为密钥对类型。
选择“.pem”作为私钥文件格式。
单击“创建密钥对”。这会将.pem 文件下载到您的计算机。安全存放。
 查看和启动:查看实例配置的摘要。
单击“启动实例”。
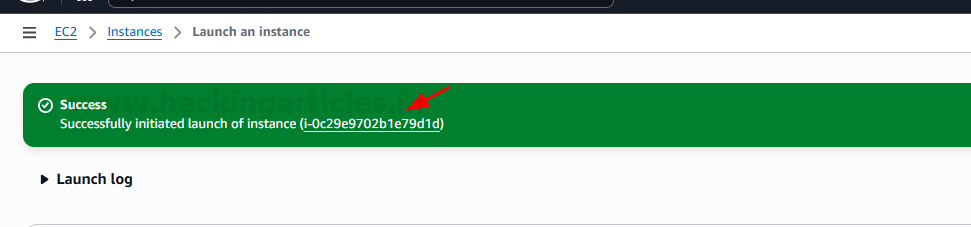
您将看到一条确认启动的成功消息以及您的实例ID。
单击“连接”按钮。
转到“SSH 客户端”选项卡。
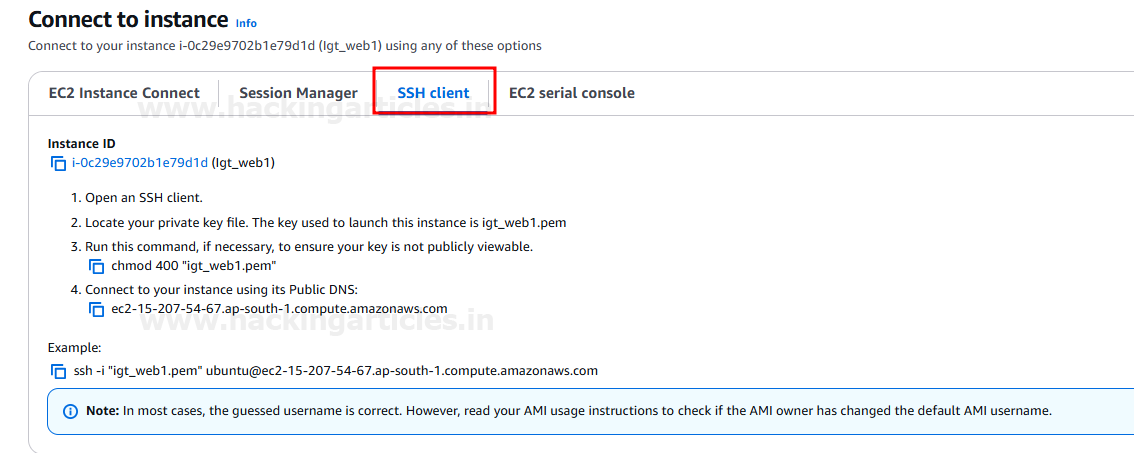
按照那里提供的说明进行操作:
找到您的私钥文件(lgt_web1.pem)。
为您的私钥设置适当的权限: chmod 400 lgt_web1.pem
使用命令format: ssh -i “lgt_web1.pem” ubuntu@公共DNS 或IPv4 地址进行连接。
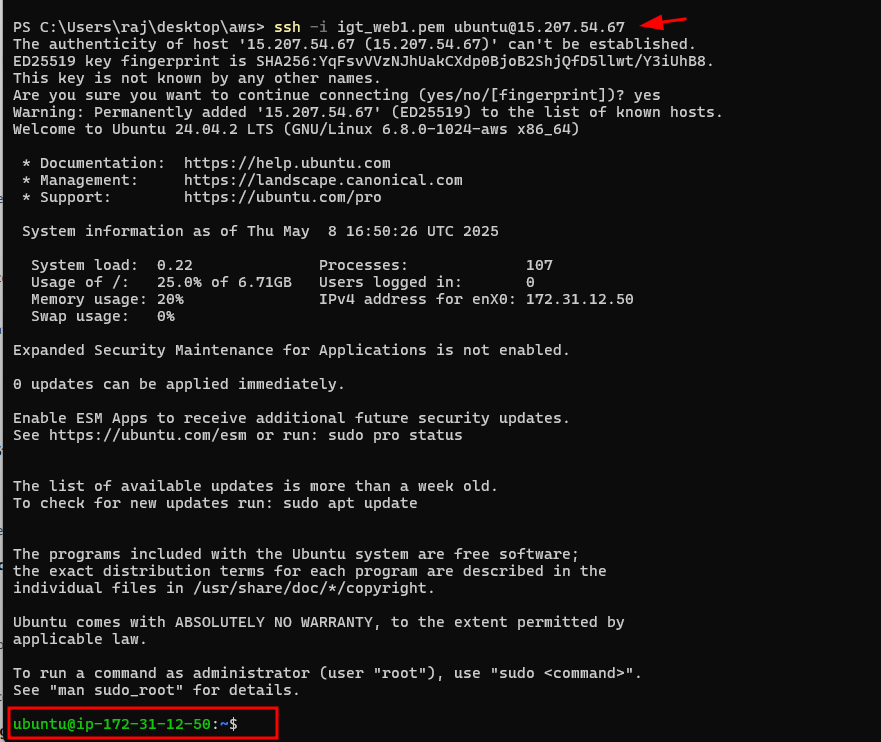
如果提示有关真实性,请键入yes 并按Enter。
从EC2 实例页面中,选择您的lgt_web1 实例。
向下滚动到“安全”选项卡,然后单击“安全组”链接(例如sg-015f.)。这将带您进入安全组详细信息。
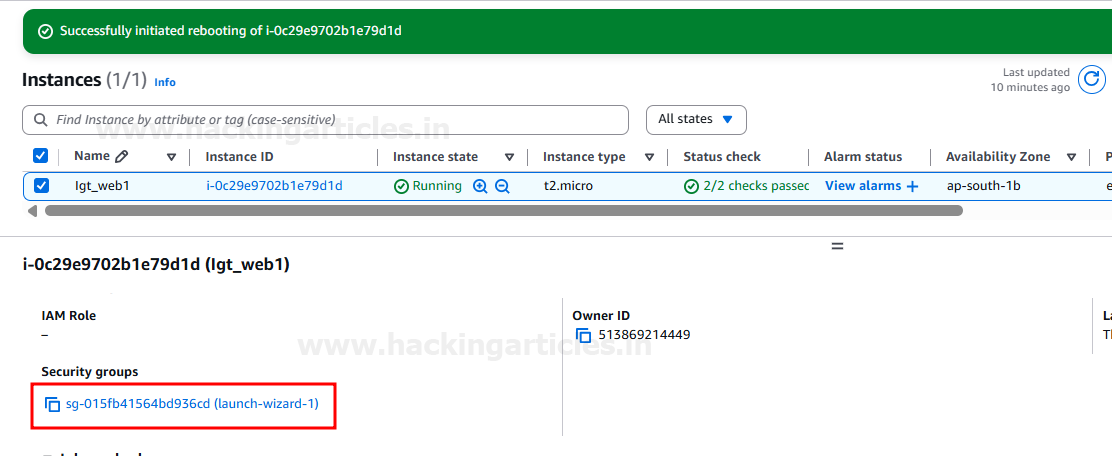
在安全组页面,进入“入站规则”选项卡,单击“编辑入站规则”。
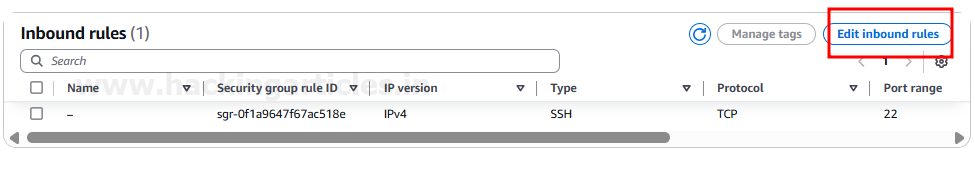
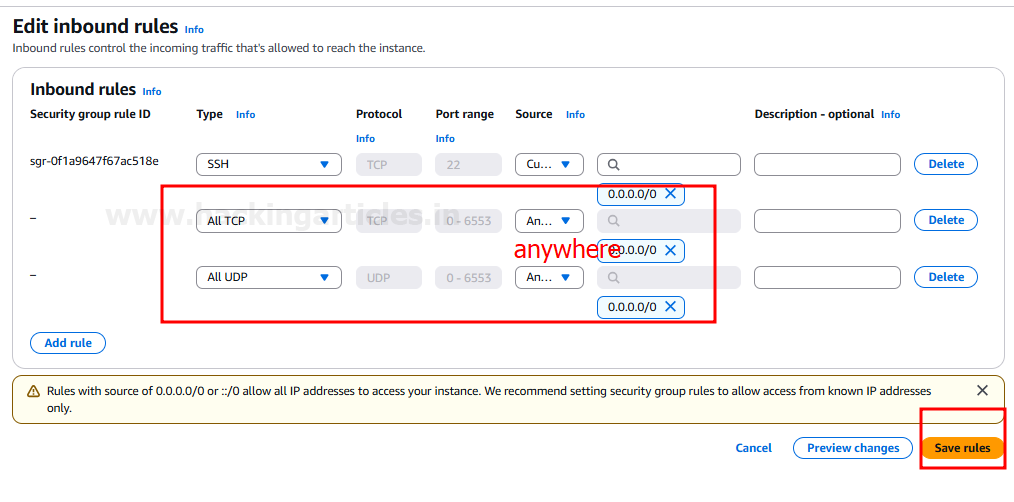
单击“添加规则”。
对于第一个新规则:
类型:“所有TCP” 源:“任何地方-IPv4”(0.0.0.0/0)
对于第二条新规则:
类型:“所有UDP”源:“任何地方-IPv4”(0.0.0.0/0)。
单击“保存规则”。
导航到Web 服务器目录(例如/var/www/html/)。您可能需要为lab: 创建一个目录sudo mkdir /var/www/html/labssrf
切换到该目录: cd /var/www/html/labssrf
为SSRF 实验室创建一个index.php 文件(下图显示了目录中的index.php)。
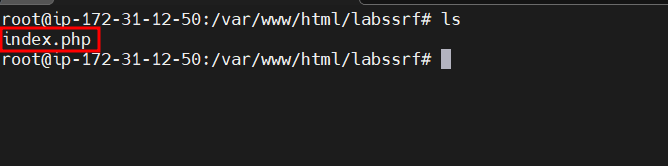
您需要创建此文件并使用易受攻击的PHP 代码填充它。 (该文档未提供代码,但您可以将其放在此处)。
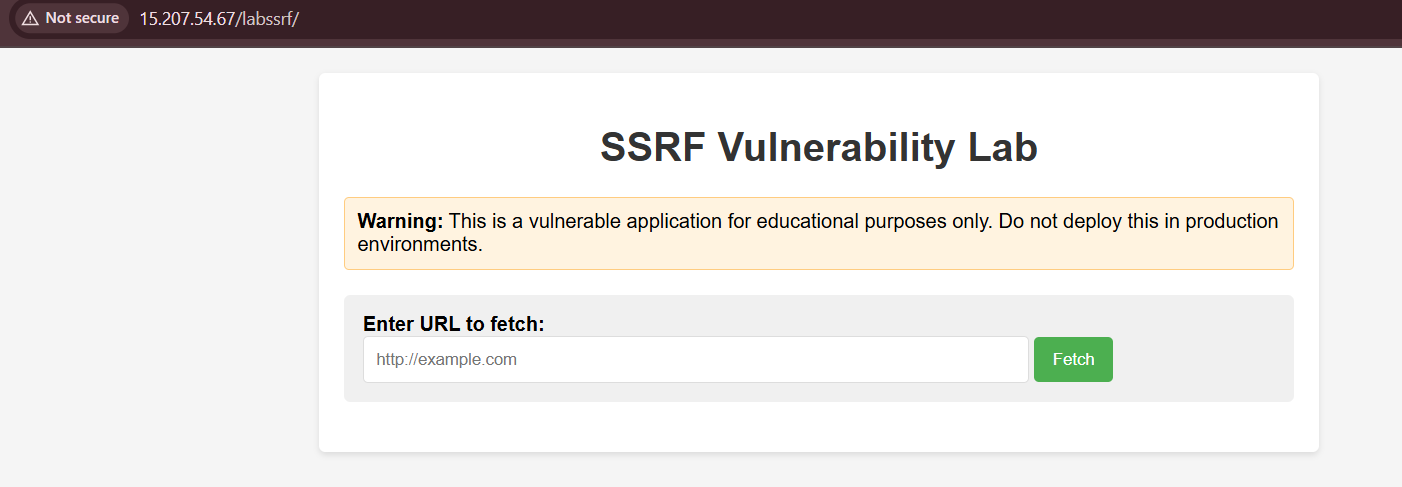
部署后,您应该能够通过导航到http://Your_Instance_Public_IP/labssrf/在Web 浏览器中访问SSRF 实验室。
创建IAM 角色:在AWS 管理控制台搜索栏中,键入“iam”并选择“IAM – 管理对AWS 资源的访问”。
先决条件
AWS 账户。对AWS EC2 和IAM 有基本了解。
SSH 客户端(例如OpenSSH、PuTTY)。
第 1 部分:设置易受攻击的 Web 服务器(Ubuntu EC2 实例)
本部分详细介绍了启动Ubuntu EC2 实例、配置其安全性以及部署基本Web 应用程序的步骤。第 1 步:登录 AWS
首先,进入AWS管理控制台登录页面。然后,选择“使用根用户电子邮件登录”。
输入您的根用户电子邮件地址,然后单击“下一步”。
按照提示完成登录过程。
第 2 步:导航到 EC2 控制面板
登录后,使用控制台顶部的搜索栏。然后,输入“Ec2”并从服务列表中选择“EC2 – 云中的虚拟服务器”。
第 3 步:启动新的 EC2 实例
在EC2 仪表板的“实例”下,单击“实例”。
然后,单击“启动实例”按钮。
第 4 步:配置实例详细信息
名称和标签:为您的实例指定一个描述性名称,例如lgt_web1。应用程序和操作系统映像(亚马逊系统映像- AMI):从“快速启动”选项中选择“Ubuntu”。
如果您使用的是免费套餐帐户,请确保选择“符合免费套餐资格”。
实例类型密钥对(登录):点击“创建新密钥对”。
选择“符合免费套餐条件”的实例类型,例如t2.micro。
输入“密钥对名称”,例如lgt_web1。
选择“RSA”作为密钥对类型。
选择“.pem”作为私钥文件格式。
单击“创建密钥对”。这会将.pem 文件下载到您的计算机。安全存放。
单击“启动实例”。
您将看到一条确认启动的成功消息以及您的实例ID。
第 5 步:通过 SSH 连接到 Ubuntu 实例
在EC2 实例页面中,选择您新启动的LGt_web1 实例。单击“连接”按钮。
转到“SSH 客户端”选项卡。
按照那里提供的说明进行操作:
找到您的私钥文件(lgt_web1.pem)。
为您的私钥设置适当的权限: chmod 400 lgt_web1.pem
使用命令format: ssh -i “lgt_web1.pem” ubuntu@公共DNS 或IPv4 地址进行连接。
如果提示有关真实性,请键入yes 并按Enter。
步骤 6:配置 Web 访问的安全组
要允许访问您的Web 服务器,您需要在实例的安全组中打开HTTP 和HTTPS 端口。从EC2 实例页面中,选择您的lgt_web1 实例。
向下滚动到“安全”选项卡,然后单击“安全组”链接(例如sg-015f.)。这将带您进入安全组详细信息。
在安全组页面,进入“入站规则”选项卡,单击“编辑入站规则”。
单击“添加规则”。
对于第一个新规则:
类型:“所有TCP” 源:“任何地方-IPv4”(0.0.0.0/0)
对于第二条新规则:
类型:“所有UDP”源:“任何地方-IPv4”(0.0.0.0/0)。
单击“保存规则”。
第 7 步:部署 SSRF 漏洞实验室
通过SSH: 连接到您的Ubuntu 实例后导航到Web 服务器目录(例如/var/www/html/)。您可能需要为lab: 创建一个目录sudo mkdir /var/www/html/labssrf
切换到该目录: cd /var/www/html/labssrf
为SSRF 实验室创建一个index.php 文件(下图显示了目录中的index.php)。
您需要创建此文件并使用易受攻击的PHP 代码填充它。 (该文档未提供代码,但您可以将其放在此处)。
部署后,您应该能够通过导航到http://Your_Instance_Public_IP/labssrf/在Web 浏览器中访问SSRF 实验室。
步骤 8:创建 IAM 角色并将其附加到实例
此步骤为您的EC2 实例分配具有特定权限的IAM 角色,这对于某些类型的攻击(例如通过EC2 元数据进行权限升级)至关重要。创建IAM 角色:在AWS 管理控制台搜索栏中,键入“iam”并选择“IAM – 管理对AWS 资源的访问”。


