


8
月
在社区成长 8 月
LEVEL 90
100 XP
身份和访问管理(IAM) 是每个云平台的安全基础。配置错误或权限过高的身份是云泄露的最常见原因之一,这使得IAM 成为攻击者和防御者的主要目标。
此动手实验演示了低权限IAM 用户如何为其他用户创建控制台登录配置文件,这些配置文件可被滥用以升级为完整帐户管理员。
配置高权限IAM 用户
使用CreateLoginProfile 策略配置用户组
第2: 部分枚举和利用使用Python 脚本枚举配置文件
使用AWS CLI 设置配置文件枚举
IAM CreateLoginProfile 漏洞利用
AnalysisRecommendations 结论
您可以使用AWS CLI、AWS API 或IAM 控制台中的用户页面为任何IAM 用户创建密码。
虚拟机卡利Linux
如果您是AWS 平台的新手,建议您在此处完成AWS 实验室设置。
Users:Igt_sanjeet : 附加有风险权限的低特权用户
Igt_admin : 具有管理员访问权限的高权限用户
策略名称: Igt_LoginProfile-PrivEsc
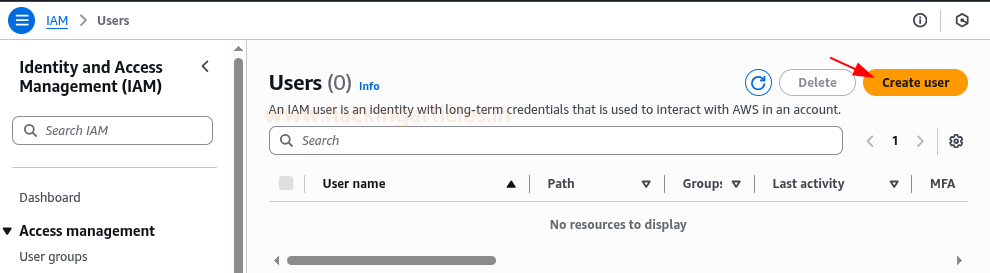 创建用户a用户名(例如lgt_sanjeet)并按下一步设置权限。
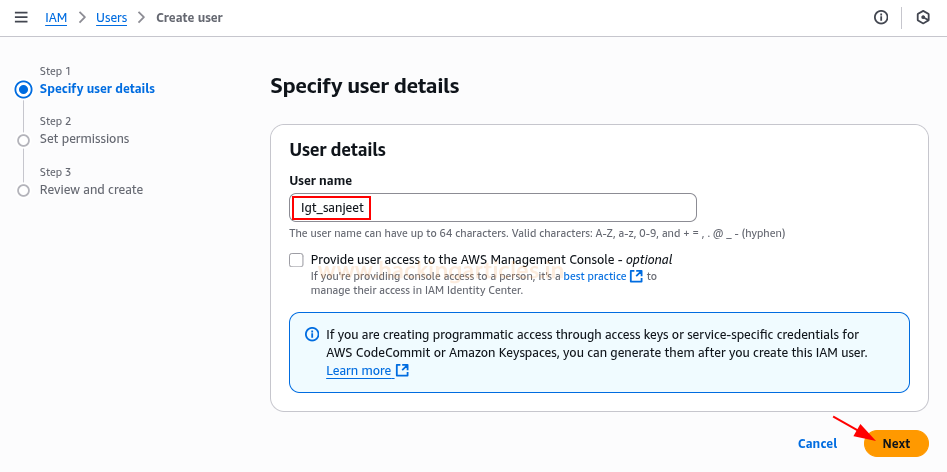
将权限设置为配置lgt_sanjeet用户的权限,从“权限”选项中将用户添加到组,然后按“下一步”
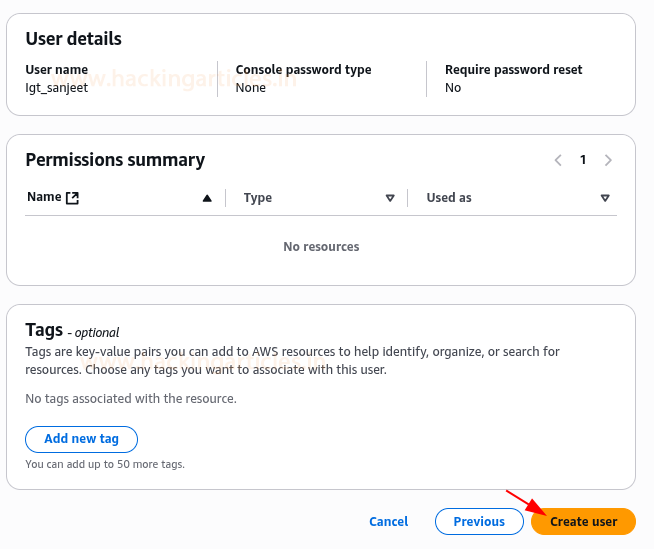
创建用户如图所示
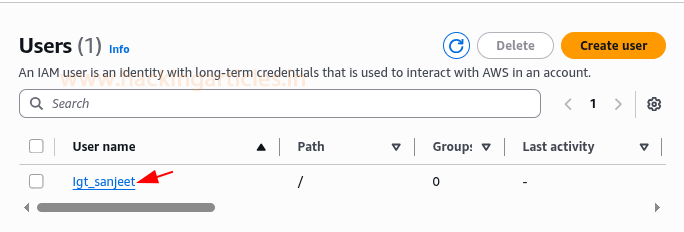
单击用户名,即Igt_sanjeet
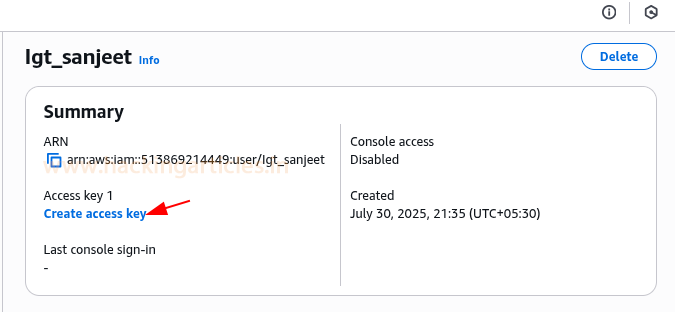
 为用户创建访问密钥。
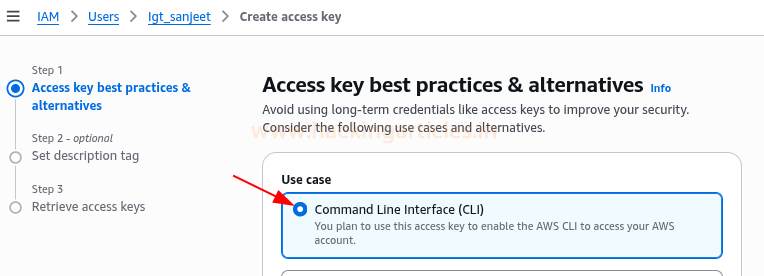
选择“命令行界面(CLI)”作为用例。
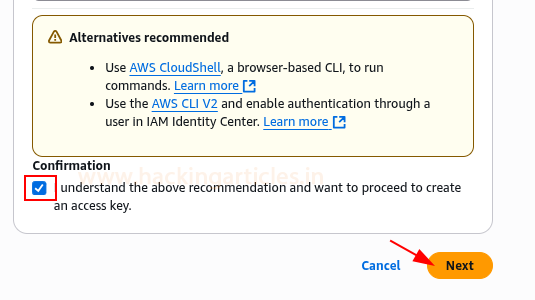
选中如图所示的框并继续。
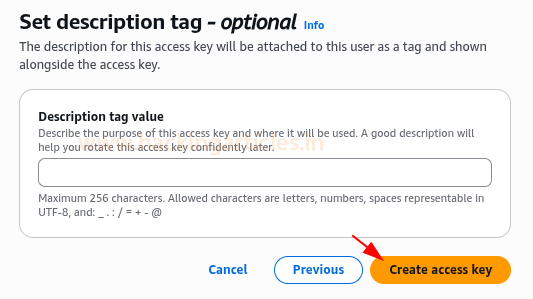
单击创建访问密钥
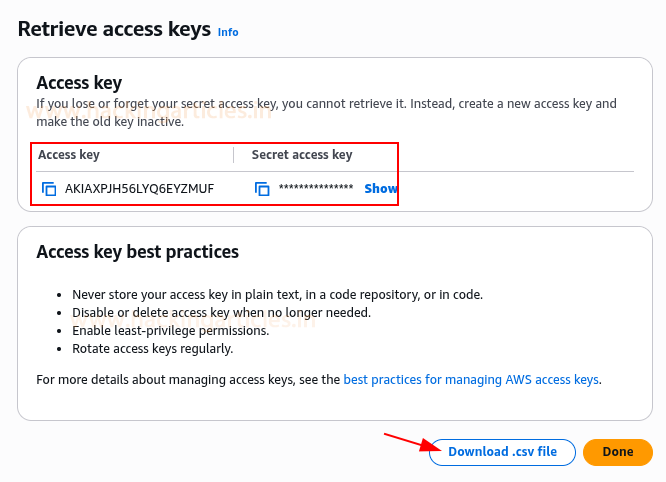
 现在下载包含访问密钥ID 和秘密访问密钥的.csv 文件。请确保这些凭据的安全。
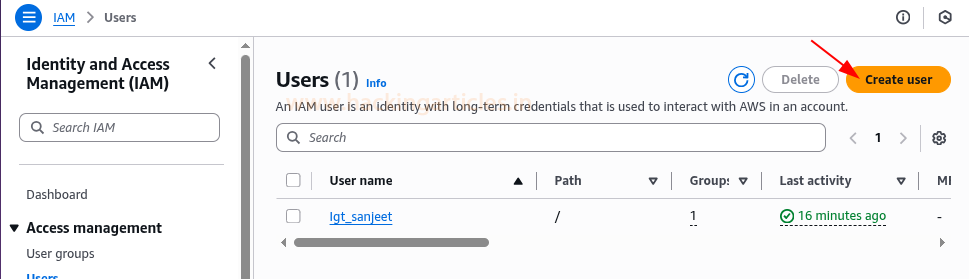
导航至IAM 用户,然后单击创建用户以设置新的IAM 身份
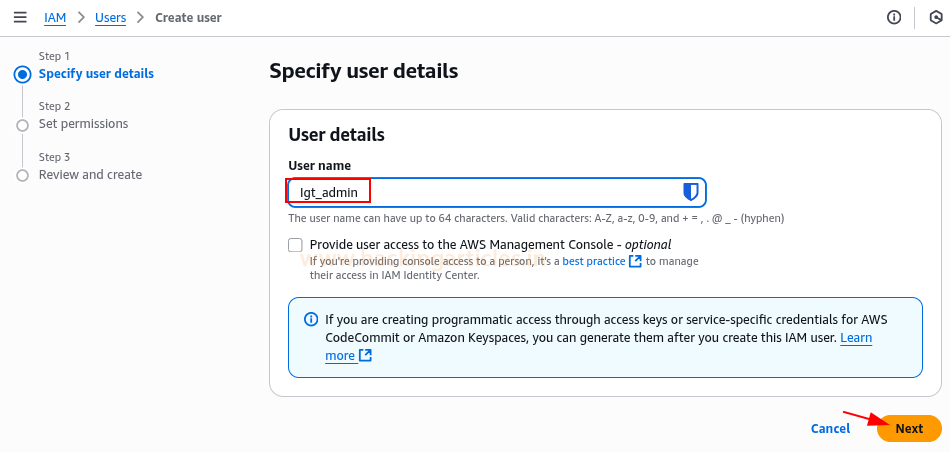
提供详细信息作为用户名Igt_admin,单击下一步
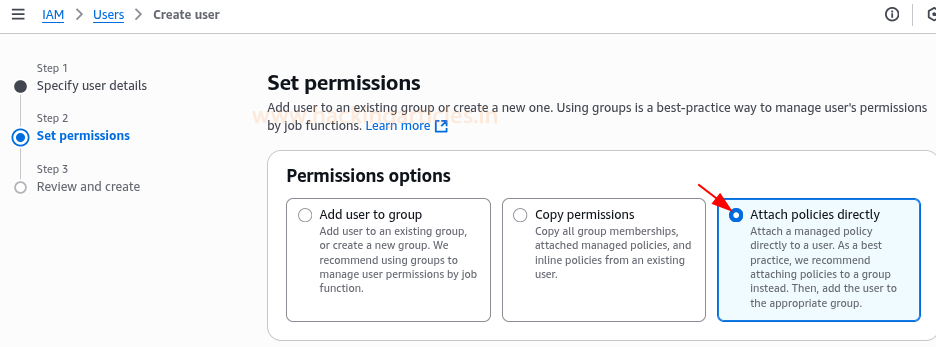
然后,要设置权限,请选择直接附加策略
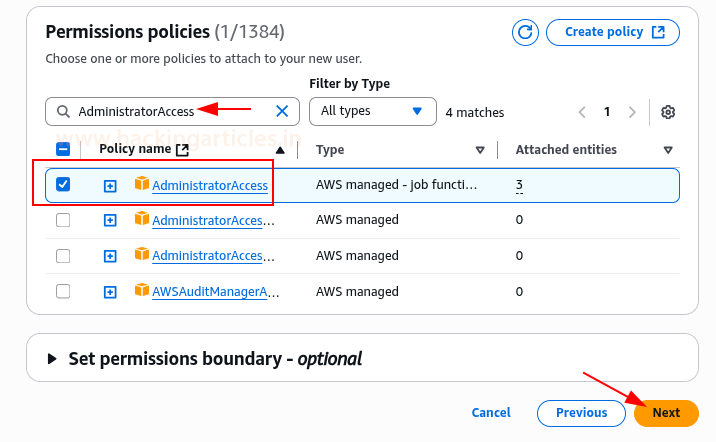
在权限策略上,搜索并选择“AdministratorAccess”。该策略授予对几乎所有AWS 服务和资源的全面控制,使其成为我们实验室的“高权限”目标。
点击下一步
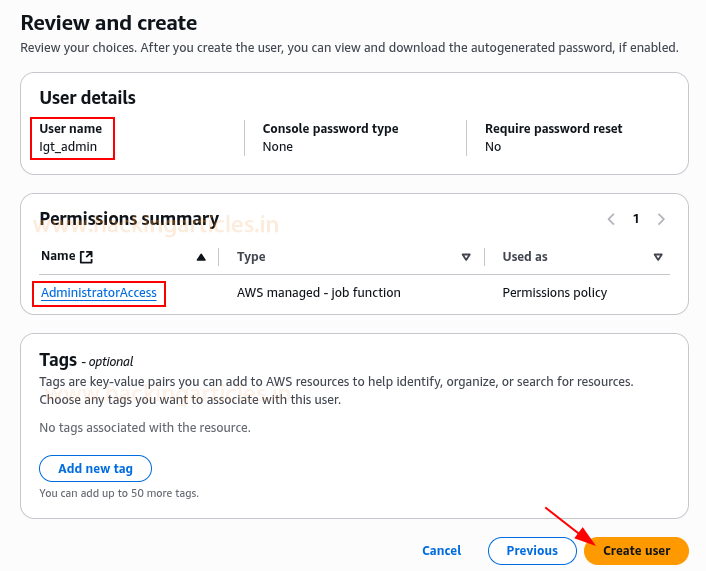
创建用户Igt_admin
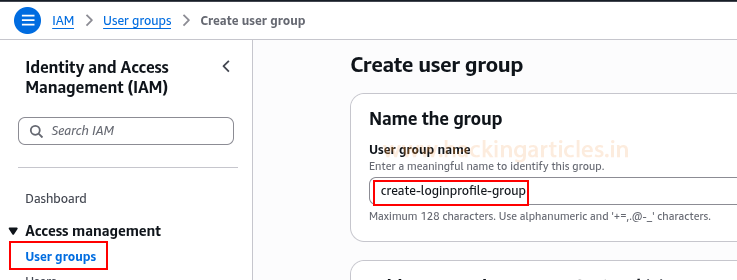
添加组名称等详细信息create-loginprofile-group
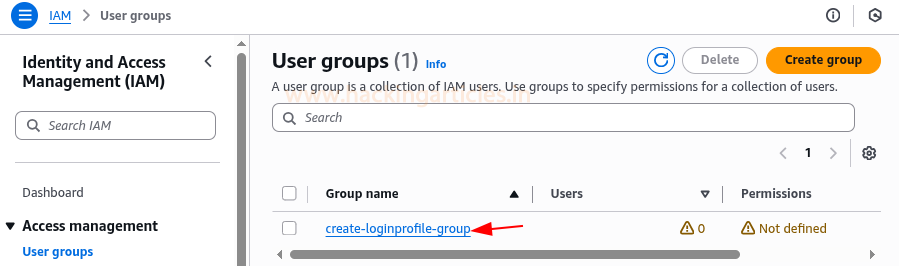
 创建组后,选择其名称
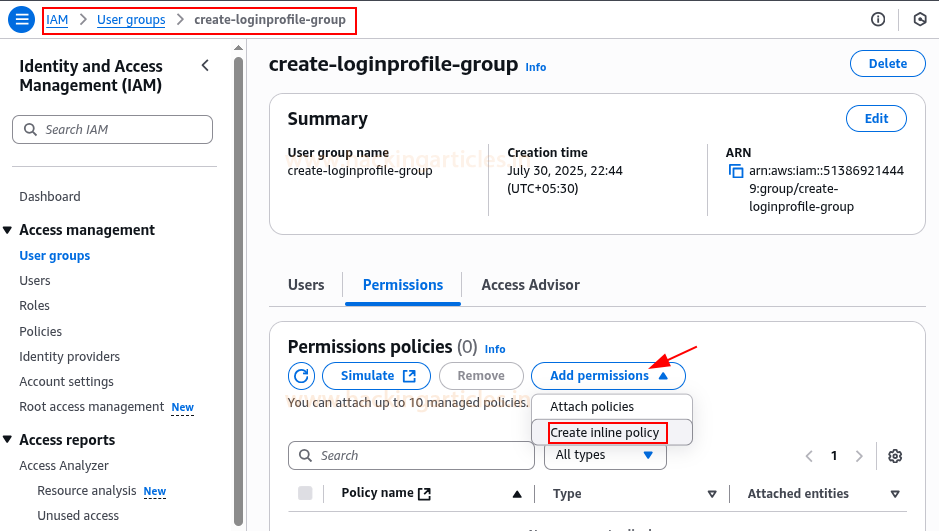
单击添加权限→ 创建内联策略以定义自定义策略并将其直接附加到create-loginprofile-group。
指定策略编辑器的权限。编写为单个IAM 身份(用户、组或角色)创建的内联策略,稍后它将用作升级路径。iam:CreateLoginProfile → 让您设置控制台
此动手实验演示了低权限IAM 用户如何为其他用户创建控制台登录配置文件,这些配置文件可被滥用以升级为完整帐户管理员。
目录
关于IAM CreateLoginProfileLab 设置和先决条件第1: 部分IAM 实验室设置配置低特权IAM 用户配置高权限IAM 用户
使用CreateLoginProfile 策略配置用户组
第2: 部分枚举和利用使用Python 脚本枚举配置文件
使用AWS CLI 设置配置文件枚举
IAM CreateLoginProfile 漏洞利用
AnalysisRecommendations 结论
关于 IAM:CreateLoginProfile
AWS IAM 中的CreateLoginProfile 是为IAM 用户创建密码(登录配置文件)的API 操作,以便他们可以登录AWS 管理控制台。您可以使用AWS CLI、AWS API 或IAM 控制台中的用户页面为任何IAM 用户创建密码。
实验室设置和先决条件:
AWS 账户虚拟机卡利Linux
如果您是AWS 平台的新手,建议您在此处完成AWS 实验室设置。
第 1 部分:IAM 实验室设置
以下是设置环境的说明。我们将访问AWS 控制台并配置AWS 命令行界面(CLI)。Users:Igt_sanjeet : 附加有风险权限的低特权用户
Igt_admin : 具有管理员访问权限的高权限用户
策略名称: Igt_LoginProfile-PrivEsc
配置低权限 IAM 用户
导航到IAM 用户,然后单击创建用户以设置新的IAM 身份。
将权限设置为配置lgt_sanjeet用户的权限,从“权限”选项中将用户添加到组,然后按“下一步”
创建用户如图所示
单击用户名,即Igt_sanjeet
选择“命令行界面(CLI)”作为用例。
选中如图所示的框并继续。
单击创建访问密钥
配置高权限 IAM 用户
然后,创建一个强大的IAM 用户。该用户体现了lgt_sanjeet(低权限用户)在我们的演示期间将暂时获得的提升权限。导航至IAM 用户,然后单击创建用户以设置新的IAM 身份
提供详细信息作为用户名Igt_admin,单击下一步
然后,要设置权限,请选择直接附加策略
在权限策略上,搜索并选择“AdministratorAccess”。该策略授予对几乎所有AWS 服务和资源的全面控制,使其成为我们实验室的“高权限”目标。
点击下一步
创建用户Igt_admin
使用 CreateLoginProfile 策略配置用户组
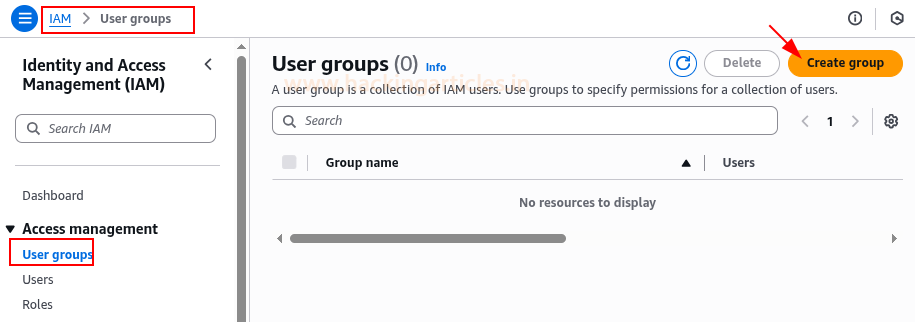
首先,转到IAM 用户组创建组。
添加组名称等详细信息create-loginprofile-group
单击添加权限→ 创建内联策略以定义自定义策略并将其直接附加到create-loginprofile-group。
指定策略编辑器的权限。编写为单个IAM 身份(用户、组或角色)创建的内联策略,稍后它将用作升级路径。iam:CreateLoginProfile → 让您设置控制台


