


8
月
在社区成长 8 月
LEVEL 90
100 XP
在网络安全领域,渗透测试和漏洞评估是识别和减轻潜在安全威胁的关键步骤。随着Web 应用程序数量的不断增加,对安全可靠的测试环境的需求变得比以往任何时候都更加重要。在本文中,我们将探讨易受攻击的Web 应用程序的世界、它们在渗透测试中的重要性,以及如何使用Docker 设置它们。
OWASP果汁店
OWASP 漏洞应用程序
OWASP WebGoat
SQLi实验室
无线应用程序
OWASP 鳅科II
该死的脆弱的GraphQL 应用程序
该死的脆弱的RESTurant API
皮西
皮山羊
服务器端请求伪造
漏洞银行
漏洞实验室
OWASP 错误的秘密
伊普雷
零健康
结论
熟悉Linux 和Web 应用程序
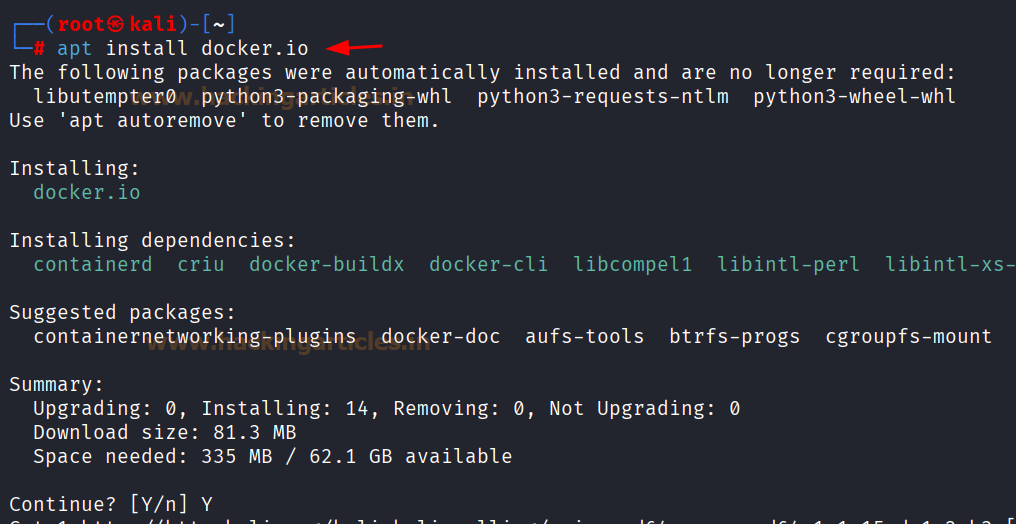
要在基于Debian/Ubuntu 的系统上安装Docker 和Docker Compose,请运行:
apt 安装docker.io
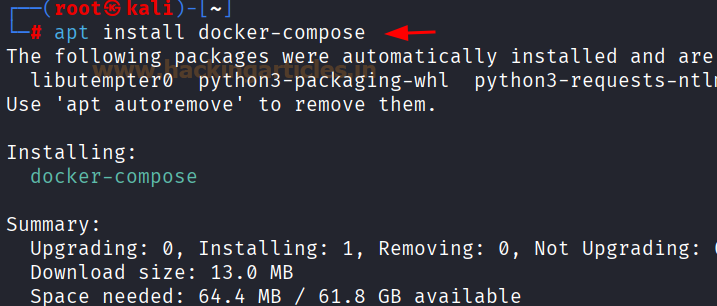
apt 安装docker-compose
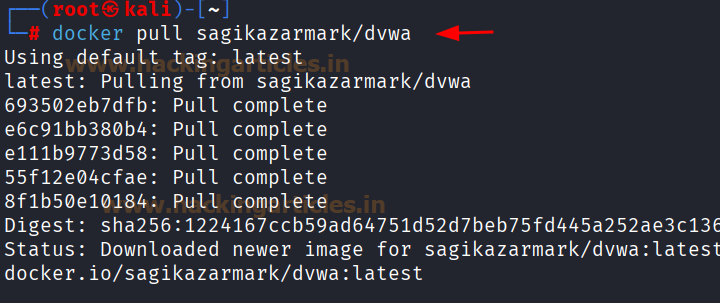
要在Docker上配置DVWA,可以使用以下命令:
docker pull sagikazarmark/dvwa
docker run --rm -it -p 8080:80 sagikazarmark/dvwa
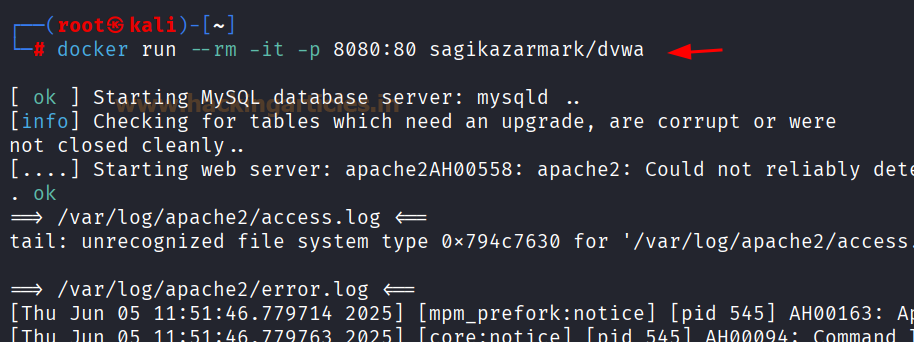
默认凭证:
用户名:admin
密码:密码
单击登录。
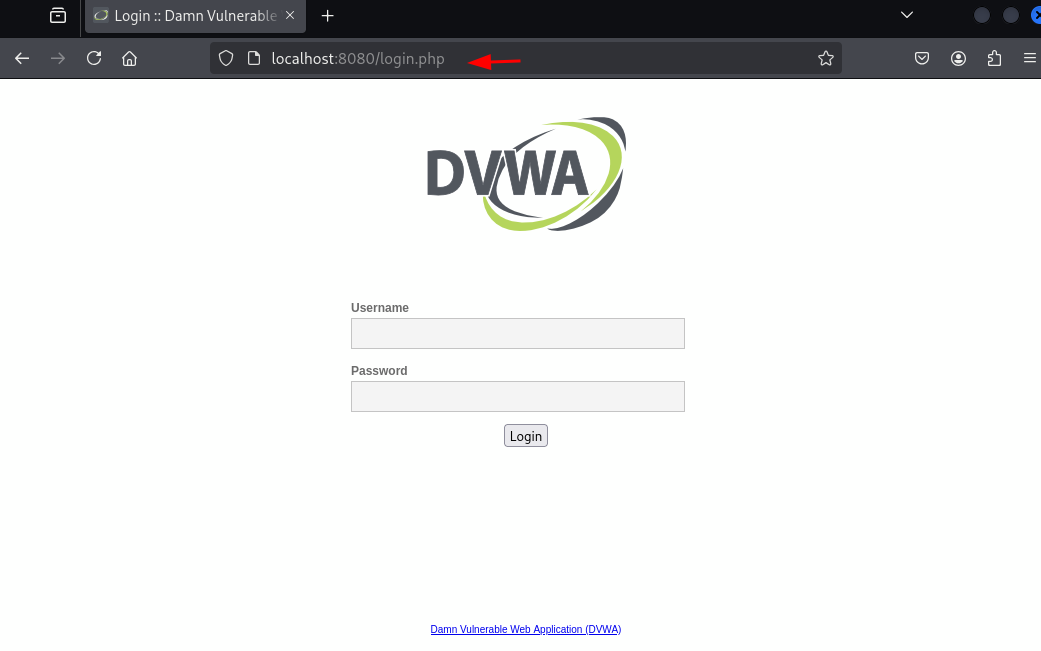
创建/重置数据库登录后,您将看到“数据库配置”页面。
单击“创建/重置数据库”按钮到:
初始化DVWA 数据库(如果是首次配置)。
清除现有数据并重置为默认值(如果重置)。
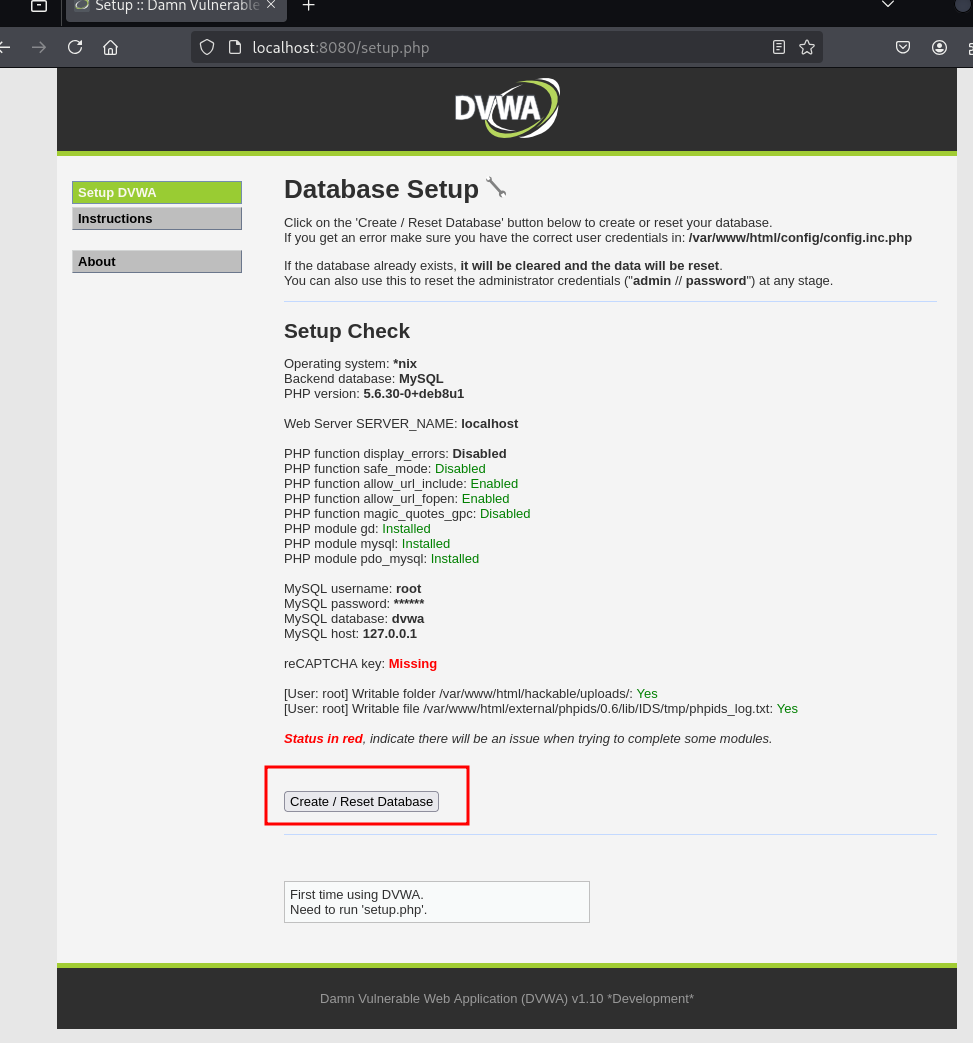
Note: 确保/var/www/html/config/config.inc.php 中的MySQL 凭据正确。
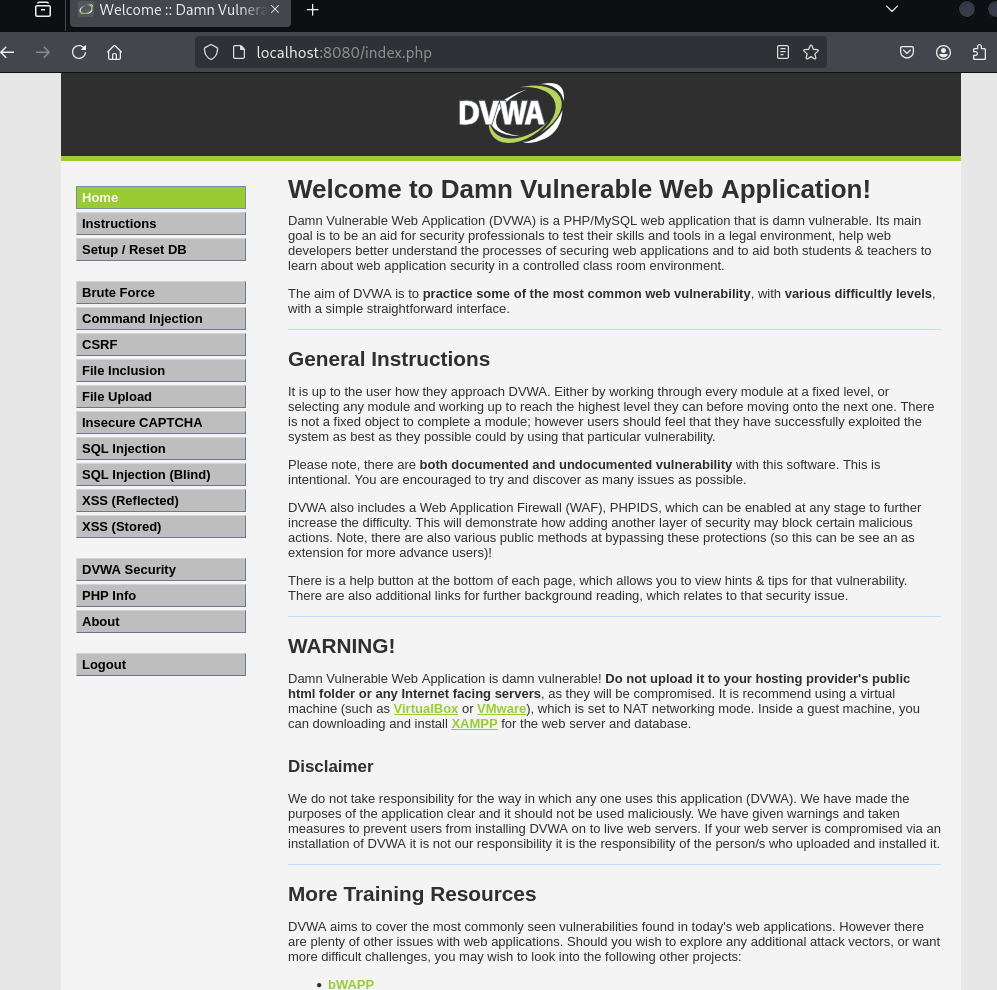
主页自动加载数据库配置后,您将被重定向到DVWA 欢迎页面。
从这里,您可以:
选择安全级别(低/中/高/不可能)。
访问漏洞模块(例如SQL 注入、XSS)。
要在Docker 上配置Juice Shop,可以使用以下命令:
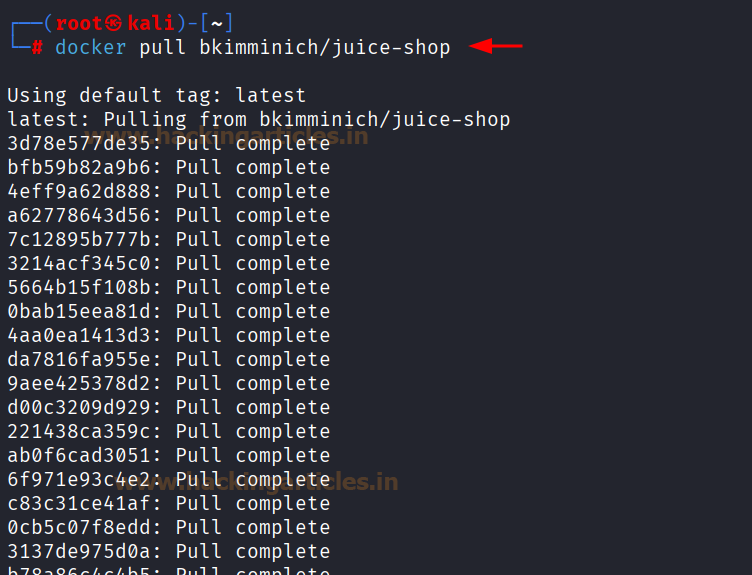
docker pull bkimminich/果汁店
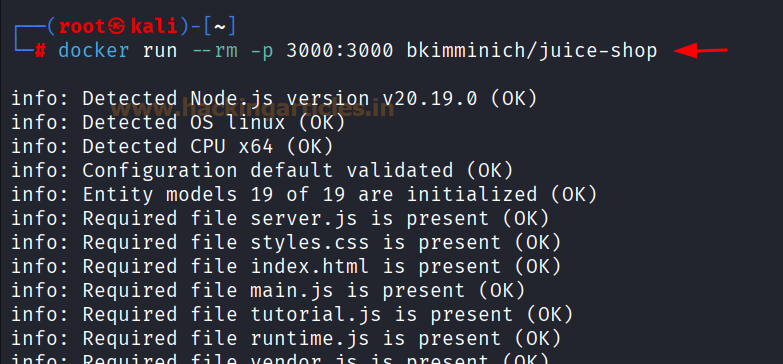
docker run --rm -p 3000:3000 bkimminich/果汁店
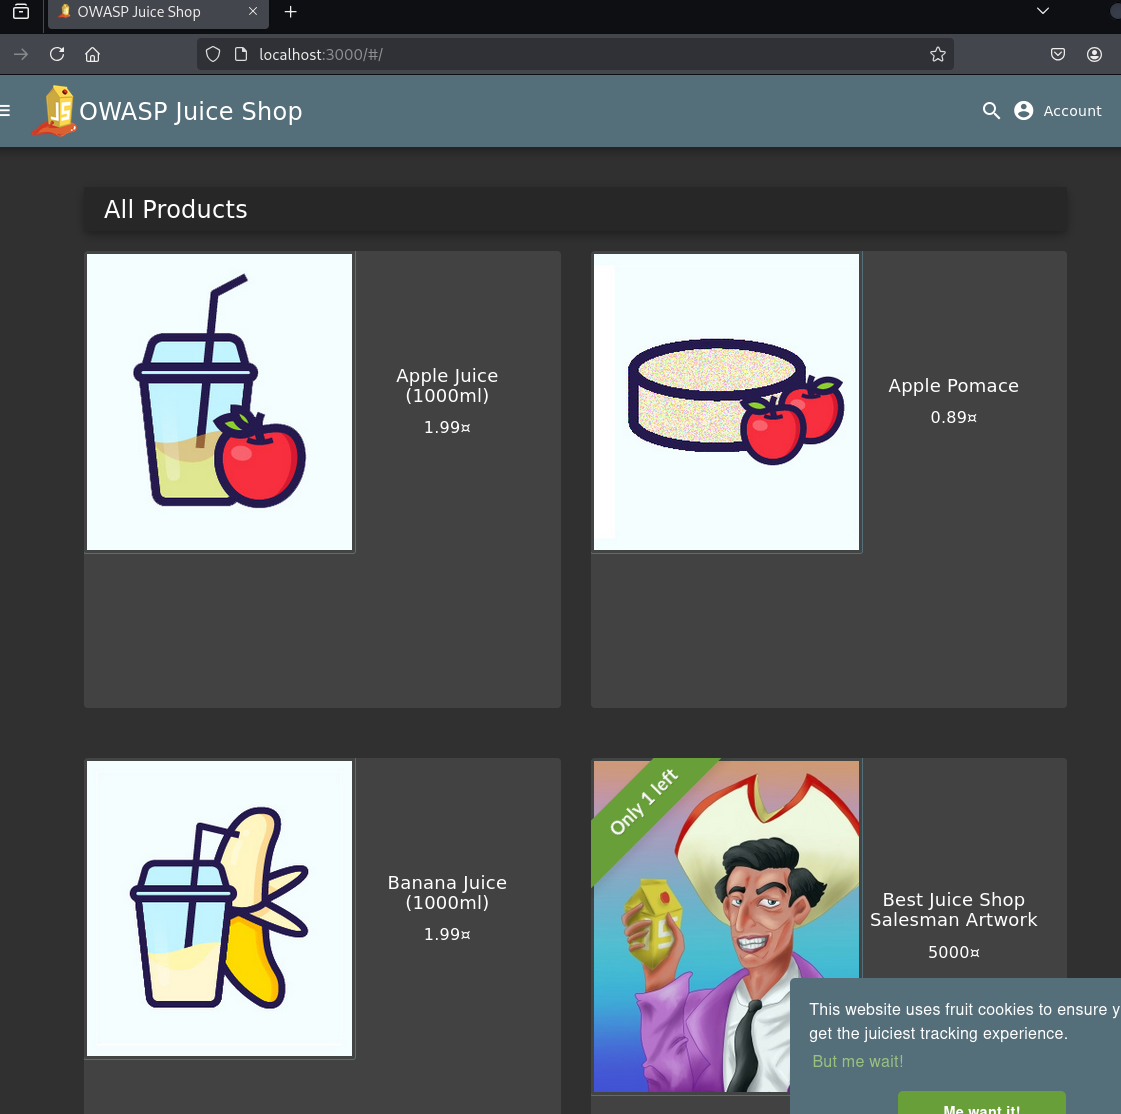
启动Juice Shop 容器后,您可以通过Web 浏览器访问http://localhost:3000 来访问它。从那里,您可以开始实际的测试之旅。
要在Docker 上配置OWASP VulnApp,可以使用以下命令:
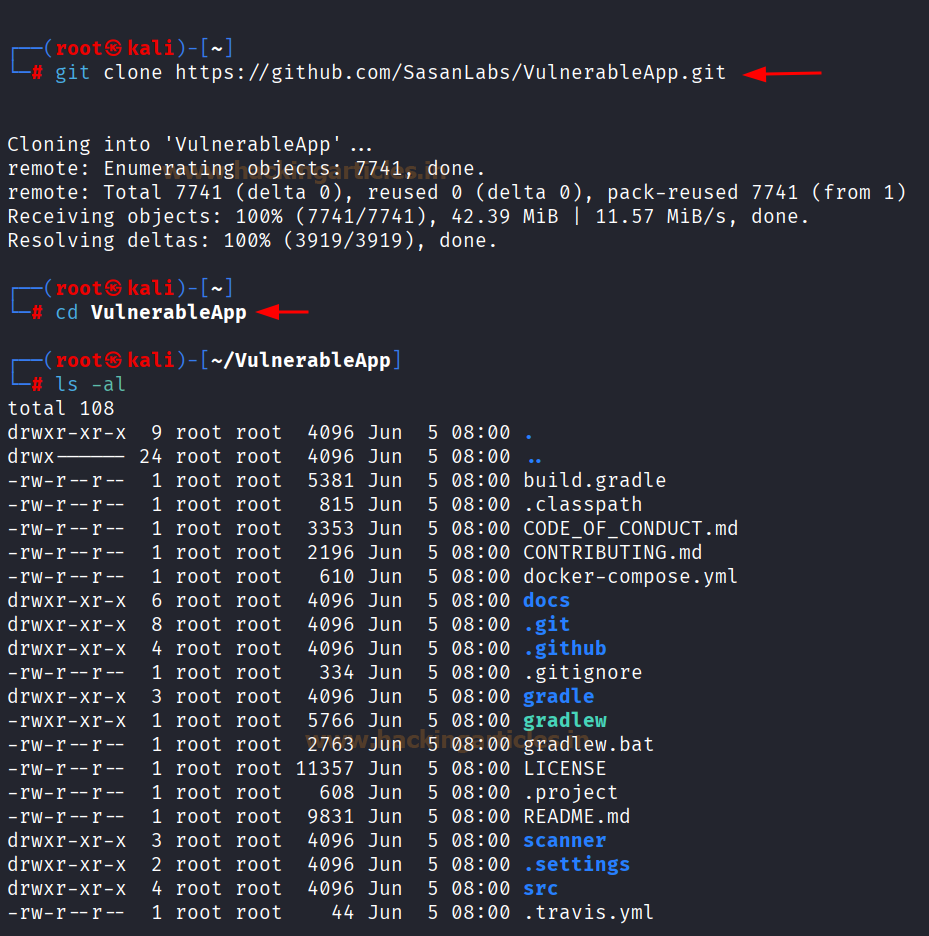
git 克隆https://github.com/SasanLabs/VulnerableApp.git
cd 易受攻击的应用程序
docker-compose up
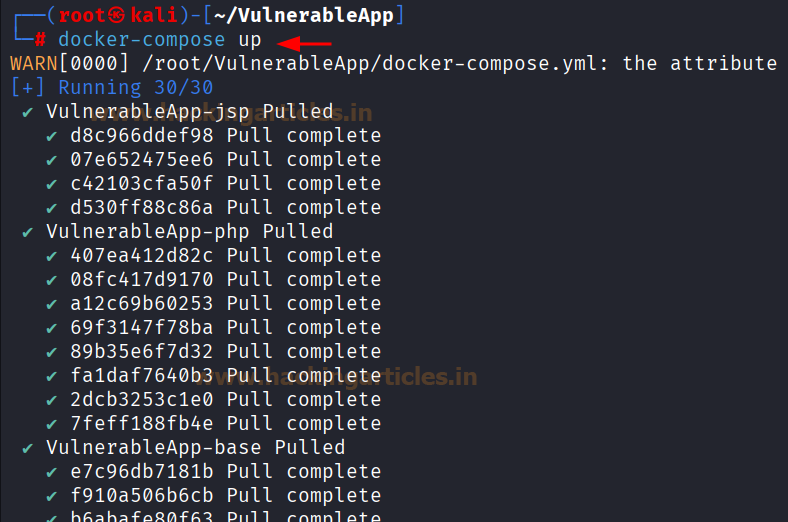
启动OWASP VulnApp 容器后,您可以通过Web 浏览器访问http://localhost:80 来访问它。从那里,您可以开始实际的测试之旅。
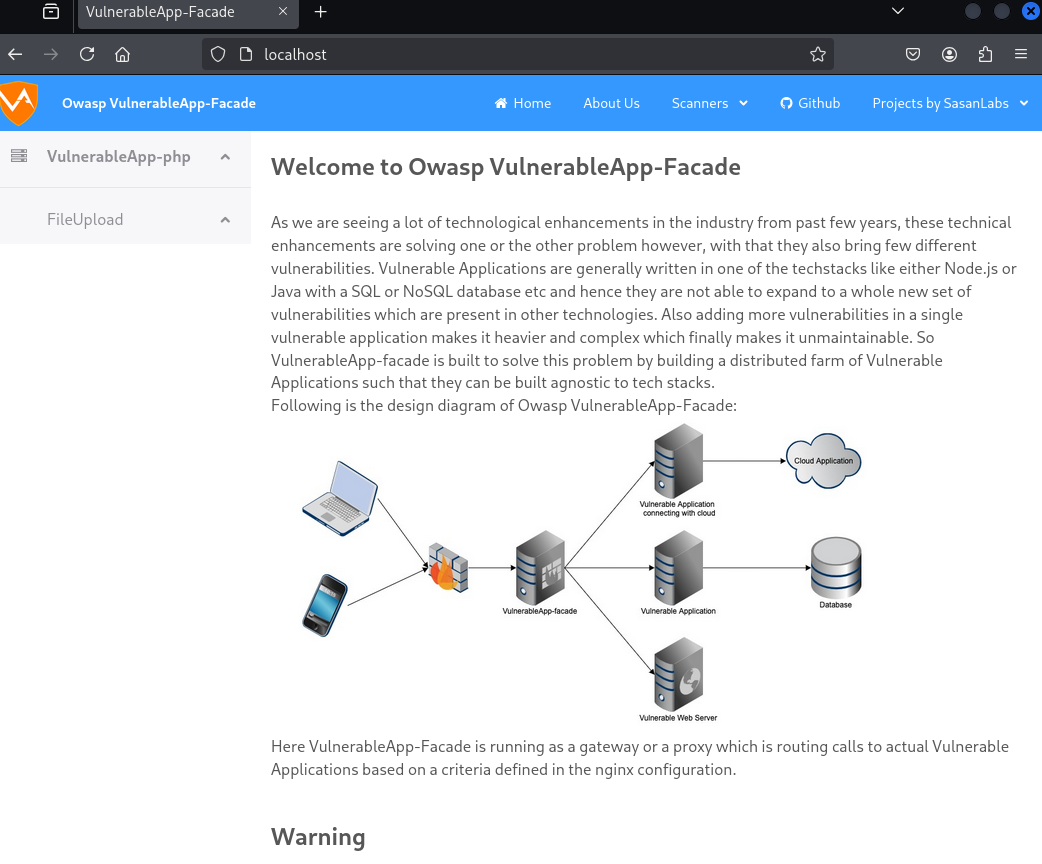
要在Docker 上配置WebGoat,可以使用以下命令:
docker pull webgoat/webgoat
docker run -p 127.0.0.1:8080:8080 -p 127.0.0.1:9090:9090 -e TZ=欧洲/阿姆斯特丹webgoat/webgoat
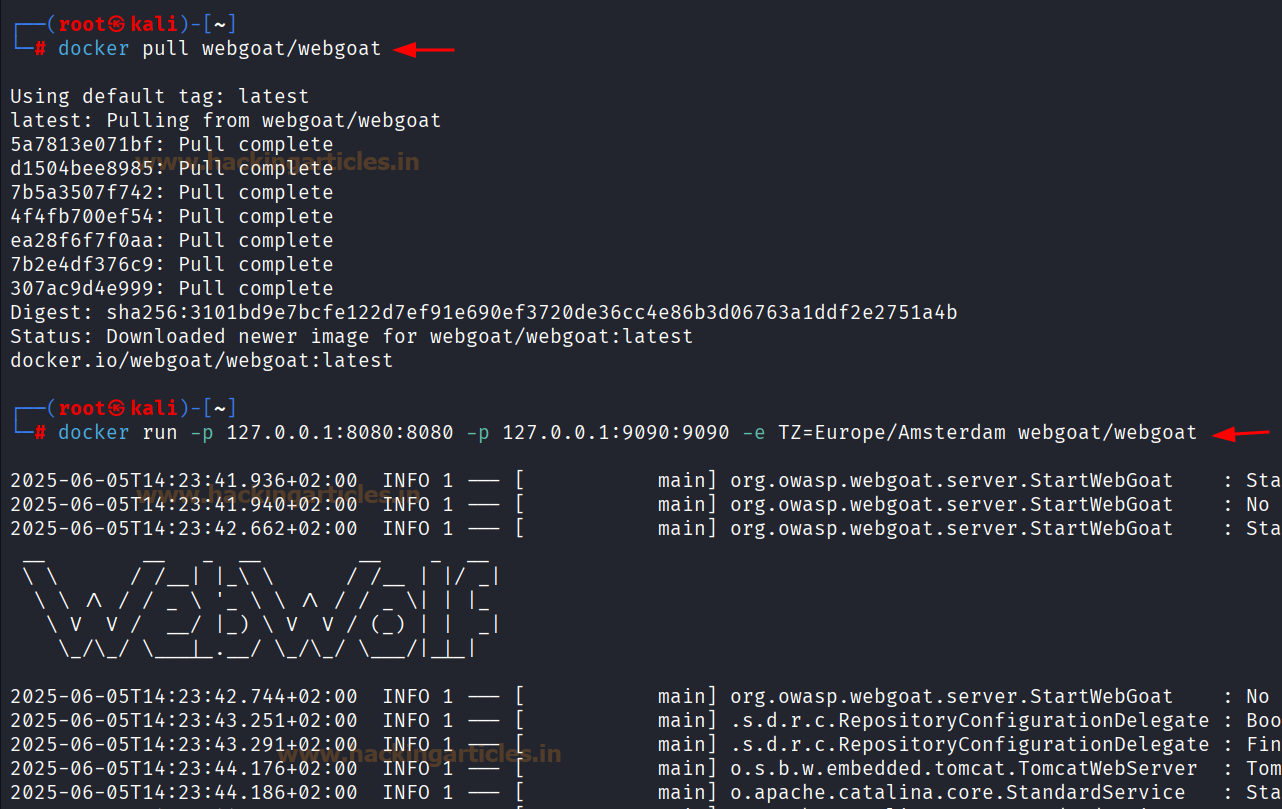
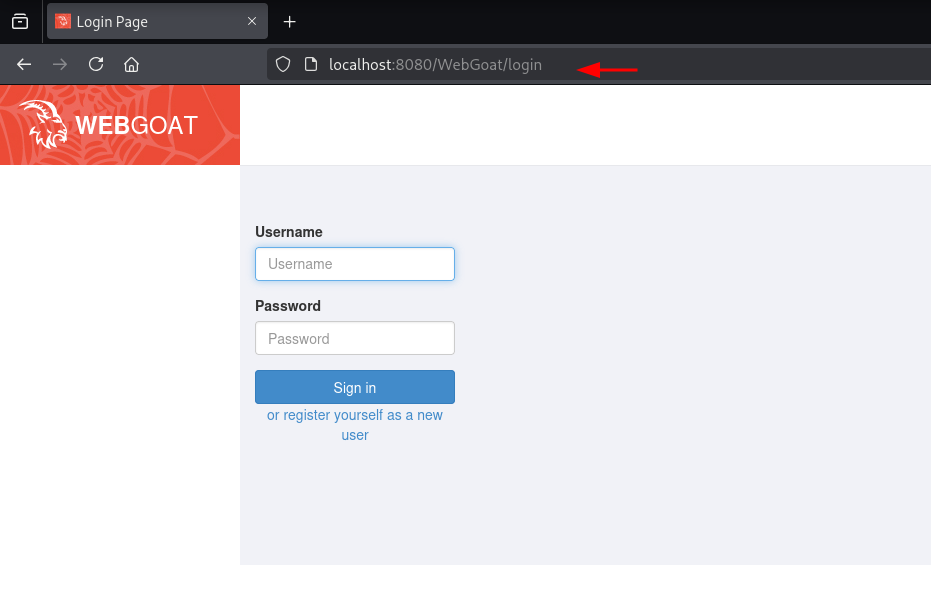
启动WebGoat 容器后,您可以通过Web 浏览器访问http://localhost:8080/WebGoat/login 来访问它。从那里,您可以开始实际的测试之旅。
要在Docker 上配置SQLi-Labs,可以使用以下命令:
docker pull acgpiano/sqli-labs
docker run -d -p 80:80 acgpiano/sqli-labs:latest
目录
易受攻击的Web 应用程序简介先决条件在计算机上设置Docker 使用Docker 设置易受攻击的Web 应用程序Damn 易受攻击的Web 应用程序(DVWA)OWASP果汁店
OWASP 漏洞应用程序
OWASP WebGoat
SQLi实验室
无线应用程序
OWASP 鳅科II
该死的脆弱的GraphQL 应用程序
该死的脆弱的RESTurant API
皮西
皮山羊
服务器端请求伪造
漏洞银行
漏洞实验室
OWASP 错误的秘密
伊普雷
零健康
结论
易受攻击的 Web 应用程序简介
易受攻击的Web 应用程序被故意设计为不安全,允许渗透测试人员和安全研究人员在安全且受控的环境中测试和提高他们的技能。这些应用程序对于识别和减轻潜在的安全威胁至关重要,并广泛应用于网络安全行业。先决条件
基本了解Docker及其命令熟悉Linux 和Web 应用程序
在您的计算机上设置 Docker
Docker 是一个平台,允许您在轻量级、隔离的容器中运行应用程序- 非常适合部署易受攻击的应用程序,而不会影响您的主系统。要在基于Debian/Ubuntu 的系统上安装Docker 和Docker Compose,请运行:
apt 安装docker.io
apt 安装docker-compose
使用 Docker 设置易受攻击的 Web 应用程序
以下是使用Docker: 设置各种易受攻击的Web 应用程序的说明DVWA(该死的易受攻击的 Web 应用程序)
DVWA 是一个PHP/MySQL Web 应用程序,可模拟易受攻击的网站,允许用户练习利用常见的Web 漏洞,例如SQL 注入和跨站脚本(XSS)。要在Docker上配置DVWA,可以使用以下命令:
docker pull sagikazarmark/dvwa
docker run --rm -it -p 8080:80 sagikazarmark/dvwa
DVWA配置登录步骤
访问登录页面在浏览器中打开DVWA (http://localhost:8080/login.php)。默认凭证:
用户名:admin
密码:密码
单击登录。
创建/重置数据库登录后,您将看到“数据库配置”页面。
单击“创建/重置数据库”按钮到:
初始化DVWA 数据库(如果是首次配置)。
清除现有数据并重置为默认值(如果重置)。
Note: 确保/var/www/html/config/config.inc.php 中的MySQL 凭据正确。
主页自动加载数据库配置后,您将被重定向到DVWA 欢迎页面。
从这里,您可以:
选择安全级别(低/中/高/不可能)。
访问漏洞模块(例如SQL 注入、XSS)。
果汁店
OWASP Juice Shop 是一个开源Web 应用程序,其设计不安全,存在30 多个漏洞和挑战供用户发现和利用。要在Docker 上配置Juice Shop,可以使用以下命令:
docker pull bkimminich/果汁店
docker run --rm -p 3000:3000 bkimminich/果汁店
启动Juice Shop 容器后,您可以通过Web 浏览器访问http://localhost:3000 来访问它。从那里,您可以开始实际的测试之旅。
OWASP VulnApp
OWASP VulnApp 是一个Web 应用程序,故意对各种类型的攻击不安全,为用户提供一个在安全受控环境中了解Web 安全并练习利用漏洞的环境。它涵盖了一系列漏洞,包括SQL 注入、XSS 和文件包含。要在Docker 上配置OWASP VulnApp,可以使用以下命令:
git 克隆https://github.com/SasanLabs/VulnerableApp.git
cd 易受攻击的应用程序
docker-compose up
启动OWASP VulnApp 容器后,您可以通过Web 浏览器访问http://localhost:80 来访问它。从那里,您可以开始实际的测试之旅。
WebGoat
Web Goat 是一个Web 应用程序,旨在通过一系列课程和练习来教授Web 应用程序安全性,涵盖身份验证、授权和输入验证等主题。要在Docker 上配置WebGoat,可以使用以下命令:
docker pull webgoat/webgoat
docker run -p 127.0.0.1:8080:8080 -p 127.0.0.1:9090:9090 -e TZ=欧洲/阿姆斯特丹webgoat/webgoat
启动WebGoat 容器后,您可以通过Web 浏览器访问http://localhost:8080/WebGoat/login 来访问它。从那里,您可以开始实际的测试之旅。
SQLi-Labs(达坎)
SQLi-Labs 是一款专门用于教授SQL 注入攻击的Web 应用程序,为用户提供一系列挑战和练习来练习利用SQL 注入漏洞。要在Docker 上配置SQLi-Labs,可以使用以下命令:
docker pull acgpiano/sqli-labs
docker run -d -p 80:80 acgpiano/sqli-labs:latest

