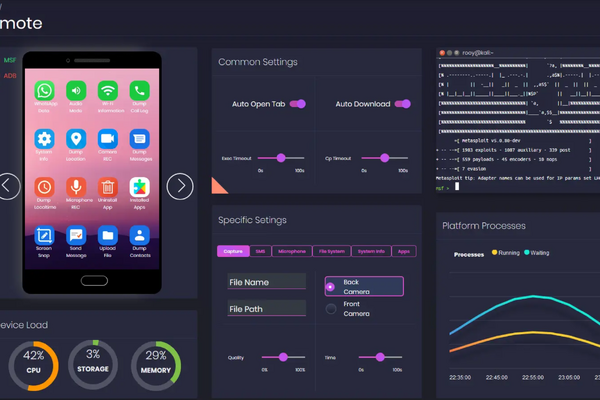
Android Spyware(安卓间谍软件)是指安装在 Android 设备上、偷偷监控用户活动、窃取数据或提供远程控制的恶意软件。它们通常伪装成正常 App(如聊天工具、游戏、系统更新、Telegram Premium 等),通过钓鱼链接、假网站、恶意广告、Telegram 群、社交工程或第三方 APK 传播。
在2025–2026年间,Android 间谍软件威胁大幅上升:
- Malwarebytes 报告:2025下半年 adware 检测量激增90%,恶意软件整体上升20%,Triada 和 MobiDash 等家族特别活跃。
- Kaspersky 数据:2025上半年针对 Android 的攻击比2024同期增加29%,Q1 就拦截了约1200万次攻击,新恶意包18万个。
- 攻击趋势:从简单广告轰炸转向银行欺诈、OTP 窃取、加密货币钱包劫持、APT级间谍(国家支持或高度针对)。
当前最危险/最活跃的 Android Spyware / RAT 类型(2025–2026年)
这些是安全报告中频繁出现的家族,大多是商业/半公开 RAT(Remote Access Trojan),门槛低、破解版泛滥:- ClayRat
- 2025年10月首次曝光,快速进化(12月已大幅升级)。
- 滥用 Accessibility Service + 默认 SMS 权限,实现完整设备接管:键盘记录、屏幕录制、通知窃取、overlay 伪装系统更新/黑屏隐藏操作、拍照、录音、SMS/通话控制、自传播(向通讯录发恶意链接)。
- 主要针对俄罗斯用户,伪装 TikTok、YouTube、WhatsApp 等。
- 威胁等级:极高(模块化、持久化强、可能 APT 背景)。
- G-700 RAT(CraxsRAT 的下一代)
- CraxsRAT 的进化版,2024年底–2025年成为主流。
- 强项:静默 SMS 拦截(Hide SMS 偷 OTP/银行验证码)、overlay 注入银行/钱包 App、实时屏幕控制、摄像头/麦克风、定位、keylogger、剪贴板劫持。
- 针对加密货币和银行,东南亚/拉美常见。
- 面板用 C#,APK 用 Java,支持 Web/Telegram 控制。
- LANDFALL
- 2025年新发现的商用级间谍软件(Palo Alto Unit 42 命名)。
- 通过零日漏洞 CVE-2025-21042(三星图像处理库 OOB Write)传播,伪装成 DNG 图片文件(WhatsApp 等发送)。
- 2024年中开始野外利用,2025年4月三星修复。
- 针对三星设备(Android 13–15),中东地区高针对性攻击。
- FvncBot
- VNC 远程控制为核心,实时窃取凭证、设备控制。
- 与 SeedSnatcher(偷加密钱包种子/私钥)一起被 Barracuda 列为2025年底最危险家族。
- 其他活跃家族
- Wonderland(前 WretchedCat):SMS 窃取 + USSD 执行 + 银行资金转移,乌兹别克斯坦大规模传播,用 dropper + 假 App。
- HyperRat:2025年新售卖的俄语 RAT,地下论坛流行。
- Klopatra:2025年8月新发现,土耳其背景,Hidden VNC + 动态 overlay,针对金融。
- FireScam:伪装 Telegram Premium,2025年初曝光,全面监视 + 数据窃取。
- 旧但仍活跃:Rafel RAT(开源,常用于勒索/间谍)、Spyroid、888RAT 等。
典型功能(现代 Android Spyware/RAT 共性)
- 实时屏幕查看/控制(VNC/Live Screen)
- 摄像头拍照/录像、麦克风录音
- SMS/通话拦截(尤其是 OTP/银行验证码)
- Keylogger、剪贴板监控(劫持钱包地址)
- 定位跟踪、通知窃取
- Overlay 伪装登录页偷凭证
- Accessibility 滥用(自动授权、静默安装)
- 持久化(绕电池优化、隐藏图标、反卸载)
- 数据外传到 Telegram/C2 服务器