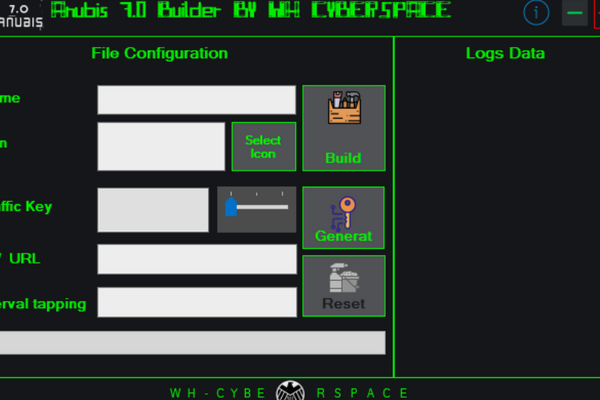
ANUBIS 7.0(也称 Anubis 7.0 或 Anubis-7.0)是一款针对 Android 平台的远控木马/僵尸网络(RAT + Botnet)工具,在黑产社区(如 GitHub 泄露仓库、Telegram 群、地下论坛)流传的版本。
它本质上是 Anubis 这个著名安卓银行木马家族的魔改/破解/重打包变体,版本号标为 7.0,但与经典的 Anubis(2017–2020 年主流的银行木马)有较大区别。经典 Anubis 最高公开版本通常在 2.x–2.5 左右,后来作者“maza-in”消失后,代码泄露导致大量魔改出现。Anubis 7.0 更像是黑产爱好者或二次开发者基于泄露源代码的重构版,添加了僵尸网络(Botnet)特性,支持批量感染设备、C2 控制、DDoS 或其他恶意负载分发。
从公开情报(GitHub、YouTube demo、安全报告)看,它在2025–2026年间被重新包装为“Anubis 7.0 Android Botnet”,常与“Anubis RAT source”标签一起出现,主要在黑帽圈子作为“免费/破解高级版”分享。
主要功能(基于泄露描述和样本分析)
- 银行/凭证窃取(经典 Anubis 核心) Overlay 攻击:伪装银行/钱包/社交 App 登录页偷凭证 针对数百个金融 App(动态配置目标列表)
- RAT 远程控制 实时屏幕查看/控制(Live Screen / VNC) 前/后摄像头拍照 & 录像 麦克风后台录音 Keylogger(键盘记录,包括锁屏 PIN) 剪贴板监控(常劫持钱包地址)
- 僵尸网络(Botnet)特性 多设备管理面板(C2 服务器控制) 批量命令下发:如发起 DDoS、挖矿、传播其他 payload 设备加入 Botnet 后可用于分布式攻击或作为代理
- 持久化 & 隐蔽 Accessibility Service 滥用(自动授权、静默操作) 绕过电池优化、隐藏图标、反卸载 RC4 加密通信(经典 Anubis 风格)
- 其他 SMS/通话拦截(偷 OTP/验证码) 文件管理、通知监听、定位跟踪 部分版本可能加 ransomware 或 clipper 模块