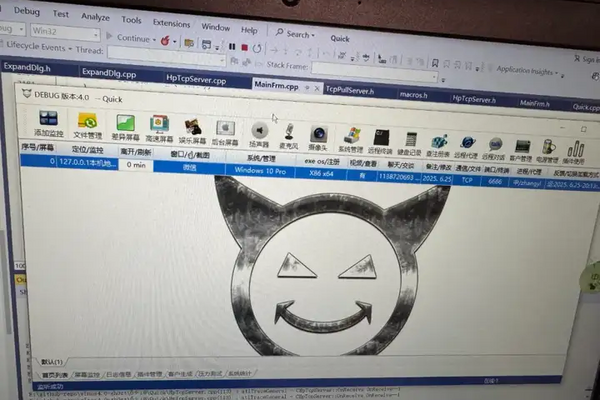
银狐 WinOS(也称 银狐远控、Winos、Winos 4.0 或 ValleyRAT)是一款针对 Windows 平台的 远程访问木马(Remote Access Trojan,简称 RAT),是中国黑产圈(尤其是“银狐”/“谷堕”/“游蛇”组织及其衍生团伙)最常用、最经典的远控工具之一。
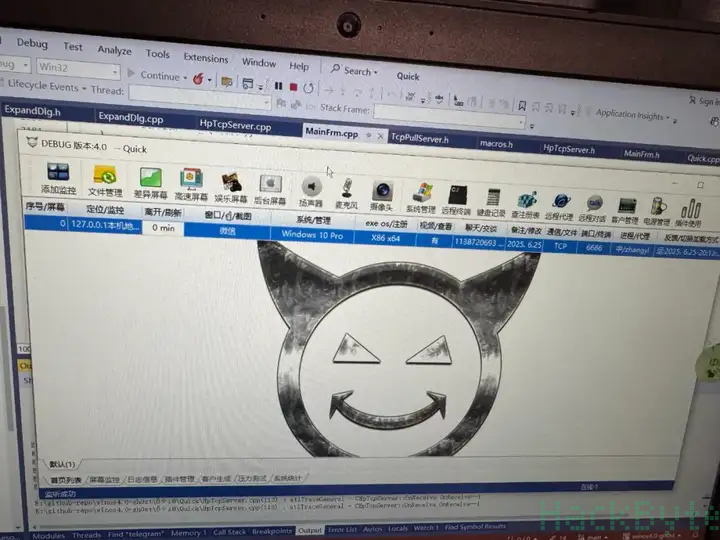
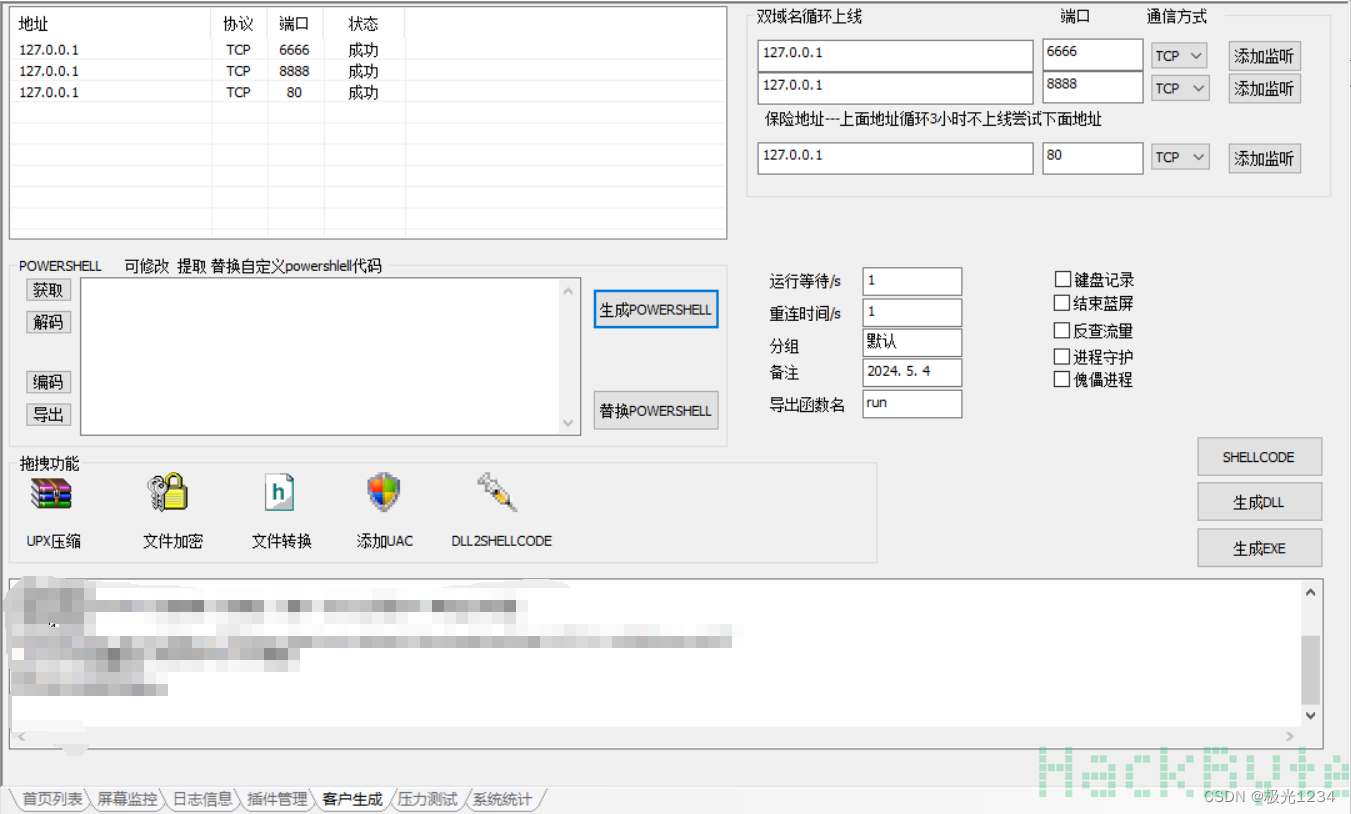
它本质上是 Gh0st RAT(幽灵远控)的深度魔改变种,从2022年开始大规模活跃,源码在黑产群/论坛泄露后被广泛二次开发、免杀魔改和商用。2024–2026年间,“银狐”系列攻击活动频繁,使用 WinOS 作为核心载荷,针对中国大陆、台湾、日本、马来西亚等地区的企事业单位(财务、税务、销售、电商、管理人员)进行定向钓鱼和窃密诈骗。
WinOS 采用模块化 + 插件系统,核心上线模块(上线模块.dll / .bin)负责连接 C2,后续动态下载插件执行具体功能:
它本质上是 Gh0st RAT(幽灵远控)的深度魔改变种,从2022年开始大规模活跃,源码在黑产群/论坛泄露后被广泛二次开发、免杀魔改和商用。2024–2026年间,“银狐”系列攻击活动频繁,使用 WinOS 作为核心载荷,针对中国大陆、台湾、日本、马来西亚等地区的企事业单位(财务、税务、销售、电商、管理人员)进行定向钓鱼和窃密诈骗。
WinOS 采用模块化 + 插件系统,核心上线模块(上线模块.dll / .bin)负责连接 C2,后续动态下载插件执行具体功能:
- 远程控制 实时屏幕查看 & 控制(VNC / 屏幕监控) 鼠标键盘模拟、远程 Shell(CMD/PowerShell)
- 信息窃取 键盘记录(keylogger) 剪贴板监控 浏览器密码、Cookie、自动填充、信用卡 系统信息、已安装软件列表、硬件信息
- 文件 & 进程管理 文件浏览/上传/下载/删除/执行 进程/服务管理(杀进程、隐藏、注入)
- 插件扩展(常见插件) 摄像头拍照、麦克风录音 代理隧道 / SOCKS5 端口映射 勒索模块(部分变种) 挖矿 / DDoS(少数) 自毁 / 清除痕迹
- 持久化 & 隐蔽 计划任务、注册表、启动项 白进程注入(svchost.exe、explorer.exe 等) 反沙箱 / 反调试 / AMSI 绕过 进程守护、崩溃重启 结束杀软进程(R3强杀360等)
- 通信 加密通道(RC4 / AES 等) C2 回连,支持多端口 / 多域名