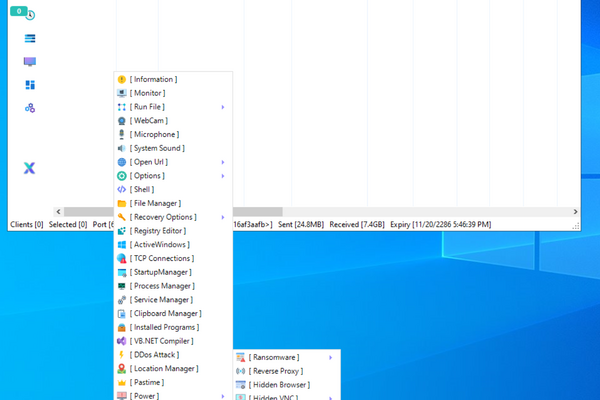
XWorm RAT "Cleaned"(也常称 XWorm Cleaned、Cleaned XWorm 或 XWorm Cracked/Cleaned)指的是 XWorm RAT 这个 Windows 平台的远控木马(Remote Access Trojan)的破解/修改/去后门版本。
XWorm 是一个从2022年开始流行的商品级/商用 RAT(Malware-as-a-Service),开发者 XCoder(或 XCoderTools)通过地下论坛出售,定价较高(V6 终身授权约 $500)。它以模块化设计、插件系统(超过 35 个插件)和高灵活性闻名,常被黑产用于窃取、间谍、勒索前置或投放其他恶意软件。
“Cleaned”版本通常指:
- 破解版(去除授权校验、时间炸弹等限制)
- 去后门版(声称删除了开发者留的后门或监控代码)
- 解混淆/手动清理版(de4dot 等工具去掉 .NET 混淆,提取干净代码)
主要功能(XWorm V6.x 系列,常见 cleaned 版继承)
XWorm 是模块化 + 插件驱动的 RAT,核心功能 + 插件组合可实现几乎所有现代 RAT 需求:- 核心 RAT 能力 实时屏幕查看/控制(普通 VNC,非顶级 HVNC) 文件管理(上传/下载/删除/执行) 远程 Shell(CMD/PowerShell) 进程/服务管理、UAC 绕过 系统信息收集(硬件、IP、软件列表)
- 窃取模块(Stealer) 浏览器密码、Cookie、自动填充、信用卡、历史 加密货币钱包窃取 Discord/Telegram/Steam token 剪贴板监控(Clipper 劫持钱包地址)
- 监控 Keylogger(在线/离线) 摄像头拍照、麦克风录音 屏幕截图/录制
- 插件系统(V6 亮点,35+ 插件) Ransomware(类似 NoCry 的加密模块) Coin Miner(挖矿) Rootkit(r77 变种隐藏) DDoS 模块 远程会话创建、文件系统访问、系统命令执行 感染机验证、TCP 连接列表 额外 Stealer(如 DarkCloud、Remcos、PureLogs 等注入)
- 持久化 & 隐蔽 多重自启动(注册表、计划任务、Startup) AMSI/ETW 绕过、反沙箱/反调试 加密通信、内存注入 动态加载器(PowerShell、VBS、.NET、.hta、.lnk、.iso、.vhd 等多变种)
- 其他 DDoS 攻击 自传播(部分变种) 插件式扩展(可加 ransomware、miner 等)