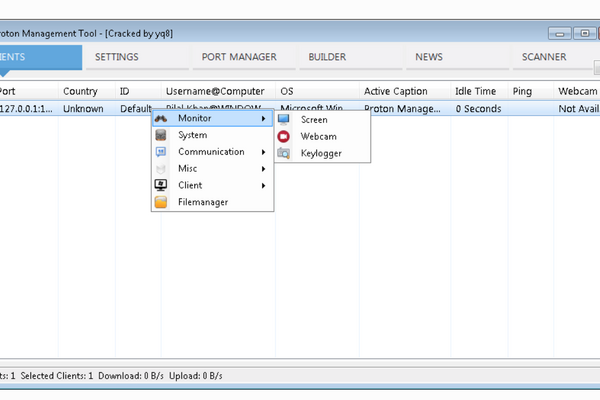
Proton RAT(也称 OSX.Proton 或 Proton)是一款针对 macOS 平台的 Remote Access Trojan(远控木马),成为当时最臭名昭著的 macOS 恶意软件之一。它由俄罗斯地下黑产开发者制作并出售(当时售价约 40 BTC 无限授权,或单次 2 BTC),定位为“高端 undetectable macOS RAT”,但后来被安全社区广泛曝光和分析。
它不是 Windows 或 Android RAT,而是专门针对 macOS 的老牌 RAT,与你之前问的那些 Windows(如 Slayer、Venom、Neptune)或 Android(如 G-700、Spyroid)工具完全不同系列。
历史与传播高峰
- 2017年爆发:通过多个供应链攻击(supply-chain attack)传播:
- HandBrake(DVD 转码工具)官方镜像被黑,下载的 .dmg 被替换成带 Proton 的版本。
- Elmedia Player / Folx(Eltima 软件)官网被入侵,合法安装包被植入 Proton。
- 假 Symantec 杀毒博客 / 假 Symantec Malware Detector 推广。
- 早期变体:2016年左右的 Calisto(Calisto Trojan)被 Kaspersky 发现,是 Proton 的前身或同源变体。
- 后续:2018年后活动大幅减少,新变种极少出现。目前(2026年)基本属于“历史遗留”恶意软件,活跃样本几乎绝迹。
主要功能
Proton RAT 的设计非常注重隐蔽和数据窃取,典型能力包括:
- 远程控制 完全远程访问:执行任意命令、文件操作(复制/创建/删除/上传/下载) 远程 Shell / 命令执行
- 监控 & 窃取 Keylogger(键盘记录) 摄像头拍照 & 麦克风录音 浏览器密码、自动填充数据、信用卡信息窃取 macOS Keychain 访问(窃取存储的密码、证书) 1Password / 其他密码管理器数据提取
- 权限提升 & 持久化 钓鱼式 root 权限请求(安装时弹窗要管理员密码) LaunchAgent 持久化(开机自启) 绕过部分安全软件检测(宣称 undetectable)
- 通信 C2 服务器回连,数据加密传输 部分版本有反沙箱/反调试