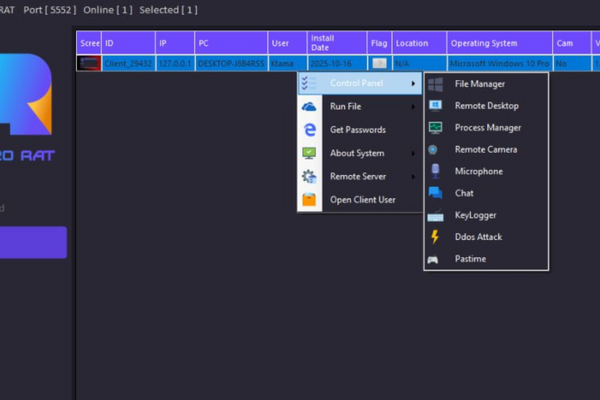
我已经激活了该程序的所有特殊功能,包括密码检索、文件管理器、键盘记录器、消遣等,使该版本更加强大和高效。
RPS-420 RAT(也常写成 RPS420 RAT 或 RPS-420 Remote Administrator Trojan)是一款针对 Windows 平台的 Remote Access Trojan(远控木马),从大约2022年开始在黑产社区出现,并在2024–2026年间通过破解版、泄露版和“cracked 2025”版本大量传播。
它属于中低端商用/半商用 RAT 系列,门槛较低、功能全面,但隐蔽性不如 Slayer、Venom 或 Anarchy 等顶级选手。很多黑产论坛(如 CrackingX、黑帽俄罗斯站点、Telegram 恶意软件频道)把它作为“性价比高”的入门/备用工具推广,常捆绑 Stealer + Miner(密码窃取 + 内置挖矿)功能,适合批量感染后“躺赚”。
为什么叫“臭名昭著”?
- 破解版极多:GitHub 泄露仓库、Ultimate-RAT-Collection 等收藏夹、Telegram 私人群到处有“RPS420 RAT CRACKED 2025”下载包(.7z 或 .exe),声称“免费无限用 + 去限制”。
- 内置挖矿:少数 RAT 敢直接集成 XMR(Monero)挖矿模块,感染后一边偷密码/钱包,一边偷偷挖矿,属于“多线程黑产”典型。
- 传播方式:常伪装成游戏破解、工具包、视频教程(如 YouTube 有“RPS-420 RAT 2022/2025”演示视频),钓鱼链接或捆绑分发。
- ANY.RUN 等沙箱报告:样本频繁出现,反虚拟机检测、BIOS读取等行为明显。
主要功能(基于公开样本和论坛描述,常见 v2.6.x / 2025 cracked 版)
- 远程桌面 & 控制 实时屏幕查看/控制(普通 VNC,非顶级 HVNC) 鼠标/键盘模拟、截屏、录屏
- 文件管理 浏览/上传/下载/删除/执行文件 支持拖拽、搜索
- 窃取模块(Stealer) 浏览器密码、Cookie、自动填充、信用卡 加密钱包(部分主流如 MetaMask、Exodus) Discord/Telegram/Steam token 剪贴板监控、keylogger(在线/离线)
- 挖矿模块(Miner) 内置 XMRig 或类似 Monero 挖矿器 可配置线程、低调模式(CPU/GPU 占用控制)
- 系统控制 进程/服务管理(杀进程、隐藏) 远程 Shell(CMD/PowerShell) UAC 绕过(基本方式)
- 持久化 & 隐蔽 多重自启动(注册表、计划任务、启动文件夹) 反沙箱/反虚拟机检测(检查 BIOS、进程等) 加密通信(RC4 或简单 AES)
- 其他 麦克风/摄像头访问(拍照/录音) 系统信息收集(硬件、IP、软件列表) 自毁/清除痕迹(部分版本)