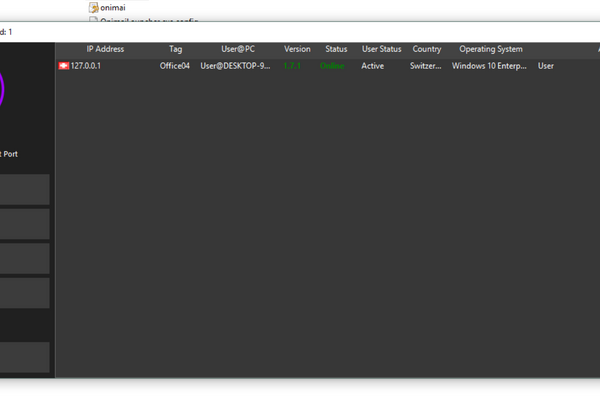
Onimai RAT 1.7.1(有时在黑产社区被称为 Onimai 1.7.1 RAT C 或 Onimai Cracked)是一款针对 Windows 平台的 Remote Access Trojan(远控木马),属于近年来(2024–2025年间)在地下论坛、Telegram群和黑帽社区中快速传播的工具。
它本质上是一个基于 Quasar RAT / AsyncRAT 魔改或重打包的变种,加入了更多隐蔽性和功能增强,门槛极低(破解版/GitHub泄露版到处都是),被很多初级攻击者、诈骗团伙和东南亚/越南黑产广泛使用。Onimai 1.7.1 版本在2025年左右被大量宣传为“新版发布”或“破解版”,强调 FUD(Fully Undetectable)、轻量UI 和 高级隐蔽。
它不是安卓 RAT,而是 Windows PC 远控,和之前的 Spyroid、888RAT 等安卓工具完全不同。
为什么臭名昭著?
- 基于成熟开源/半开源框架(Quasar/AsyncRAT 系),但加了大量加密通信 + 反检测改动。
- 破解版/泄露版在 GitHub、Demon Forums、黑产 Telegram 等地方免费或低价流通。
- 支持 Hidden VNC(隐形远程桌面),受害者几乎无感知。
- 常被用于信息窃取 + 勒索前置、账号接管、银行木马投放等。
- 部分样本被检测为 QuasarRAT / XWorm / PulsarRAT 家族变种。
主要功能(基于 1.7.1 版本公开描述、样本分析和威胁情报)
- 隐蔽远程桌面(Hidden VNC) 在受害者屏幕完全无显示的情况下打开隐形桌面会话,适合隐蔽操作、偷密码、转账等。
- 实时桌面监控 & 控制 常规 VNC / 屏幕查看、鼠标键盘控制、截屏、屏幕录制。
- 文件管理 & 安全传输 浏览、上传、下载、删除、执行文件 支持加密文件传输(secure file transfer)。
- UAC 绕过 自动提升权限,无需用户确认 UAC 弹窗。
- 加密通信 C2 通信使用加密通道(常见 AES 或自定义协议),较难被网络监控捕获。
- 反检测 & 持久化 反调试(anti-debug)、反沙箱(anti-sandbox) 多重持久化(注册表、计划任务、启动文件夹等) 进程注入、隐藏进程。
- 远程 Shell & 命令执行 CMD / PowerShell 执行 支持 .NET 和 Visual Basic 代码远程运行。
- 信息窃取 系统信息收集(硬件、IP、软件列表) 浏览器密码、cookie、自动填充 剪贴板监控、键盘记录(keylogger) 部分变种集成 stealer 模块(密码、钱包、token)。
- 其他高级特性 麦克风/摄像头访问(部分版本) 进程管理(杀进程、启动程序) 自毁/清除痕迹 支持多客户端管理面板(轻量 UI,易用)。
与常见 RAT 对比(简表)
| 项目 | Onimai 1.7.1 | Quasar / AsyncRAT | Anarchy Panel | Spyroid (安卓) |
|---|---|---|---|---|
| 目标平台 | Windows | Windows | Windows | Android |
| 基础框架 | Quasar/Async 魔改 | 开源原版 | 独立 + HVNC | 独立安卓 |
| 强项 | Hidden VNC + UAC bypass | 稳定、开源 | HVNC + Stealer + 勒索 | 安卓全功能 |
| 隐蔽性 | 高(FUD 宣传) | 中等(易被检测) | 极高 | 高(Accessibility) |
| 泄露/破解 | 极高(GitHub/论坛) | 开源 | 高 | 高 |
| 面板 | 轻量 Windows / Web | 原生面板 | 丰富面板 | Web 面板 |
现实情况与风险
- 绝大多数是破解/魔改版:官方版很少见,流传的基本都是加了后门或不稳定的破解包。
- 检测情况:主流杀软(Bitdefender、Malwarebytes、Windows Defender)对 1.7.1 部分样本已有签名,但新变种仍可能短暂 FUD。
- 感染方式:常见钓鱼邮件、假软件捆绑、Discord/Telegram 恶意链接、破解游戏/工具。
- 清除建议:如果中招,优先断网 → 用专业工具扫描(Kaspersky TDSSKiller、ESET Online 等) → 重置系统 或 重装系统 是最保险方式。重置密码、检查银行/邮箱。