


8
月
在社区成长 8 月
LEVEL 50
100 XP
华硕RT-N12+ B1 路由器中发现了一个严重的权限提升漏洞(CVE-2024-28326)。该设备通过其UART(通用异步接收器-发送器)接口公开不受限制的根终端,缺乏任何形式的身份验证或访问控制。此缺陷允许任何能够物理访问设备的人以root 权限执行任意命令,从而对系统完整性和数据机密性构成重大威胁。
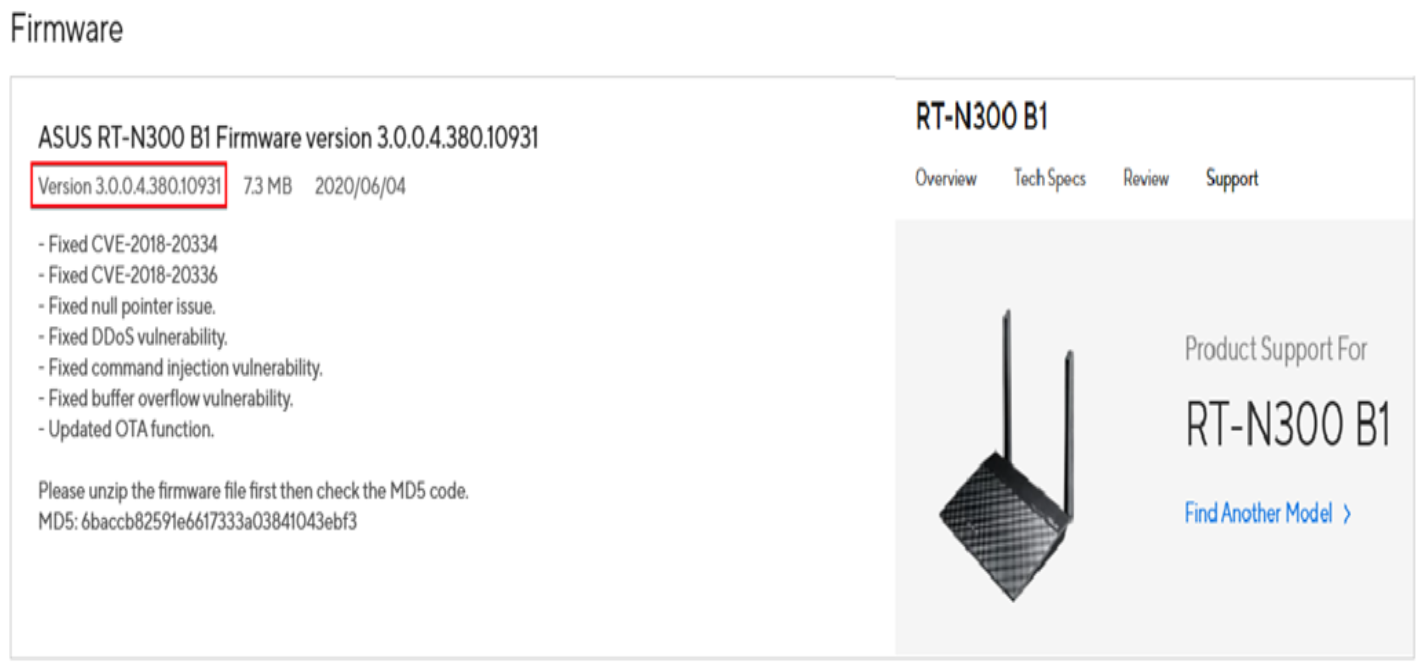 华硕RT-N300 B1固件版本3.0.0.4.380.10931
获得操作系统的根级访问权限
改变系统配置
安装恶意软件
拦截或泄露敏感数据
永久损害设备和网络
鉴于该型号已达到生命周期结束状态,因此没有计划进行官方安全更新,这使得该设备永远容易受到攻击。
接口类型: UART/串口
引脚排列: Rx(接收)、Tx(发送)、Vcc(电源)、GND(接地)
逻辑电平: TTL(晶体管-晶体管逻辑)
波特率: 57600
Access: 物理
身份验证: 无
权限级别: 根
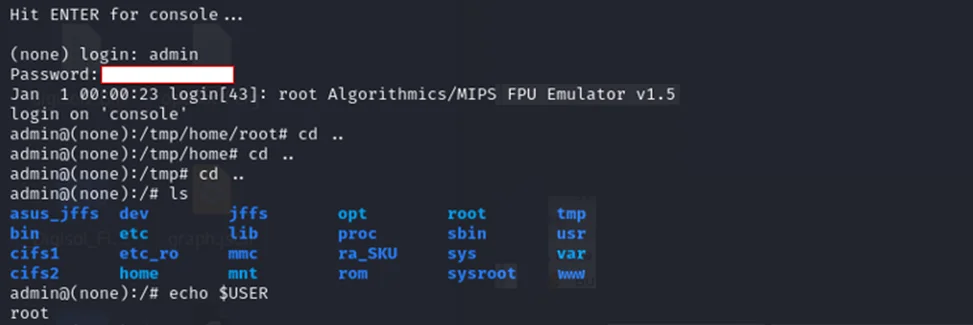
连接到UART 接口并在启动过程中按Enter 键后,无需任何凭据即可公开root shell。
这表明凭证存储和接口安全设计存在严重缺陷,证实了该漏洞的严重性。
替换Device: 考虑将Asus RT-N12+ B1 替换为更新的、受支持的型号。
接口强化: 不需要时禁用或物理阻止UART 接口。
最小权限原则: 限制对调试接口的访问并在所有管理端口上实施适当的访问控制策略。
Redfox Security 是一个由专家安全顾问组成的多元化网络,具有全球思维和协作文化。如果您希望改善组织的安全状况,请立即联系我们讨论您的安全测试需求。我们的安全专业人员团队可以帮助您识别系统中的漏洞和弱点,并提供修复建议。报名参加我们的综合课程,加入我们的成长和发展之旅。
影响
能够物理访问路由器的攻击者可以利用UART 接口访问:获得操作系统的根级访问权限
改变系统配置
安装恶意软件
拦截或泄露敏感数据
永久损害设备和网络
鉴于该型号已达到生命周期结束状态,因此没有计划进行官方安全更新,这使得该设备永远容易受到攻击。
时间线
初始联系: 21/2/2024 – 向华硕提交报告,概述该漏洞。后续联系2: 28/02/2024 – 与华硕的第一次后续沟通。华硕恢复: 05/03/2024 – 从华硕收到确认。华硕正式宣布RT-N12+ B1 (RT-N300 B1) 路由器已达到其产品生命周期的终点。因此,该型号的固件维护和更新几年前就已停止。这种支持的停止使设备容易受到其固件中现有安全缺陷的影响。华硕表示路由器固件的测试版现已可供测试。这些公司寻求用户反馈来评估此测试版是否解决了任何已识别的问题。可以通过以下链接访问和查看测试版固件后续联系人3: 01/04/2024 – 与Asus.Asus Revert Back 的第二次后续通信: 01/04/2024 – 从Asus.Follow-up Contact 收到的确认4: 02/04/2024 – 与Asus.Asus Revert 的第三次后续通信Back: 12/04/2024 – 继续与华硕进行后续沟通。华硕表示,经过检查,他们确定该型号的固件大小过大。该产品已达到其生命周期的终点,给持续维护带来了挑战。此外,他们还提供了路由器固件的测试版固件版本。接口类型: UART/串口
引脚排列: Rx(接收)、Tx(发送)、Vcc(电源)、GND(接地)
逻辑电平: TTL(晶体管-晶体管逻辑)
波特率: 57600
Access: 物理
身份验证: 无
权限级别: 根
连接到UART 接口并在启动过程中按Enter 键后,无需任何凭据即可公开root shell。
漏洞详细信息
在我们的评估过程中,设备始终允许根终端通过UART 进行访问。启动日志是可见的,按下Enter 键后,无需身份验证即可授予完全root 访问权限。这表明凭证存储和接口安全设计存在严重缺陷,证实了该漏洞的严重性。
概念验证
物理安全: 限制对路由器的物理访问以防止UART 被利用。替换Device: 考虑将Asus RT-N12+ B1 替换为更新的、受支持的型号。
接口强化: 不需要时禁用或物理阻止UART 接口。
最小权限原则: 限制对调试接口的访问并在所有管理端口上实施适当的访问控制策略。
建议的缓解措施
华硕RT-N12+ B1 路由器包含严重的安全漏洞- CVE-2024-28326 - 允许具有物理访问权限的攻击者通过不安全的UART/串行接口获得根级访问权限。该接口以TTL 逻辑电平(57600 波特)运行,无需任何身份验证即可公开系统的内部工作原理,从而实现对设备的完全控制。由于该产品已被标记为停产,因此除非用户选择测试华硕提供的测试版固件,否则此问题仍然未得到修补。Redfox Security 是一个由专家安全顾问组成的多元化网络,具有全球思维和协作文化。如果您希望改善组织的安全状况,请立即联系我们讨论您的安全测试需求。我们的安全专业人员团队可以帮助您识别系统中的漏洞和弱点,并提供修复建议。报名参加我们的综合课程,加入我们的成长和发展之旅。
