

8
月
在社区成长 8 月
LEVEL 90
100 XP
概述:
我们的安全研究发现Syrotech SY-GPON-1110-WDONT 路由器中存在多个高风险漏洞。这些问题带来了严重的风险,包括未经授权的访问、数据泄露和身份验证机制减弱。以下是每个已识别漏洞的详细信息、其影响以及概念验证(PoC) 摘要。
受影响的版本
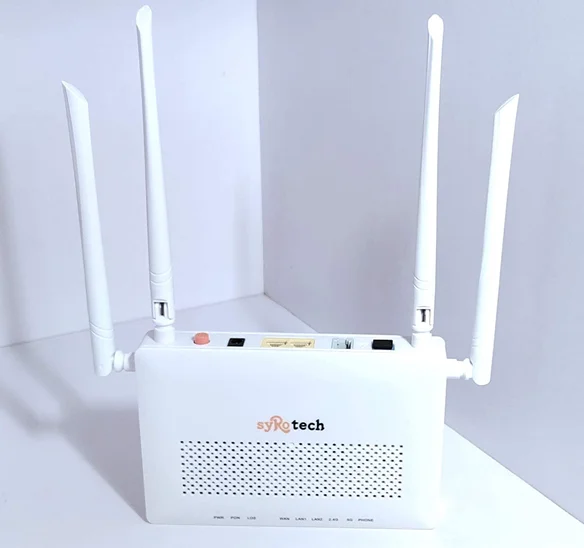
受影响的路由器型号是Syrotech SY-GPON-1110-WDONT,并进行了固件迭代。硬件版本: 3.7L
固件版本: 3.1.02-231102
1. Cookie 未设置安全标志(CVE-2024-41684)
描述:
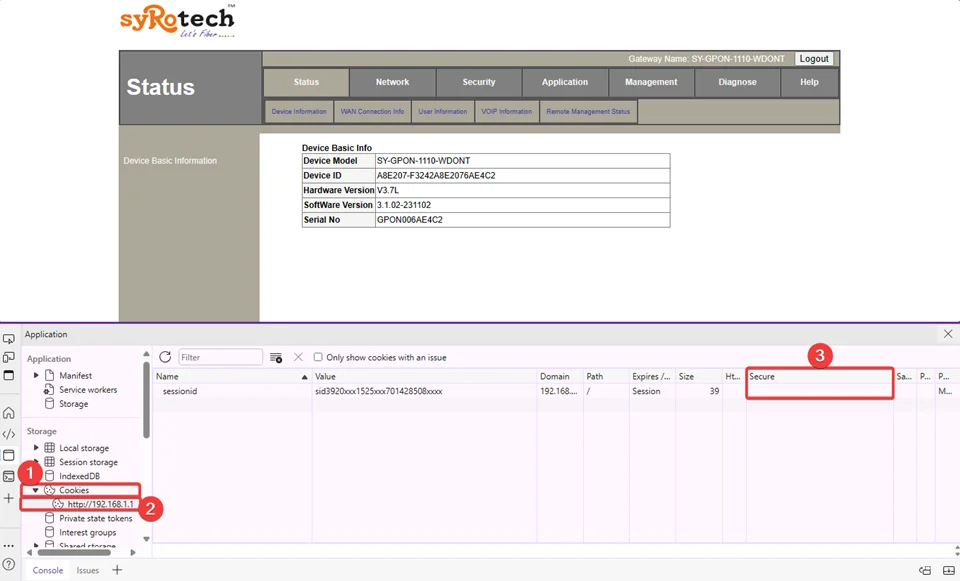
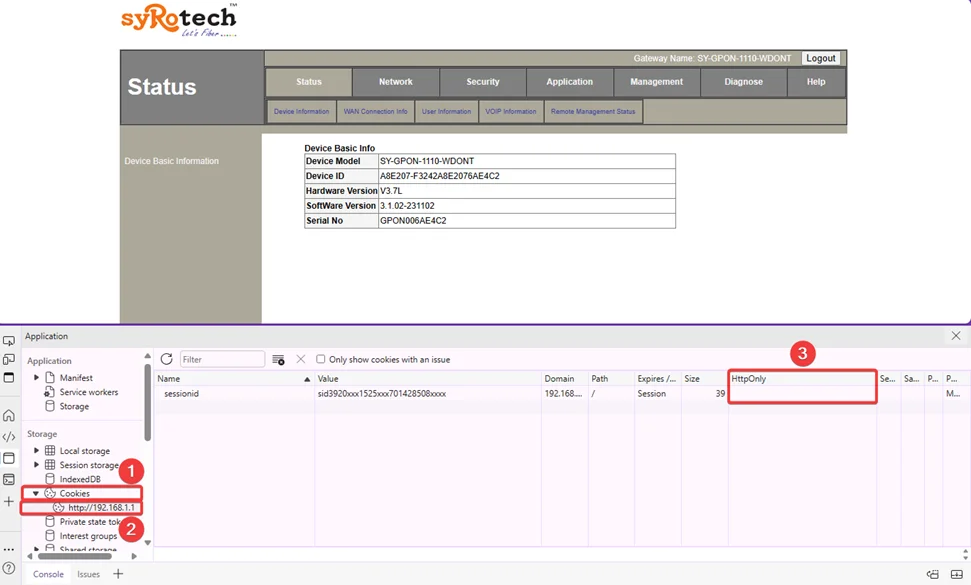
Syrotech SY-GPON-1110-WDONT 路由器无法为cookie 设置“安全”标志,从而使敏感数据容易通过未加密的连接被拦截。此缺陷允许攻击者访问会话标识符和其他敏感信息,可能导致未经授权的访问和操纵路由器或网络。
影响:
如果Cookie 上没有“安全”标志,敏感数据(包括会话标识符)就会暴露,并可能被未经授权的个人拦截。此漏洞可能使攻击者能够访问并危害路由器和网络。
POC:
路由器未能设置“安全”标志会导致通过未加密的连接传输敏感信息。攻击者可以通过数据包嗅探或中间人攻击来拦截这些cookie,从而带来重大的安全风险。
描述:
路由器缺少cookie 的“HTTPOnly”标志,允许通过未加密的连接拦截敏感信息。攻击者可以利用此漏洞来访问和操纵会话数据,从而给路由器和网络带来重大安全风险。
影响:
Syrotech SY-GPON-1110-WDONT 路由器无法为cookie 设置“HTTPOnly”标志,从而将会话标识符和其他敏感数据暴露给未经授权的用户拦截。此漏洞可能导致未经授权的访问并危害网络。
POC:
由于缺少“HTTPOnly”标志,敏感cookie 会以未加密的方式传输,并且可以通过数据包嗅探或中间人攻击等技术进行拦截。该漏洞允许未经授权访问用户帐户和管理界面,因此需要立即修复。
描述:
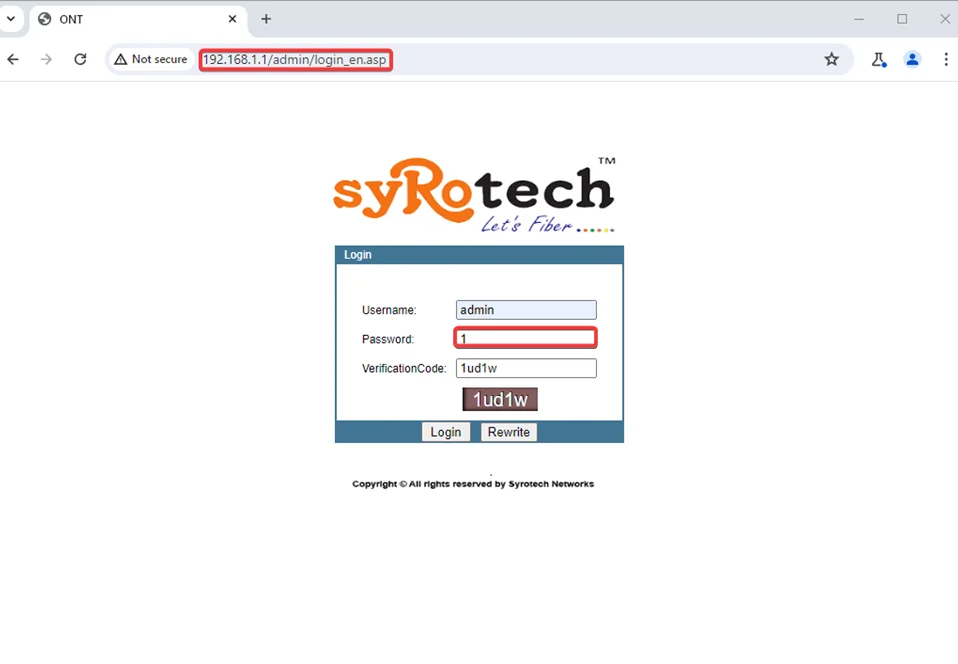
Syrotech SY-GPON-1110-WDONT 路由器的密码策略绕过允许用户设置不符合安全标准的密码,从而削弱安全性并可能使路由器遭受未经授权的访问和威胁。
影响:
Syrotech SY-GPON-1110-WDONT 路由器漏洞允许使用不安全的密码,从而带来未经授权的访问、网络操纵和潜在数据泄露的风险。立即采取行动对于补救至关重要。
POC:
用户可以通过在SY-GPON-1110-WDONT 路由器上设置一位数字密码来绕过Syrotech 的密码策略。
描述:
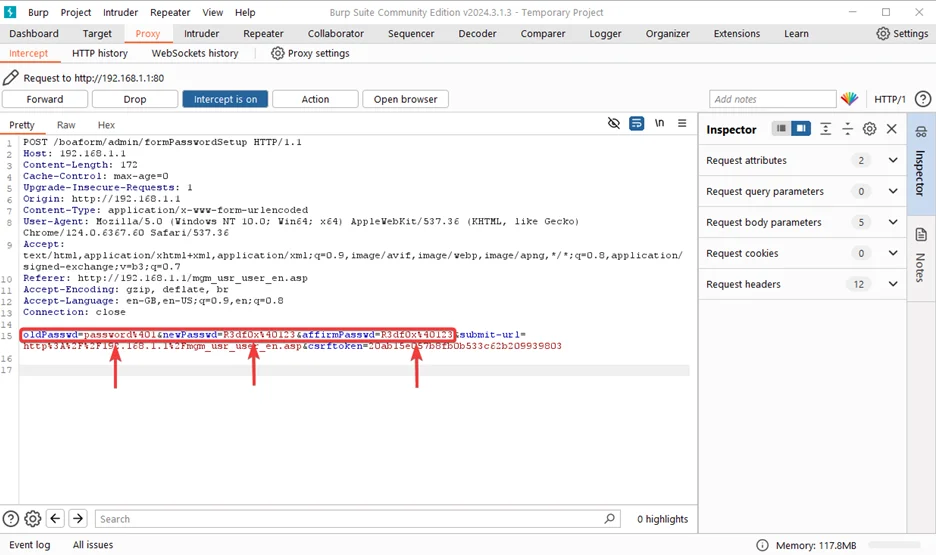
路由器的关键“未加密凭证”因以明文形式存储密码而产生漏洞。如果攻击者获得对后端的访问权限,则此缺陷允许攻击者访问和操纵路由器设置。
影响:
Syrotech SY-GPON-1110-WDONT 路由器以明文形式存储凭据,导致未经授权的访问和操纵风险。需要立即采取行动减轻这些安全威胁。
POC:
密码以明文形式存储,如果攻击者访问路由器的固件或数据库,则可以读取密码。该缺陷允许未经授权的访问和操纵,凸显了紧急修复的必要性。
描述:
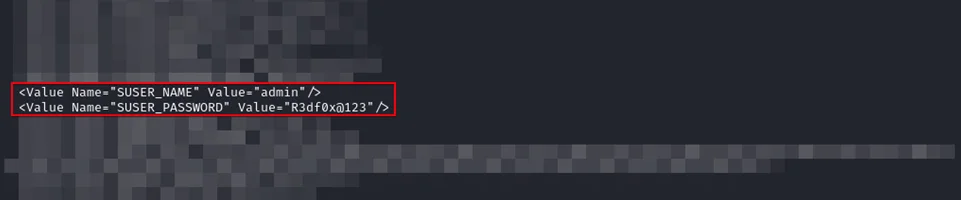
敏感凭证以明文形式存储,使路由器面临未经授权的访问和操纵。需要立即采取行动修复此安全缺陷。
影响:
Syrotech SY-GPON-1110-WDONT 路由器以明文形式存储敏感凭证,存在未经授权的访问和数据泄露的风险。需要立即采取补救措施。
POC:
如果攻击者获得对路由器固件或数据库的访问权限,则可以读取以明文形式存储的凭据,从而导致未经授权的访问和潜在的操纵。
描述:
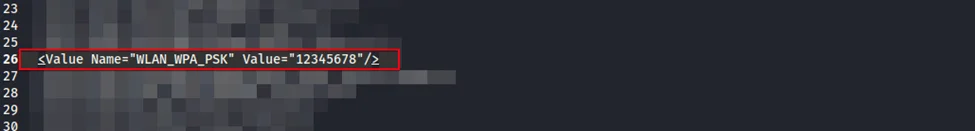
敏感的WLAN_WPS_PSK 密码不安全地存储在路由器的代码中,允许攻击者在访问脚本时窃取凭据。需要立即采取行动。
影响:
Syrotech SY-GPON-1110-WDONT 路由器将WLAN_WPS_PSK 密码存储在代码中,从而存在未经授权的访问和网络泄露的风险。需要立即采取补救措施。
POC:
WLAN_WPS_PSK 密码在源代码中公开,使具有固件访问权限的攻击者能够绕过WPS PIN 并获得Wi-Fi 网络访问权限。
描述:
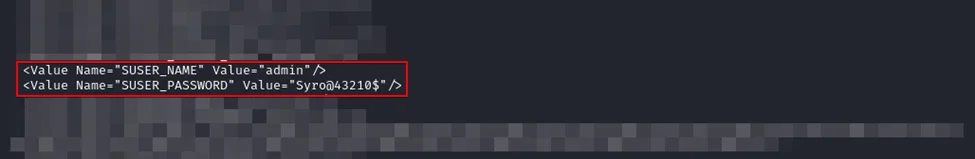
默认Web UI 凭据以明文形式存储,使路由器面临未经授权的访问和控制。需要立即采取行动解决此安全问题。
影响:
Syrotech SY-GPON-1110-WDONT 路由器以明文形式存储默认Web UI 凭据,存在未经授权的访问和路由器操纵的风险。必须立即采取补救措施。
POC:
如果攻击者获得路由器固件或数据库的访问权限,则可以访问明文形式的默认凭据,从而允许他们操纵设置并访问路由器。
描述:
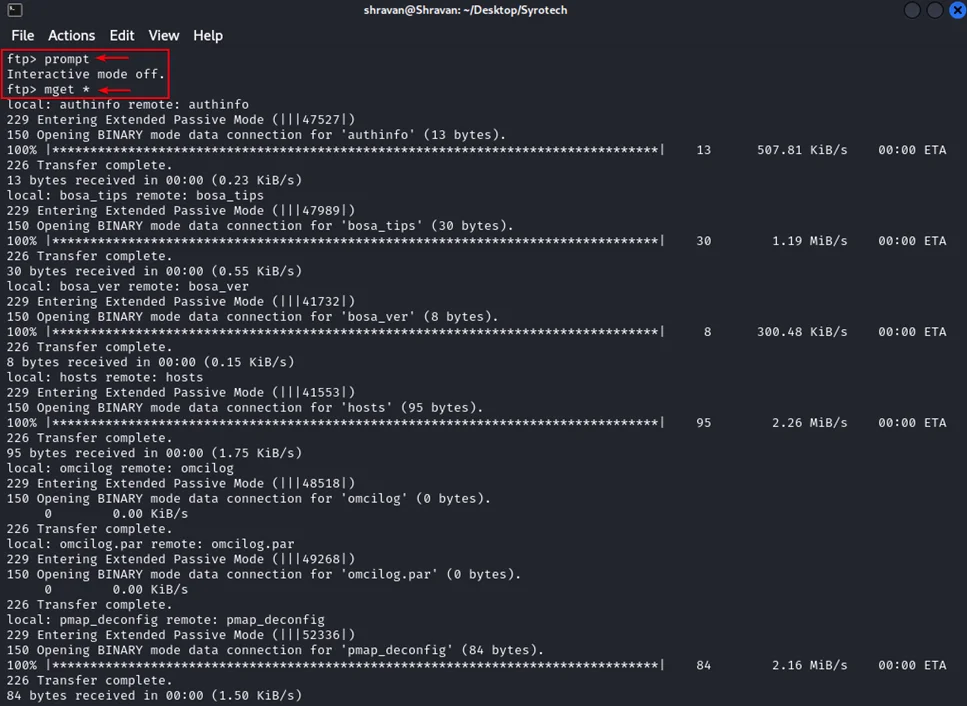
敏感的FTP 凭据存储不当,导致未经授权的用户可以访问路由器的FTP 服务。身份验证控制中的这一缺陷可能会暴露敏感文件和配置。
影响:
Syrotech SY-GPON-1110-WDONT 路由器不安全地存储FTP 凭据,从而危及数据安全、网络完整性和用户隐私。需要立即采取行动。
POC:
未经授权的用户可以读取以明文形式存储在固件或数据库中的凭据,从而使他们能够操纵设置并访问路由器。
描述:
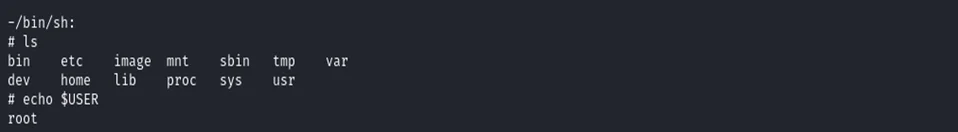
Syrotech SY-GPON-1110-WDONT 路由器具有TTL 级别和115200 波特率的不安全UART/串行接口(Rx、Tx、Vcc、Gnd),公开日志输出和根终端。
影响:
物理访问允许攻击者完全破坏设备,从而可能暴露敏感数据。
POC:
访问设备的UART 接口会暴露敏感的日志输出和根终端访问。