


8
月
在社区成长 8 月
LEVEL 30
100 XP
想要拦截来自Android 应用程序的所有HTTPS 流量- 甚至是那些阻止用户安装的证书的流量?本指南将引导您在已root 的Android 设备或模拟器上安装Burp Suite 的CA 证书作为系统证书。确保完整的流量可见性,甚至测试最锁定的应用程序。
绕过network_security_config.xml 限制Android 7.0+ 要求应用程序明确允许用户CA — 但默认情况下系统证书是受信任的。
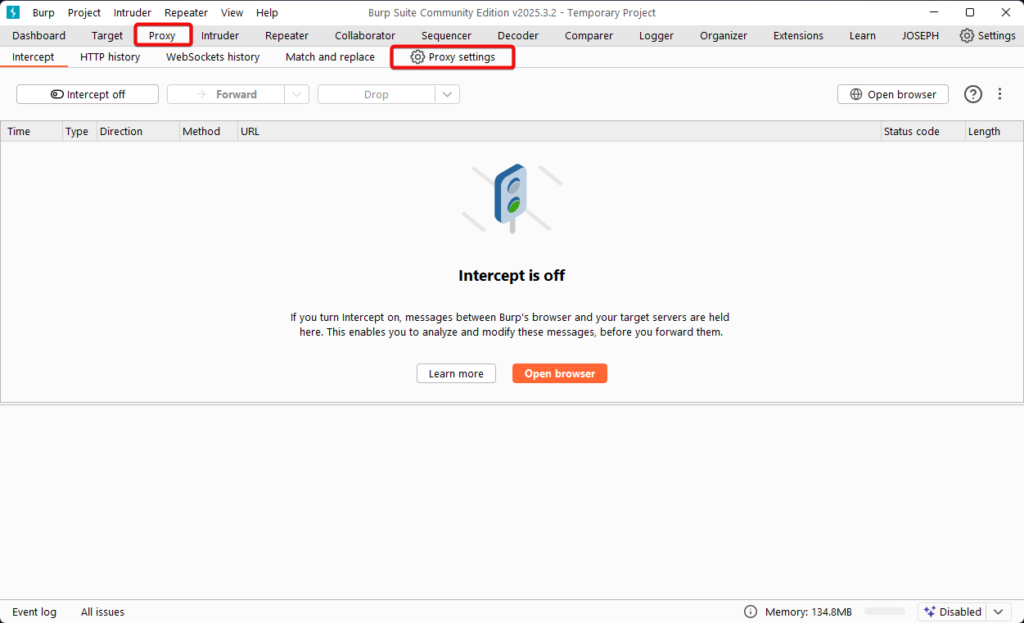 2)选择“导入/导出CA证书”按钮。
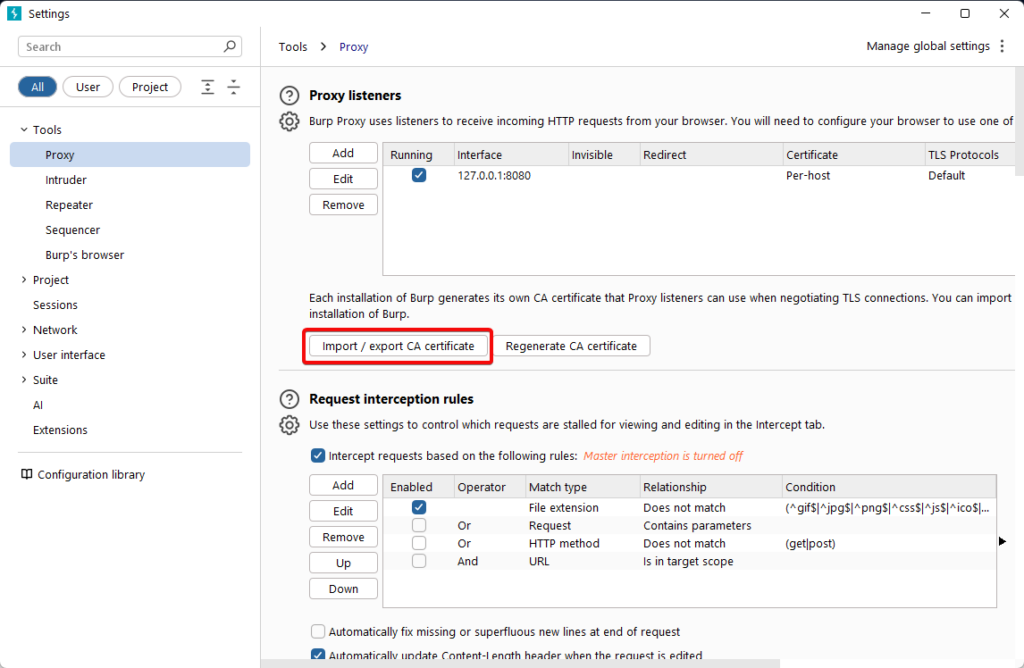 3)选择“DER格式的证书”,然后单击“下一步”。
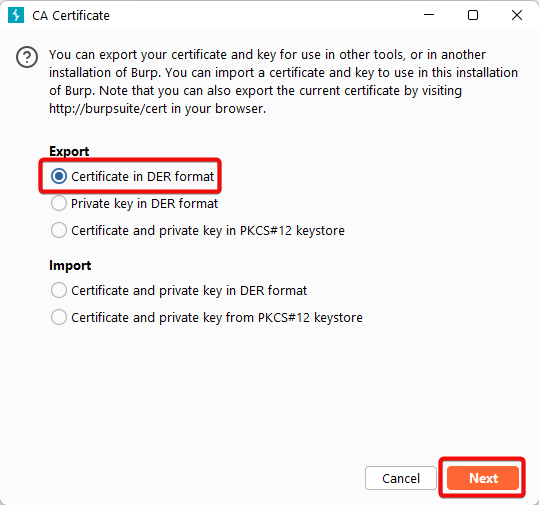 4。单击“选择文件”,选择要保存证书的位置,并将文件命名为Burp.der。
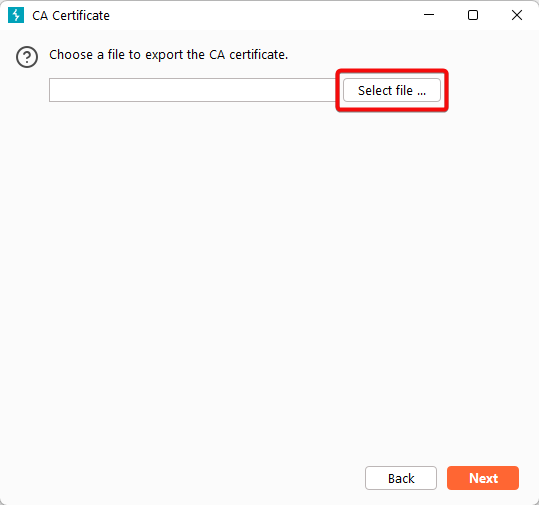
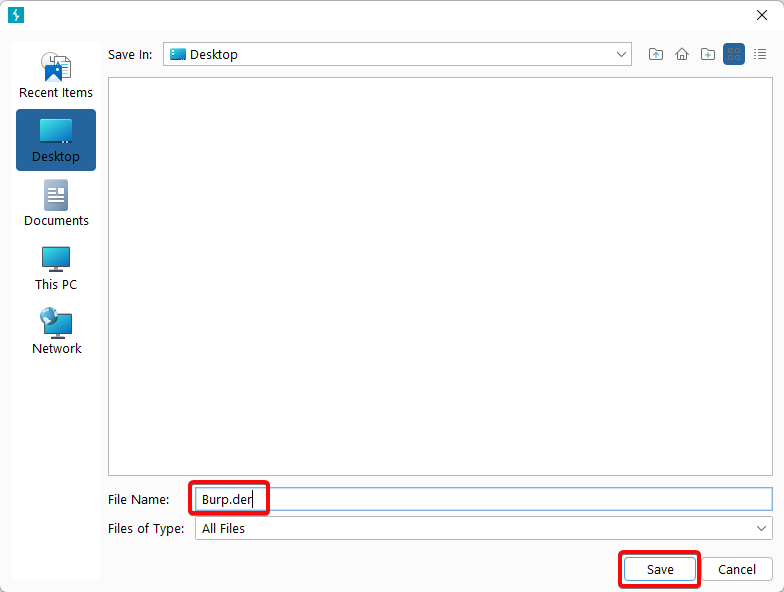
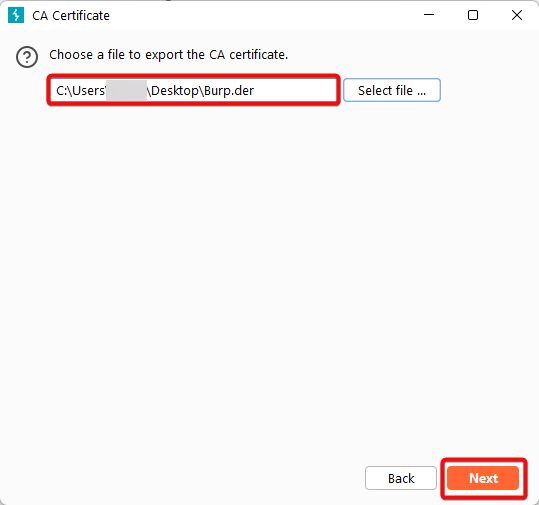 5。单击“下一步”完成导出过程。
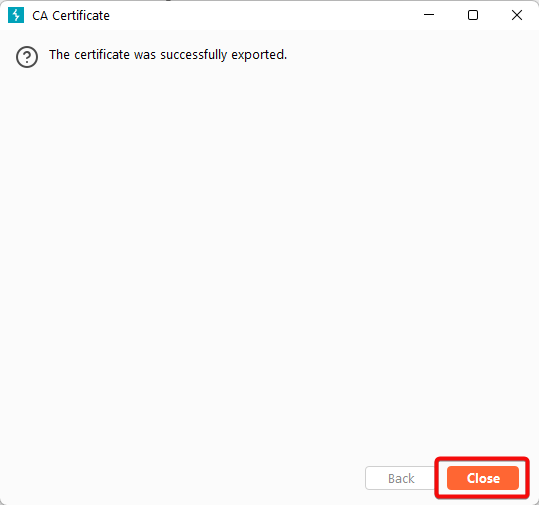 6。导航到保存Burp.der 文件的位置
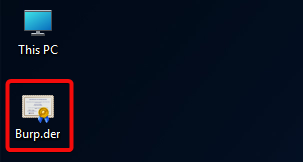
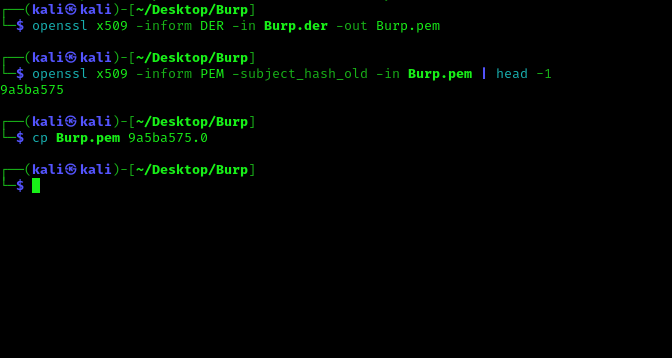
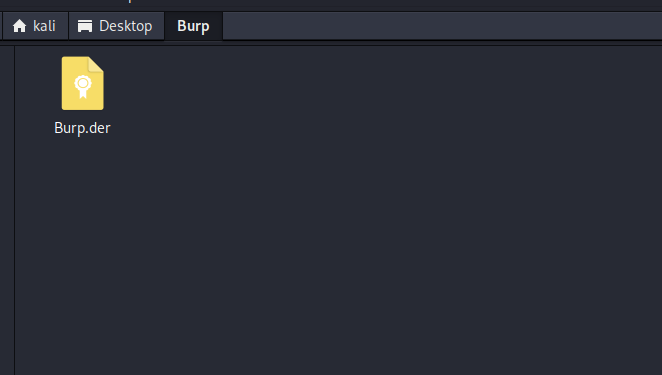 2。打开终端并导航到粘贴(Burp.der) 文件的文件夹并运行命令
openssl x509 -通知DER -in Burp.der -out Burp.pem
openssl x509 -通知PEM -subject_hash_old -in Burp.pem |头-1
cp Burp.pem 9a5ba575.0
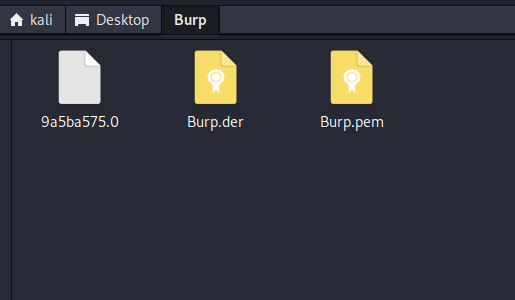
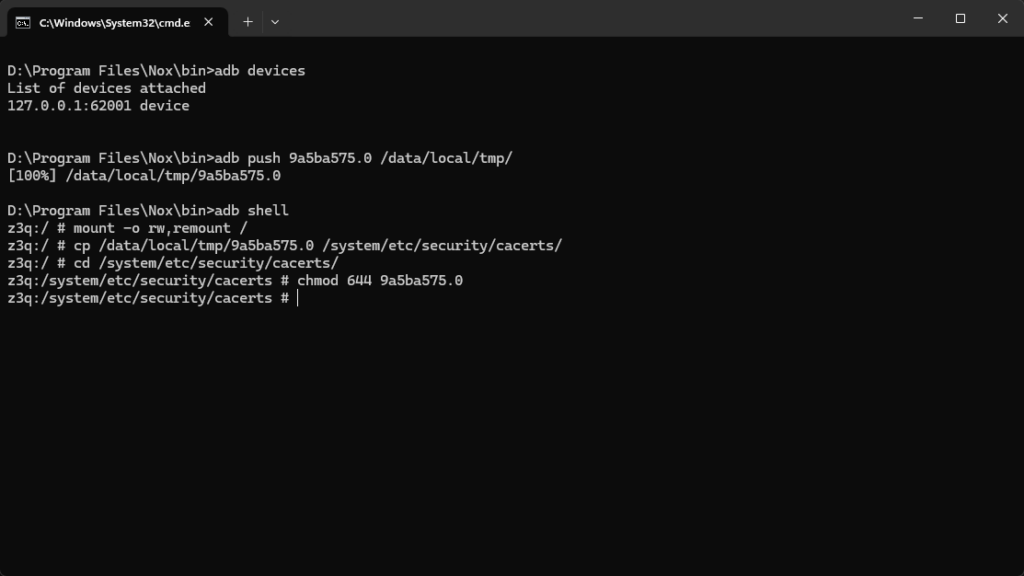
 2。打开命令提示符运行命令
亚行设备
adb 推送9a5ba575.0 /data/local/tmp
亚行外壳
挂载-o rw,重新挂载/
cp /data/local/tmp/9a5ba575.0 /system/etc/security/cacerts/
cd /系统/etc/security/cacerts/
chmod 644 9a5ba575.0
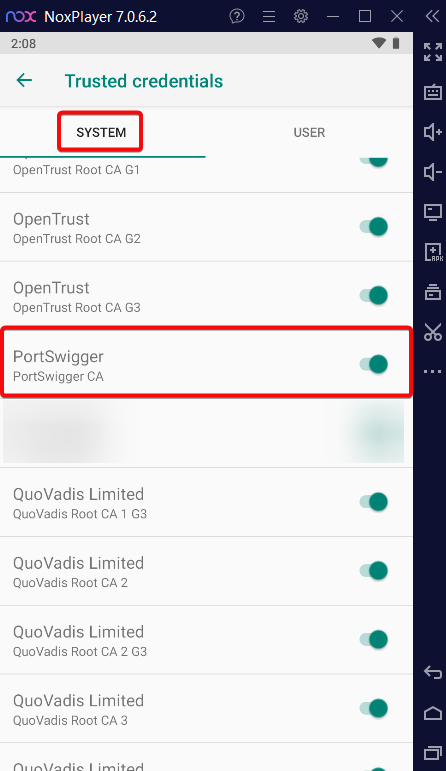
 3。打开(Nox模拟器)转到设置加密凭据受信任的凭据系统
好处
拦截所有HTTPS 流量,系统范围甚至拒绝用户安装的证书的应用程序将信任系统安装的Burp CA,从而允许完全拦截。绕过network_security_config.xml 限制Android 7.0+ 要求应用程序明确允许用户CA — 但默认情况下系统证书是受信任的。
步骤:
导出Burp suite 证书(DER 格式)1) 在Burp Suite 中,导航至“代理”“代理设置”。
将 DER 转换为 PEM 格式
1. 在kali linux中复制Burp.der文件。
openssl x509 -通知DER -in Burp.der -out Burp.pem
openssl x509 -通知PEM -subject_hash_old -in Burp.pem |头-1
cp Burp.pem 9a5ba575.0
在 Android 设备或模拟器上推送 (9a5ba575.0) 文件
1.连接到模拟器(我将使用Nox模拟器)
亚行设备
adb 推送9a5ba575.0 /data/local/tmp
亚行外壳
挂载-o rw,重新挂载/
cp /data/local/tmp/9a5ba575.0 /system/etc/security/cacerts/
cd /系统/etc/security/cacerts/
chmod 644 9a5ba575.0


