


8
月
在社区成长 8 月
LEVEL 90
100 XP
在适合初学者的Windows 注册表系列的第二章中,我们将逐步介绍注册表中揭示系统基本细节的部分。这包括有关操作系统版本、活动控制集、计算机名称、时区、与之交互的网络、设置为自动运行的程序、计算机上安装的服务以及存储在SAM 配置单元中的系统帐户的信息。只需您面前的蜂巢,您就可以对您正在研究的系统建立出令人惊讶的清晰图像。
在我们开始探索密钥本身之前,让我们先确定我们将依赖的工具。
工具
研究人员现在有许多可用的注册工具,包括免费的和商业的。出于我们的目的,我们将重点关注两个相互补充的广泛信任的工具:Registry Explorer 和RegRipper。注册表浏览器
注册表浏览器来自Eric Zimmerman 的取证工具集合,该套件已成为世界各地数字取证实验室和教室的主要内容。该程序允许您以结构化方式探索注册表配置单元,同时还可以从事务日志中重建信息。这很重要,因为Windows 会在将更改提交到配置单元本身之前不断地将更改写入日志,而仅读取配置单元文件的工具可能会错过仍在这些日志中等待的修改。注册表资源管理器将这些材料集中在一起,以便您可以看到磁盘上存在的注册表的完整状态。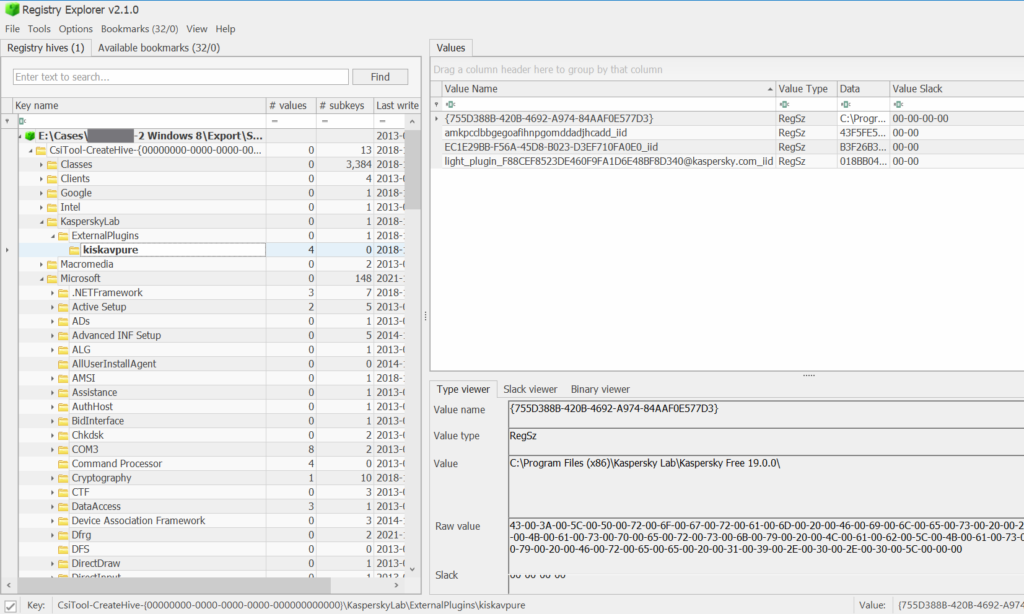
RegRipper
RegRipper 是最早、最成熟的注册表分析命令行工具之一。它使用小型插件快速从注册表中提取有意义的值,这使其非常适合分类或自动化。它因其速度快且能够提供集中摘要而不是原始浏览而被广泛应用于法医实验室。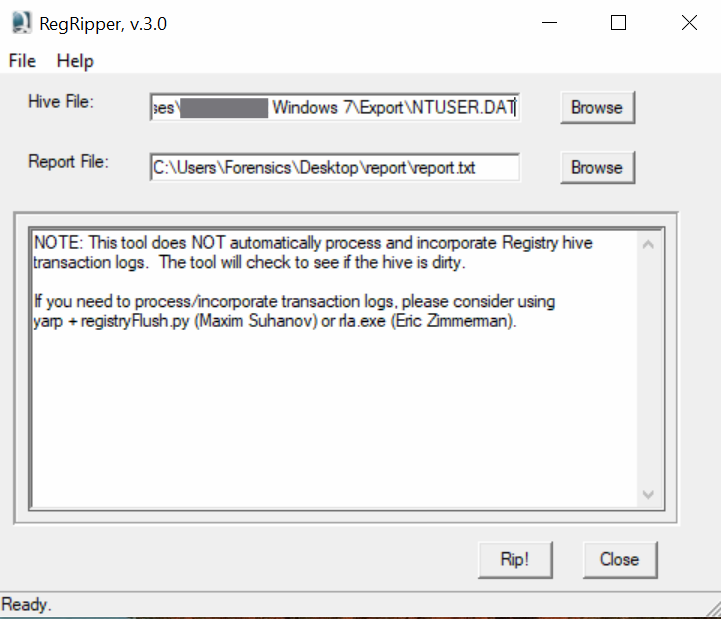
探索注册表
现在真正的旅程开始了。 Windows 注册表包含无数充满取证工件的位置,但对于初学者来说,关注核心系统信息有助于建立信心和分析结构。当您浏览每个区域时,记下您想要记住的按键的完整路径。随着时间的推移,您将记住其中的许多内容,但现在,请在需要时随时返回本文。当前操作系统版本
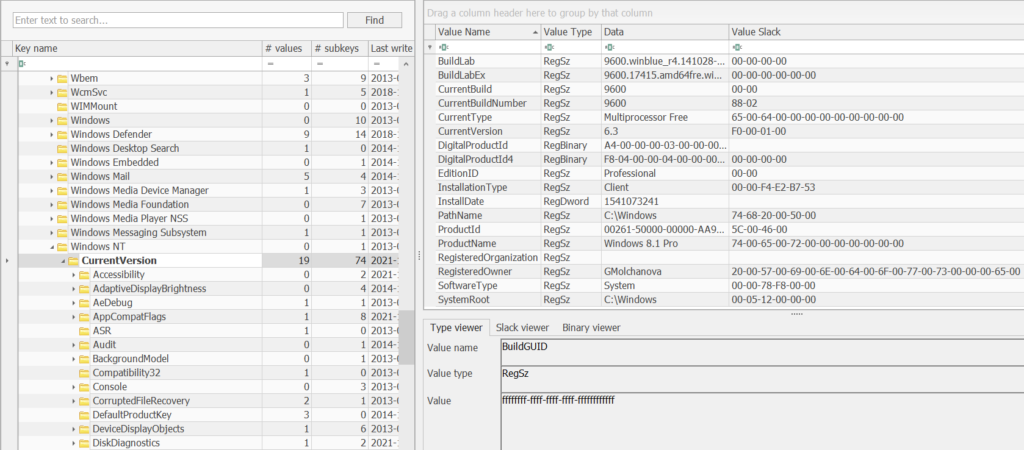
操作系统版本为您提供有关您正在分析的机器的宝贵背景信息。不同版本的Windows 将工件存储在稍有不同的位置,支持不同的功能,并且具有可能与您的情况相关的不同漏洞。您可以通过打开:找到该信息
软件\微软\Windows NT\当前版本
当前控制集
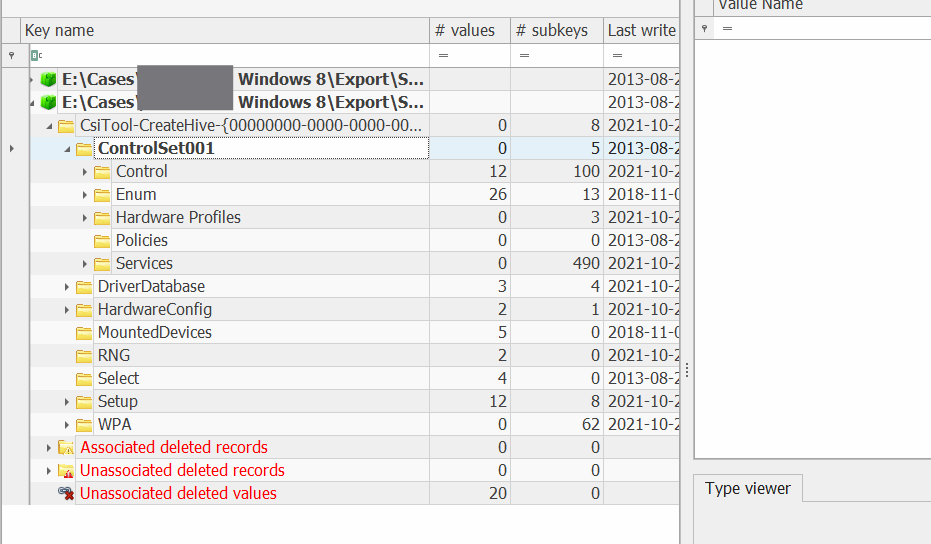
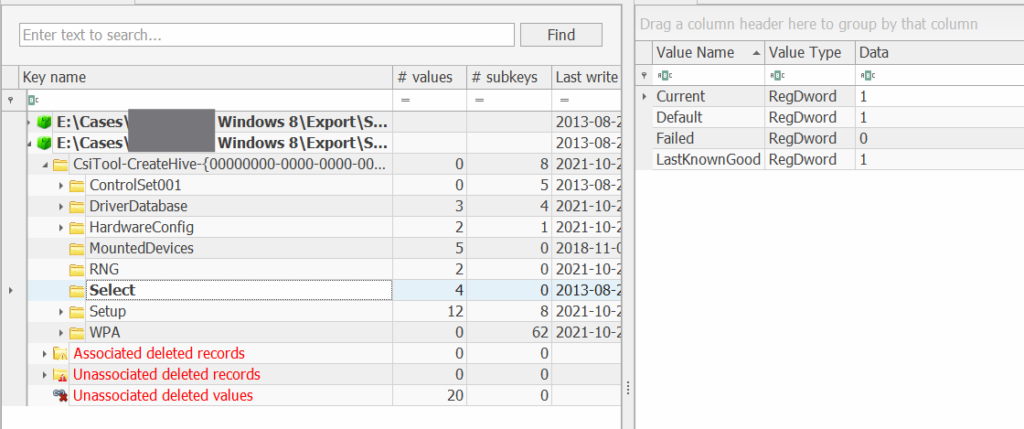
简而言之,当前控制集代表Windows 成功用于启动计算机的系统配置版本。 Windows 存储多个控制集,每个控制集都包含管理系统如何启动以及加载哪些服务的配置数据。它们被命名为ControlSet001、ControlSet002 等等。一次只有其中之一处于活动状态,活动的称为CurrentControlSet。当分析师检查它时,他们本质上是在查看系统在最近一次工作启动期间是如何设置的、允许运行哪些服务、加载了哪些驱动程序以及系统信任哪些内容足以自动启动。您可以在此处查看可用的集合:
系统\控制集001
系统\控制集002
系统\选择\当前
计算机名称
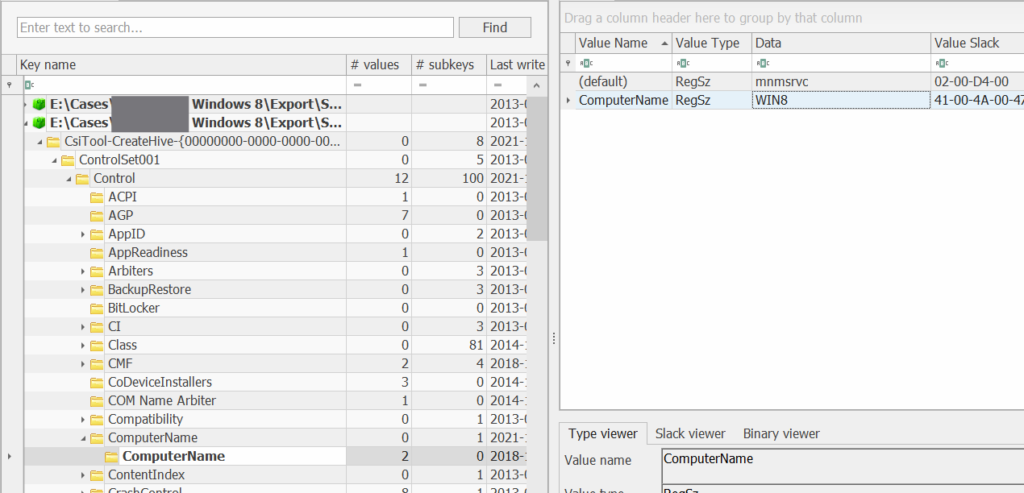
有时您只需要确认机器的名称。当跨日志关联事件、识别哪个系统在网络上通信或链接物理和虚拟设备时,这可能是相关的。您可以在这里找到计算机名称:
SYSTEM\CurrentControlSet\Control\计算机名\计算机名
时区信息
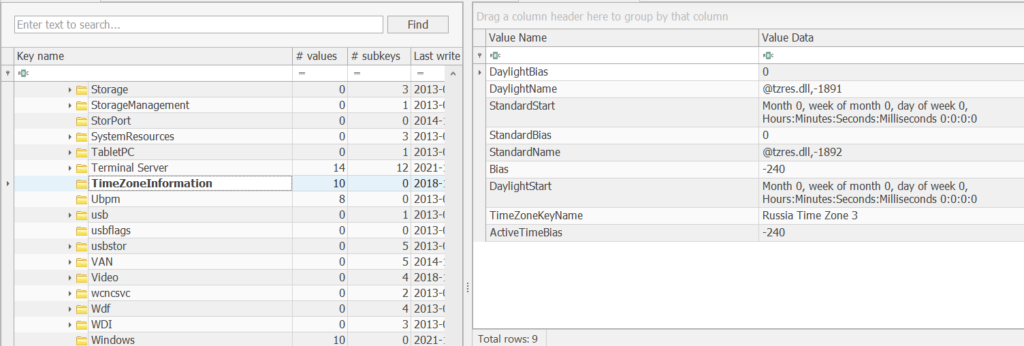
时间准确性在取证中很重要。如果您不知道系统的时区,则无法可靠地重建事件顺序。一旦考虑到正确的时区,看似不一致或不可能的时间戳通常会变得完全合乎逻辑。这里存储时区数据:
系统\CurrentControlSet\Control\TimeZoneInformation
网络接口和过去的网络
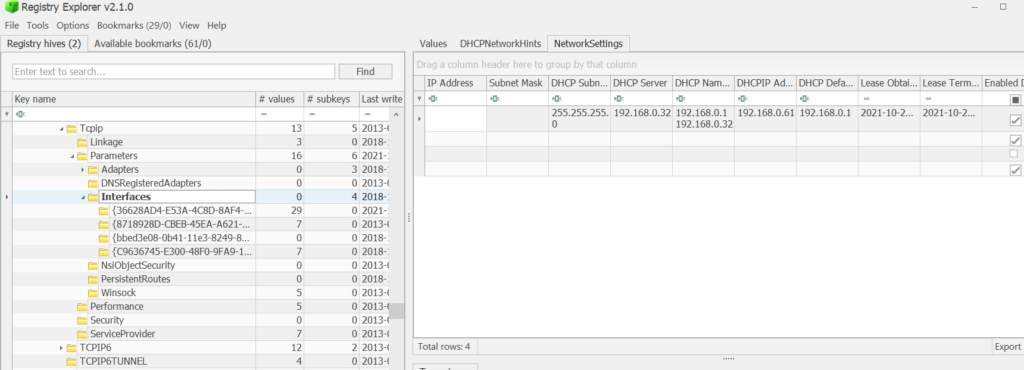
网络工件非常有价值,因为它们揭示了计算机连接的位置、设备上存在哪些接口以及IP 地址、网关、DHCP 租约等详细信息。这些详细信息可以帮助识别系统是否连接到攻击者控制的网络,是否访问内部基础设施,或者是否与未知或可疑网络交互。您可以探索的第一个位置是:
系统\CurrentControlSet\服务\Tcpip\参数\接口
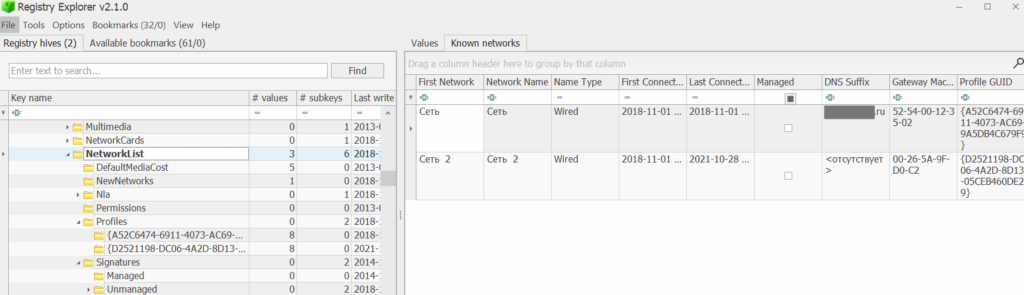
更多历史网络信息可以在这里查看:
软件\Microsoft\Windows NT\CurrentVersion\NetworkList
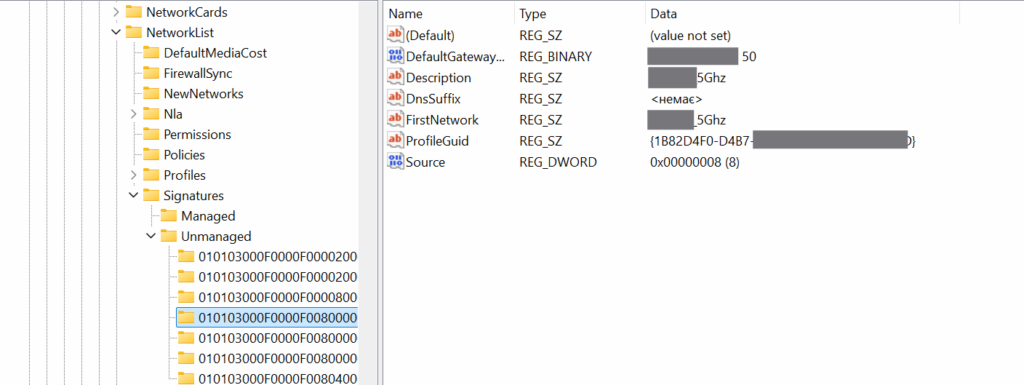
软件\Microsoft\Windows NT\CurrentVersion\NetworkList\Signatures\Unmanaged
软件\Microsoft\Windows NT\CurrentVersion\NetworkList\Signatures\Managed
自动启动
自动启动条目定义在Windows 启动或用户登录时自动启动的程序。攻击者依赖自动启动位置来实现持久性,因为它允许恶意软件在后台静默运行。有系统范围的自动启动密钥,存储在软件hive: 中
软件\微软\Windows\CurrentVersion\RunOnce
软件\微型

