


8
月
在社区成长 8 月
LEVEL 1
1 XP
加密DNS(域名系统)是指通过在用户设备和DNS 解析器之间加密DNS 查询来保护DNS 查询的现代协议。加密DNS 不是以纯文本形式发送DNS 请求(互联网服务提供商、黑客或第三方可以监控或操纵这些请求),而是使用DNS over HTTPS (DoH) 或DNS over TLS (DoT) 等加密方法隐藏此信息。这可以确保更好的隐私、安全性,并在浏览互联网时防止监视或篡改。
传统DNS 与加密DNS
为什么要使用加密DNS
加密DNS 协议的类型
基于HTTPS 的DNS (DoH)
基于TLS 的DNS (DoT)
DNS加密
基于QUIC 的DNS (DoQ)
流行的加密DNS 提供商
下一个DNS
广告卫士DNS
Cloudflare DNS (1.1.1.1)
潜在的缺点限制
结论
此过程在您使用的每台设备上每天在后台发生数百万次。
如果没有DNS,您将不得不记住您访问的每个网站的长串数字。
简单来说, DNS 会悄悄地将您连接到您使用的每个网站、应用程序或在线服务,使其成为您数字生活的重要组成部分。
Example: 当您键入example.com 时,您的设备会向DNS 服务器询问其IP 地址。
问题: 这些请求没有加密,所以:
您的互联网服务提供商(ISP) 可以看到您访问的每个网站。
同一Wi-Fi 上的黑客可以拦截并修改您的流量。
政府或组织可以审查或阻止某些网站。
可以把它想象成发送一张明信片——任何处理它的人都可以阅读该消息。
使用DNS over HTTPS (DoH)、DNS over TLS (DoT) 或DNSCrypt 等协议。
福利:
防止ISP、黑客或窥探者监视您的浏览。
停止篡改DNS 响应(防止假冒/恶意站点)。
在某些情况下有助于绕过审查制度。
可以将其想象为在密封的信封内发送您的请求- 只有发送者和接收者可以阅读它。
简而言之:传统DNS=快速但暴露(没有隐私,容易被监视)。
加密DNS=私密且安全(保护您的在线活动)。
避免区域限制某些网站会根据您所在的位置而被阻止。加密的DNS 可帮助您安全地访问这些网站,而不会泄露您在网上所做的事情。
减少定向广告营销人员经常跟踪您的活动以展示个性化广告。通过隐藏您的请求,加密的DNS 限制了这种跟踪并减少了不必要的促销。
支持安全远程工作当您连接到公司网络或云服务时,加密的DNS 可以保护您的数据的私密性,从而帮助组织维护安全的远程操作。
提高连接完整性故障或受损的DNS 服务器可能会误导您的请求。加密的DNS 可以防止这种情况发生,确保您可靠地访问正确的网站。
简化隐私合规性对于遵循GDPR 等规则的个人或组织,加密的DNS 有助于保持更安全的浏览并支持遵守隐私法规。
DNS over HTTPS (DoH) 通过HTTPS 发送DNS 请求,就像访问安全网站一样。这可以保持您浏览的私密性,并将DNS 流量与正常网络流量混合在一起。
DNS over TLS (DoT) 通过安全隧道加密DNS 查询,确保没有人可以拦截或篡改您的请求。
DNSCrypt 隐藏并签署DNS 请求以防止它们被更改,从而保护您的在线活动免受攻击。
DNS over QUIC (DoQ) 一种更新的方法,可以加密DNS 查询,同时使查询更快、更可靠,即使在不稳定或繁忙的网络上也是如此。
加密的DNS 协议可保护您的在线查询并确保数据机密性。每种方法的性能、一致性和流量管理各不相同,您可以选择符合您要求的选项
NextDNS主页
 首先,您可以使用电子邮件凭据登录或创建帐户来开始。
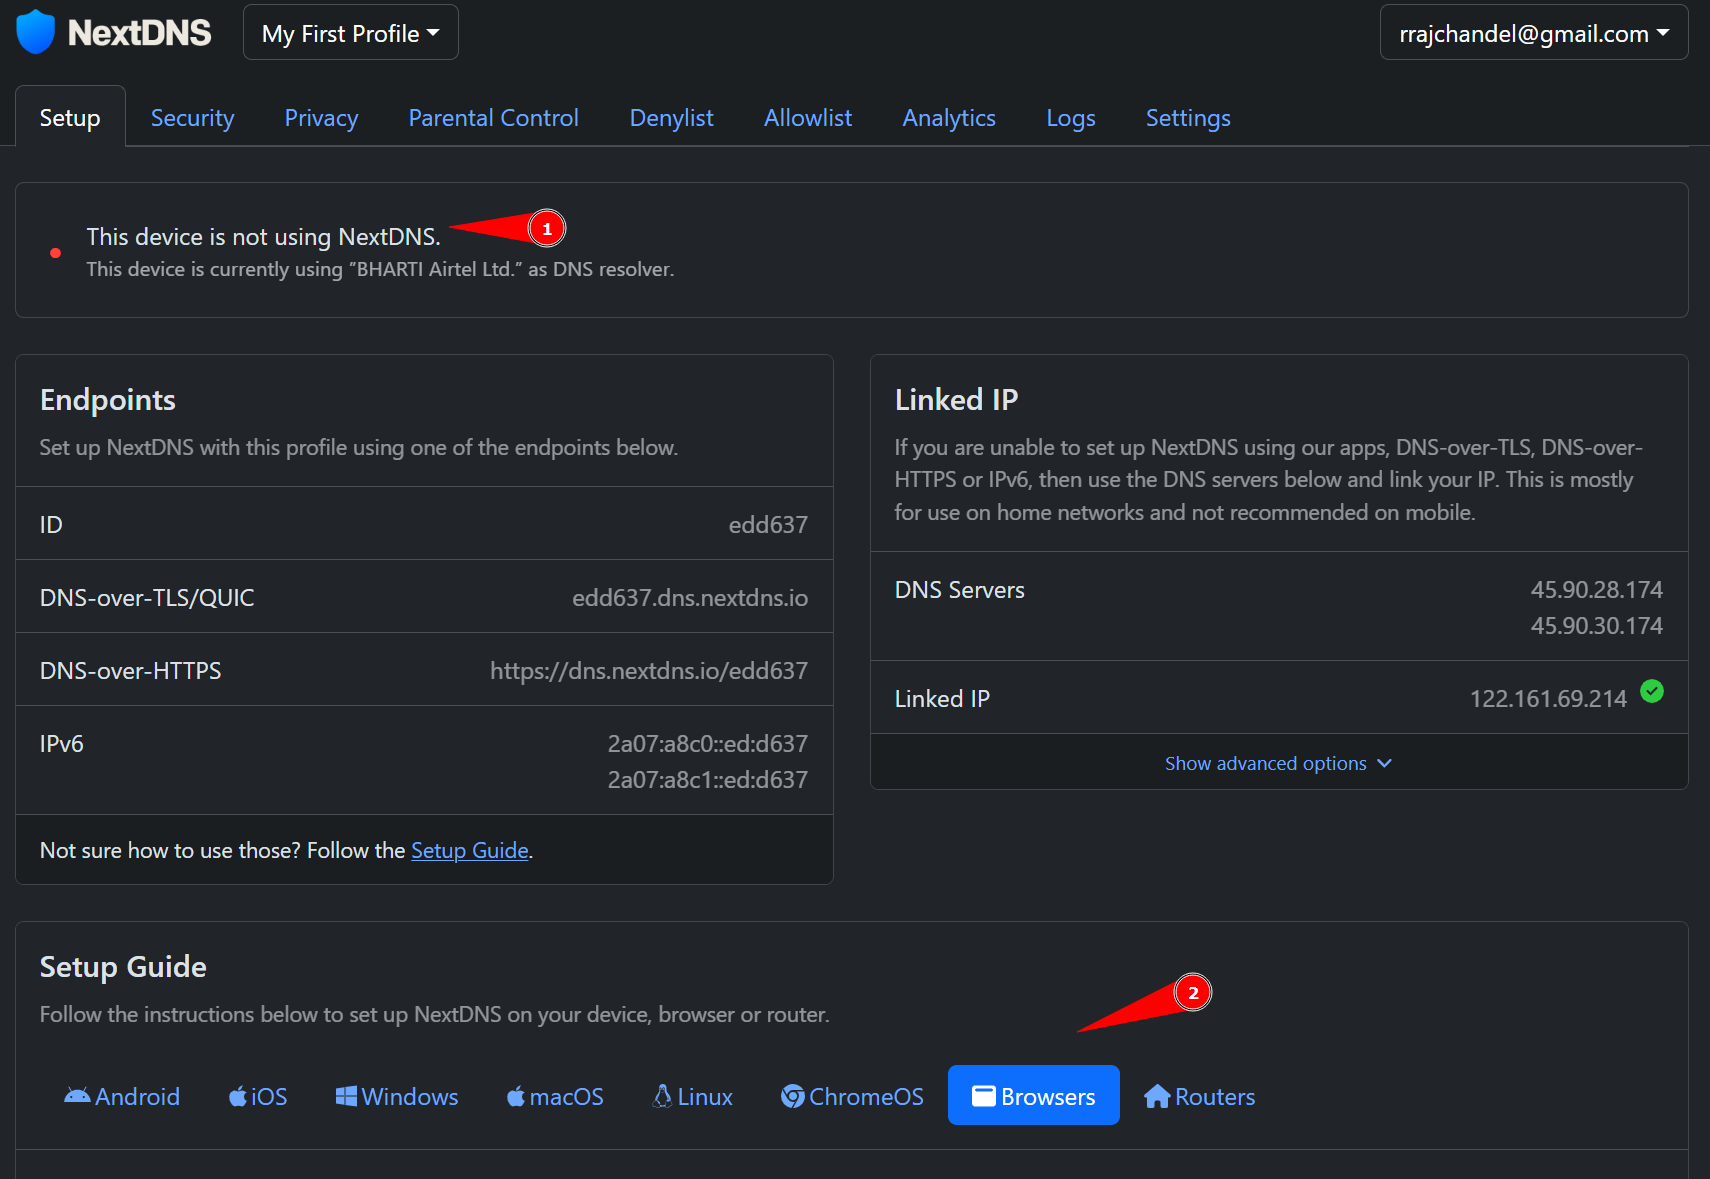
该图像显示该设备尚未使用NextDNS。它将针对浏览器进行设置,但您也可以在Android、iOS、Windows、macOS、Linux、ChromeOS 甚至路由器上进行配置。
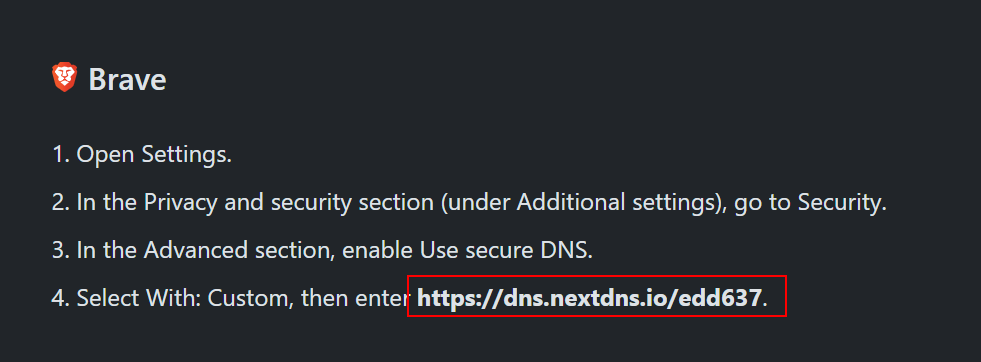
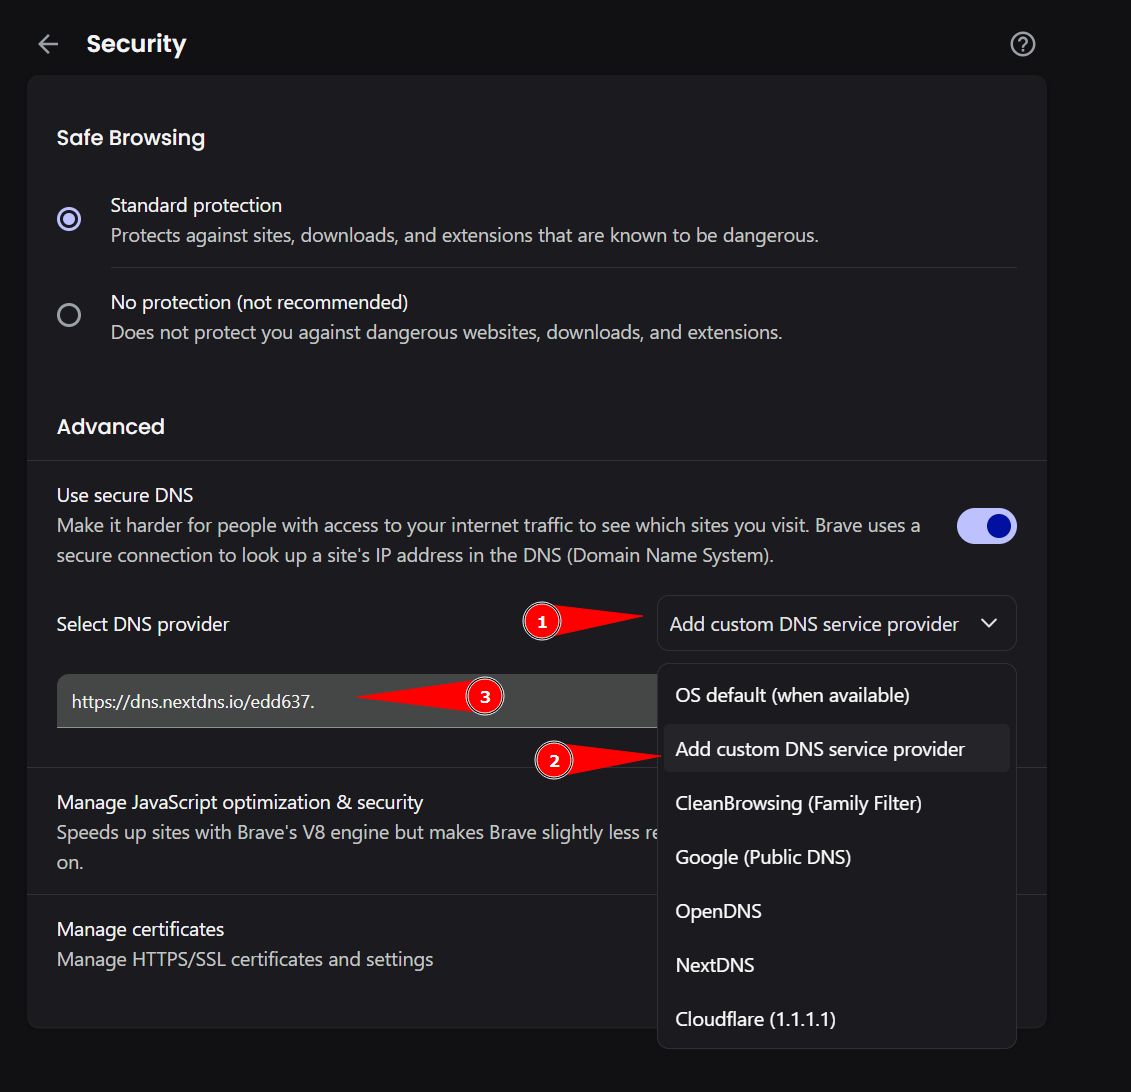
 现在,您可以在各种浏览器上配置NextDNS;就我而言,我使用的是Brave,以下是设置步骤。
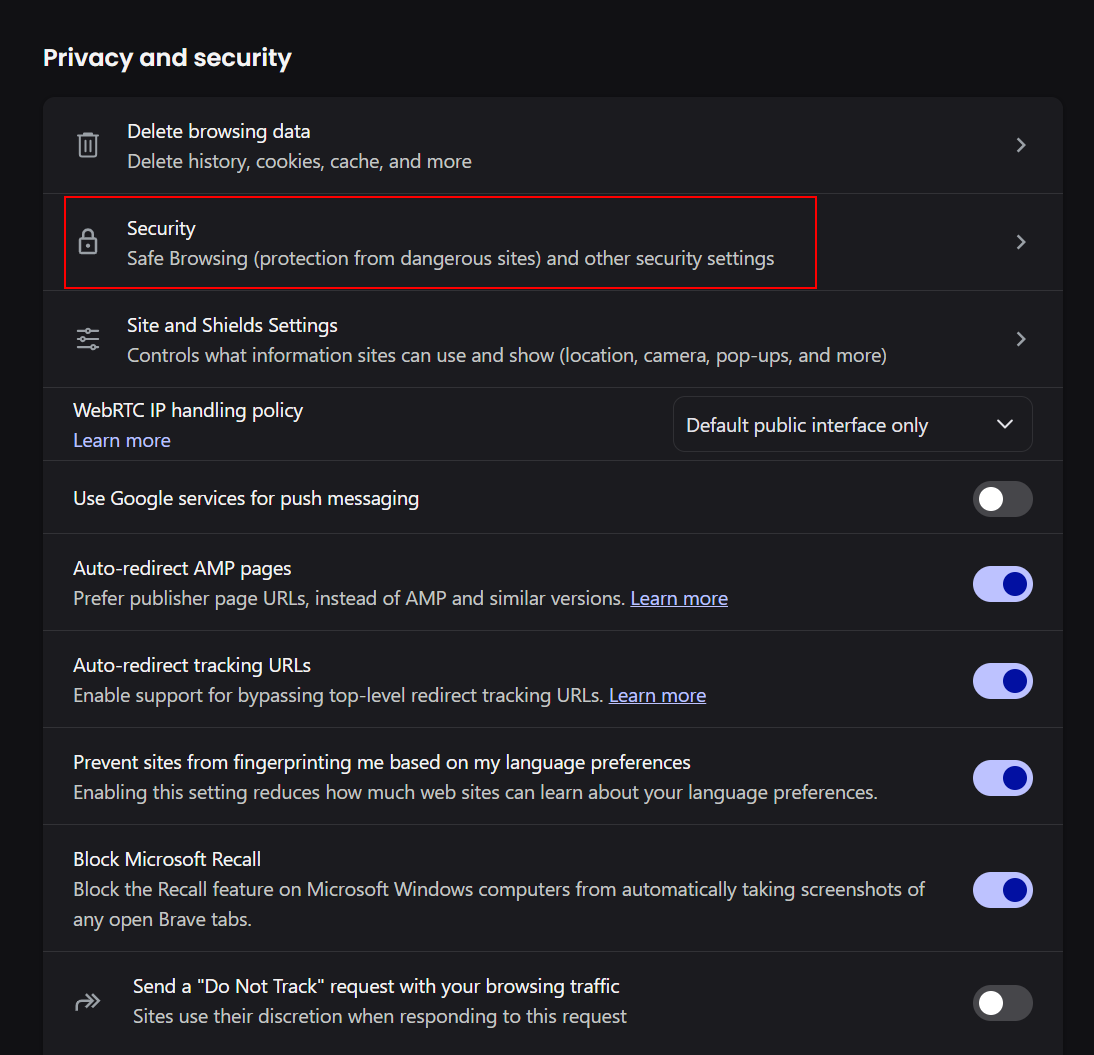
 在Brave 中,导航至“安全”部分。
 然后,在“选择DNS 提供商”选项中,单击下拉列表,选择“添加自定义DNS 服务提供商”,然后将链接粘贴到URL 字段中。
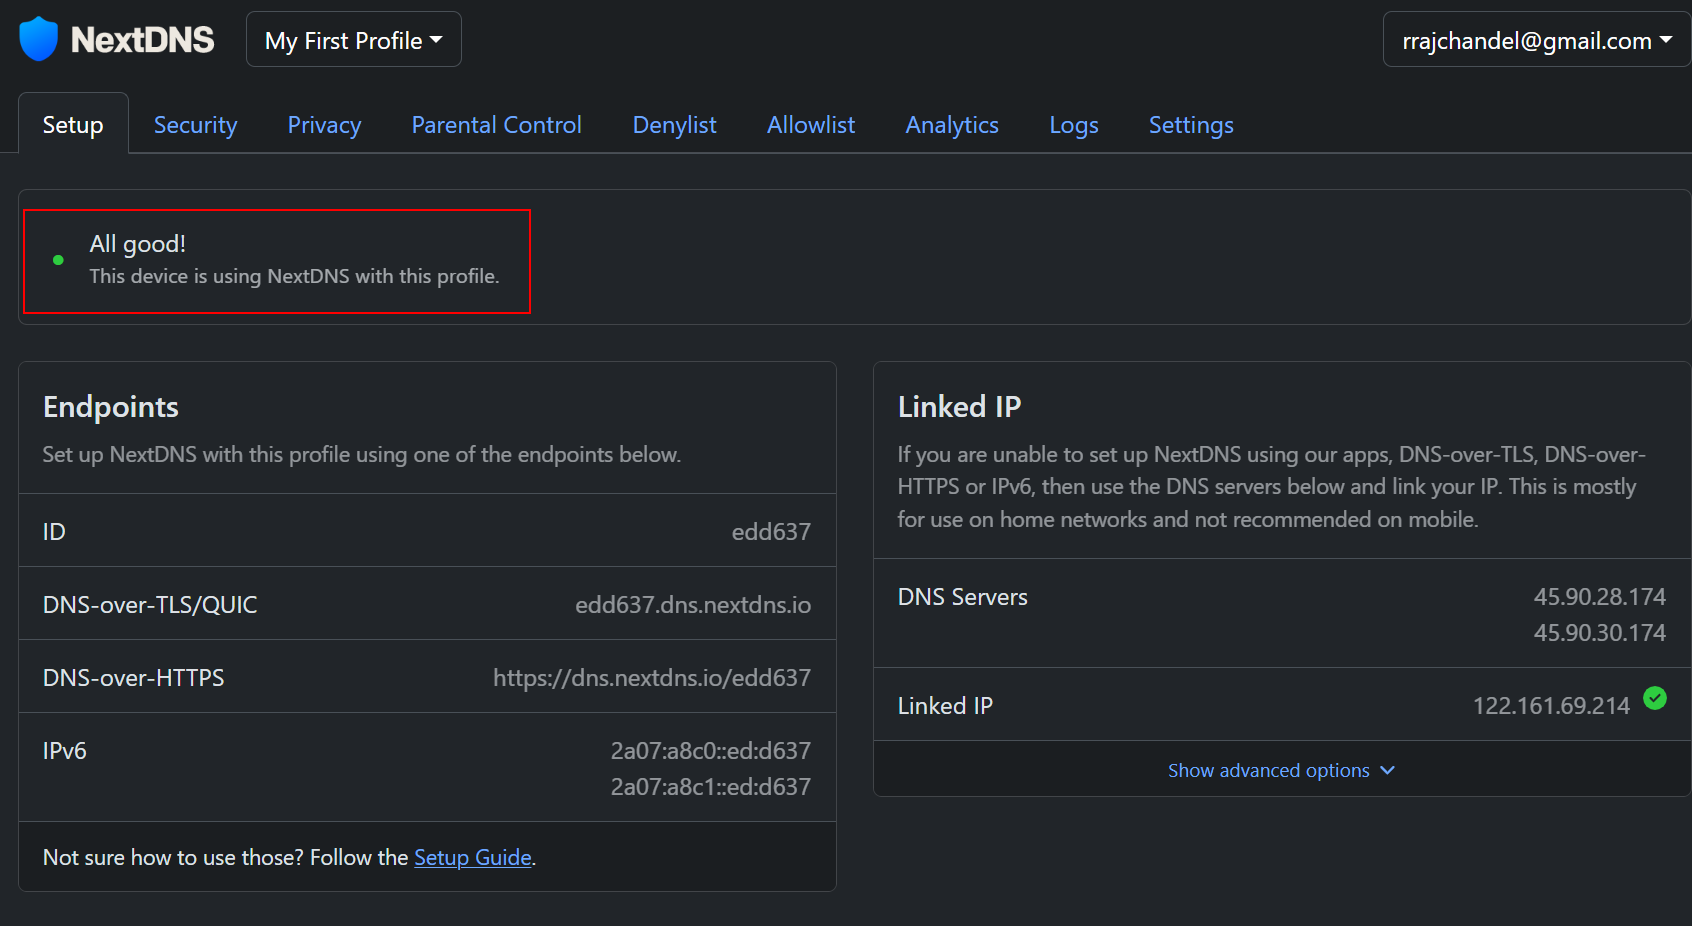
 配置链接后,它会显示一条“一切正常”消息,指示:此设备正在使用具有此配置文件的NextDNS。
 此外,我们可以启用以下选项来保护我们的设备免受恶意软件、网络钓鱼、加密劫持和不安全网站的侵害。包括人工智能驱动的威胁检测、Google 安全浏览、DNS 保护以及对风险或非法域的阻止。
目录
DNS 在数字生活中的作用传统DNS 与加密DNS
为什么要使用加密DNS
加密DNS 协议的类型
基于HTTPS 的DNS (DoH)
基于TLS 的DNS (DoT)
DNS加密
基于QUIC 的DNS (DoQ)
流行的加密DNS 提供商
下一个DNS
广告卫士DNS
Cloudflare DNS (1.1.1.1)
潜在的缺点限制
结论
DNS 在数字生活中的作用
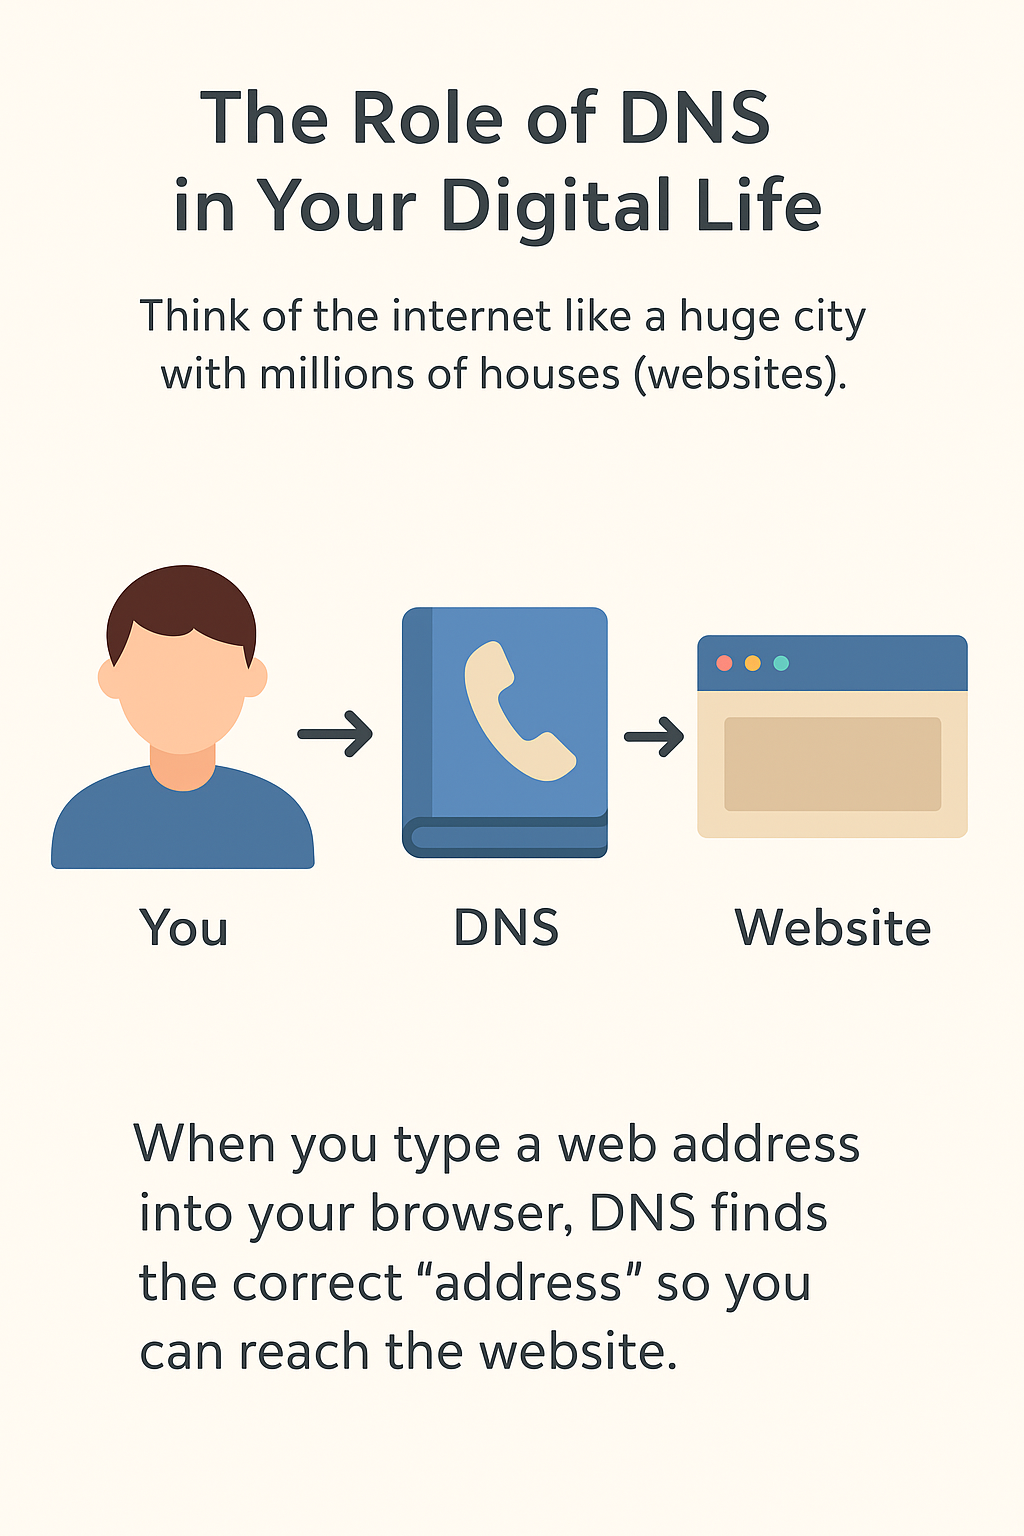
每次访问网站时,您的设备都需要知道该网站所在服务器的确切IP 地址(例如街道地址)。但由于人们更容易记住example.com 这样的名称,而不是192.0.2.1 这样的数字,因此域名系统(DNS) 就充当了互联网的电话簿。当您在浏览器中输入网址时,DNS 会将人类友好的名称转换为机器友好的IP 地址。此过程在您使用的每台设备上每天在后台发生数百万次。
如果没有DNS,您将不得不记住您访问的每个网站的长串数字。
简单来说, DNS 会悄悄地将您连接到您使用的每个网站、应用程序或在线服务,使其成为您数字生活的重要组成部分。
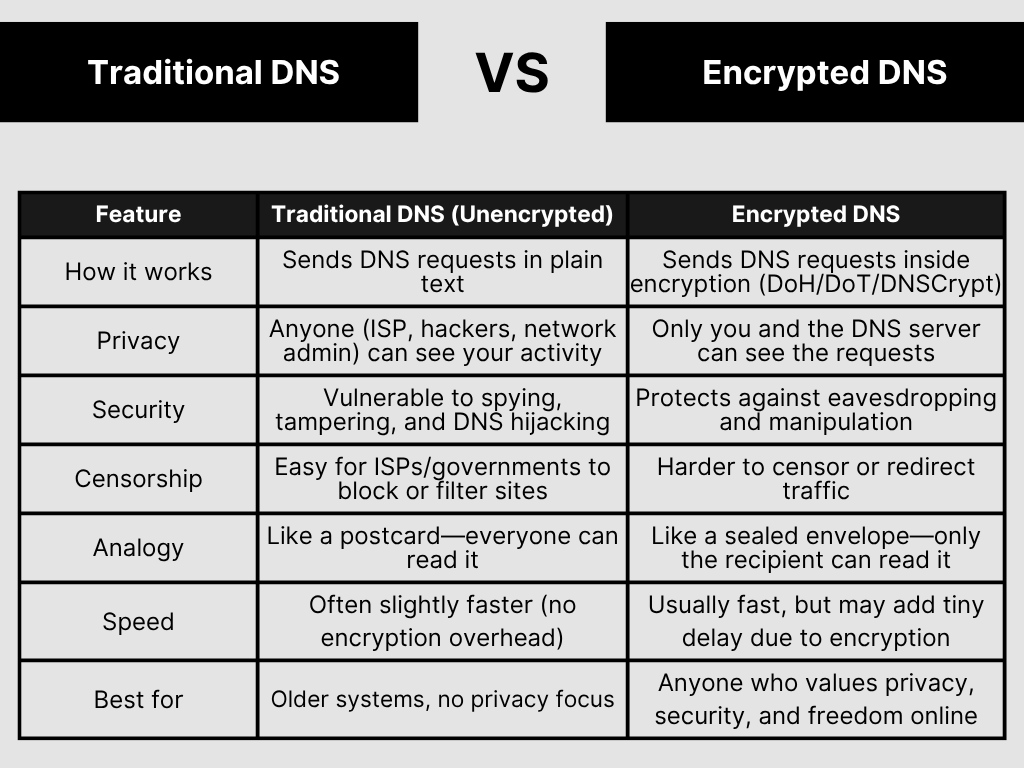
传统 DNS 与加密 DNS
传统 DNS(未加密 DNS):
类似于互联网电话簿,但以纯文本形式发送请求。Example: 当您键入example.com 时,您的设备会向DNS 服务器询问其IP 地址。
问题: 这些请求没有加密,所以:
您的互联网服务提供商(ISP) 可以看到您访问的每个网站。
同一Wi-Fi 上的黑客可以拦截并修改您的流量。
政府或组织可以审查或阻止某些网站。
可以把它想象成发送一张明信片——任何处理它的人都可以阅读该消息。
加密 DNS:
工作方式相同(仍然查找网站地址),但请求被加密。使用DNS over HTTPS (DoH)、DNS over TLS (DoT) 或DNSCrypt 等协议。
福利:
防止ISP、黑客或窥探者监视您的浏览。
停止篡改DNS 响应(防止假冒/恶意站点)。
在某些情况下有助于绕过审查制度。
可以将其想象为在密封的信封内发送您的请求- 只有发送者和接收者可以阅读它。
简而言之:传统DNS=快速但暴露(没有隐私,容易被监视)。
加密DNS=私密且安全(保护您的在线活动)。
为什么使用加密 DNS
加密的DNS 可以保护您的在线活动的隐私,防止对Web 请求的操纵,并支持对Internet 服务的一致访问。以下几点突出了其主要优点:避免区域限制某些网站会根据您所在的位置而被阻止。加密的DNS 可帮助您安全地访问这些网站,而不会泄露您在网上所做的事情。
减少定向广告营销人员经常跟踪您的活动以展示个性化广告。通过隐藏您的请求,加密的DNS 限制了这种跟踪并减少了不必要的促销。
支持安全远程工作当您连接到公司网络或云服务时,加密的DNS 可以保护您的数据的私密性,从而帮助组织维护安全的远程操作。
提高连接完整性故障或受损的DNS 服务器可能会误导您的请求。加密的DNS 可以防止这种情况发生,确保您可靠地访问正确的网站。
简化隐私合规性对于遵循GDPR 等规则的个人或组织,加密的DNS 有助于保持更安全的浏览并支持遵守隐私法规。
加密 DNS 协议的类型
加密DNS 不是单一技术;它包含多种协议,以不同的方式保护您的DNS 查询。了解它们有助于您选择正确的隐私、安全和性能选项。DNS over HTTPS (DoH) 通过HTTPS 发送DNS 请求,就像访问安全网站一样。这可以保持您浏览的私密性,并将DNS 流量与正常网络流量混合在一起。
DNS over TLS (DoT) 通过安全隧道加密DNS 查询,确保没有人可以拦截或篡改您的请求。
DNSCrypt 隐藏并签署DNS 请求以防止它们被更改,从而保护您的在线活动免受攻击。
DNS over QUIC (DoQ) 一种更新的方法,可以加密DNS 查询,同时使查询更快、更可靠,即使在不稳定或繁忙的网络上也是如此。
加密的DNS 协议可保护您的在线查询并确保数据机密性。每种方法的性能、一致性和流量管理各不相同,您可以选择符合您要求的选项
流行的加密 DNS 提供商
许多可信服务提供加密的DNS,允许用户安全地浏览互联网,同时保持机密性。以下是一些最受欢迎的选择:NextDNS
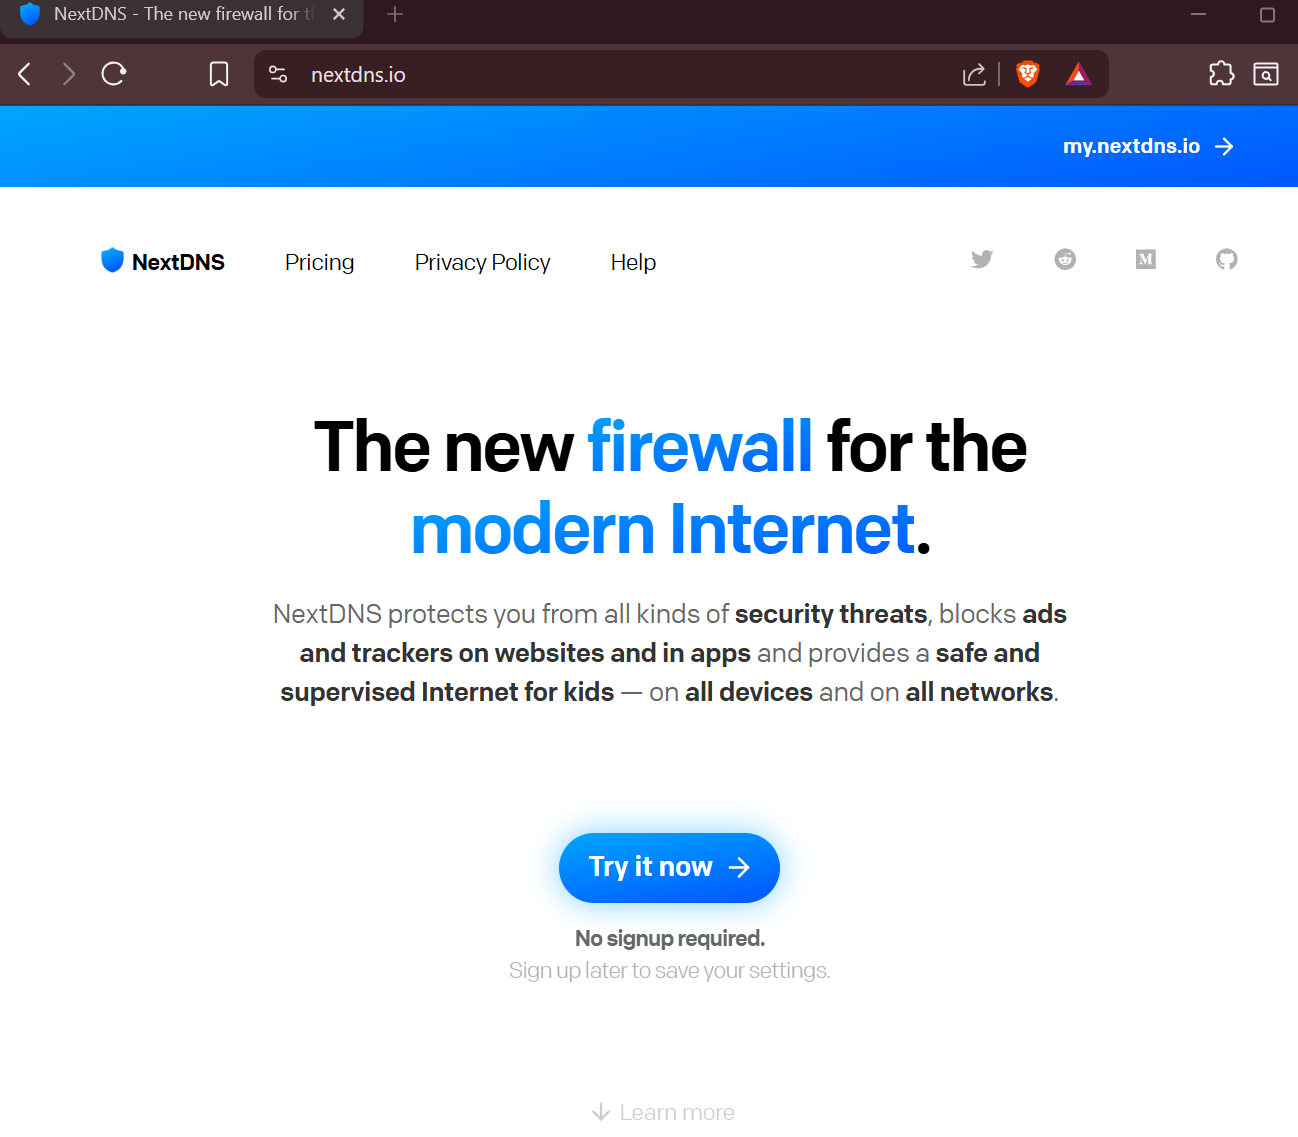
NextDNS 是一项可定制的加密DNS 服务,支持DoH、DoT 和DNSCrypt。它可以阻止广告、跟踪器和恶意网站,提供家长控制,并允许针对特定域的自定义规则。凭借低延迟性能、可选分析和强大的隐私策略(无数据出售、可配置无日志),它为个人、家庭或小型企业使用提供安全性和完全的用户控制。
NextDNS主页
该图像显示该设备尚未使用NextDNS。它将针对浏览器进行设置,但您也可以在Android、iOS、Windows、macOS、Linux、ChromeOS 甚至路由器上进行配置。


