


8
月
在社区成长 8 月
LEVEL 30
100 XP
受影响的平台: Microsoft Windows受影响的用户: Microsoft Windows影响: 被盗信息可用于未来的攻击严重级别: 高
2025 年1 月,FortiGuard Labs 观察到针对台湾用户的Winos 4.0 攻击。二月份,很明显该攻击者已经改变了恶意软件家族并扩大了业务范围。最初看似孤立的活动是一场更广泛运动的一部分,这场运动从中国大陆转移到台湾,然后是日本,最近是马来西亚。
2025 年全球威胁形势报告
使用此报告可以了解最新的攻击者策略,评估您的暴露情况,并在下一次攻击攻击您的环境之前确定采取行动的优先顺序。
立即下载
本文研究了用于识别其活动之间的战略联系的方法,揭示了看似无关的攻击如何通过共享基础设施、代码模式和运营策略联系起来。
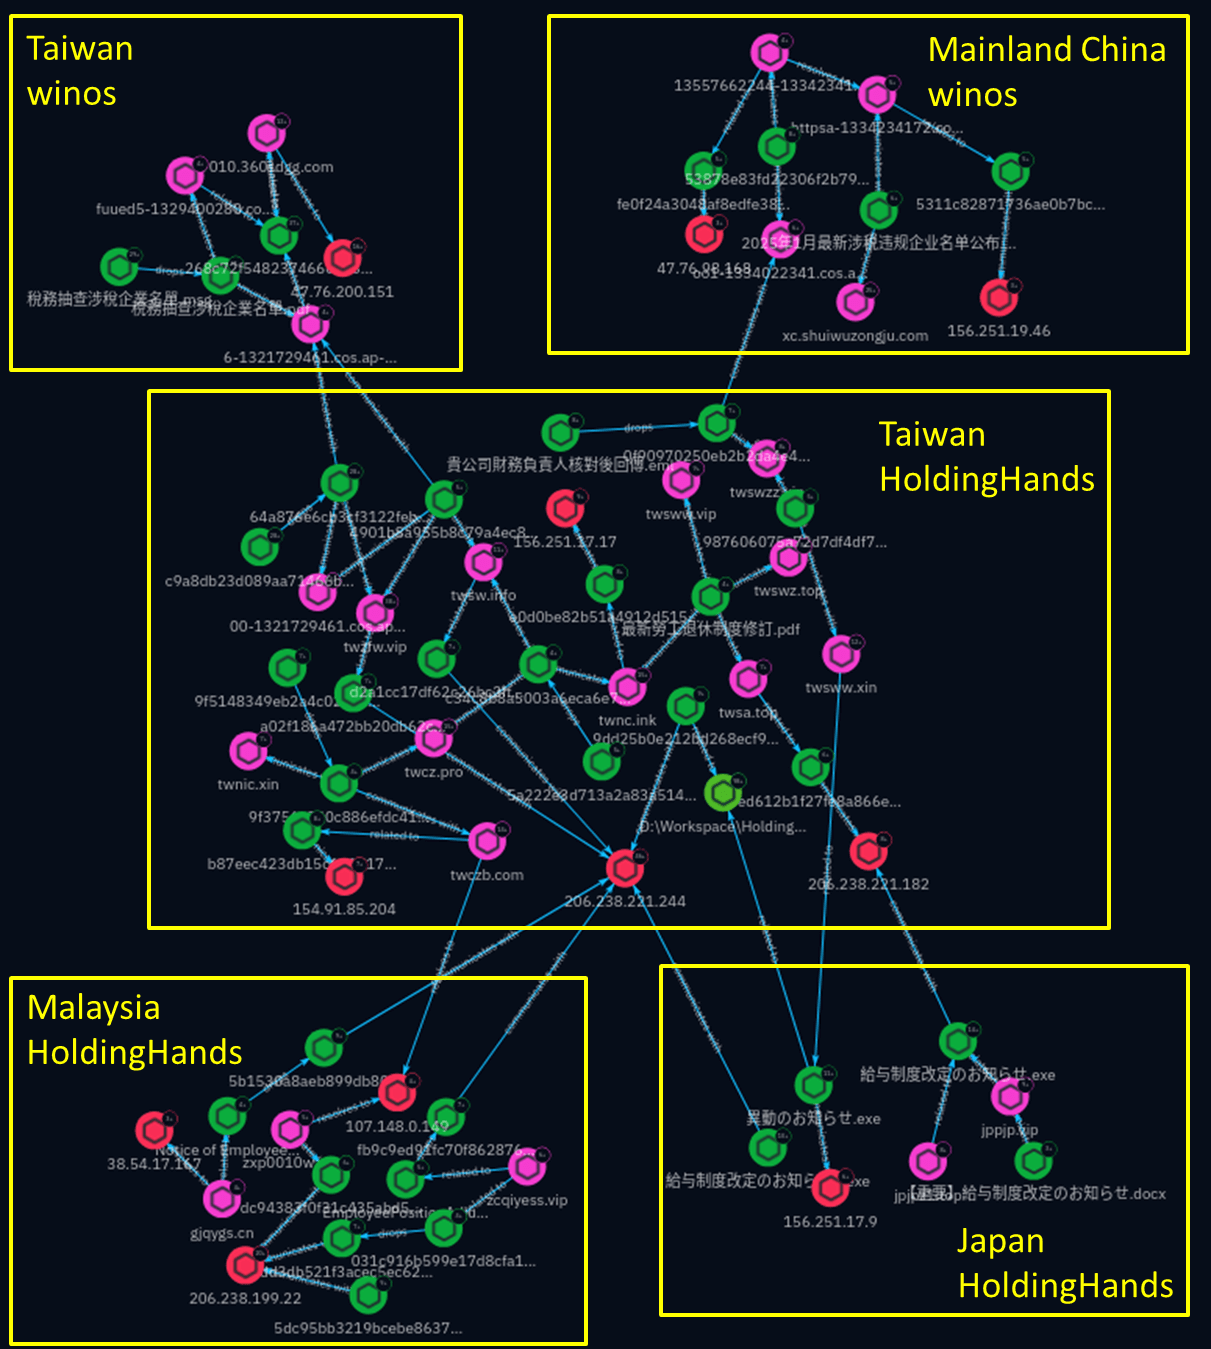
图1: 威胁图
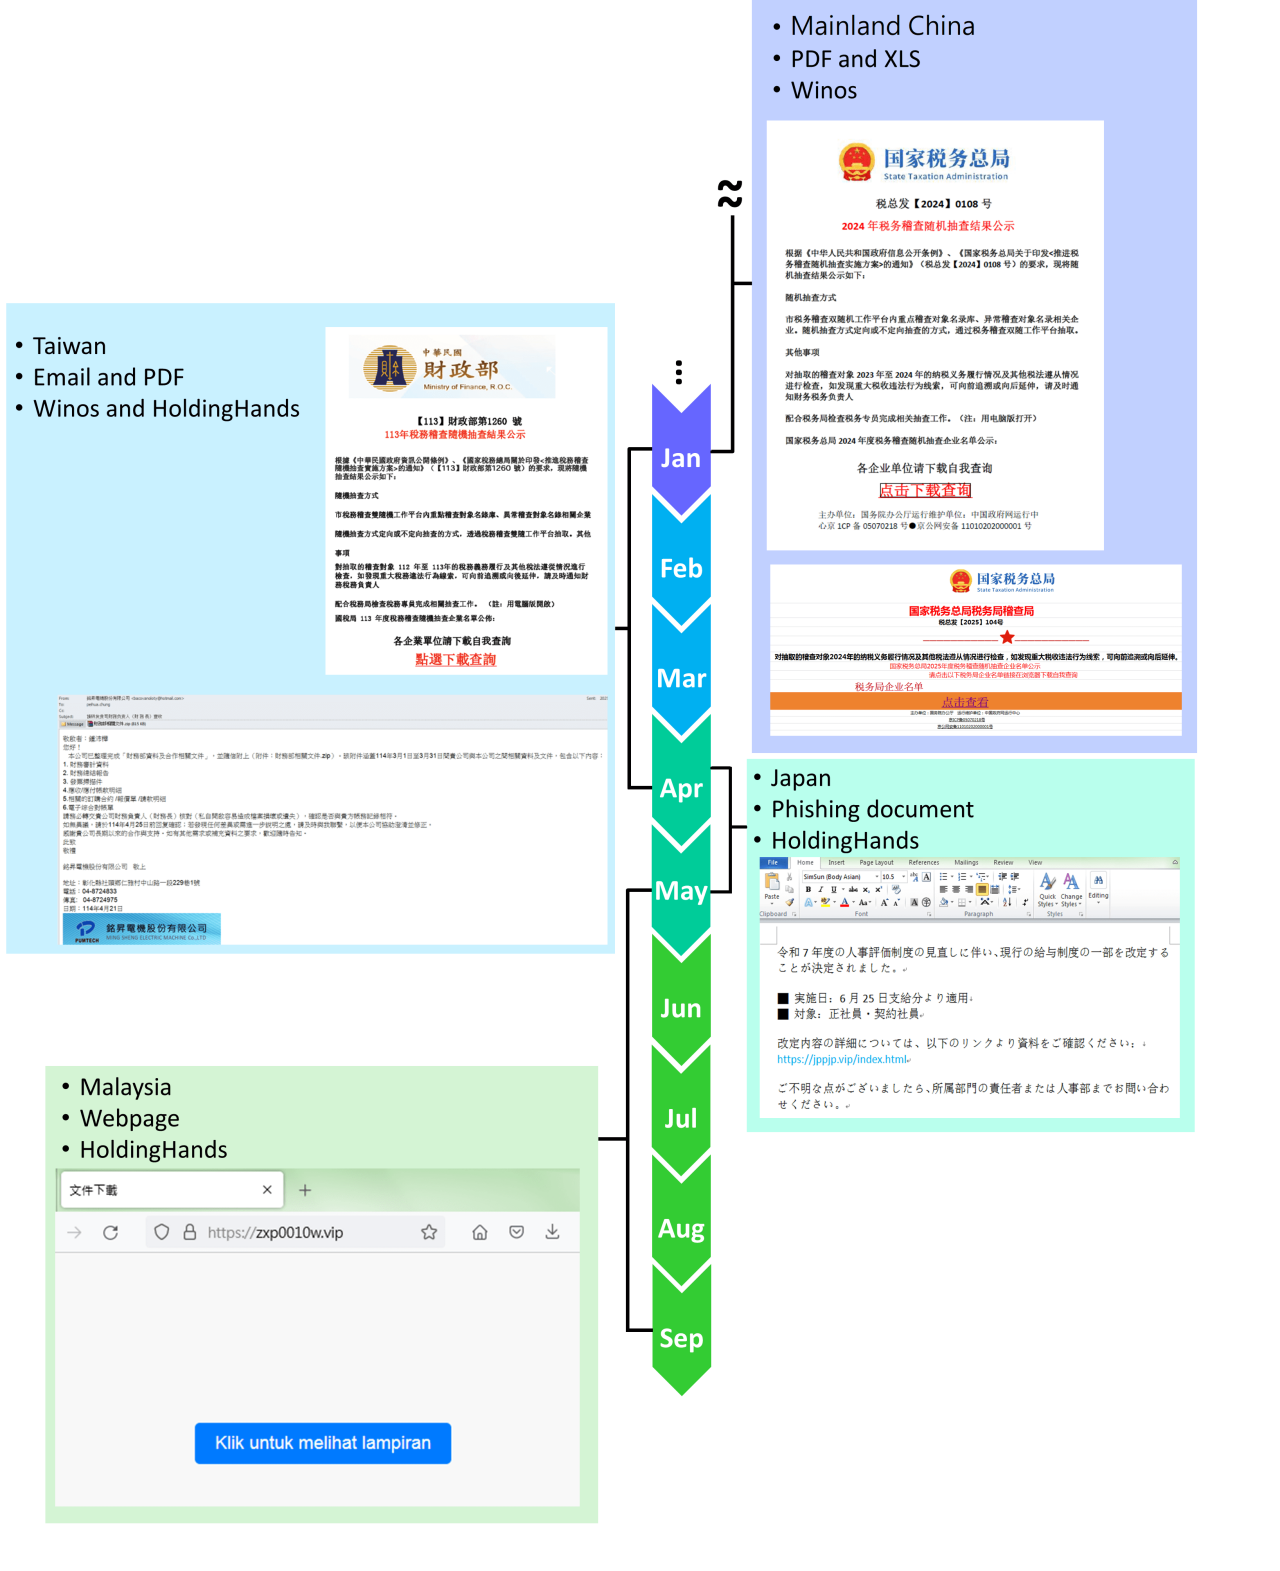
图2: 2025年的攻击活动
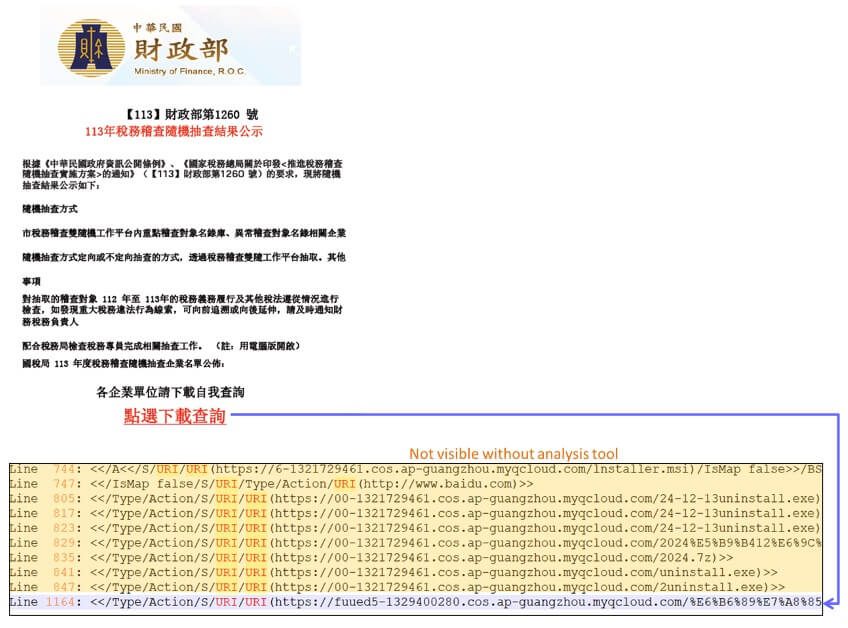
图3: 网络钓鱼PDF 中的链接
大多数链接都指向腾讯云存储。 URL 中嵌入的ID 允许分析人员将多个文件归属于同一帐户持有者。根据官方文档,上面截图中的ID 1321729461和1329400280是唯一的,这意味着任何其他包含相同ID的链接都属于同一个帐户所有者。
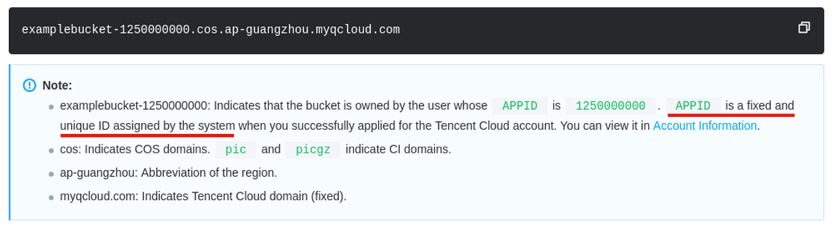
图4: 腾讯云链接各部分说明
通过这些ID,我们可以获得更多相关的PDF文件,包括分发HoldingHands的PDF文件。除了模仿财政部的官方文件外,新发现的PDF文件中的钓鱼诱饵还可能是其他政府部门的官方文件或采购订单。
在此阶段,恶意软件通过自定义域链接进行传播,而云存储链接则用于旧的PDF 文件。这些域名具有共同的命名模式:二级域名包括tw,这是台湾的缩写。这些链接指的是托管最新恶意软件的网页,这使得分析变得复杂,因为下载链接或必要的信息(例如解压密码)可能会在分析人员检索有效负载之前被删除。然而,如果黑客不小心,这也可能导致信息泄露。这是一个帮助我们识别针对日本的新攻击的示例。
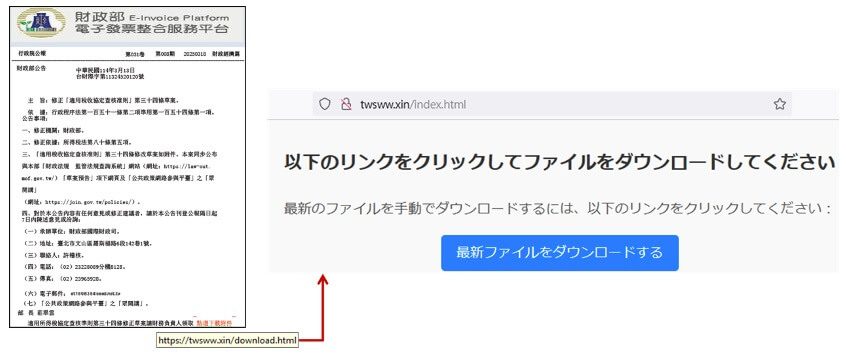
图5: 针对台湾的PDF共享了针对日本的攻击链接
一份PDF 冒充台湾税务法规草案,重定向到日语页面,受害者被诱骗下载一个传递HoldingHands 有效负载的ZIP。下载链接twsww[.]xin/download[.]html 中存在“tw”,增加了攻击针对台湾的信心。尽管如此,该链接仍会指向一个用日语编写的网页,要求用户下载最新文件。从日语页面下载的ZIP 文件包含一个提供HoldingHands 有效负载的EXE 文件。 EXE 嵌入了所有必要的文件,这些文件被删除以执行攻击流程,与之前的攻击类似。
C2 IP 地址为156[.]251[.]17[.]9。 IP 地址与HoldingHands 变体使用的IP 地址相同,预计可从PDF 中的链接下载。这加强了针对台湾和日本的袭击之间的联系。该EXE 带有合法的数字签名以逃避检测,并包含指向BackDoor.pdb 的调试路径,进一步将其与HoldingHands 开发联系起来。这里是调试目录:
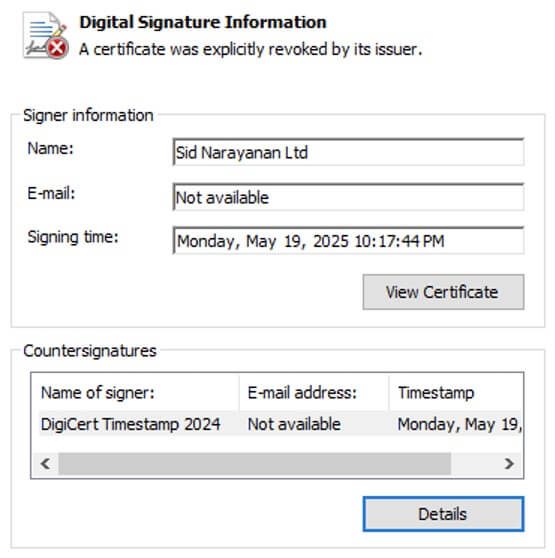
图6: 数字签名
根据这些线索,我们能够识别其他相关文件,并最终识别出可能的感染媒介: Word 文档。文档中的链接还会引导用户访问包含HoldingHands 变体的下载页面。
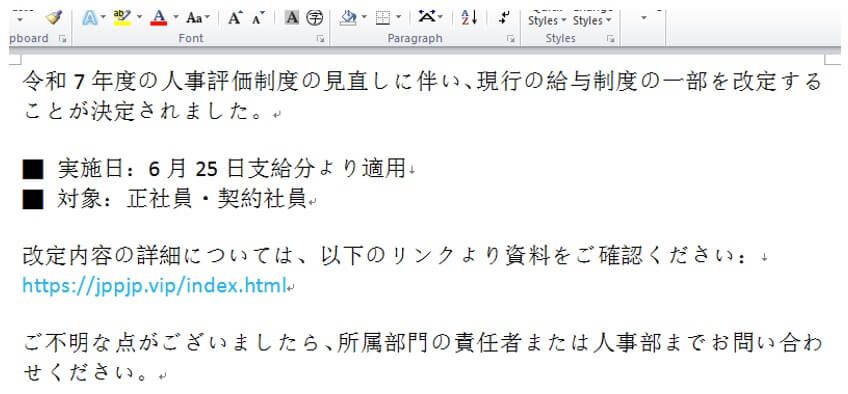
图7: 钓鱼Word文档
下载页面与图5 所示的页面相同。实际的下载链接是从JSON 数据中获取的,而不是存储在页面上的脚本中。这会阻止链接链接到网页,从而阻止威胁搜寻。
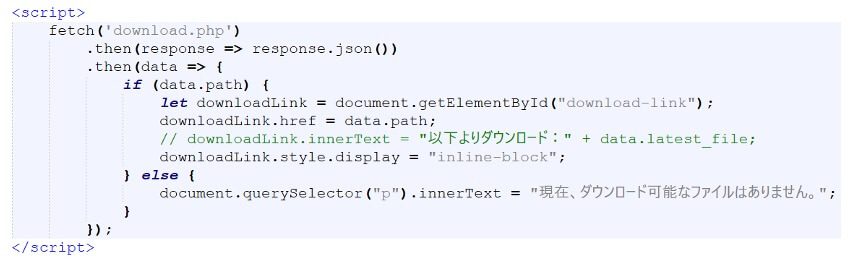
图8: 下载页面的脚本
该脚本在多个网页上重复用于不同的攻击。例如,在2025 年3 月发送的一封针对台湾的网络钓鱼电子邮件中,附加的HTML 重定向到包含类似代码的下载页面。
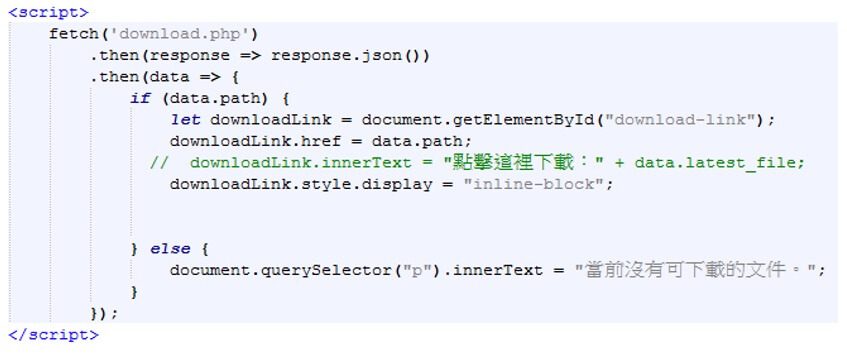
图9: 针对台湾的下载页面上的脚本
值得注意的是,所附HTML 文件包含指向针对中国大陆的攻击中使用的欺骗性图像的链接。图10 显示了所附HTML 文件的源代码。
2025 年1 月,FortiGuard Labs 观察到针对台湾用户的Winos 4.0 攻击。二月份,很明显该攻击者已经改变了恶意软件家族并扩大了业务范围。最初看似孤立的活动是一场更广泛运动的一部分,这场运动从中国大陆转移到台湾,然后是日本,最近是马来西亚。
2025 年全球威胁形势报告
使用此报告可以了解最新的攻击者策略,评估您的暴露情况,并在下一次攻击攻击您的环境之前确定采取行动的优先顺序。
立即下载
本文研究了用于识别其活动之间的战略联系的方法,揭示了看似无关的攻击如何通过共享基础设施、代码模式和运营策略联系起来。
图1: 威胁图
图2: 2025年的攻击活动
威胁追踪
该活动依赖于包含嵌入恶意链接的PDF 的网络钓鱼电子邮件。这些文件伪装成财政部的官方文件,除了提供Winos 4.0 的链接外,还包含许多链接。下图展示了在该活动中使用的网络钓鱼PDF 文件中找到的链接。
图3: 网络钓鱼PDF 中的链接
大多数链接都指向腾讯云存储。 URL 中嵌入的ID 允许分析人员将多个文件归属于同一帐户持有者。根据官方文档,上面截图中的ID 1321729461和1329400280是唯一的,这意味着任何其他包含相同ID的链接都属于同一个帐户所有者。
图4: 腾讯云链接各部分说明
通过这些ID,我们可以获得更多相关的PDF文件,包括分发HoldingHands的PDF文件。除了模仿财政部的官方文件外,新发现的PDF文件中的钓鱼诱饵还可能是其他政府部门的官方文件或采购订单。
在此阶段,恶意软件通过自定义域链接进行传播,而云存储链接则用于旧的PDF 文件。这些域名具有共同的命名模式:二级域名包括tw,这是台湾的缩写。这些链接指的是托管最新恶意软件的网页,这使得分析变得复杂,因为下载链接或必要的信息(例如解压密码)可能会在分析人员检索有效负载之前被删除。然而,如果黑客不小心,这也可能导致信息泄露。这是一个帮助我们识别针对日本的新攻击的示例。
图5: 针对台湾的PDF共享了针对日本的攻击链接
一份PDF 冒充台湾税务法规草案,重定向到日语页面,受害者被诱骗下载一个传递HoldingHands 有效负载的ZIP。下载链接twsww[.]xin/download[.]html 中存在“tw”,增加了攻击针对台湾的信心。尽管如此,该链接仍会指向一个用日语编写的网页,要求用户下载最新文件。从日语页面下载的ZIP 文件包含一个提供HoldingHands 有效负载的EXE 文件。 EXE 嵌入了所有必要的文件,这些文件被删除以执行攻击流程,与之前的攻击类似。
C2 IP 地址为156[.]251[.]17[.]9。 IP 地址与HoldingHands 变体使用的IP 地址相同,预计可从PDF 中的链接下载。这加强了针对台湾和日本的袭击之间的联系。该EXE 带有合法的数字签名以逃避检测,并包含指向BackDoor.pdb 的调试路径,进一步将其与HoldingHands 开发联系起来。这里是调试目录:
D:\Workspace\HoldingHands-develop\HoldingHands-develop\Door\x64\Release\BackDoor.pdb
图6: 数字签名
根据这些线索,我们能够识别其他相关文件,并最终识别出可能的感染媒介: Word 文档。文档中的链接还会引导用户访问包含HoldingHands 变体的下载页面。
图7: 钓鱼Word文档
下载页面与图5 所示的页面相同。实际的下载链接是从JSON 数据中获取的,而不是存储在页面上的脚本中。这会阻止链接链接到网页,从而阻止威胁搜寻。
图8: 下载页面的脚本
该脚本在多个网页上重复用于不同的攻击。例如,在2025 年3 月发送的一封针对台湾的网络钓鱼电子邮件中,附加的HTML 重定向到包含类似代码的下载页面。
图9: 针对台湾的下载页面上的脚本
值得注意的是,所附HTML 文件包含指向针对中国大陆的攻击中使用的欺骗性图像的链接。图10 显示了所附HTML 文件的源代码。