


8
月
在社区成长 8 月
LEVEL 90
100 XP
受影响的平台: Microsoft Windows受影响的用户: Microsoft Windows影响: 被盗信息可用于未来的攻击严重级别: 高
2025 年8 月,FortiGuard 实验室发现了针对中文用户的SEO 中毒活动。攻击者通过SEO 插件操纵搜索排名,并注册与合法软件网站极为相似的相似域名。通过使用令人信服的语言和小字符替换,他们诱骗受害者访问欺骗页面并下载恶意软件
2025 年全球威胁形势报告
使用此报告可以了解最新的攻击者策略,评估您的暴露情况,并在下一次攻击攻击您的环境之前确定采取行动的优先顺序。
立即下载
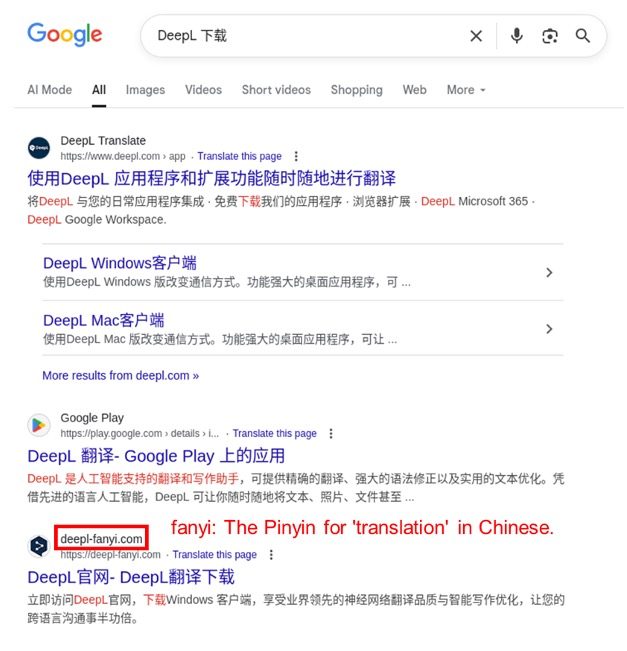
图1: 欺骗网站在搜索结果中排名靠前
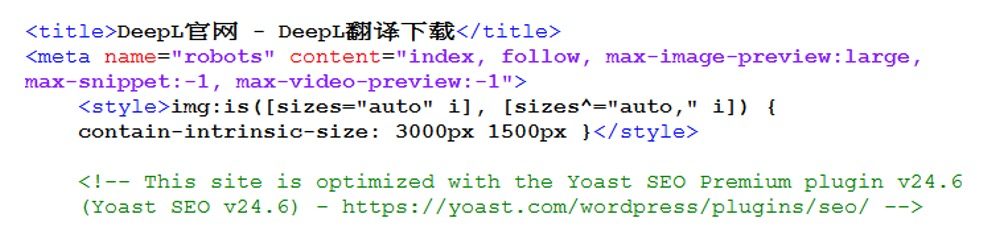
图2: HTML源代码中发现的SEO插件注释
攻击者建立了多个旨在模仿可信软件提供商的欺诈网站。这些网站分发了多个恶意软件系列,其中最著名的是Hiddengh0st 和Winos 变体。我们在审查与我们正在跟踪的IP 地址相关的域时发现了它们。由于SEO 中毒是传播恶意软件的主要媒介,因此我们的文章重点介绍该方法以保持简洁。
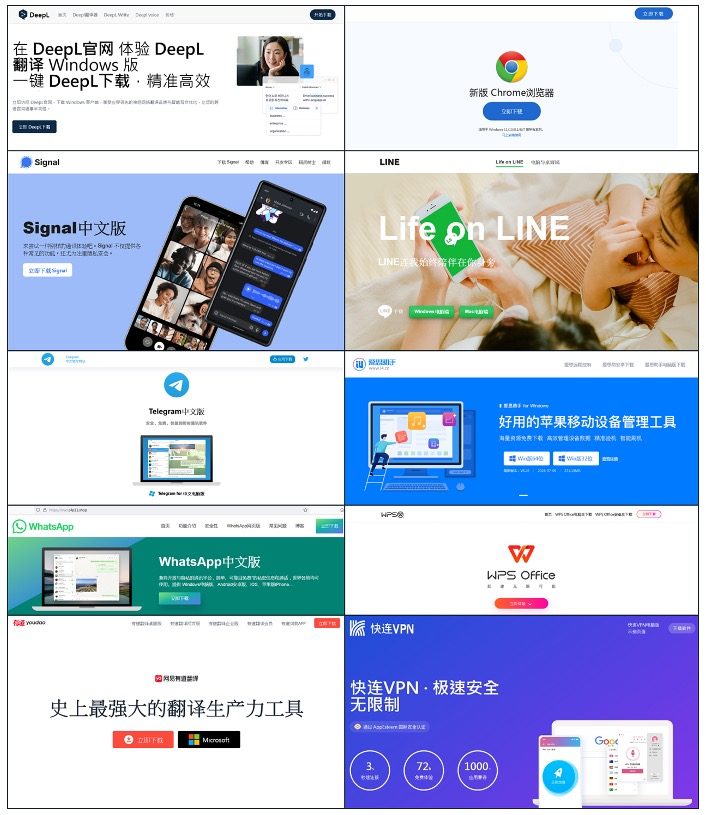
图3: 假冒网站
名为Nice.js 的脚本控制这些网站上的恶意软件传递过程。该脚本遵循多步骤chain:它首先调用返回JSON 数据的下载链接,其中包括辅助链接。然后,该辅助链接指向另一个JSON 响应,其中包含重定向到恶意安装程序的最终URL 的链接。初始请求包括两个参数——设备类型和域名——它们决定检索哪些JSON 数据。
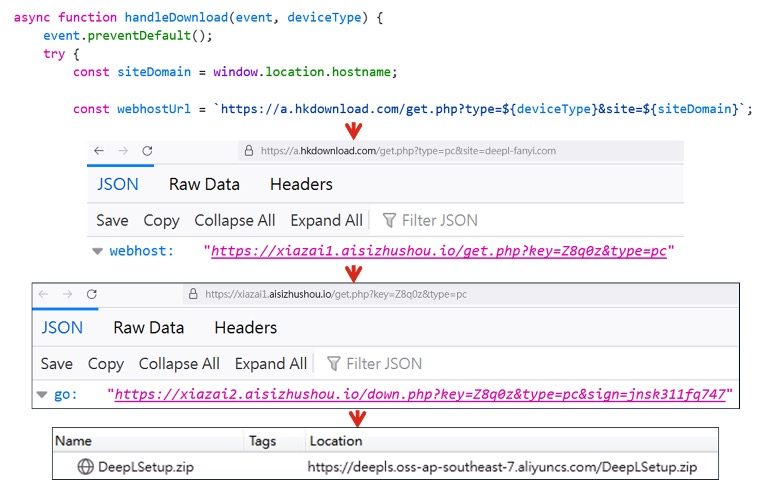
图4: 下载链接
此分析重点关注假冒DeepL 的欺骗性网站上托管的恶意软件。
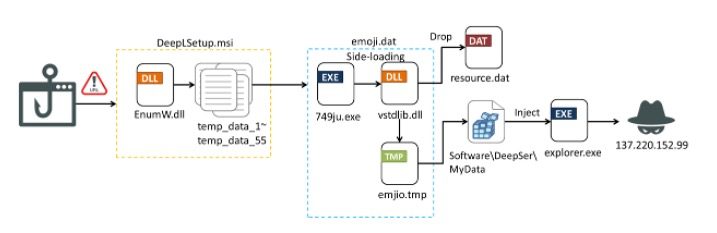
图5: 攻击流程
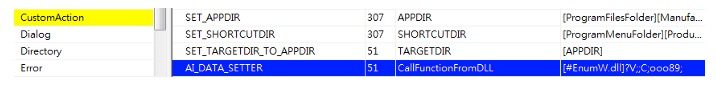
图6: ooo89函数由Windows Installer提供的CustomAction执行
父进程验证: 如果父进程不是msiexec.exe(预期的Windows Installer 进程),EnumW.dll 会假定它正在分析环境中运行并立即退出。
睡眠完整性检查: 此检查用作逃避沙箱或其他分析工具的技术。该函数向www.baidu.com 发送两个HTTP_QUERY_DATE 查询,间隔五秒。如果经过的时间短于四秒,这表明分析工具已跳过睡眠调用,则恶意软件将终止。
ACPI 表检查: 恶意软件首先检查用户桌面上的文件数量,而沙箱中的文件数量通常较低。如果找到的文件少于六个,则会查询ACPI 固件表。如果高精度事件定时器(HPET) 表丢失或ACPI 表的总数少于8 个(这两个指标都是虚拟化环境的指标),DLL 将停止执行。
反分析检查完成后,EnumW.dll 通过组合存储在Data_Xowlls 文件夹中的temp_data_1–55 片段来重建名为emoji.dat 的文件。然后解压缩该文件,并将嵌入式组件提取到用户配置文件下标有plsamc{system uptime} 的目录中。
提取的文件中有vstdlib.dll,它的.data 部分故意包含重复的字节。这种设计会增加内存使用量并降低性能,从而压垮分析工具,而压缩可确保文件大小保持足够小以便交付。
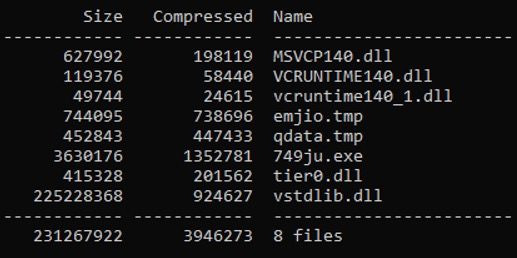
图7: emoji.dat中包含的文件
然后DLL 从同一文件夹中搜索EXE 文件。这有助于DLL 找到749ju.exe,它会侧面加载vstdlib.dll 以继续感染链。由于在代码中未指定文件名,DLL 使我们的分析变得复杂。
接下来,恶意软件创建一个注册表项Software\DeepSer 并用以下值填充它:
值名称: OpenAi_Service
Value: C:\Users\{用户名}\AppData\Roaming\Nxonq1284_QUC\insalivation.exe
值名称: MyData
Value: {来自emjio.tmp 的shellcode 和加密负载}
值名称: Onload1
Value: C:\Users\{用户名}\Desktop\emoji\749ju.exe
该恶意软件还会检查360Tray.exe(360 Total Security 防病毒软件的一部分)是否正在运行。如果检测到,vstdlib.dll 会连续分配、填充和释放内存,而无需进行有用的计算。这种策略旨在逃避或阻止分析工具。在这种情况下,持久性是通过TypeLib 劫持来建立的。恶意软件将XML 文件(d.s) 放入C:\Users\Public\Downloads 中,并在: 创建注册表项
软件\类\TypeLib\{EAB22AC0-30C1-11CF-A7EB-0000C05BAE0B}\1.1\0\win64
这可确保每当受害者启动或关闭explorer.exe 时,嵌入d.s 文件中的Jscript 就会自动执行。该脚本使用PowerShell 检查文件venwin.lock(仅在恶意软件成功连接到其C2 服务器时创建)。如果找到,它会执行insalivation.exe,然后运行MyData 注册表值中存储的shellcode。建立持久性后,恶意软件会尝试使用emjio.tmp 中的shellcode 覆盖入口点;如果失败,它会在新分配的内存中执行shellcode。
2025 年8 月,FortiGuard 实验室发现了针对中文用户的SEO 中毒活动。攻击者通过SEO 插件操纵搜索排名,并注册与合法软件网站极为相似的相似域名。通过使用令人信服的语言和小字符替换,他们诱骗受害者访问欺骗页面并下载恶意软件
2025 年全球威胁形势报告
使用此报告可以了解最新的攻击者策略,评估您的暴露情况,并在下一次攻击攻击您的环境之前确定采取行动的优先顺序。
立即下载
图1: 欺骗网站在搜索结果中排名靠前
图2: HTML源代码中发现的SEO插件注释
攻击者建立了多个旨在模仿可信软件提供商的欺诈网站。这些网站分发了多个恶意软件系列,其中最著名的是Hiddengh0st 和Winos 变体。我们在审查与我们正在跟踪的IP 地址相关的域时发现了它们。由于SEO 中毒是传播恶意软件的主要媒介,因此我们的文章重点介绍该方法以保持简洁。
图3: 假冒网站
名为Nice.js 的脚本控制这些网站上的恶意软件传递过程。该脚本遵循多步骤chain:它首先调用返回JSON 数据的下载链接,其中包括辅助链接。然后,该辅助链接指向另一个JSON 响应,其中包含重定向到恶意安装程序的最终URL 的链接。初始请求包括两个参数——设备类型和域名——它们决定检索哪些JSON 数据。
图4: 下载链接
此分析重点关注假冒DeepL 的欺骗性网站上托管的恶意软件。
图5: 攻击流程
MSI 安装程序
安装程序包结合了合法的DeepL 软件和恶意组件,包括DLL 文件(EnumW.dll)、ZIP 存档的片段(temp_data_1–55) 和其他不相关的文件。启动后,安装程序会将自身提升为管理员权限。然后,它将文件片段放入C:\ProgramData\Data_Xowlls 中,并将其余部分放入C:\Program Files (x86)\DeepLSetup\DeepLSetup 中。提取后,它会触发EnumW.dll 中的ooo89 函数,从而启动恶意活动。
图6: ooo89函数由Windows Installer提供的CustomAction执行
EnumW.dll
EnumW.dll 文件包含调试目录引用(C:\Users\Administrator\Desktop\msiautomatic Packaging\dll_FKTrump\x64\Release\FKtrump.pdb)。其ooo89 功能首先进行多项旨在逃避检测的反分析检查。父进程验证: 如果父进程不是msiexec.exe(预期的Windows Installer 进程),EnumW.dll 会假定它正在分析环境中运行并立即退出。
睡眠完整性检查: 此检查用作逃避沙箱或其他分析工具的技术。该函数向www.baidu.com 发送两个HTTP_QUERY_DATE 查询,间隔五秒。如果经过的时间短于四秒,这表明分析工具已跳过睡眠调用,则恶意软件将终止。
ACPI 表检查: 恶意软件首先检查用户桌面上的文件数量,而沙箱中的文件数量通常较低。如果找到的文件少于六个,则会查询ACPI 固件表。如果高精度事件定时器(HPET) 表丢失或ACPI 表的总数少于8 个(这两个指标都是虚拟化环境的指标),DLL 将停止执行。
反分析检查完成后,EnumW.dll 通过组合存储在Data_Xowlls 文件夹中的temp_data_1–55 片段来重建名为emoji.dat 的文件。然后解压缩该文件,并将嵌入式组件提取到用户配置文件下标有plsamc{system uptime} 的目录中。
提取的文件中有vstdlib.dll,它的.data 部分故意包含重复的字节。这种设计会增加内存使用量并降低性能,从而压垮分析工具,而压缩可确保文件大小保持足够小以便交付。
图7: emoji.dat中包含的文件
然后DLL 从同一文件夹中搜索EXE 文件。这有助于DLL 找到749ju.exe,它会侧面加载vstdlib.dll 以继续感染链。由于在代码中未指定文件名,DLL 使我们的分析变得复杂。
vstdlib.dll
vstdlib.dll 执行emjio.tmp 中嵌入的有效负载,并设置持久性机制以使其保持活动状态。它首先将嵌入数据写入用户配置文件目录中的resource.dat,然后使用密码Panzer0将其他文件提取到%APPDATA%下名为Nxonq1284_QUC的子文件夹中。接下来,恶意软件创建一个注册表项Software\DeepSer 并用以下值填充它:
值名称: OpenAi_Service
Value: C:\Users\{用户名}\AppData\Roaming\Nxonq1284_QUC\insalivation.exe
值名称: MyData
Value: {来自emjio.tmp 的shellcode 和加密负载}
值名称: Onload1
Value: C:\Users\{用户名}\Desktop\emoji\749ju.exe
该恶意软件还会检查360Tray.exe(360 Total Security 防病毒软件的一部分)是否正在运行。如果检测到,vstdlib.dll 会连续分配、填充和释放内存,而无需进行有用的计算。这种策略旨在逃避或阻止分析工具。在这种情况下,持久性是通过TypeLib 劫持来建立的。恶意软件将XML 文件(d.s) 放入C:\Users\Public\Downloads 中,并在: 创建注册表项
软件\类\TypeLib\{EAB22AC0-30C1-11CF-A7EB-0000C05BAE0B}\1.1\0\win64
这可确保每当受害者启动或关闭explorer.exe 时,嵌入d.s 文件中的Jscript 就会自动执行。该脚本使用PowerShell 检查文件venwin.lock(仅在恶意软件成功连接到其C2 服务器时创建)。如果找到,它会执行insalivation.exe,然后运行MyData 注册表值中存储的shellcode。建立持久性后,恶意软件会尝试使用emjio.tmp 中的shellcode 覆盖入口点;如果失败,它会在新分配的内存中执行shellcode。

