


8
月
在社区成长 8 月
LEVEL 1
1 XP
受影响的平台:Microsoft Windows 受影响方:任何组织影响:攻击者获得受感染系统的控制权严重级别:高
FortiGuard 实验室最近发现了一种采用多种先进规避技术的网络钓鱼活动。其中包括使用简单编程语言(EPL) 开发分阶段有效负载、隐藏恶意操作并禁用安全工具以防止警报触发、使用双向TLS (mTLS) 保护命令和控制(C2) 通信、支持部署其他有效负载的各种方法,甚至安装流行的远程访问工具以授予攻击者对系统的完全控制权。图1 显示了受损的攻击链。
2025 年全球威胁形势报告
使用此报告可以了解最新的攻击者策略,评估您的暴露情况,并在下一次攻击攻击您的环境之前确定采取行动的优先顺序。
立即下载
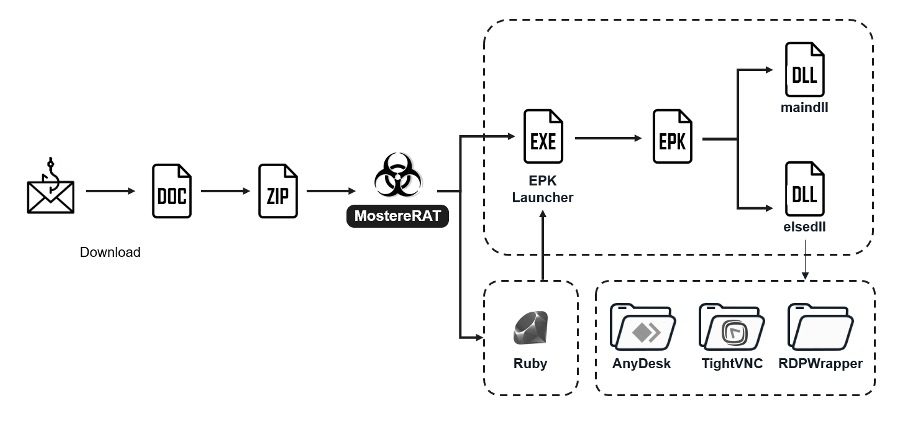
图1: 攻击流程
尽管2020 年公开报告中提到部分攻击流程及其C2 域与银行木马相关,但该恶意软件此后已演变为远程访问木马(RAT),我们现在将其称为MostereRAT。
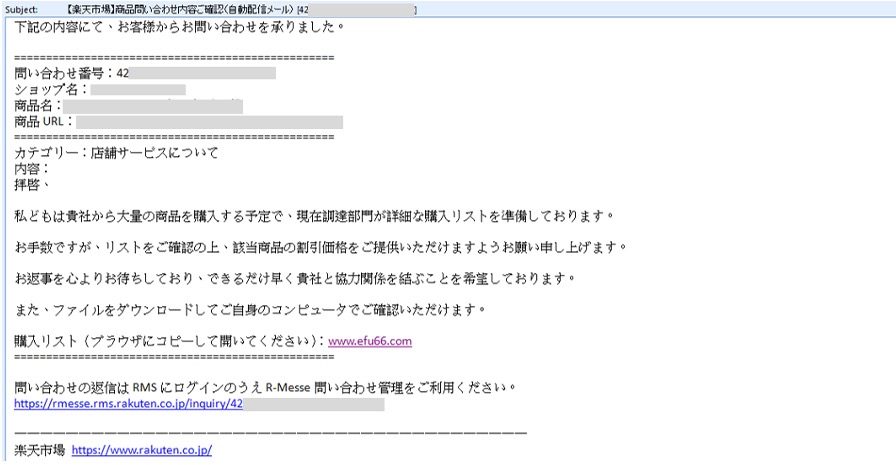
图2: 网络钓鱼电子邮件。
恶意文件会在访问网页时自动下载,也可以选择手动单击下载按钮。
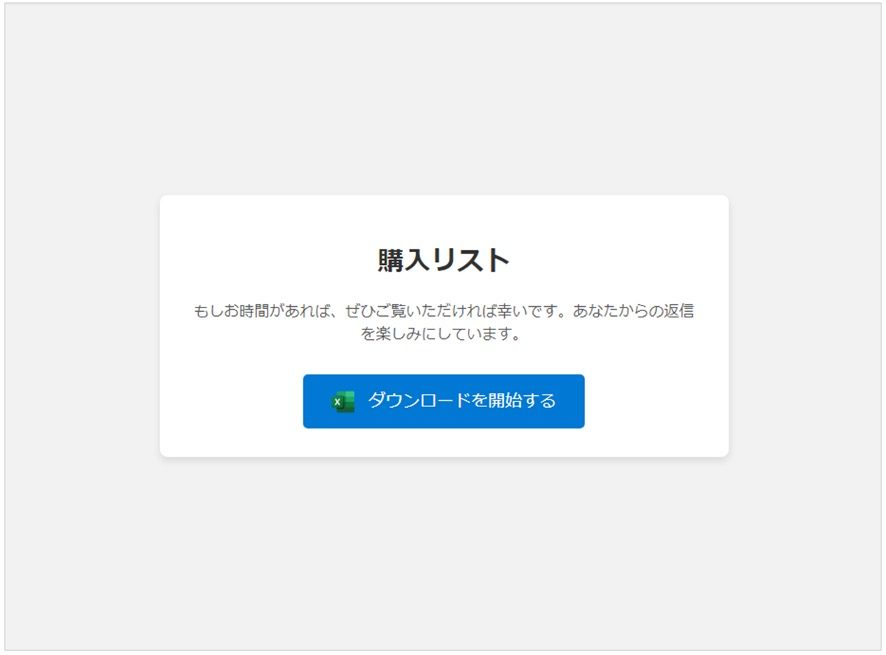
图3: 文档下载网页。
带有嵌入式存档的Word 文档被下载到受害者的计算机上。攻击者没有继续使用日语进行社会工程,而是提出了一条指令。该指令引导受害者打开嵌入式存档并运行其中包含的唯一文件。
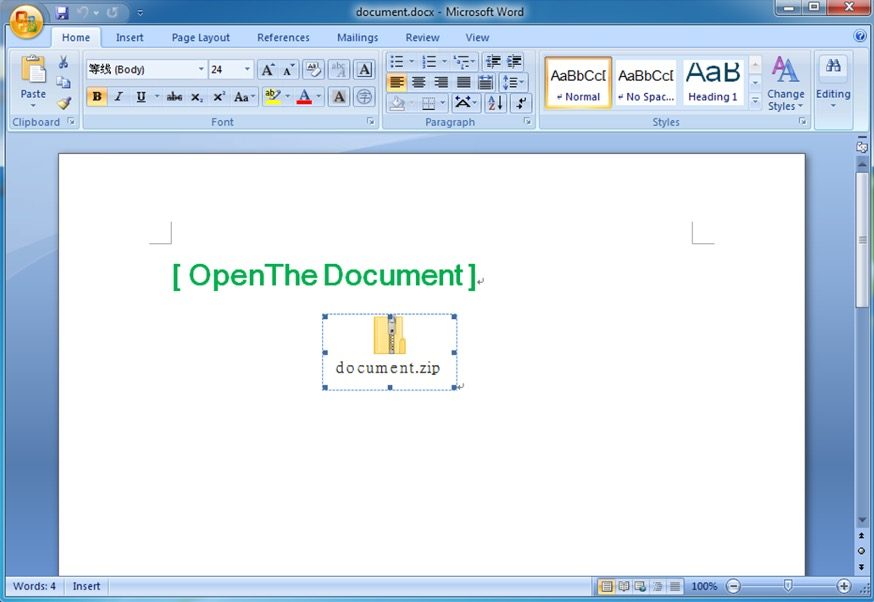
图4: 文档仅包含指令“OpenTheDocument”和ZIP 存档。
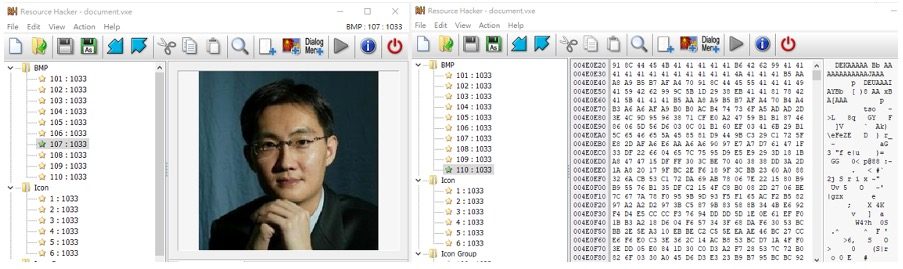
图5: 可执行文件嵌入名人图像以及加密数据。
使用密钥值为“A”的简单SUB 操作对数据进行解密。与远程监控和管理(RMM) 工具以及下一阶段有效负载相关的所有组件都放置在C:\ProgramData\Windows 中,如图6 所示。
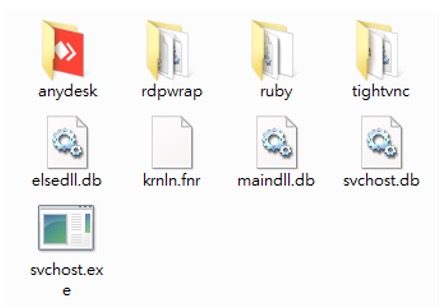
图6: 恶意软件组件位于C:\ProgramData\Windows 目录中。
它使用CreateSvcRpc 进入下一阶段,CreateSvcRpc 是一个自定义RPC 客户端,直接与ntsvcs 命名管道通信以与Windows 服务控制管理器(SCM) 交互,绕过OpenSCManager、CreateService、StartService 等标准API。生成的服务以系统级权限运行。
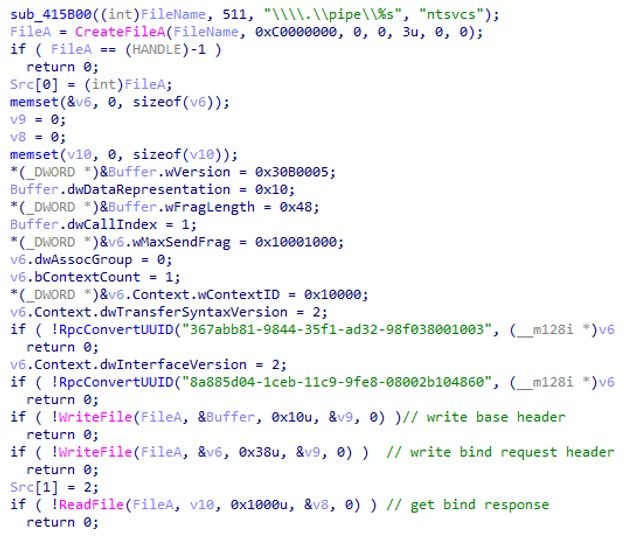
图7: CreateSvcRpc 例程中的RpcConnect。
“WpnCoreSvc”是使用自动启动类型创建的,确保它在系统启动期间由服务控制管理器加载,以通过Ruby 脚本执行下一阶段。另一个创建的服务“WinSvc_”被配置为按需启动,并通过直接调用攻击者提供的Launcher来启动下一阶段,如图8和图9所示。
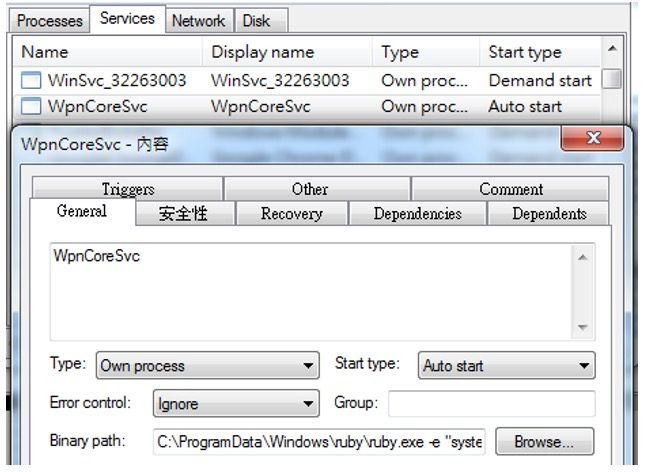
图8: 创建的服务。
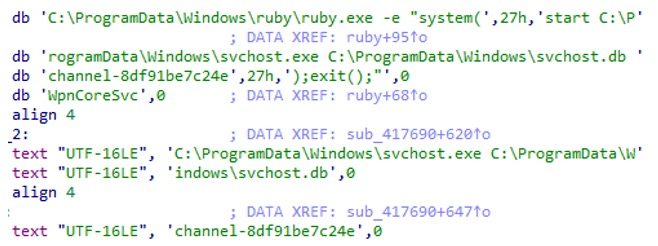
图9: 为两个创建的服务执行命令。
在终止之前,该程序会显示一条简体中文的虚假消息,指出系统版本不兼容,并指示用户在另一台计算机上运行该程序,从而通过社会工程继续传播。
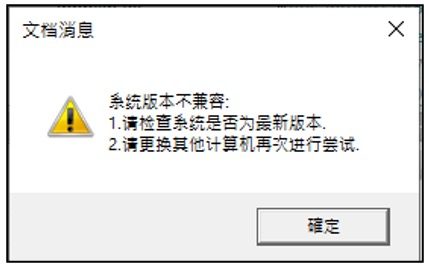
图10: 假消息。
krnln.fnr 作为EPL 运行时库,提供字符串处理、文件操作、窗口管理等核心功能。
EPL 中的编译选项之一是“编译为EPK”,它将代码编译为.epk 文件。该文件需要EPK 启动程序调用krnln.fnr 中的LoadEPKFromCmdLine 来执行。
此阶段涉及EPK 启动程序、名为“svchost.exe”和“svchost.db”的恶意EPK 文件。执行首先获取命令行参数并评估参数来决定加载哪个下一阶段模块,如图11 所示。
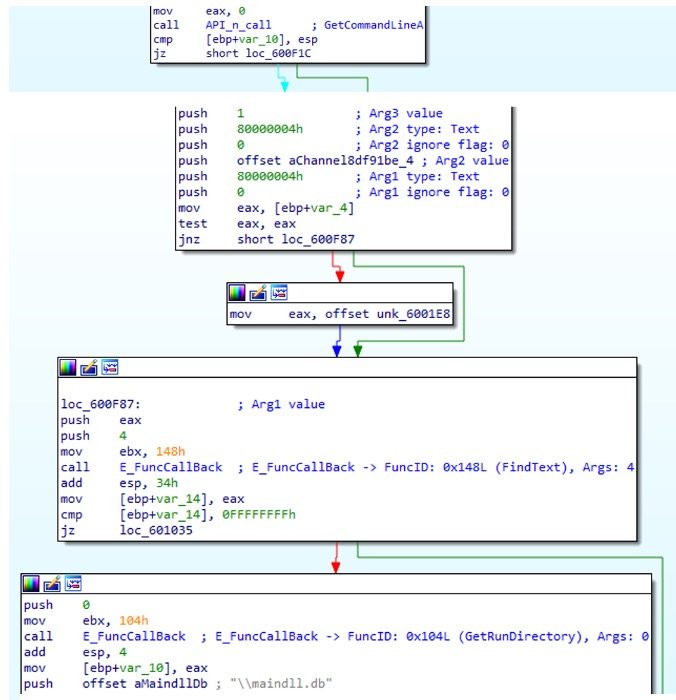
图11: 解析Func
FortiGuard 实验室最近发现了一种采用多种先进规避技术的网络钓鱼活动。其中包括使用简单编程语言(EPL) 开发分阶段有效负载、隐藏恶意操作并禁用安全工具以防止警报触发、使用双向TLS (mTLS) 保护命令和控制(C2) 通信、支持部署其他有效负载的各种方法,甚至安装流行的远程访问工具以授予攻击者对系统的完全控制权。图1 显示了受损的攻击链。
2025 年全球威胁形势报告
使用此报告可以了解最新的攻击者策略,评估您的暴露情况,并在下一次攻击攻击您的环境之前确定采取行动的优先顺序。
立即下载
图1: 攻击流程
尽管2020 年公开报告中提到部分攻击流程及其C2 域与银行木马相关,但该恶意软件此后已演变为远程访问木马(RAT),我们现在将其称为MostereRAT。
初始访问
此攻击活动从网络钓鱼电子邮件开始,旨在引诱日本用户点击恶意链接。这些电子邮件经过精心设计,看起来好像来自合法来源,例如模仿业务查询,以欺骗收件人访问受感染的网站,如图2 所示。
图2: 网络钓鱼电子邮件。
恶意文件会在访问网页时自动下载,也可以选择手动单击下载按钮。
图3: 文档下载网页。
带有嵌入式存档的Word 文档被下载到受害者的计算机上。攻击者没有继续使用日语进行社会工程,而是提出了一条指令。该指令引导受害者打开嵌入式存档并运行其中包含的唯一文件。
图4: 文档仅包含指令“OpenTheDocument”和ZIP 存档。
文档.exe
该可执行文件基于wxWidgets GitHub 存储库中的菜单示例,用于部署后续阶段所需的工具。该工具集经过加密并捆绑在可执行文件的个人资源中,其中包括名人的图像,如图5 所示。
图5: 可执行文件嵌入名人图像以及加密数据。
使用密钥值为“A”的简单SUB 操作对数据进行解密。与远程监控和管理(RMM) 工具以及下一阶段有效负载相关的所有组件都放置在C:\ProgramData\Windows 中,如图6 所示。
图6: 恶意软件组件位于C:\ProgramData\Windows 目录中。
它使用CreateSvcRpc 进入下一阶段,CreateSvcRpc 是一个自定义RPC 客户端,直接与ntsvcs 命名管道通信以与Windows 服务控制管理器(SCM) 交互,绕过OpenSCManager、CreateService、StartService 等标准API。生成的服务以系统级权限运行。
图7: CreateSvcRpc 例程中的RpcConnect。
“WpnCoreSvc”是使用自动启动类型创建的,确保它在系统启动期间由服务控制管理器加载,以通过Ruby 脚本执行下一阶段。另一个创建的服务“WinSvc_”被配置为按需启动,并通过直接调用攻击者提供的Launcher来启动下一阶段,如图8和图9所示。
图8: 创建的服务。
图9: 为两个创建的服务执行命令。
在终止之前,该程序会显示一条简体中文的虚假消息,指出系统版本不兼容,并指示用户在另一台计算机上运行该程序,从而通过社会工程继续传播。
图10: 假消息。
用简单编程语言 (EPL) 编写的恶意软件
简易编程语言(EPL)是一种基于简体中文的编程语言,旨在适合初学者且易于理解,特别是对于以中文为母语的人。krnln.fnr 作为EPL 运行时库,提供字符串处理、文件操作、窗口管理等核心功能。
EPL 中的编译选项之一是“编译为EPK”,它将代码编译为.epk 文件。该文件需要EPK 启动程序调用krnln.fnr 中的LoadEPKFromCmdLine 来执行。
此阶段涉及EPK 启动程序、名为“svchost.exe”和“svchost.db”的恶意EPK 文件。执行首先获取命令行参数并评估参数来决定加载哪个下一阶段模块,如图11 所示。
图11: 解析Func

