


8
月
在社区成长 8 月
LEVEL 50
100 XP
ESC8 是Active Directory 证书服务(ADCS) 中的一个严重漏洞,其目标是Web 注册接口,使其容易受到NTLM 中继攻击。如果未强制实施HTTPS 并且证书颁发机构(CA) 支持客户端身份验证或域计算机注册模板,则攻击者可以利用此问题来冒充用户并提升权限。这种攻击可以针对任何域计算机,包括域控制器,使攻击者能够悄悄地获得更高的权限并进一步危害网络。正确的配置和安全措施对于防止ESC8 被利用至关重要。
使用Certipy 将Post ExploitationInteractive LDAP Shell 作为域控制器
方法2: 使用Impacket-ntlmrelay
使用Evil-Winrm 横向移动权限升级
缓解措施
通过浏览器请求新证书
更新现有的
下载CA 证书或CRL
虽然对于内部用户和设备来说很方便,但当:
它接受通过HTTP 的NTLM 身份验证
CA 允许使用高特权模板进行注册没有针对NTLM 中继的保护
CA 检查请求者的权限和证书模板。
如果获得批准,CA 将签署并颁发有效证书。
然后,用户可以使用该证书进行身份验证(Kerberos/PKINIT) 或执行S/MIME、EFS 等任务。
Note: 当Web 注册页面上允许NTLM 身份验证时,就会为NTLM 中继攻击打开大门,特别是与PetitPotam 等强制工具配合使用时。
证书模板上的请求处置设置为问题(即自动批准请求)
CA 不强制执行严格的请求者验证(例如,无需经理批准、无主题名称限制)
域必须配置Active Directory 证书服务和证书颁发机构,并且
启用Web 注册的DC2。
Kali Linux 包含各种工具
工具: Evil-Winrm、certipy-ad、nxc、PetitPotam
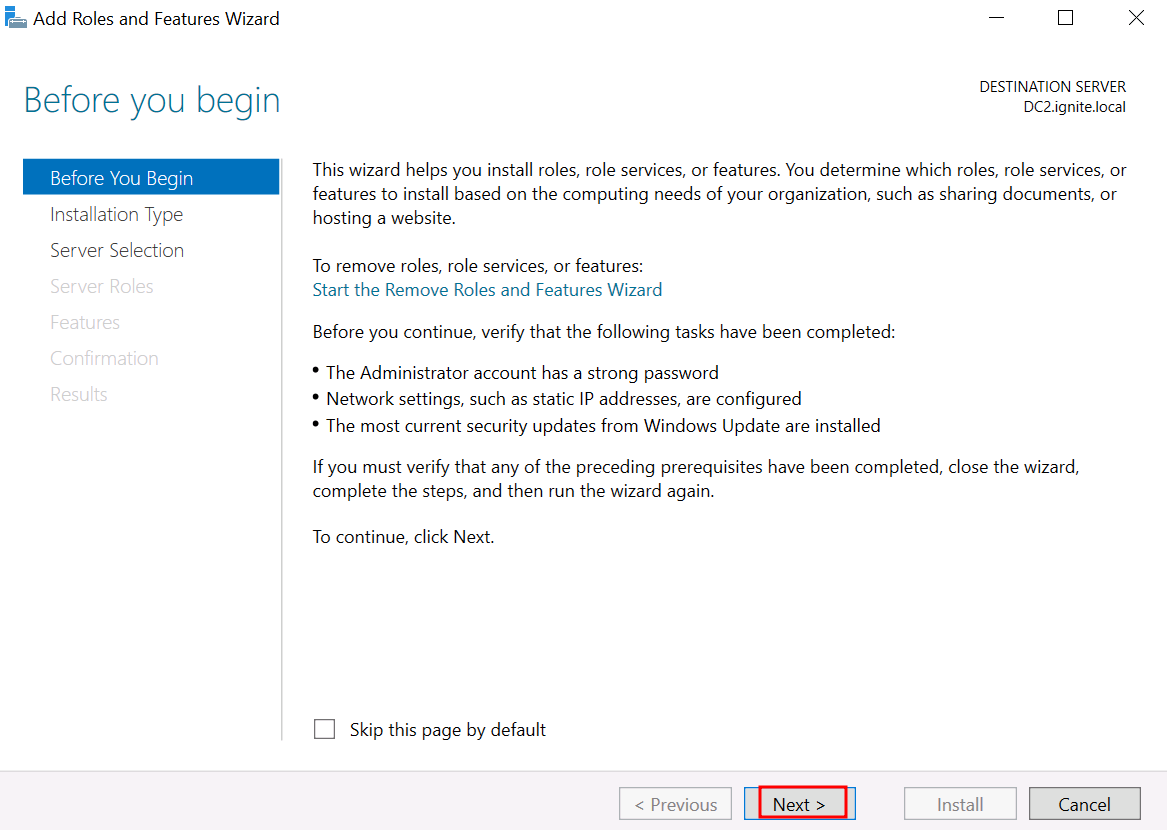
基于角色或基于功能的安装单击“下一步”。
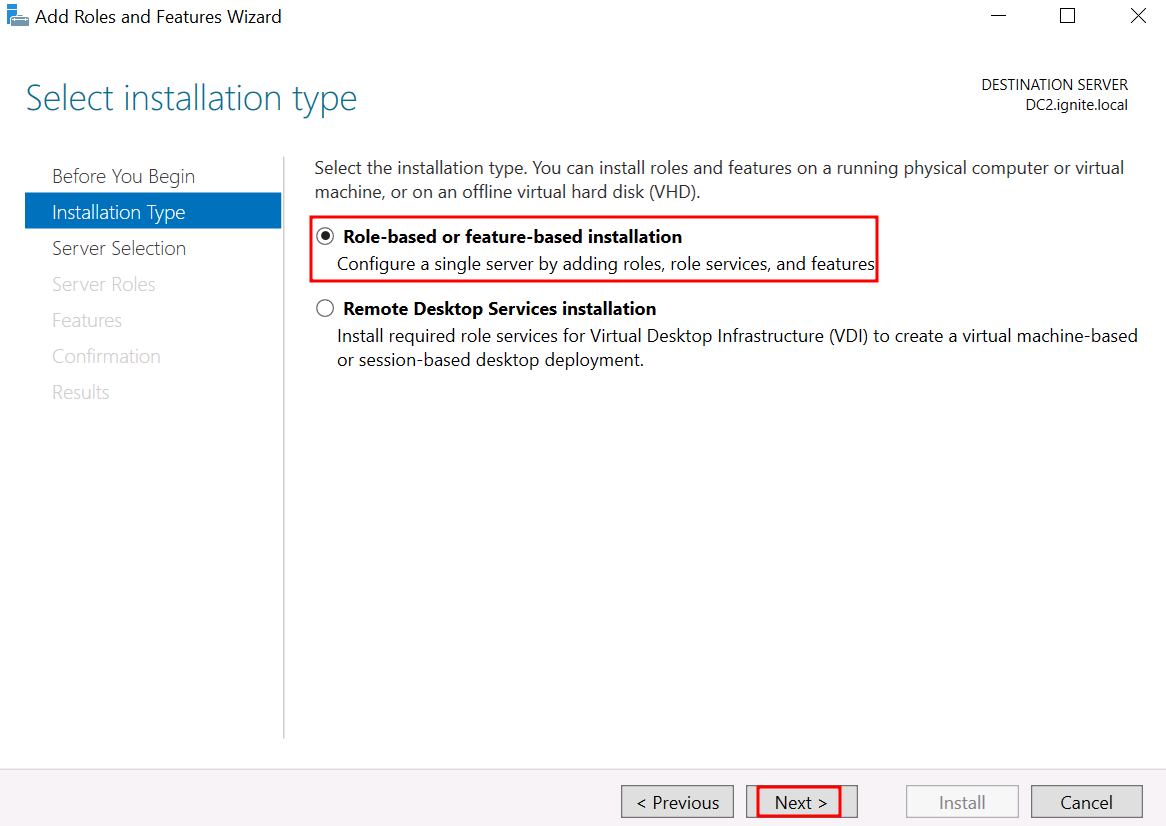
单击“下一步”。
单击“添加功能”,然后单击“下一步”。
选择ADCS 角色后,系统将提示您选择要安装的角色服务。
检查:
认证机构网络注册
Note:Web 注册对于ESC8 漏洞利用至关重要,因为它暴露了易受攻击的HTTP 接口。
单击“下一步”。
可选: 如果需要,请选中此框以自动重新启动。
然后,单击“安装”并等待安装完成。
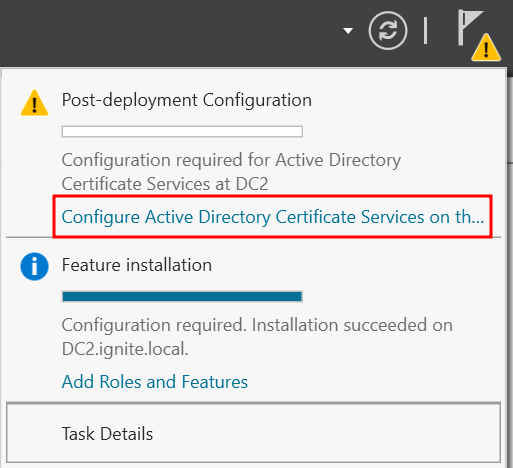
首先,单击“在此服务器上配置Active Directory 证书服务”以启动部署后配置向导。
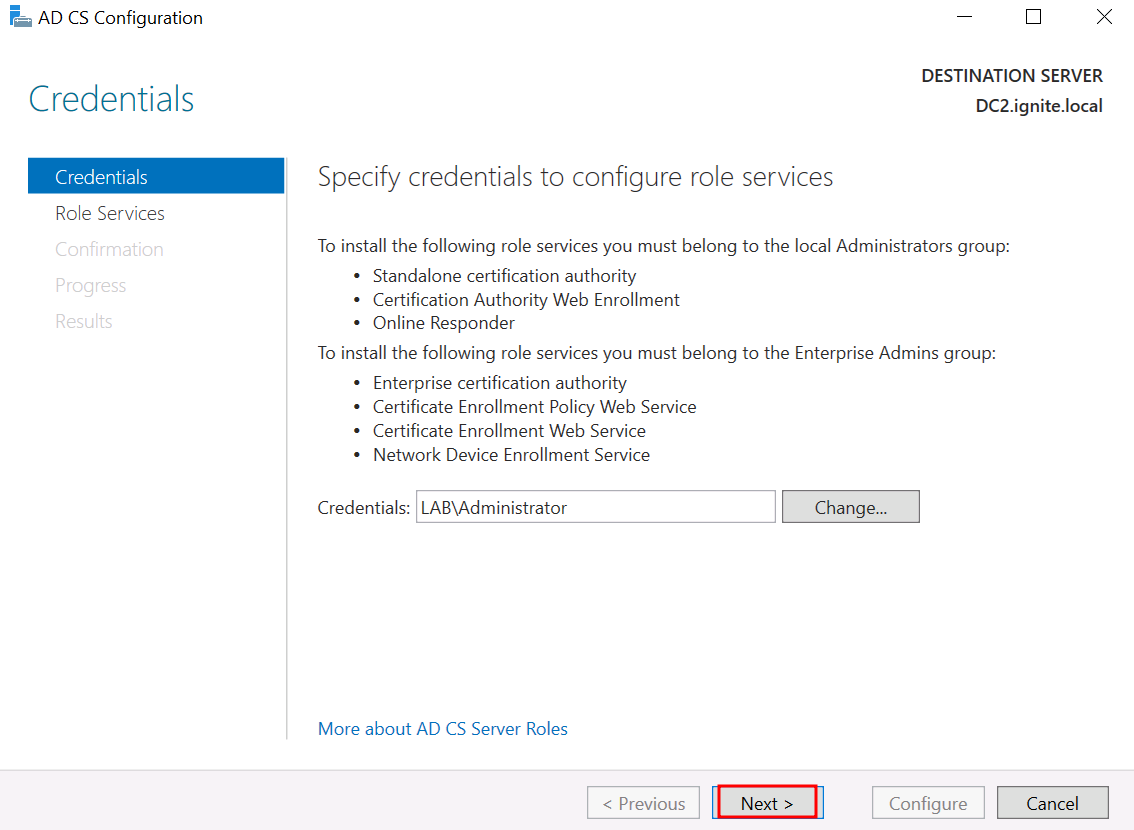
在向导:
然后,选择当前用户(如果他们是域管理员)(在本例中为管理员)。
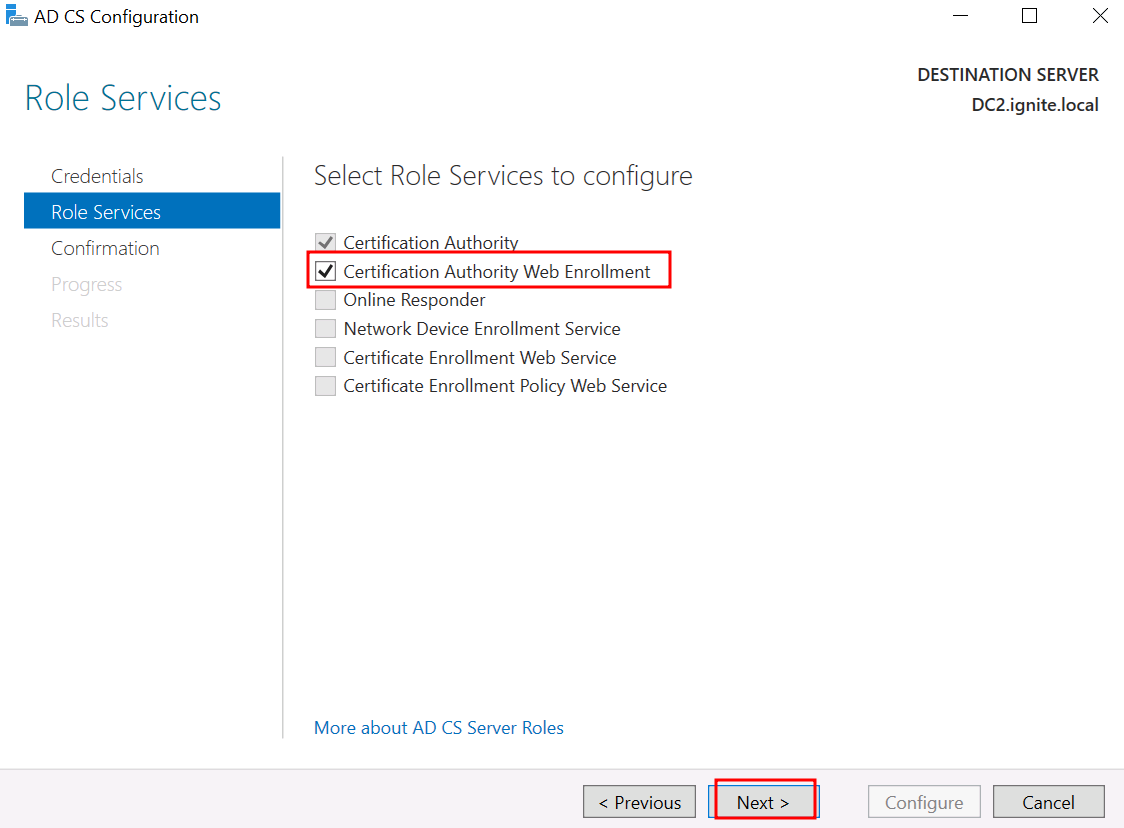
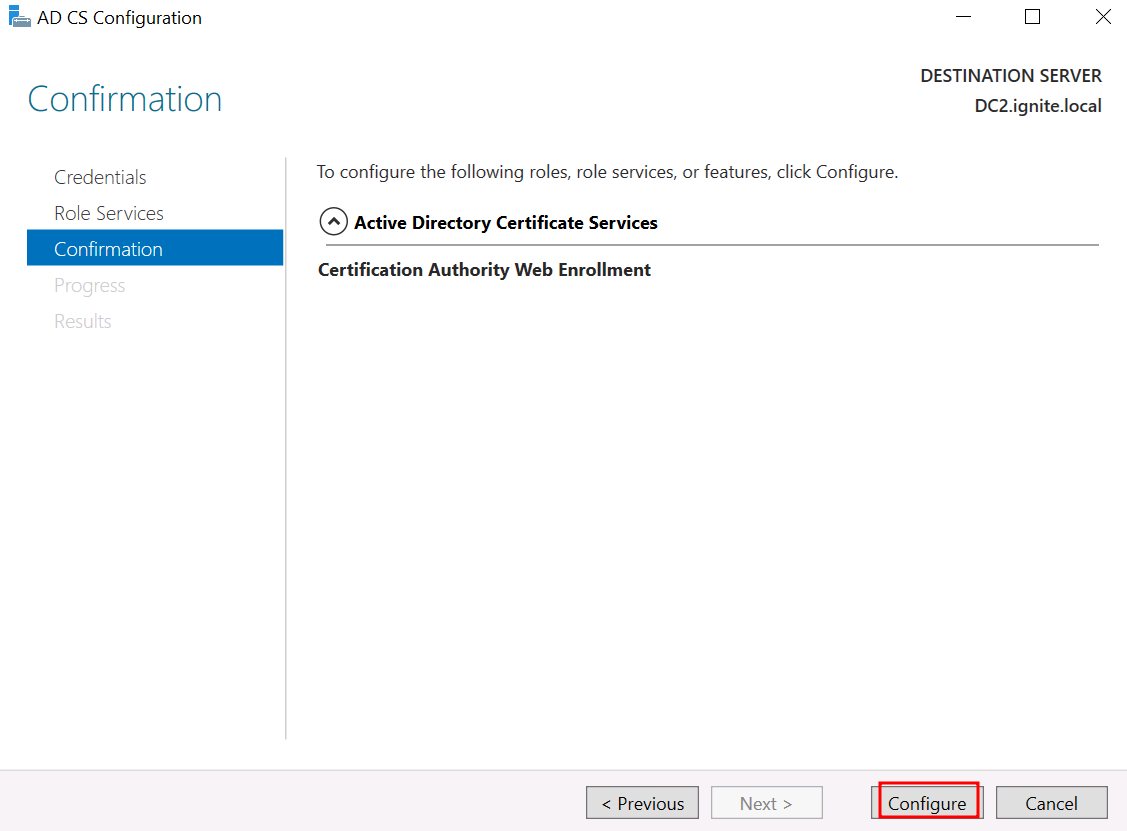
然后,确认安装路径并单击“配置”。
点击关闭
成功后,您应该能够浏览到: http://192.168.1.10/certsrv
现在我们的目标环境已正确配置,让我们开始攻击演练。
枚举利用
目录
概述ESC8 攻击先决条件实验室设置枚举利用方法1: 使用Certipy使用Certipy 将Post ExploitationInteractive LDAP Shell 作为域控制器
方法2: 使用Impacket-ntlmrelay
使用Evil-Winrm 横向移动权限升级
缓解措施
ESC8 攻击概述
ESC8 是一个关键的Active Directory 升级路径,它利用配置错误的AD 证书服务(ADCS) Web 注册,使用NTLM 中继和强制来模拟特权帐户(例如域管理员)。这是一种利用后攻击,利用易受攻击的证书模板和CA 设置来悄悄提升权限,不会触发安全防御,并且不依赖恶意软件或零日漏洞。ADCS Web 注册架构
Web 注册是ADCS 的一项可选功能,它在/certsrv 处公开HTTP 接口,允许用户:通过浏览器请求新证书
更新现有的
下载CA 证书或CRL
虽然对于内部用户和设备来说很方便,但当:
它接受通过HTTP 的NTLM 身份验证
CA 允许使用高特权模板进行注册没有针对NTLM 中继的保护
工作原理:
用户通过Web 界面提交证书请求。CA 检查请求者的权限和证书模板。
如果获得批准,CA 将签署并颁发有效证书。
然后,用户可以使用该证书进行身份验证(Kerberos/PKINIT) 或执行S/MIME、EFS 等任务。
Note: 当Web 注册页面上允许NTLM 身份验证时,就会为NTLM 中继攻击打开大门,特别是与PetitPotam 等强制工具配合使用时。
易受 ESC8 影响的 ADCS 服务器通常满足以下条件:
Web 注册已启用(http://192.168.1.10/certsrv/)证书模板上的请求处置设置为问题(即自动批准请求)
CA 不强制执行严格的请求者验证(例如,无需经理批准、无主题名称限制)
先决条件
Windows Server 2019 作为Active Directory,支持PKINIT 作为DC1 和DC2。域必须配置Active Directory 证书服务和证书颁发机构,并且
启用Web 注册的DC2。
Kali Linux 包含各种工具
工具: Evil-Winrm、certipy-ad、nxc、PetitPotam
实验室设置
在我们开始攻击演练之前,请确保DC2(目标服务器)安装了Active Directory 证书服务(ADCS),并启用了Web 注册角色。这一点至关重要,因为ESC8 专门滥用了该组件提供的/certsrv HTTP 接口。通过 Web 注册安装 ADCS:
首先,打开服务器管理器添加角色和功能
选择安装类型
在“安装类型”屏幕上,选择:基于角色或基于功能的安装单击“下一步”。
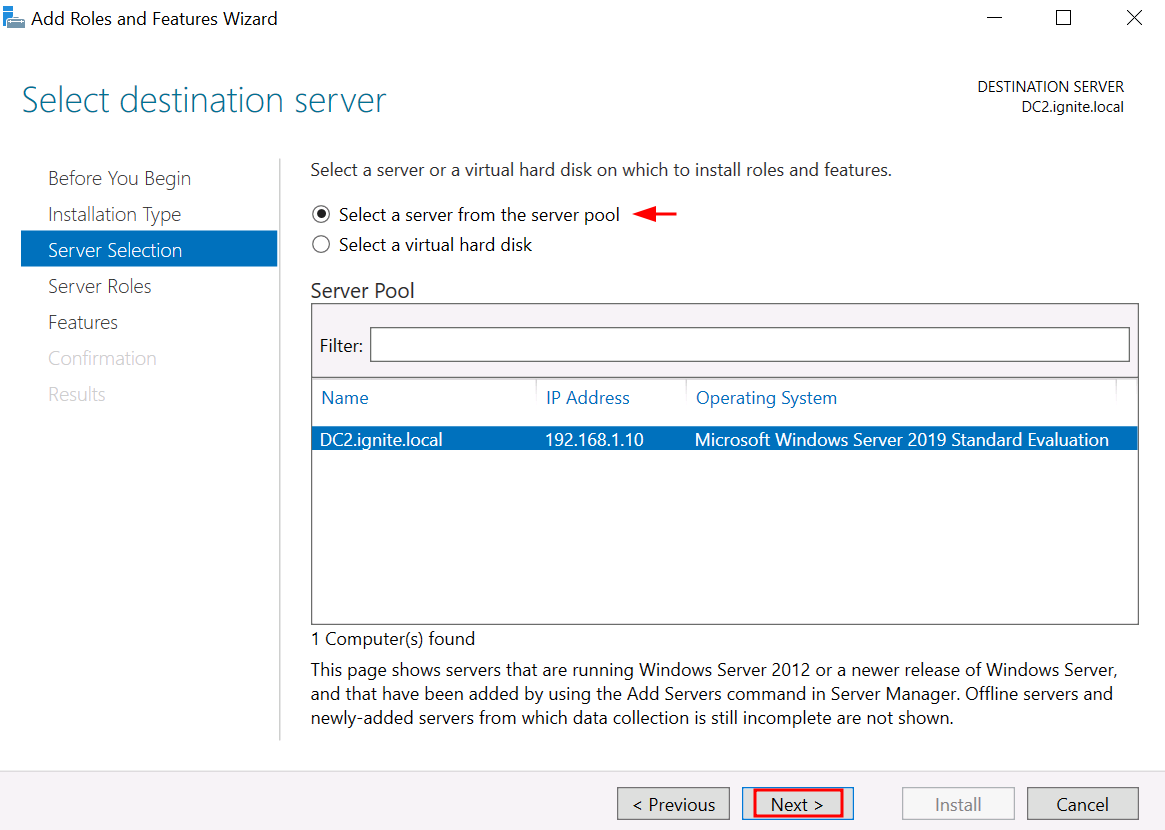
选择目标服务器
从列表中选择您的本地服务器(ignite.local)。单击“下一步”。
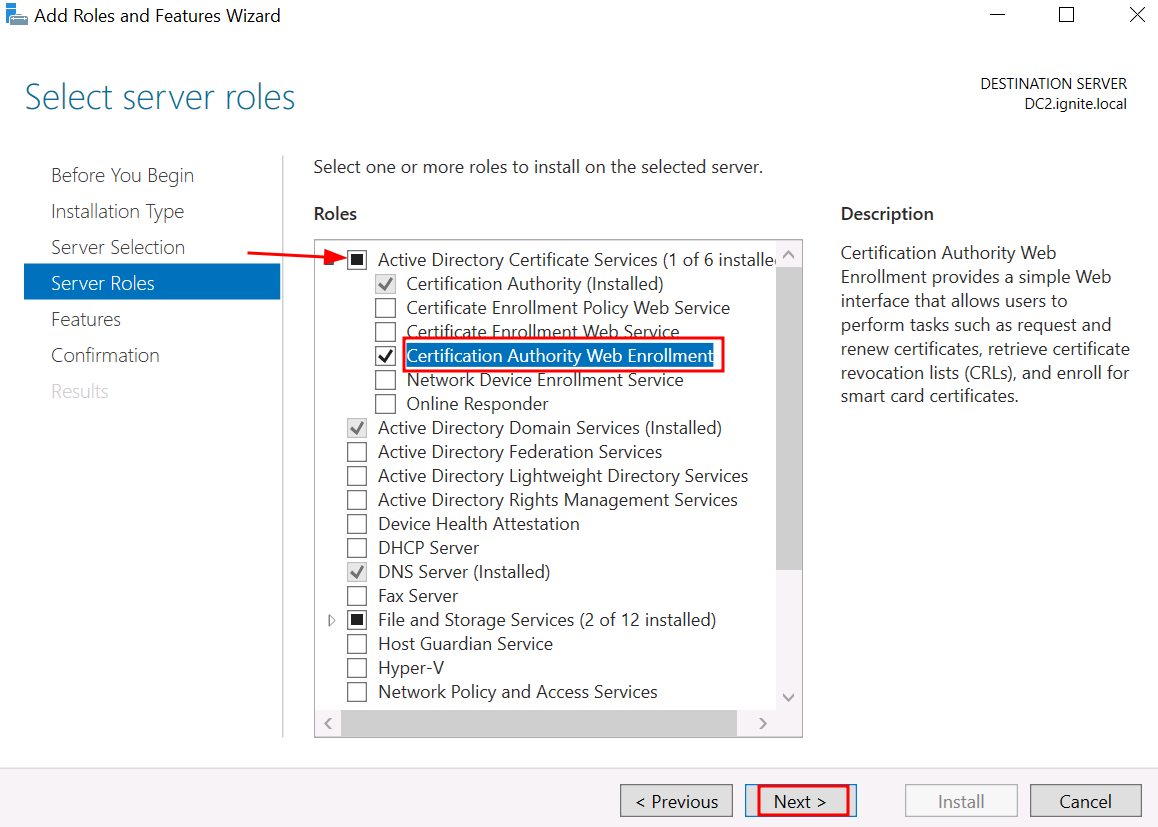
选择服务器角色
向下滚动并找到: Active Directory 证书服务将出现弹出窗口以添加依赖项。单击“添加功能”,然后单击“下一步”。
选择ADCS 角色后,系统将提示您选择要安装的角色服务。
检查:
认证机构网络注册
Note:Web 注册对于ESC8 漏洞利用至关重要,因为它暴露了易受攻击的HTTP 接口。
单击“下一步”。
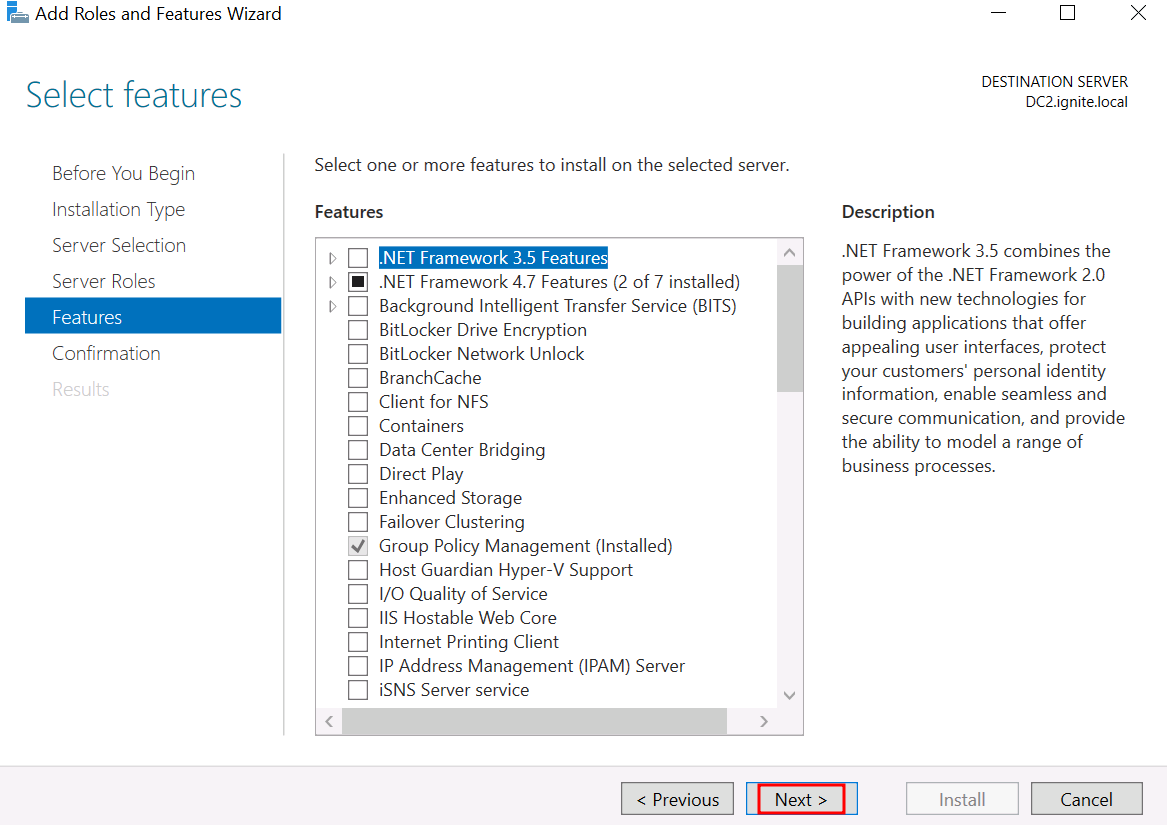
安装所需功能
在“功能”页面上,接受默认值并单击“下一步”。
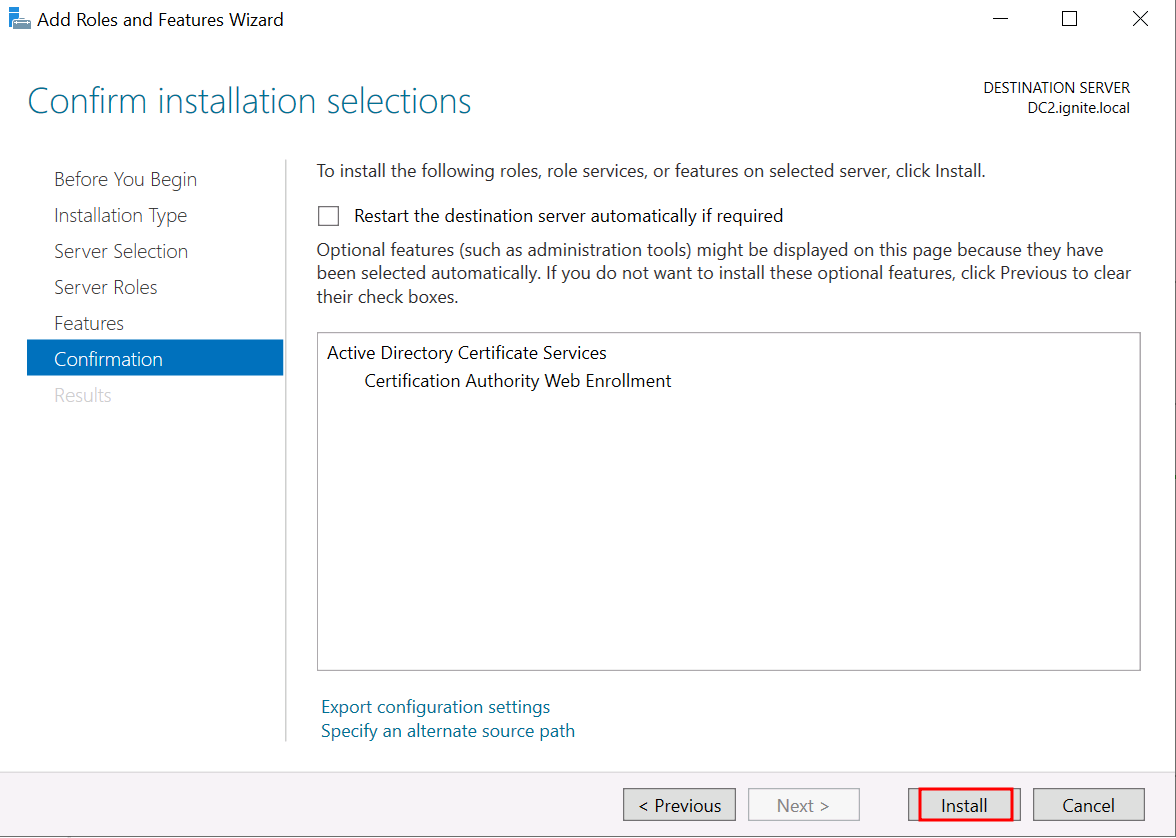
确认并安装
在确认屏幕上,检查您的选择。可选: 如果需要,请选中此框以自动重新启动。
然后,单击“安装”并等待安装完成。
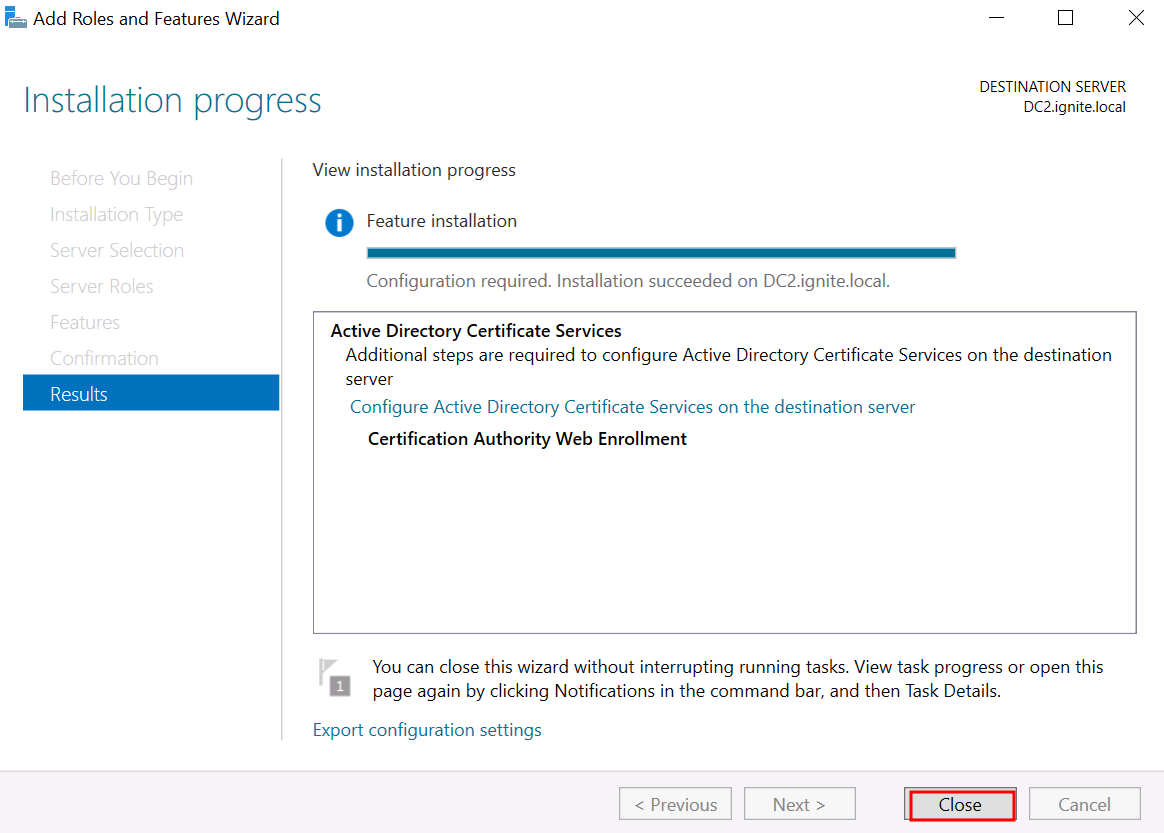
现在配置 ADCS 安装后
安装完成后,服务器管理器中将出现黄色标志。首先,单击“在此服务器上配置Active Directory 证书服务”以启动部署后配置向导。
在向导:
然后,选择当前用户(如果他们是域管理员)(在本例中为管理员)。
选择要配置的以下角色:
证书颁发机构Web 注册
然后,确认安装路径并单击“配置”。
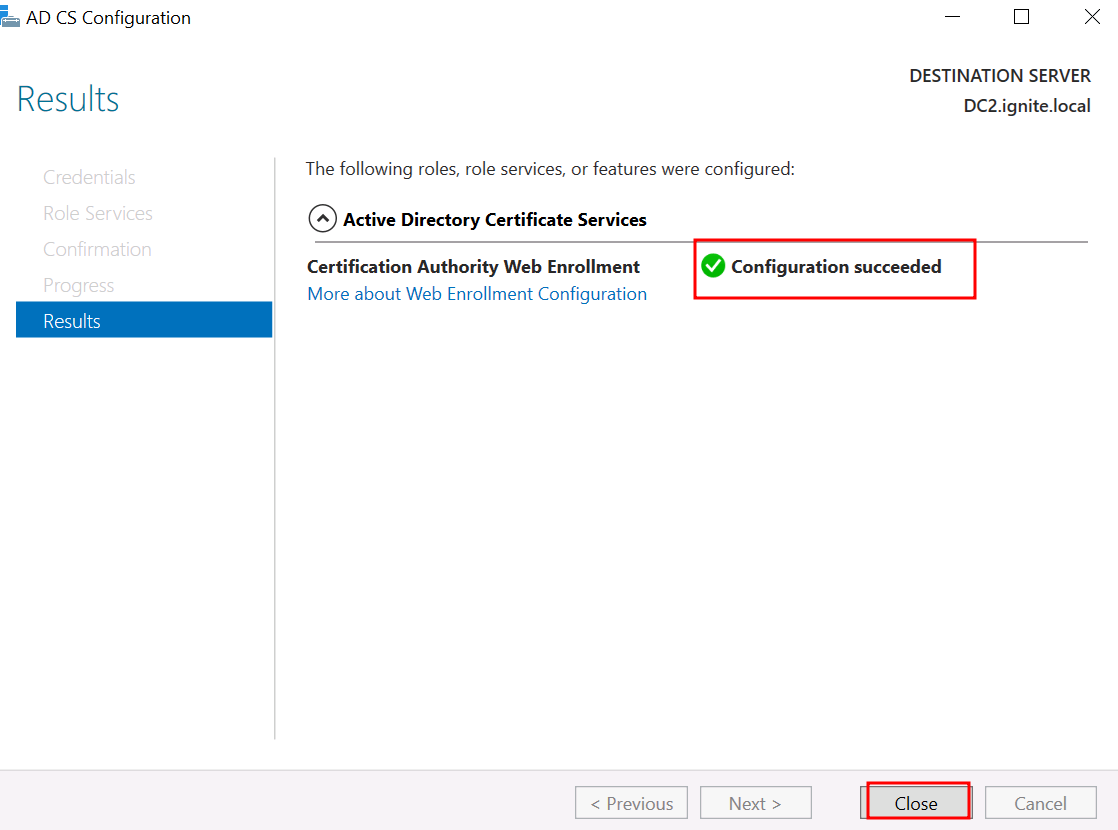
在结果屏幕上:
如果设置正确,您将看到“配置成功”。点击关闭
成功后,您应该能够浏览到: http://192.168.1.10/certsrv
现在我们的目标环境已正确配置,让我们开始攻击演练。
枚举利用


