一款远程访问木马,至少从 2013 年起就已开始使用。像 Slayer 这样的 RAT 是一种恶意程序,它允许攻击者控制受害者的计算机,并在受害者不知情的情况下访问敏感信息。RAT 可用于多种用途,包括窃取个人数据、进行间谍活动或发起网络攻击。Slayer
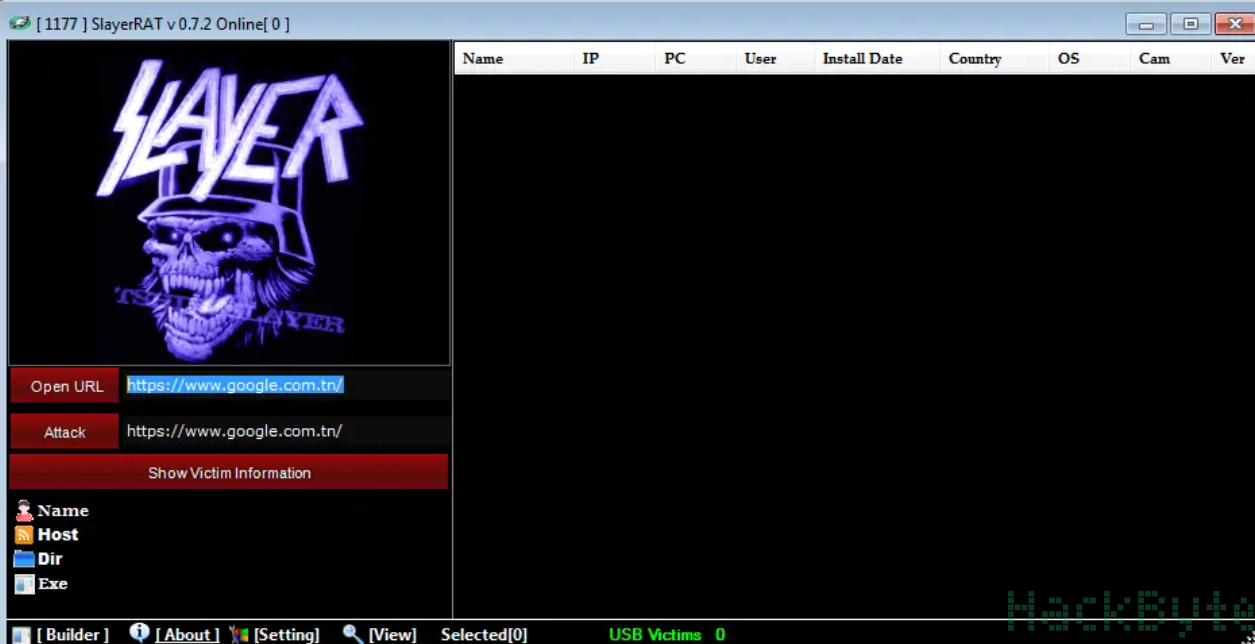
RAT v0.7.2 以其复杂的功能而闻名。它被设计得非常隐蔽,难以检测和清除。它能够捕获键盘输入、截取屏幕截图以及录制音频和视频。它还可以窃取密码、登录凭据和其他敏感信息。Slayer RAT 可用于远程控制受害者的计算机,使攻击者能够完全访问系统。Slayer
RAT v0.7.2 的一个关键特性是它能够绕过杀毒软件和其他安全软件。它利用高级技术来逃避检测并隐藏在受害者的计算机上。例如,它可以加密自身代码,从而避免被基于特征码的杀毒软件检测到。它还可以将代码注入到合法的系统进程中,从而避免被基于行为的安全软件检测到。Slayer
RAT 通常通过钓鱼邮件、恶意网站或社交工程手段传播。一旦受害者下载并执行该恶意软件,攻击者即可获得对受害者计算机的远程访问权限。攻击者随后可以利用 Slayer RAT 窃取数据、植入其他恶意软件或发起其他攻击。
为了防范 Slayer RAT 和其他远程访问木马,养成良好的网络安全习惯至关重要。这包括使用强密码和唯一密码、及时更新软件和安全补丁,以及谨慎打开电子邮件附件或点击链接。此外,使用杀毒软件和其他安全软件来检测和清除恶意软件也十分重要。
总之,Slayer RAT 是一款复杂且危险的远程访问木马,可用于各种恶意目的。它设计隐蔽且难以检测,因此对网络安全构成重大威胁。为了防范 Slayer 等远程访问木马 (RAT),个人和组织应采取措施改进网络安全实践,并使用安全软件来检测和清除恶意软件。
RAT v0.7.2 以其复杂的功能而闻名。它被设计得非常隐蔽,难以检测和清除。它能够捕获键盘输入、截取屏幕截图以及录制音频和视频。它还可以窃取密码、登录凭据和其他敏感信息。Slayer RAT 可用于远程控制受害者的计算机,使攻击者能够完全访问系统。Slayer
RAT v0.7.2 的一个关键特性是它能够绕过杀毒软件和其他安全软件。它利用高级技术来逃避检测并隐藏在受害者的计算机上。例如,它可以加密自身代码,从而避免被基于特征码的杀毒软件检测到。它还可以将代码注入到合法的系统进程中,从而避免被基于行为的安全软件检测到。Slayer
RAT 通常通过钓鱼邮件、恶意网站或社交工程手段传播。一旦受害者下载并执行该恶意软件,攻击者即可获得对受害者计算机的远程访问权限。攻击者随后可以利用 Slayer RAT 窃取数据、植入其他恶意软件或发起其他攻击。
为了防范 Slayer RAT 和其他远程访问木马,养成良好的网络安全习惯至关重要。这包括使用强密码和唯一密码、及时更新软件和安全补丁,以及谨慎打开电子邮件附件或点击链接。此外,使用杀毒软件和其他安全软件来检测和清除恶意软件也十分重要。
总之,Slayer RAT 是一款复杂且危险的远程访问木马,可用于各种恶意目的。它设计隐蔽且难以检测,因此对网络安全构成重大威胁。为了防范 Slayer 等远程访问木马 (RAT),个人和组织应采取措施改进网络安全实践,并使用安全软件来检测和清除恶意软件。