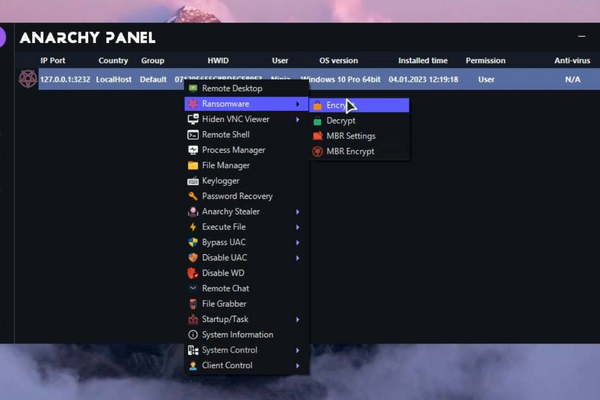
Anarchy Panel RAT(也叫 Anarchy RAT 或 Anarchy Panel HVNC RAT)是一款主要针对 Windows 平台的多功能恶意工具,从2022–2023年开始在地下市场流行,常见版本如4.7。它本质上是一个RAT + HVNC + Stealer 的组合体,后来部分版本还嵌入 ransomware 模块,属于典型的“RAT-as-a-Ransomware”混合型恶意软件。
它和888RAT不同,Anarchy Panel 本身并没有原生安卓客户端,不是专门的安卓远控工具。它的核心是针对PC(Windows)的远程控制和信息窃取,偶尔在黑产链条中被用来配合安卓恶意软件,但本身不提供安卓APK构建或安卓专用面板。
为什么叫“臭名昭著”?
- 源代码/破解版在GitHub和地下论坛大量泄露,门槛极低。
- 集成 HVNC(Hidden VNC,隐形虚拟网络计算),允许在受害者看不到的情况下打开隐形桌面会话,非常适合隐蔽操作。
- 内置强大的 Stealer 模块,专门窃取浏览器密码、钱包、cookie、信用卡等。
- 部分版本自带加密勒索模块(ransomware),感染后既偷数据又锁文件。
- 被很多初级黑客/诈骗团伙广泛使用,尤其在东南亚、拉美等地。
主要功能(Windows平台为主)
- HVNC(Hidden VNC):隐形远程桌面,能在受害者完全无感知的情况下操作电脑(绕过很多检测)。
- RAT核心功能:
- 实时屏幕查看/控制
- 键盘记录(keylogger)
- 文件管理(上传/下载/删除/执行)
- 进程管理(杀进程、启动程序)
- 远程Shell命令执行
- 麦克风/摄像头访问
- 系统信息收集(硬件、IP、安装软件等)
- Stealer 模块(最常用部分):
- 浏览器密码、cookie、自动填充、信用卡信息
- 加密货币钱包(crypto wallet grabber)
- 游戏/社交/邮箱登录凭证
- Telegram、Discord 等即时通讯工具token
- Loader:可加载其他恶意载荷(如更多木马、挖矿程序)。
- Ransomware 模块(部分版本):
- 加密受害者文件并索要赎金
- 常与 stealer 结合,先偷数据再加密。
- 其他:
- 持久化(多种开机自启方式)
- 反沙箱/反调试
- 支持ngrok集成(用于内网穿透、RDP访问)
安卓相关情况
- Anarchy Panel 没有官方安卓版,不像888RAT、Rafel RAT、AndroRAT 那样有专属的安卓客户端和APK构建器。
- 在一些黑产交易中,偶尔会看到有人把 Anarchy 的 stealer 模块或 loader 与安卓木马打包一起卖,但这不是 Anarchy 本身的原生功能。
- 如果你在某个地方看到“Anarchy Panel 安卓版”,大概率是假的、改名的其他工具,或者是把 stealer 功能移植到安卓的非官方魔改版。
总结对比(和888RAT)
| 项目 | 888RAT | Anarchy Panel RAT |
|---|---|---|
| 主要目标平台 | Android | Windows (PC/笔记本) |
| 是否有安卓支持 | 是(核心) | 几乎没有(非原生) |
| 控制面板 | 简单Windows面板 | 功能丰富的面板 + HVNC |
| 强项 | 安卓全功能远控 | HVNC隐蔽 + 强大Stealer |
| 是否带勒索 | 基本没有 | 部分版本有 ransomware |
| 流行程度 | 安卓黑产非常常见 | Windows 黑产/初级攻击者常见 |
| 泄露/破解 | 极多 | 极多(GitHub有仓库) |
简单说:如果你问的是安卓远控,Anarchy Panel 不是主流选择;如果是 Windows 隐蔽控制 + 偷密码 + 勒索,它非常典型且危险。