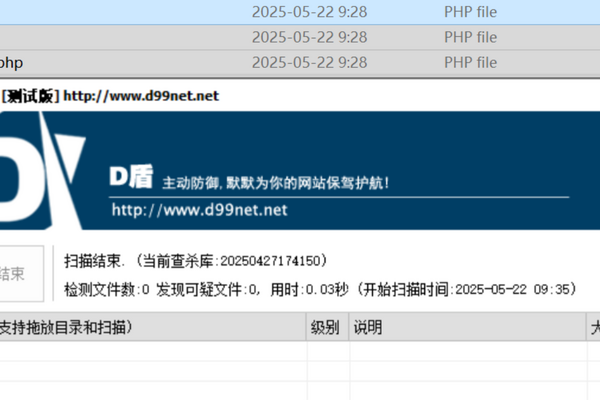
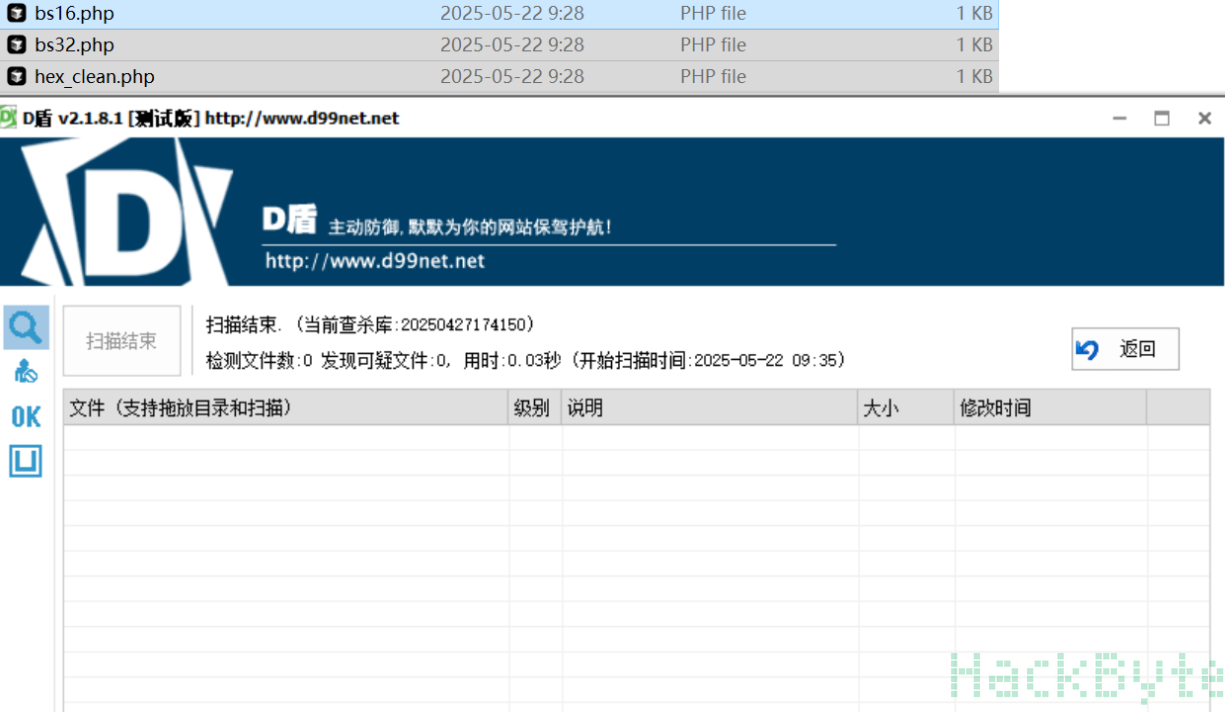
一个一键生成免杀的webshell的工具。
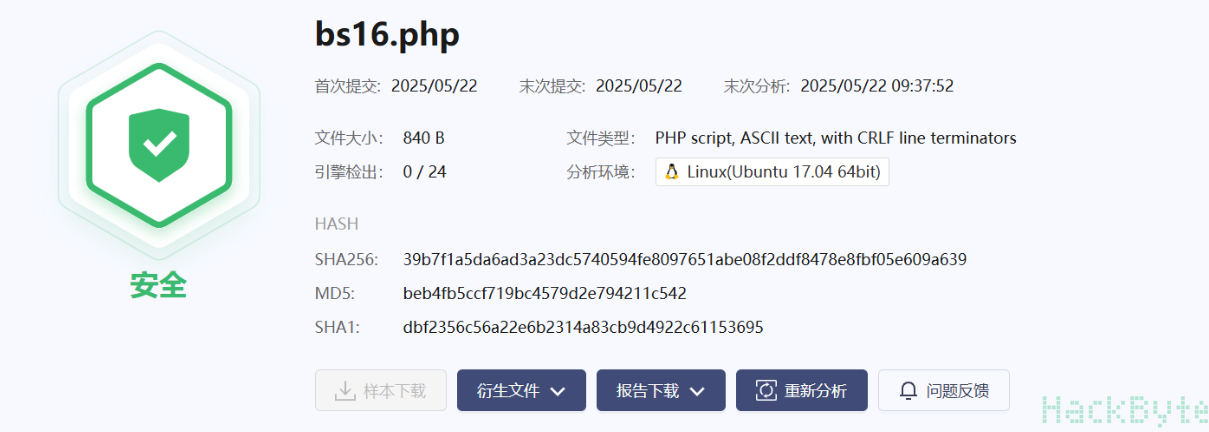
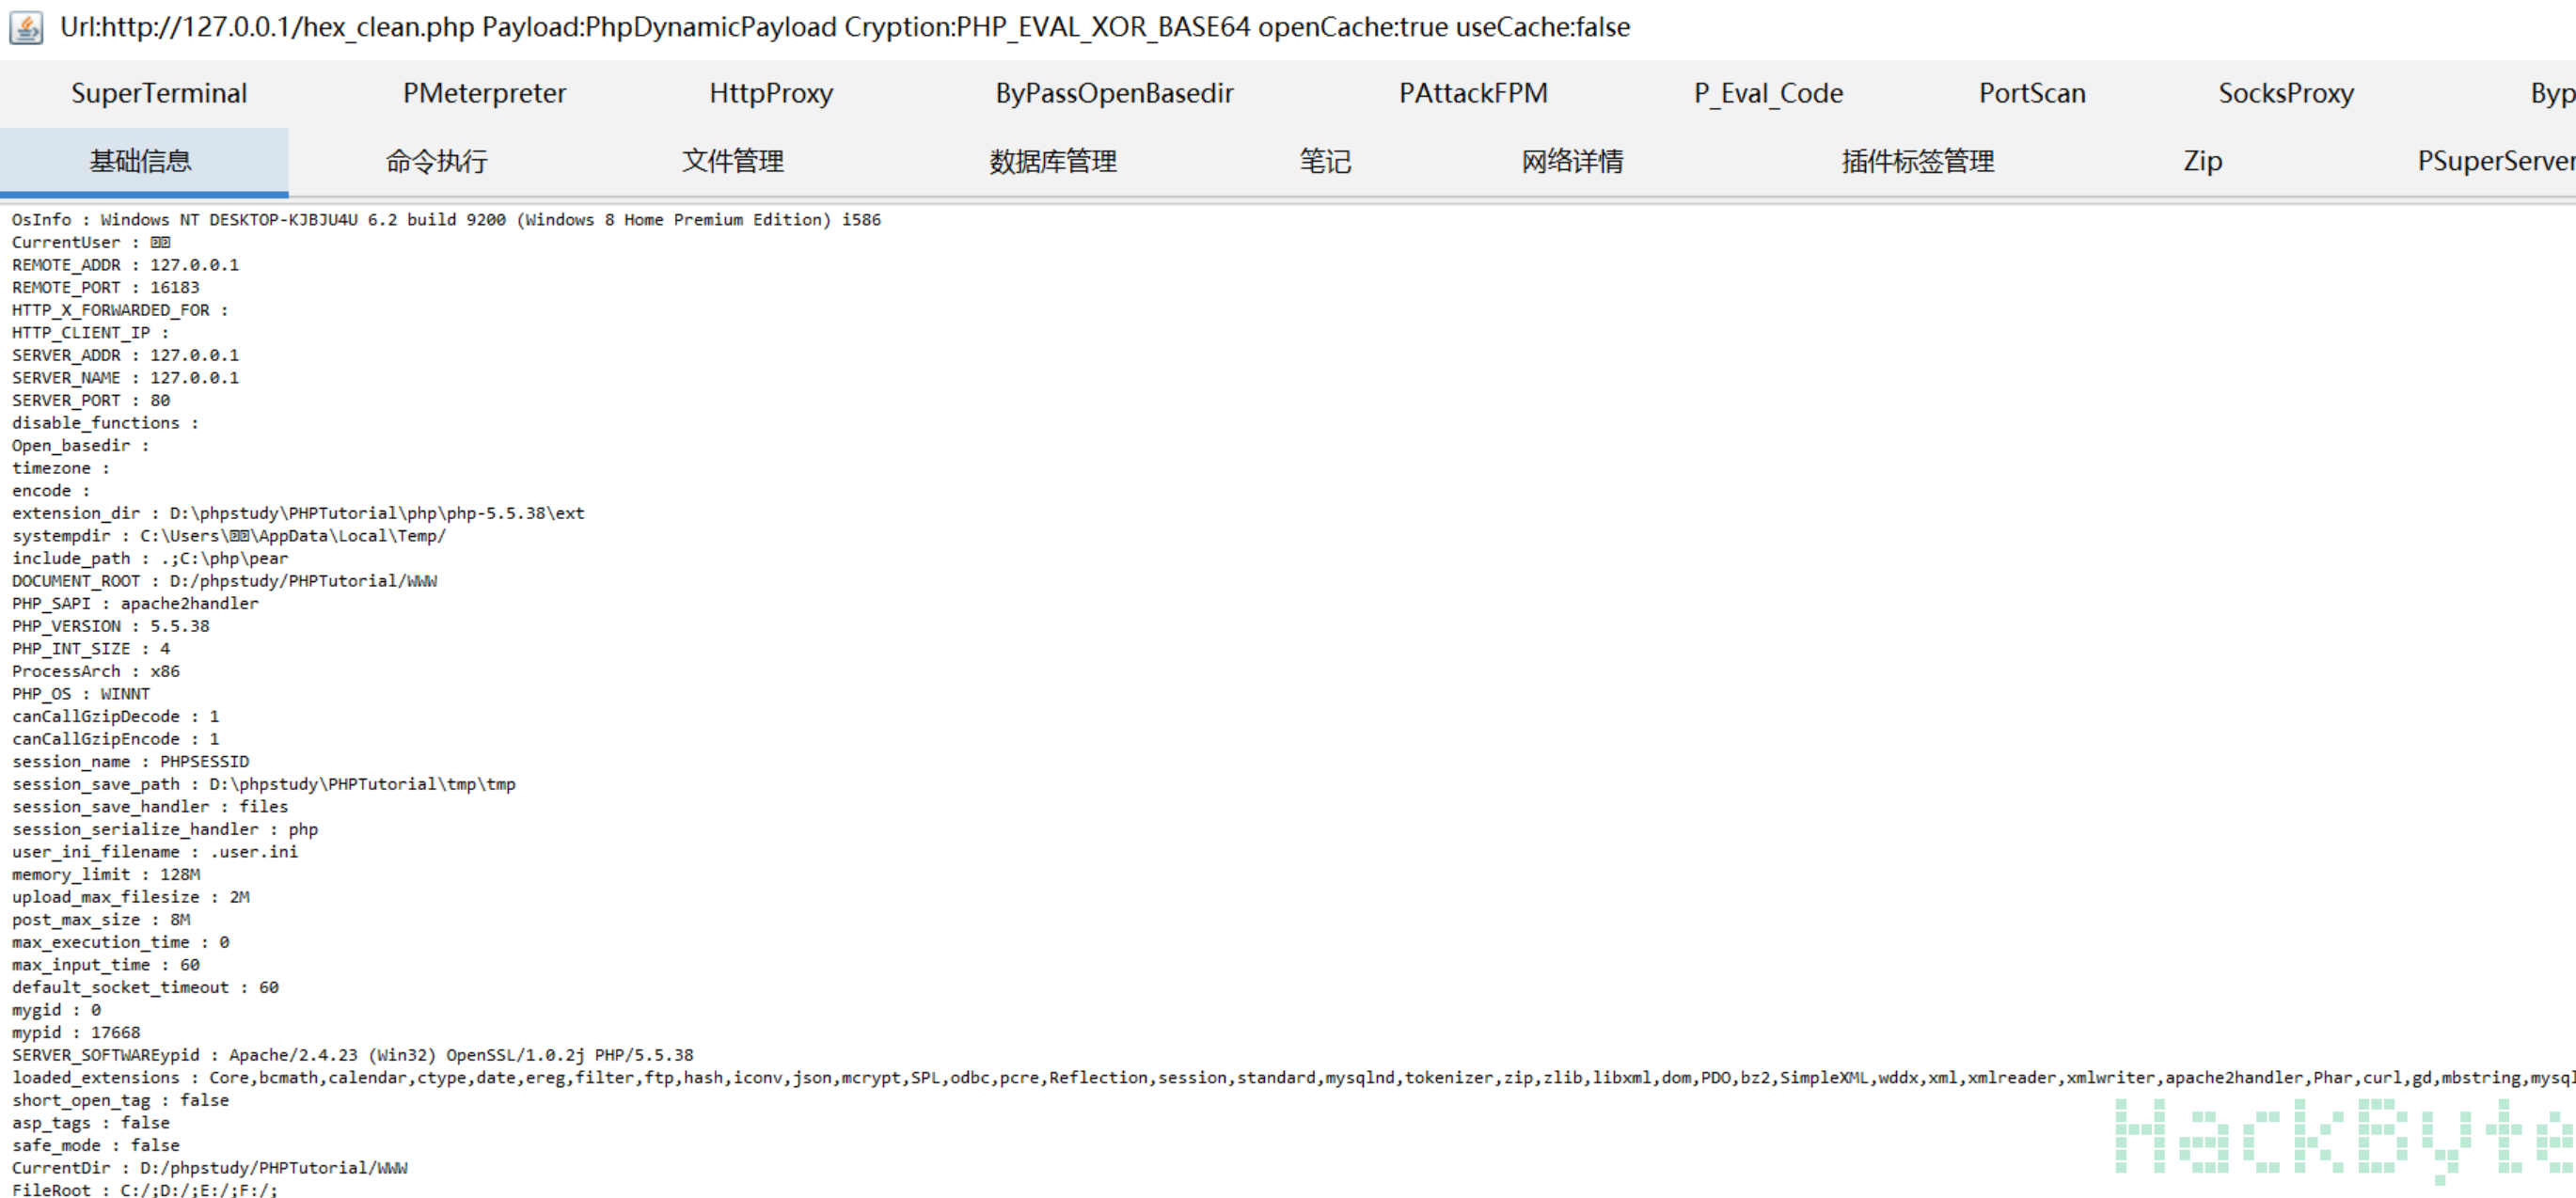
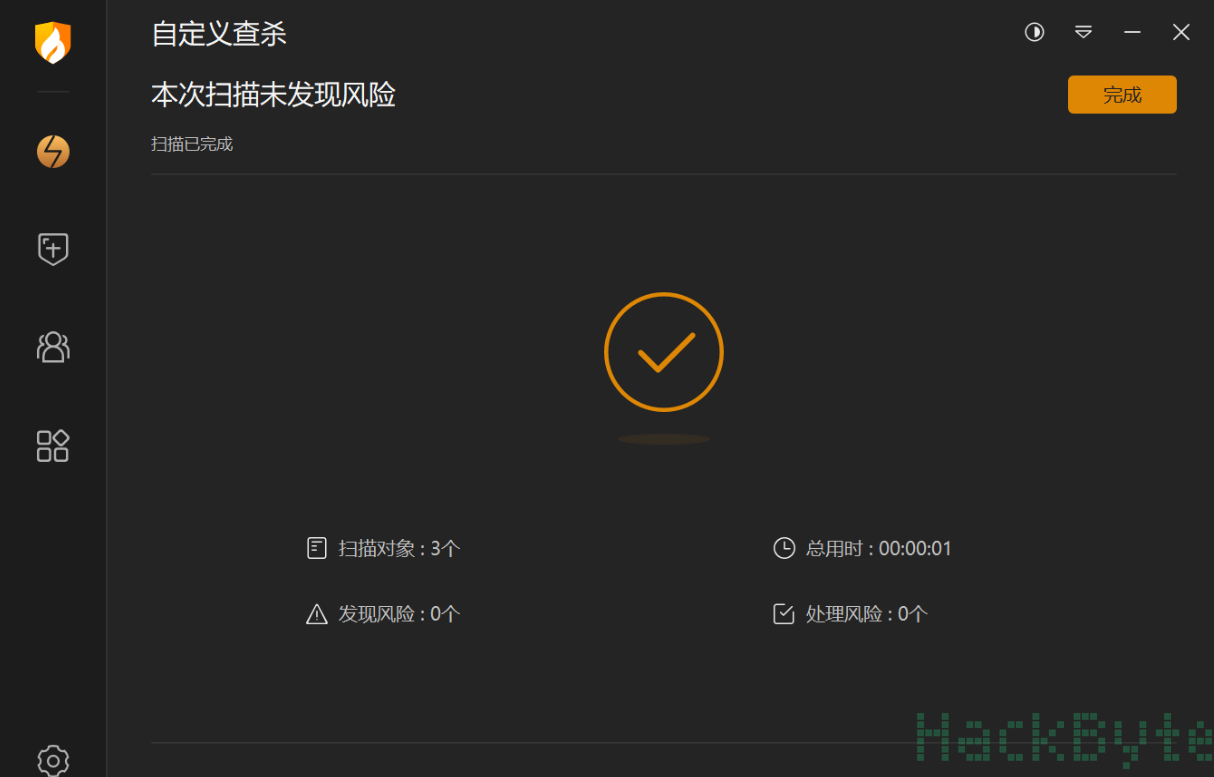
WebShell 是一种以网页文件形式(如 PHP、ASP、JSP、ASPX 等)存在于 Web 服务器上的恶意脚本或程序。它本质上是一个远程管理接口,允许攻击者通过 HTTP/HTTPS 协议对服务器进行操作。名称中的 "Web" 指其基于 Web 技术构建,"Shell" 指其提供类似操作系统命令行的交互能力。
从技术角度看,WebShell 本身是一个中性概念——它既可以被滥用于非法入侵,也可以被安全人员用于合法的远程管理(尽管后者通常使用更正规的远程管理工具)。在网络安全语境中,WebShell 通常特指 未经授权植入的后门程序。
攻击者首先通过各种漏洞(如 SQL 注入、文件上传漏洞、反序列化漏洞、未授权访问等)将 WebShell 文件上传到目标服务器的 Web 目录中。由于该目录下的文件可被 Web 服务器解析执行,攻击者随后通过浏览器或专用客户端向该文件发送 HTTP 请求。请求中通常包含经过编码或加密的命令参数,WebShell 接收到请求后解析执行相应的系统命令或数据库操作,并将结果封装在 HTTP 响应中返回给攻击者。整个过程流量伪装成正常的 Web 访问,具有较强的隐蔽性。
这是最常见的分类维度,WebShell 的类型与 Web 技术栈紧密相关:
PHP WebShell 最为常见,因为 PHP 是全球使用最广泛的 Web 开发语言,尤其在中小型网站中占据主导地位。典型代表如早期的大马(功能齐全的单一文件)、一句话木马(极简的 eval/assert 代码)以及现代的加密混淆变种。
ASP WebShell 针对微软早期的 Active Server Pages 技术,多见于 IIS 服务器环境。随着 ASP 技术逐渐淘汰,这类 WebShell 的使用频率有所下降,但在遗留系统中仍广泛存在。
JSP WebShell 针对 Java Web 应用,通常利用 Tomcat、WebLogic、JBoss 等中间件的漏洞植入。由于 Java 企业级应用的复杂性,JSP WebShell 往往具有更强的功能扩展性。
ASPX WebShell 针对 ASP.NET 框架,运行于 IIS 服务器。随着 .NET Core 和 .NET 5+ 的普及,也出现了针对新框架的 WebShell 变种。
Python WebShell 多见于 Django、Flask 等框架开发的 Web 应用,通常以 WSGI 接口或直接嵌入路由的形式存在。
Node.js WebShell 针对 Express、Koa、Next.js 等 Node.js 框架,利用 JavaScript 的服务器端执行能力实现后门功能。
按功能复杂度分类
大马(Big Shell)是功能完整的 WebShell 程序,通常包含文件管理、数据库管理、命令执行、端口扫描、内网代理等丰富功能,界面类似完整的 Web 应用。由于其体积较大、特征明显,容易被安全设备检测。
小马(Small Shell)是精简版的 WebShell,通常只保留最核心的命令执行功能,代码量极小,便于隐藏和传输。常见的一句话木马就属于此类。
内存马(Memory Shell)是近年来兴起的高级形态,它不写入文件系统,而是直接注入到 Web 应用或中间件的内存中。通过修改 Servlet 过滤器、拦截器、Controller 等组件,实现无文件持久化控制,极大增加了检测和清除难度。
按通信加密方式分类
明文 WebShell 使用 Base64、URL 编码等简单编码方式传输数据,特征明显,极易被 WAF 和 IDS 检测拦截。
混淆 WebShell 通过自定义算法、字符串拼接、变量替换等技术混淆代码逻辑,试图绕过静态特征检测。
加密 WebShell 采用 AES、RSA、XOR 等加密算法对通信内容加密,配合密钥交换机制,使得流量分析难以识别。冰蝎、蚁剑、哥斯拉(Godzilla)等工具均采用此类方案。
按攻击框架分类
中国蚁剑(AntSword)是开源的跨平台 WebShell 管理工具,支持多种脚本语言和自定义编码器,插件生态丰富。
冰蝎(Behinder)以 Java 加密通信著称,采用 AES 加密和随机密钥协商,流量特征极弱。
哥斯拉(Godzilla)是较新的 WebShell 管理工具,支持多种加密算法和协议,功能模块可扩展。
Cobalt Strike 虽 primarily 是商业渗透测试框架,但其 Beacon payload 也可通过 WebShell 形式投递和执行。
SQL 注入在特定条件下可利用数据库的导出功能(如 MySQL 的 INTO OUTFILE)写入 WebShell 文件。
反序列化漏洞通过构造恶意序列化对象,在服务器端执行任意代码,进而写入 WebShell。
解析漏洞利用 Web 服务器配置缺陷,使非脚本文件被当作代码执行,如 Apache 的 mod_php 解析漏洞、Nginx 的 pathinfo 漏洞等。
中间件漏洞针对 Tomcat、WebLogic、JBoss、Shiro、Fastjson 等组件的已知漏洞,直接获取服务器权限并植入后门。
动态检测通过监控 Web 应用的运行时行为,识别异常的进程创建、网络连接、文件操作等行为模式。
流量检测分析 HTTP/HTTPS 流量的统计特征、请求响应模式、加密异常等,识别 C2 通信。
文件完整性监控对 Web 目录进行实时监控,发现未经授权的文件新增或修改。
最小权限原则确保 Web 服务进程以低权限运行,限制其写入和执行敏感操作的能力,即使植入 WebShell 也难以造成严重危害。
WAF 与 RASP Web 应用防火墙可拦截常见的 WebShell 上传和通信行为,运行时应用自我保护(RASP)技术可在应用内部检测和阻断恶意调用。
WebShell 是一种以网页文件形式(如 PHP、ASP、JSP、ASPX 等)存在于 Web 服务器上的恶意脚本或程序。它本质上是一个远程管理接口,允许攻击者通过 HTTP/HTTPS 协议对服务器进行操作。名称中的 "Web" 指其基于 Web 技术构建,"Shell" 指其提供类似操作系统命令行的交互能力。
从技术角度看,WebShell 本身是一个中性概念——它既可以被滥用于非法入侵,也可以被安全人员用于合法的远程管理(尽管后者通常使用更正规的远程管理工具)。在网络安全语境中,WebShell 通常特指 未经授权植入的后门程序。
二、工作原理
WebShell 的工作流程遵循典型的 C2(Command and Control,命令与控制)模式:攻击者首先通过各种漏洞(如 SQL 注入、文件上传漏洞、反序列化漏洞、未授权访问等)将 WebShell 文件上传到目标服务器的 Web 目录中。由于该目录下的文件可被 Web 服务器解析执行,攻击者随后通过浏览器或专用客户端向该文件发送 HTTP 请求。请求中通常包含经过编码或加密的命令参数,WebShell 接收到请求后解析执行相应的系统命令或数据库操作,并将结果封装在 HTTP 响应中返回给攻击者。整个过程流量伪装成正常的 Web 访问,具有较强的隐蔽性。
三、主要分类方式
按脚本语言分类这是最常见的分类维度,WebShell 的类型与 Web 技术栈紧密相关:
PHP WebShell 最为常见,因为 PHP 是全球使用最广泛的 Web 开发语言,尤其在中小型网站中占据主导地位。典型代表如早期的大马(功能齐全的单一文件)、一句话木马(极简的 eval/assert 代码)以及现代的加密混淆变种。
ASP WebShell 针对微软早期的 Active Server Pages 技术,多见于 IIS 服务器环境。随着 ASP 技术逐渐淘汰,这类 WebShell 的使用频率有所下降,但在遗留系统中仍广泛存在。
JSP WebShell 针对 Java Web 应用,通常利用 Tomcat、WebLogic、JBoss 等中间件的漏洞植入。由于 Java 企业级应用的复杂性,JSP WebShell 往往具有更强的功能扩展性。
ASPX WebShell 针对 ASP.NET 框架,运行于 IIS 服务器。随着 .NET Core 和 .NET 5+ 的普及,也出现了针对新框架的 WebShell 变种。
Python WebShell 多见于 Django、Flask 等框架开发的 Web 应用,通常以 WSGI 接口或直接嵌入路由的形式存在。
Node.js WebShell 针对 Express、Koa、Next.js 等 Node.js 框架,利用 JavaScript 的服务器端执行能力实现后门功能。
按功能复杂度分类
大马(Big Shell)是功能完整的 WebShell 程序,通常包含文件管理、数据库管理、命令执行、端口扫描、内网代理等丰富功能,界面类似完整的 Web 应用。由于其体积较大、特征明显,容易被安全设备检测。
小马(Small Shell)是精简版的 WebShell,通常只保留最核心的命令执行功能,代码量极小,便于隐藏和传输。常见的一句话木马就属于此类。
内存马(Memory Shell)是近年来兴起的高级形态,它不写入文件系统,而是直接注入到 Web 应用或中间件的内存中。通过修改 Servlet 过滤器、拦截器、Controller 等组件,实现无文件持久化控制,极大增加了检测和清除难度。
按通信加密方式分类
明文 WebShell 使用 Base64、URL 编码等简单编码方式传输数据,特征明显,极易被 WAF 和 IDS 检测拦截。
混淆 WebShell 通过自定义算法、字符串拼接、变量替换等技术混淆代码逻辑,试图绕过静态特征检测。
加密 WebShell 采用 AES、RSA、XOR 等加密算法对通信内容加密,配合密钥交换机制,使得流量分析难以识别。冰蝎、蚁剑、哥斯拉(Godzilla)等工具均采用此类方案。
按攻击框架分类
中国蚁剑(AntSword)是开源的跨平台 WebShell 管理工具,支持多种脚本语言和自定义编码器,插件生态丰富。
冰蝎(Behinder)以 Java 加密通信著称,采用 AES 加密和随机密钥协商,流量特征极弱。
哥斯拉(Godzilla)是较新的 WebShell 管理工具,支持多种加密算法和协议,功能模块可扩展。
Cobalt Strike 虽 primarily 是商业渗透测试框架,但其 Beacon payload 也可通过 WebShell 形式投递和执行。
四、常见植入方式
文件上传漏洞是最直接的植入途径,攻击者利用 Web 应用对上传文件类型验证不严的缺陷,直接上传伪装成图片或其他格式的脚本文件。SQL 注入在特定条件下可利用数据库的导出功能(如 MySQL 的 INTO OUTFILE)写入 WebShell 文件。
反序列化漏洞通过构造恶意序列化对象,在服务器端执行任意代码,进而写入 WebShell。
解析漏洞利用 Web 服务器配置缺陷,使非脚本文件被当作代码执行,如 Apache 的 mod_php 解析漏洞、Nginx 的 pathinfo 漏洞等。
中间件漏洞针对 Tomcat、WebLogic、JBoss、Shiro、Fastjson 等组件的已知漏洞,直接获取服务器权限并植入后门。
五、检测与防御
静态检测通过特征码匹配、敏感函数识别、代码相似度分析等手段,在文件系统层面发现 WebShell 文件。但面对加密混淆和内存马时效果有限。动态检测通过监控 Web 应用的运行时行为,识别异常的进程创建、网络连接、文件操作等行为模式。
流量检测分析 HTTP/HTTPS 流量的统计特征、请求响应模式、加密异常等,识别 C2 通信。
文件完整性监控对 Web 目录进行实时监控,发现未经授权的文件新增或修改。
最小权限原则确保 Web 服务进程以低权限运行,限制其写入和执行敏感操作的能力,即使植入 WebShell 也难以造成严重危害。
WAF 与 RASP Web 应用防火墙可拦截常见的 WebShell 上传和通信行为,运行时应用自我保护(RASP)技术可在应用内部检测和阻断恶意调用。