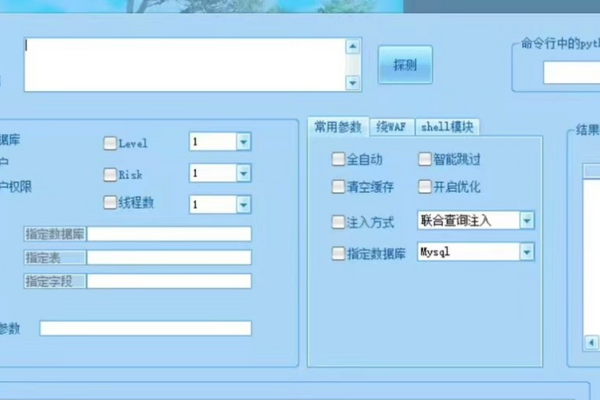
这是一款专为Web安全领域设计的SQL注入检测与利用自动化工具,旨在将繁琐的手工注入过程转化为高效的一键化操作。工具的设计初衷是降低Web安全测试的技术门槛,让不同经验层次的安全从业者都能快速掌握SQL注入检测技术。无论是刚刚踏入安全行业的零基础新人,还是正在攻读网络安全专业的在校大学生,亦或是需要提升工作效率的资深安全工程师,都能从这款工具的自动化特性中获益。它就像将传统的弓箭升级为巴雷特狙击步枪,大幅提升了安全测试的精准度和效率,但前提是必须在合法授权的环境下使用。
 sqlmap_gui图形化界面.pdf教程:点击此处进入教程
二、核心设计理念
Web安全测试中的SQL注入检测历来是一项技术门槛较高的工作。传统的手工注入需要测试人员深入理解数据库结构、熟练掌握各种注入语句、能够灵活应对不同的过滤机制,这对于初学者来说往往需要漫长的学习曲线。这款工具的核心价值在于将复杂的注入逻辑封装在简洁的界面之下,通过智能化的命令匹配和自动化的流程执行,让测试人员能够将更多精力集中在漏洞分析和风险评估上,而非耗费在重复性的语句构造和参数调整中。
三、极速启动与零配置体验
工具采用绿色免安装设计,实现了真正意义上的一键打开和毫秒级响应。用户无需在本地配置复杂的运行环境,无需安装数据库驱动,无需搭建Web服务器,更无需处理各种依赖冲突和版本兼容问题。这种即开即用的特性对于经常需要在不同环境中进行安全测试的工程师来说尤为重要,据实际使用统计,相比传统的手动环境搭建流程,该工具能够节约大约百分之九十九的准备时间。这种效率提升意味着测试人员可以将宝贵的项目时间更多地投入到实际的漏洞挖掘和分析工作中。
四、智能注入检测功能
工具内置了智能化的注入检测引擎,能够自动识别目标站点的注入点类型,并根据数据库类型自动匹配最优的检测策略。在确认存在SQL注入漏洞后,工具可以一键获取关键的数据库信息,包括当前连接的数据库名称、当前数据库用户身份以及该用户所拥有的权限级别。这些信息对于评估漏洞危害程度和制定后续测试方案至关重要。整个过程无需用户手动输入复杂的SQL语句,工具会根据目标环境自动选择最合适的注入命令,大大降低了操作难度。
五、自动化数据提取与可视化展示
在获取基础数据库信息后,工具支持一键爆破功能,能够自动枚举数据库中的所有库名、表名和字段名。这一功能通过智能化的字典匹配和多线程并发技术,大幅提升了信息收集的效率。更重要的是,工具提供了图形化的便携展示界面,爆破获取的所有数据以清晰的层级结构呈现,用户可以直观地浏览数据库架构。当获取到账户密码等敏感信息时,这些内容会以高亮形式直观展示,方便测试人员快速识别关键凭证。这种可视化的设计理念让复杂的数据库结构变得一目了然,即使是缺乏数据库管理经验的安全新人也能轻松理解。
六、高级渗透测试功能
工具集成了多种高级渗透测试能力,包括针对Web应用防火墙的绕过技术。现代Web应用普遍部署了WAF进行防护,传统的注入语句往往会被拦截。该工具内置了多种编码绕过、注释混淆、分块传输等WAF绕过技术,能够自动尝试不同的绕过方案,提高测试成功率。在获取足够的权限后,工具支持一键获取系统Shell的功能,这意味着测试人员可以在目标服务器上执行操作系统命令,进一步评估漏洞的实际危害程度。
七、系统权限获取与远程控制
在特定条件下,当数据库用户拥有足够高的权限时,工具支持进一步获取操作系统级别的访问权限。这包括执行系统命令、查看系统文件、管理用户账户等操作。部分场景下,工具还可以建立远程控制通道,实现对目标设备的持续访问。这些功能主要用于深度评估漏洞的严重性,模拟真实攻击者可能造成的最大危害,从而帮助企业理解安全风险并制定有效的修复方案。